План, який ви перевірили. А не той, що написали.
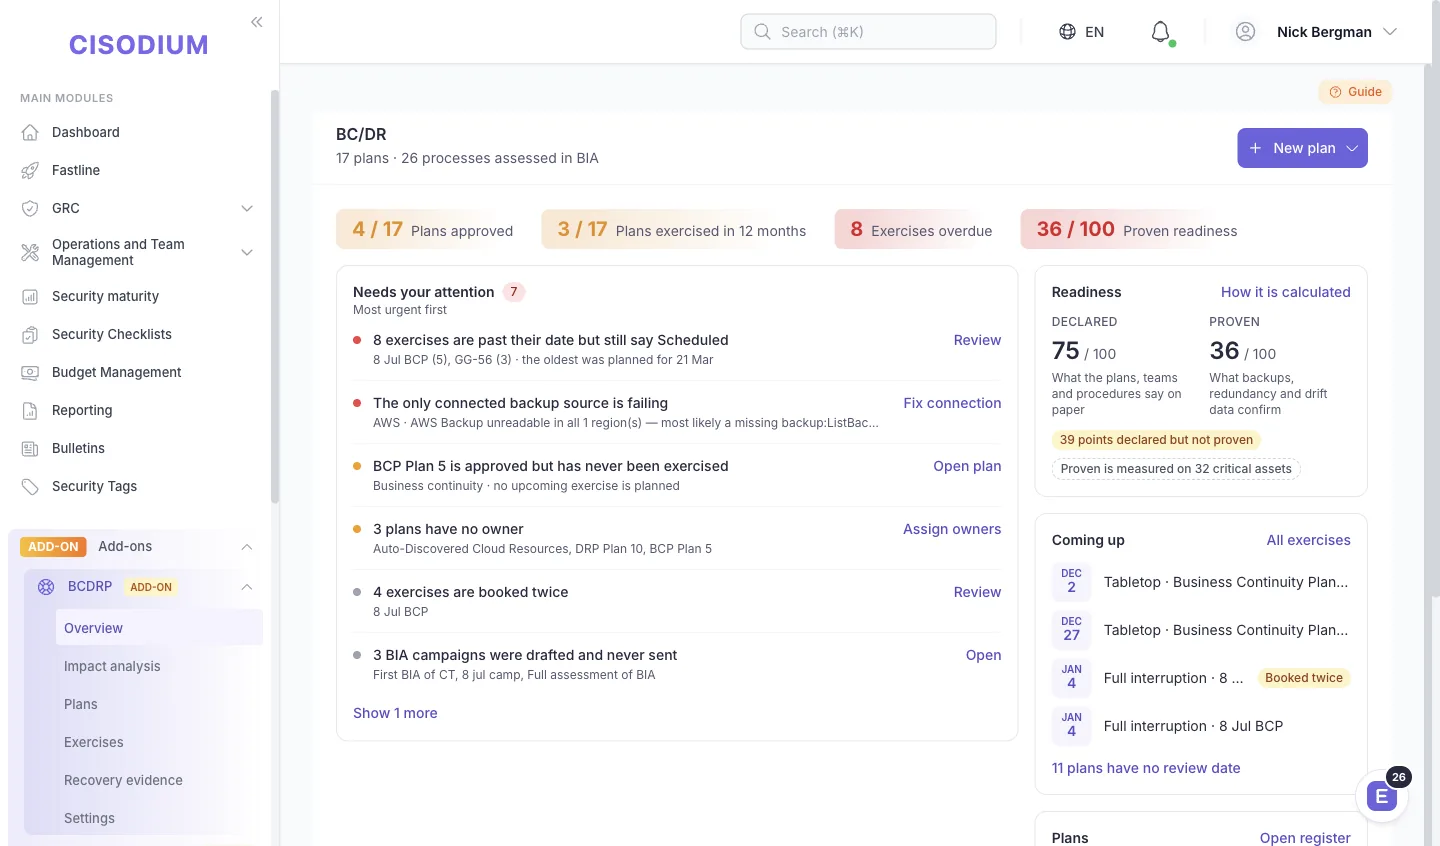
Власники процесів, які ніколи не заходять у платформу, все одно мають відповісти на опитувальник впливу. Визначте охоплення BIA як кампанію, напишіть плани під нею і тестуйте їх за розкладом — знахідки кріпляться до кожного прогону.
Що це заміняє
- Половина власників процесів перестає відповідати після другого нагадування поштою.
- Два роки з останнього погодження, і відтоді план ніхто не відкривав.
- Останній тест був кабінетним і не дав жодної письмової знахідки.
Що змінюється
- Кампанія BIA веде розсилку, нагадування і тренд відповідей у міру їх надходження.
- Пʼять доменів відновлення: cloud DR, кібервідновлення, цілісність даних, відновлення мережі, failback.
- Кожен прогін тесту зберігає свої знахідки і свою дату. План стає записом навчань.
Що ви робите тут
- 1Оформіть BIA як кампанію.
Оберіть процеси, назвіть власників, надішліть — а тих, хто мовчить, доганяйте нагадуваннями, а не четвертим листом.
BIA campaigns - 2Зберіть відповіді від власників без облікових записів.
Кожен власник процесу відкриває токенізоване посилання й заповнює один опитувальник: без запису, без пароля, без роботи для ІТ.
BIA questionnaire - 3Напишіть плани безперервності та відновлення.
Cloud DR, кібервідновлення, цілісність даних, відновлення мережі та failback мають власні розділи всередині запису плану.
Recovery plans - 4Вбудуйте матрицю ескалації в сам план.
Критерії активації, критерії деактивації та правила реагування за рівнем живуть у самому плані, а не в застарілому додатковому документі.
Continuity plans - 5Проведіть тест і підніміть знахідки за ним.
Заплануйте, запустіть, завершіть, а потім продублюйте прогін на наступний квартал. Кожна знахідка лишається прикріпленою до тесту.
Plan tests - 6Активуйте план під реальну подію.
Кожне оголошення пише запис активації з власним журналом подій — поруч із графом залежностей і оцінкою готовності.
Command Center
Де роль закінчується
Активи та інциденти відкриті лише для читання. Плани, тести й команди відновлення ваші, а реєстр ризиків, який ви шукатимете, — на чужому столі.
Працює з
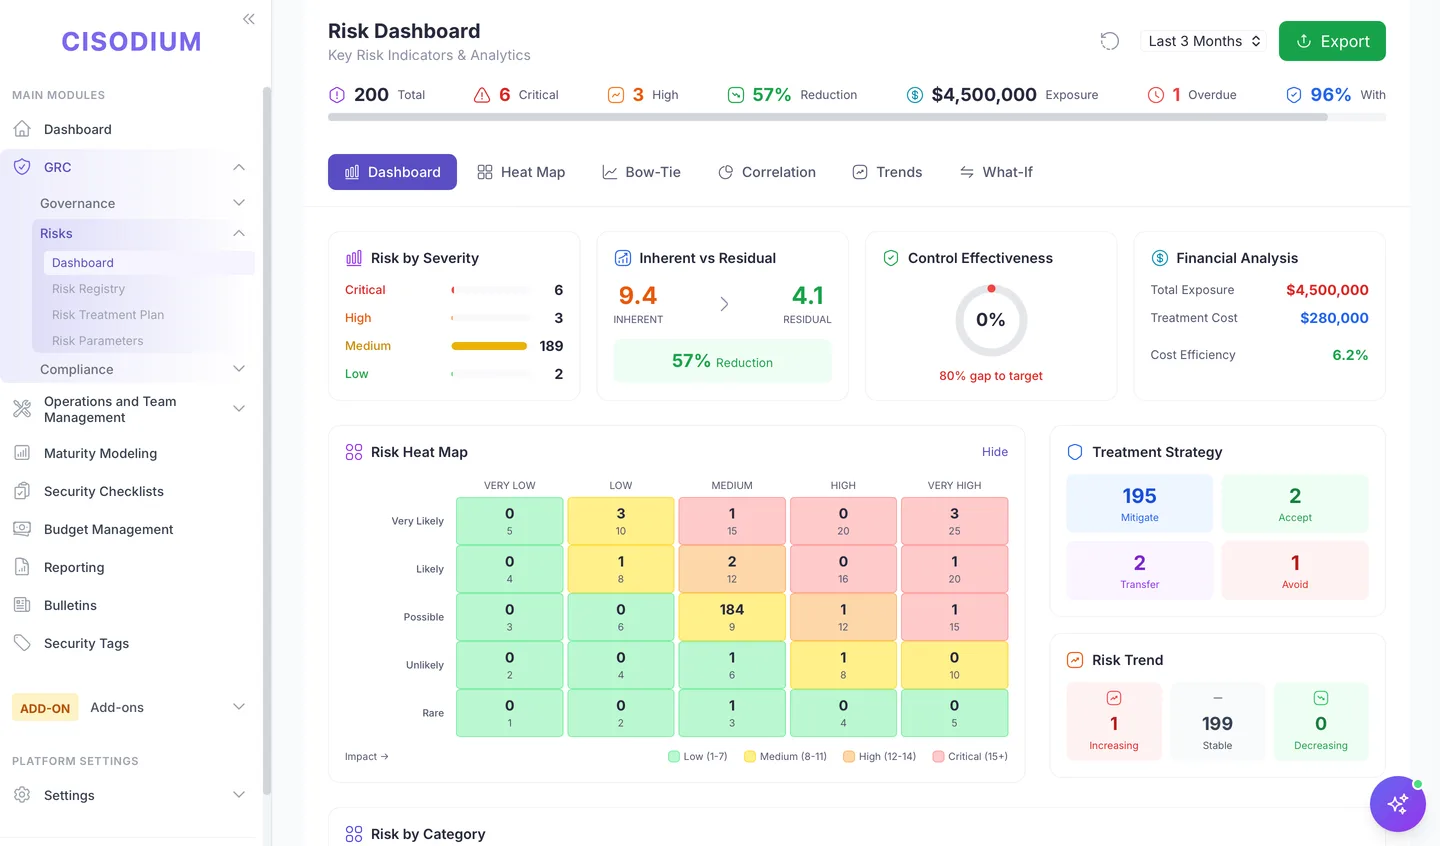 RISKРизик-менеджерРизик як стратегія, а не галочка.Реєстри в таблицях не бачать звʼязків. Задайте методологію скорингу один раз — і кожен запис тримає контролі, процеси, інциденти, KRI та вразливості, яких справді торкається, разом із планами обробки і формальними прийняттями.
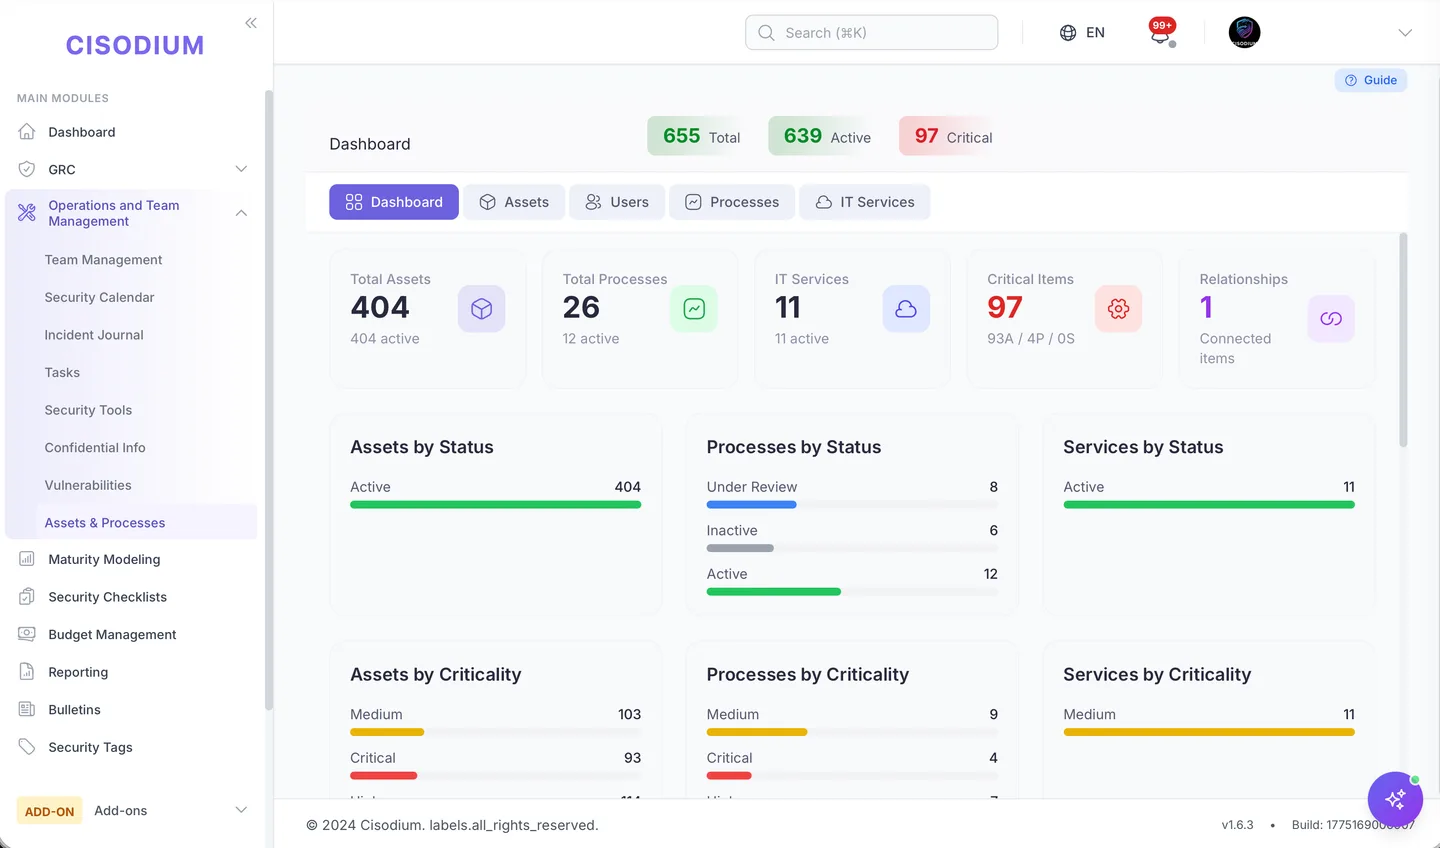 ASSETSІТ-менеджерПропатчено — це заява. Гарденінг — це скан.Інвентаризація точна рівно того дня, коли її вивантажили. Тут реєстр живий, винятки — письмові рішення, а кожну систему сканують проти її бейзлайну модулем гарденінгу.
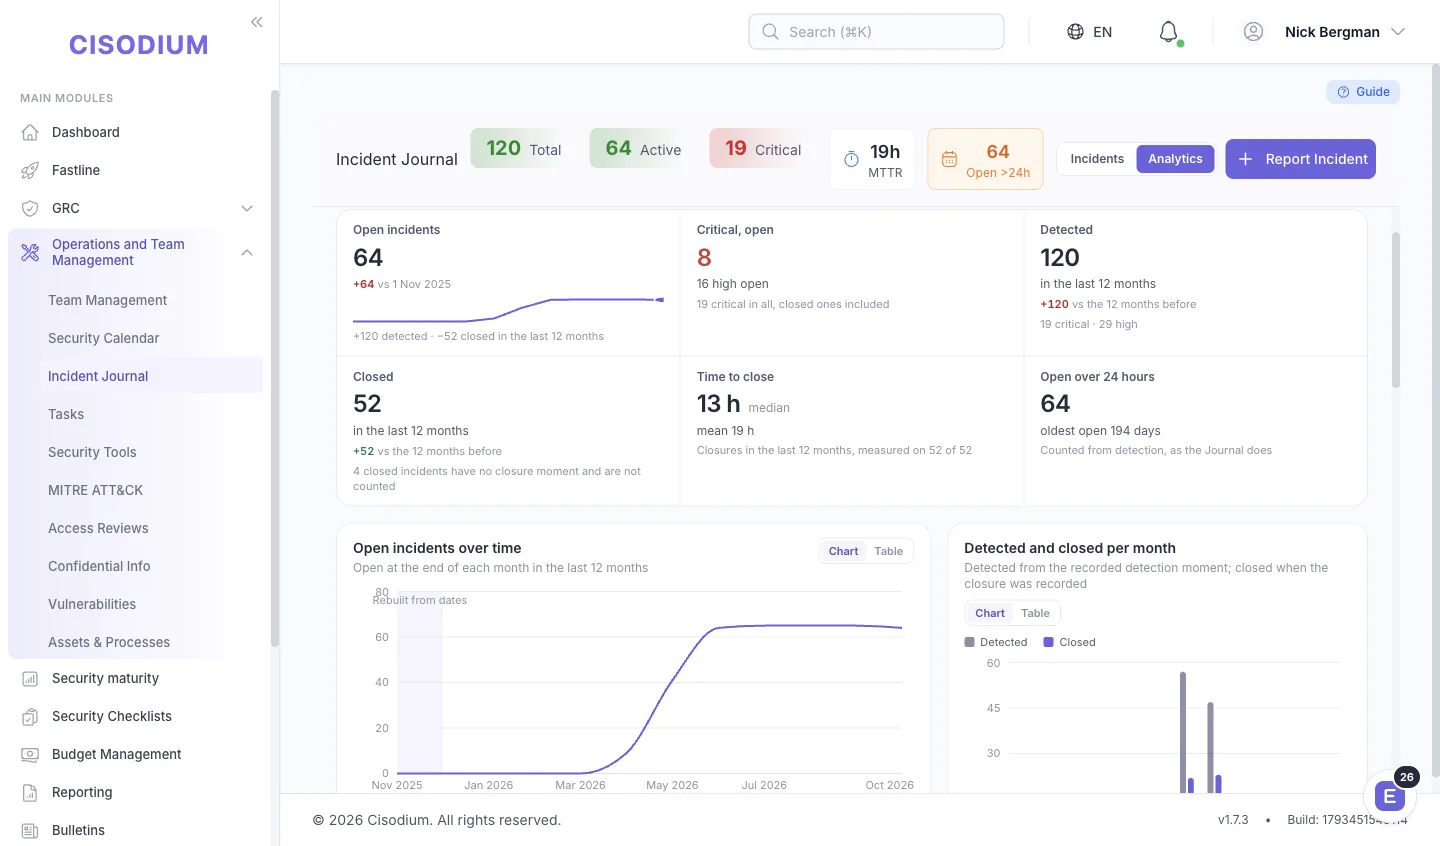 SOCКерівник SOCЗміна закінчується. Контекст — ні.Найважче в SOC — безперервність: вона вмирає о сьомій ранку. Тримають її графік змін, ескалація, розподіл навантаження і підписана передача. Кейси й записи інцидентів ви можете закрити — або видалити.
Готові вийти
за межі застарілого GRC?
14 днів безкоштовно. Без кредитної картки. Хмара або on-premises.