Víc než GRC.
Seznamte se: ISMP.
Každá bezpečnostní doména — rizika, compliance, incidenty, rozpočet, strategie — sjednocená v jedné platformě postavené pro provoz, ne pro audity.

Compliance = bezpečnost.
Můžete projít každým auditem, a přesto být hacknuti. Zastaralé GRC sleduje papíry — ne vaši provozní realitu.
Organizace s 5+ nepropojenými nástroji tráví o 40 % více času integrací než skutečnou bezpečnostní prací.
Každá doména.
Jedna platforma.
Dvacet domén běží nad jedním registrem aktiv, rizik, kontrol a lidí — takže co se stane v jedné, projeví se všude, kde na tom záleží.
- Bezpečnostní strategieCíle · KPI · reporty pro vedení
- Řízení rizikRegistry · zbytkové riziko · ošetření
- Politiky a dokumentyNávrh → schválení → archiv
- Rozpočet a zdrojeDodavatelé · ROI · schvalování
- Compliance a rámceJedna kontrola, mnoho standardů
- Hodnocení vyspělostiC2M2 · CMMC · SAMM
- Metriky a KPIDashboardy · analýza trendů
- Správa soukromíRoPA · DSAR · DPIA · souhlasy
- Správa aktivKlasifikace · závislosti
- Identita a přístupRevize přístupů · oprávnění
- Bezpečnost aplikacíSkeny · nálezy · SSDLC
- Hardening a Defence in DepthBaseline · vrstvené kontroly
- Provoz SOCPřípady · směny · SIEM
- Řízení incidentůWar room · vyšetřování
- Řízení zranitelnostíNessus · Qualys · Rapid7
- Řízení expoziceÚtočná plocha · klíčová aktiva
- Kontinuita podnikáníBCP/DRP · BIA · RTO/RPO
- Riziko dodavatelů (TPRM)Dotazníky · dodavatelský řetězec
- Školení a osvětaPhishingové simulace · dokončení
- Bezpečnostní architekturaDatové toky · zero trust
- Řízení
- Ujištění
- Ochrana
- Detekce a reakce
- Odolnost
Jeden nález, sledovaný napříč platformou
VLN-00089Nalezena zranitelnostAST-00234Na kritickém aktivuRISK-00099Založí rizikoCTRL-00102Ověřeno kontrolouCMP-00012Mapuje se na ISO 27001 A.8.8TASK-00567Přiřazena náprava
Postaveno pro bezpečnostní tým.
Užitečné pro všechny ostatní.
Bezpečnost se týká každého stolu. Každý dostane tu část, která je jeho — a zbytek programu mu nestojí v cestě.
- Představenstvo a vedeníStav na jedné stránce.
Report pro vedení a bezpečnostní skóre, které si vysvětlí samo — řečí byznysu, s trendem na pozadí.
Reporting · Board - CISO a bezpečnostní týmCelý program, jeden workflow.
Rizika, kontroly, incidenty a zranitelnosti na jednom místě a ELSA odpovídá z vašich vlastních dat.
Dashboard · ELSA - Manažeři a vlastníci rizikRozhodování, ne honění lidí.
Revize přístupů, akceptace rizik a schvalování přicházejí jako úkoly, s kontextem potřebným k rozhodnutí.
Access reviews · Tasks - IT a provozOpravy seskupené a seřazené.
Zranitelnosti seskupené do tiketů s opravami, hardeningové baseline a kontroly zařízení — nejhorší první.
Vulnerabilities · Hardening - VývojářiBezpečnost přímo v releasu.
Nálezy AppSec, SBOM a brány releasu po projektech, napájené rovnou z pipeline.
AppSec · SBOM - HR a vedoucí týmůVědět, kdo co pokrývá.
Organizační schéma, matice dovedností, individuální schůzky a absence — i dovednosti, které má jen jeden člověk.
Team management - Právo, soukromí a nákupPovinnosti pod kontrolou.
Záznamy o zpracování, DSAR a DPIA, regulatorní povinnosti a dotazníky dodavatelů v jednom registru.
Privacy · TPRM · Obligations - Každý zaměstnanecKrátké, relevantní, hotovo.
Přidělená školení a phishingové simulace, politiky k přečtení a potvrzení a jen úkoly, které jsou jeho.
Security awareness · Documents - Auditoři a zákazníciDůkazy bez e-mailových řetězců.
Auditoři pracují ve vlastním portálu; zákazníci si prohlížejí Trust Center a žádají o dokumenty na základě NDA.
Auditor portal · Trust Center
Tři fáze.
Od reaktivity k proaktivitě.
Zhodnoťte svůj skutečný stav.
Zhodnoťte každou doménu — nejen ty auditovatelné — a stanovte si výchozí úroveň dřív než auditoři.
- Hodnocení vyspělosti v každé doméně
- Analýza mezer vůči ISO 27001, NIST CSF
- Identifikace a skórování rizik

Řiďte z jednoho místa.
Kontroly, rizika, compliance a provoz koordinované v jednom pracovním toku — bez přeskakování mezi nástroji.
- Centralizovaná správa kontrol
- Automatické mapování compliance
- Workflow reakce na incidenty

Zlepšujte s důkazy.
KPI v reálném čase, trendy a reporty připravené pro vedení. Ukazujte pokrok, ne sliby.
- Bezpečnostní dashboardy v reálném čase
- Průběžné skórování vyspělosti
- Reporty připravené pro vedení

To, co GRC prostě neumí.
Jedna kontrola. Každý standard.
Mapujte jednu kontrolu současně na ISO 27001, NIST CSF, SOC 2 a PCI DSS — s AI analýzou mezer a propojením důkazů na jedné obrazovce.

216 technik zmapováno.
Pohledy Attack a Defence napříč 475 podtechnikami. Vidíte mezery dřív než útočníci.

Každá koruna doložená.
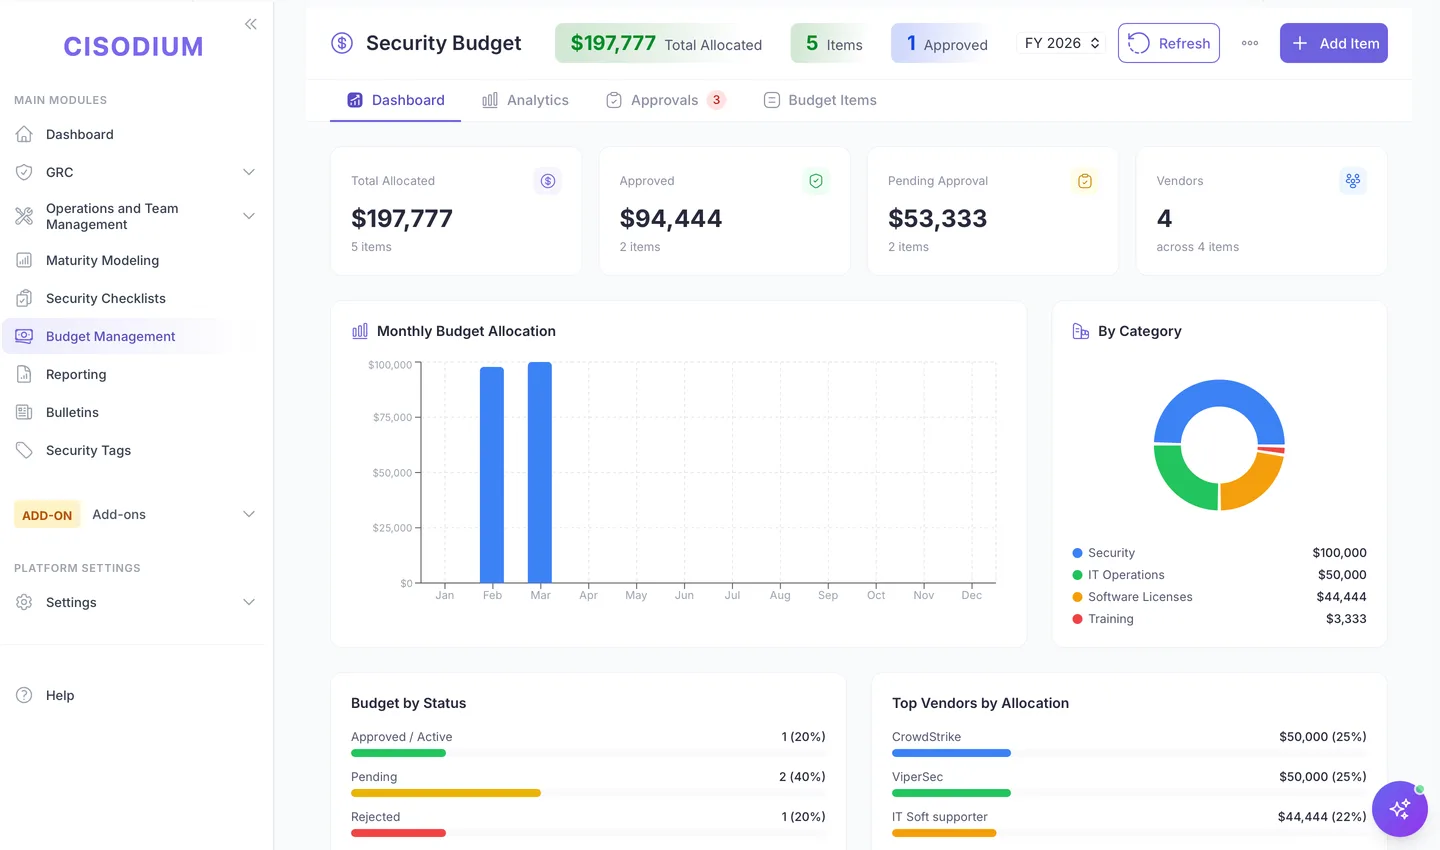
Rozpad podle dodavatelů, analýza kategorií, schvalovací workflow — schopnost, kterou žádné GRC nenabízí.
Znejte svou mezeru k cíli.
C2M2, CMMC, NIST CSF a OWASP SAMM — úrovně MIL po doménách, důkazy po praktikách.

Od návrhu po archiv.
Verzování, plány revizí, schvalování a vazby na compliance pro každou politiku.

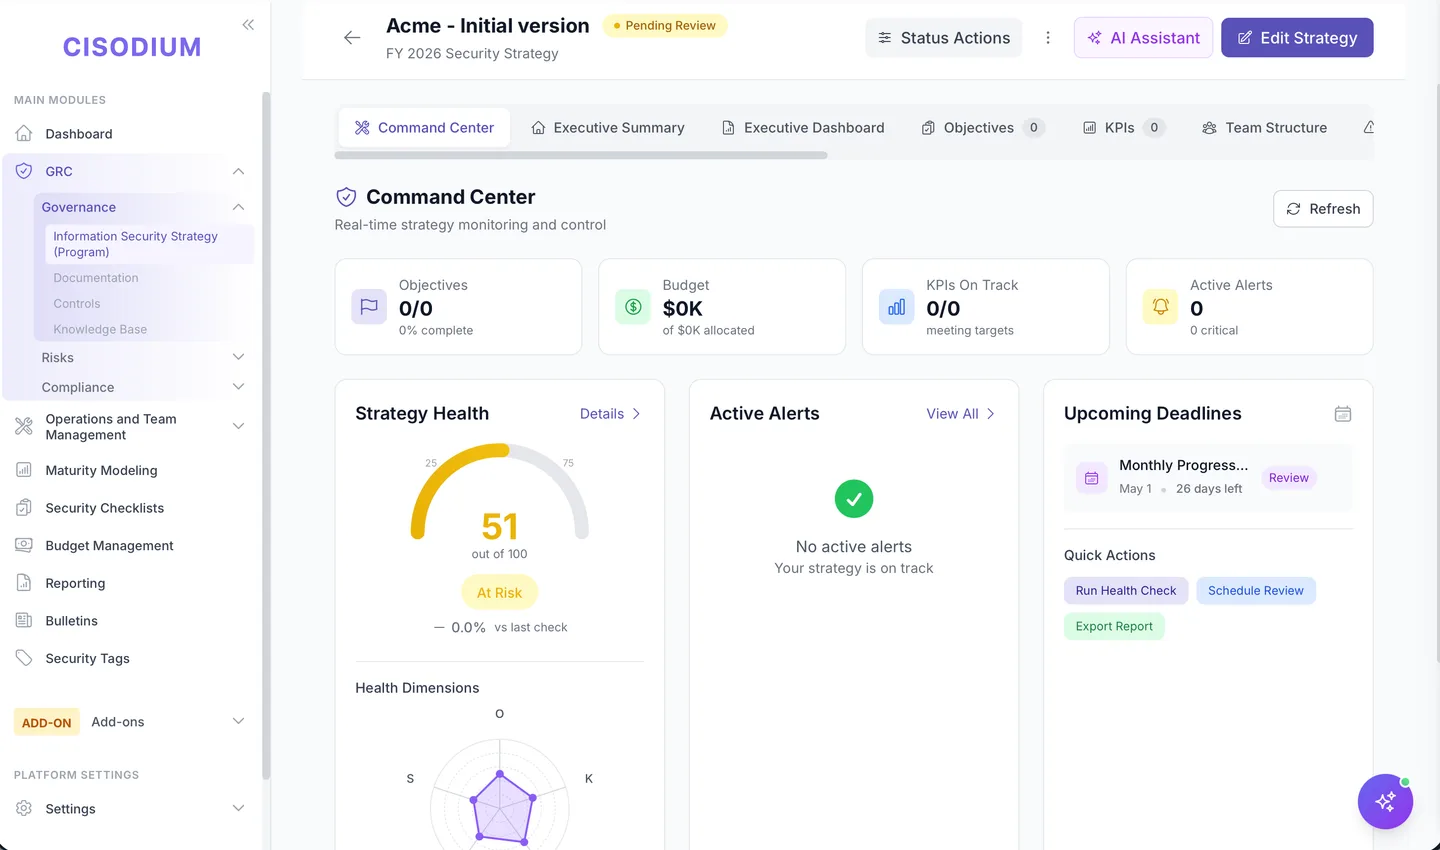
Velitelské centrum, ne checklist.
Definujte strategické cíle, sledujte zdraví strategie v reálném čase, hlídejte KPI a generujte shrnutí pro vedení.
…a další, v každé doméně.

Nálezy z auditů
Sledujte nálezy se závažností, stavem a upozorněními na zpoždění.

Aktiva a procesy
Aktiva, procesy a IT služby s analýzou kritičnosti.
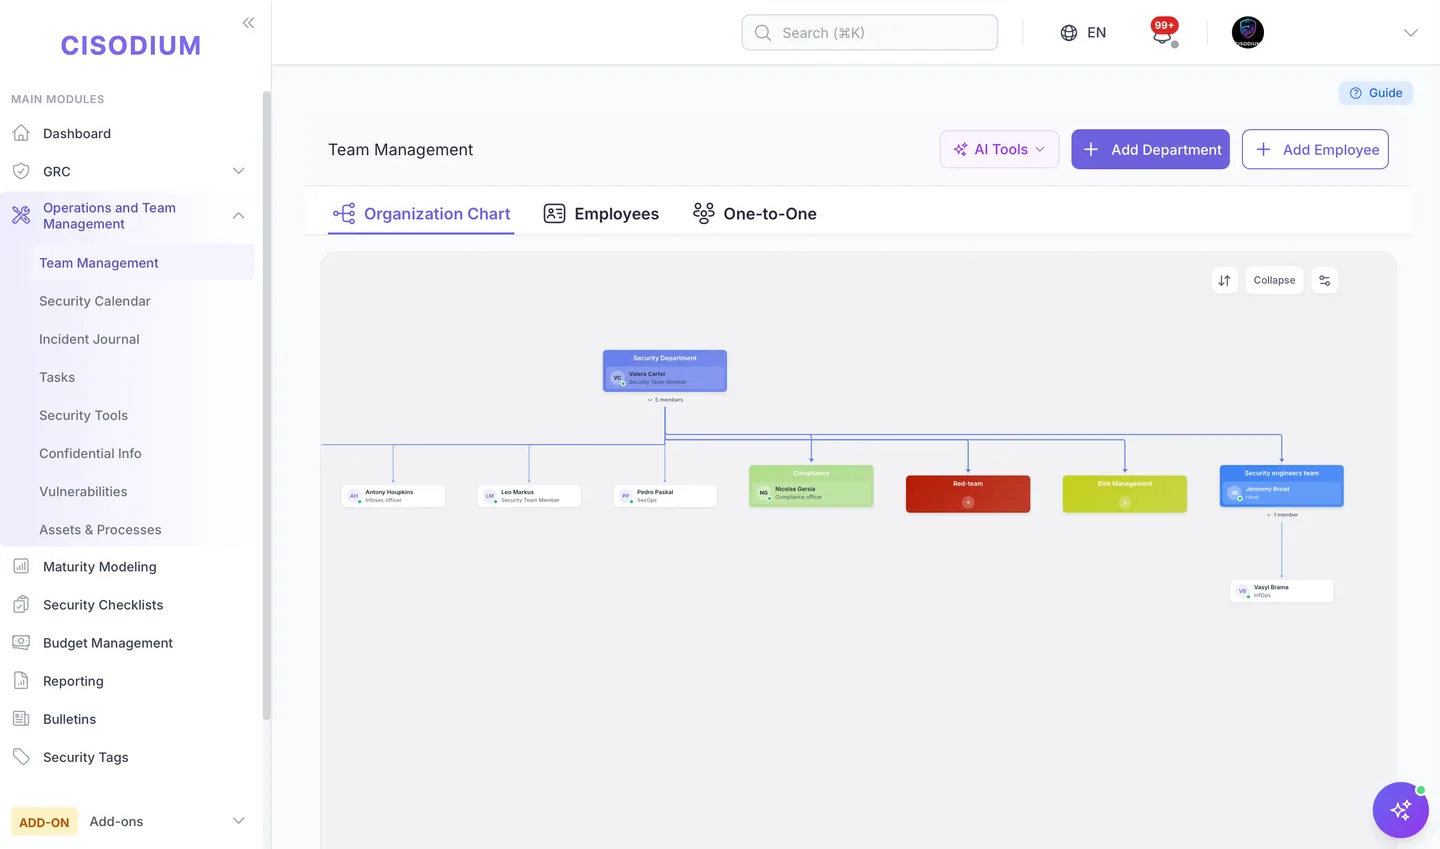
Řízení týmu
Organizační schéma, oddělení a workflow podle rolí.
Víc než registr.
Moduly, které udělají práci.
Moduly pro to, za co dnes bezpečnostní tým odpovídá: AI ve firmě, důvěra zákazníků, kontroly testované strojem, penetrační testy a vaši vlastní AI agenti.
- Správa AIAI Shield
Najde stínovou AI v OAuth souhlasech Entra ID a Google Workspace, vede jeden soupis agentů, copilotů, LLM API a MCP serverů a u každého systému ukáže připravenost na ISO 42001 a povinnosti podle AI Actu.
ISO/IEC 42001 · EU AI Act - Důvěra zákazníkůTrust Center
Veřejná stránka na vaší vlastní doméně s certifikacemi a kontrolami. Zákazníci žádají o dokumenty pod NDA a dostávají kopie s vodoznakem.
Own domain · NDA · Watermarked PDFs - Automatické testyContinuous Compliance
Stovky automatických testů podle plánu kontrolují Active Directory, AWS, Entra ID a Microsoft 365 a každý výsledek se stane důkazem u kontrol, které pokrývá.
Active Directory · AWS · Entra ID · Microsoft 365 - Ofenzivní testováníPentest
Rozsah, nálezy a opakované testy na jednom místě. Externí testeři pracují ve vlastním portálu: pozvaní e-mailem nejdřív přijmou pravidla testu a vidí jen svůj pentest, jen v jeho časovém okně.
External tester portal · Rules of engagement - AI agentiMCP server
Claude a další LLM pracují s vaším programem přes MCP server: čtou rizika, kontroly, aktiva a incidenty a vytvářejí záznamy s oprávněními přihlášeného uživatele — a nic nemohou smazat.
Model Context Protocol · OAuth · API keys - Více organizacíJiž brzyMSSP a skupiny firem
Jedna konzole pro klienty poskytovatele služeb nebo firmy ve skupině: stav bezpečnosti vedle sebe, data každé organizace odděleně.
MSSP portfolio · Company group
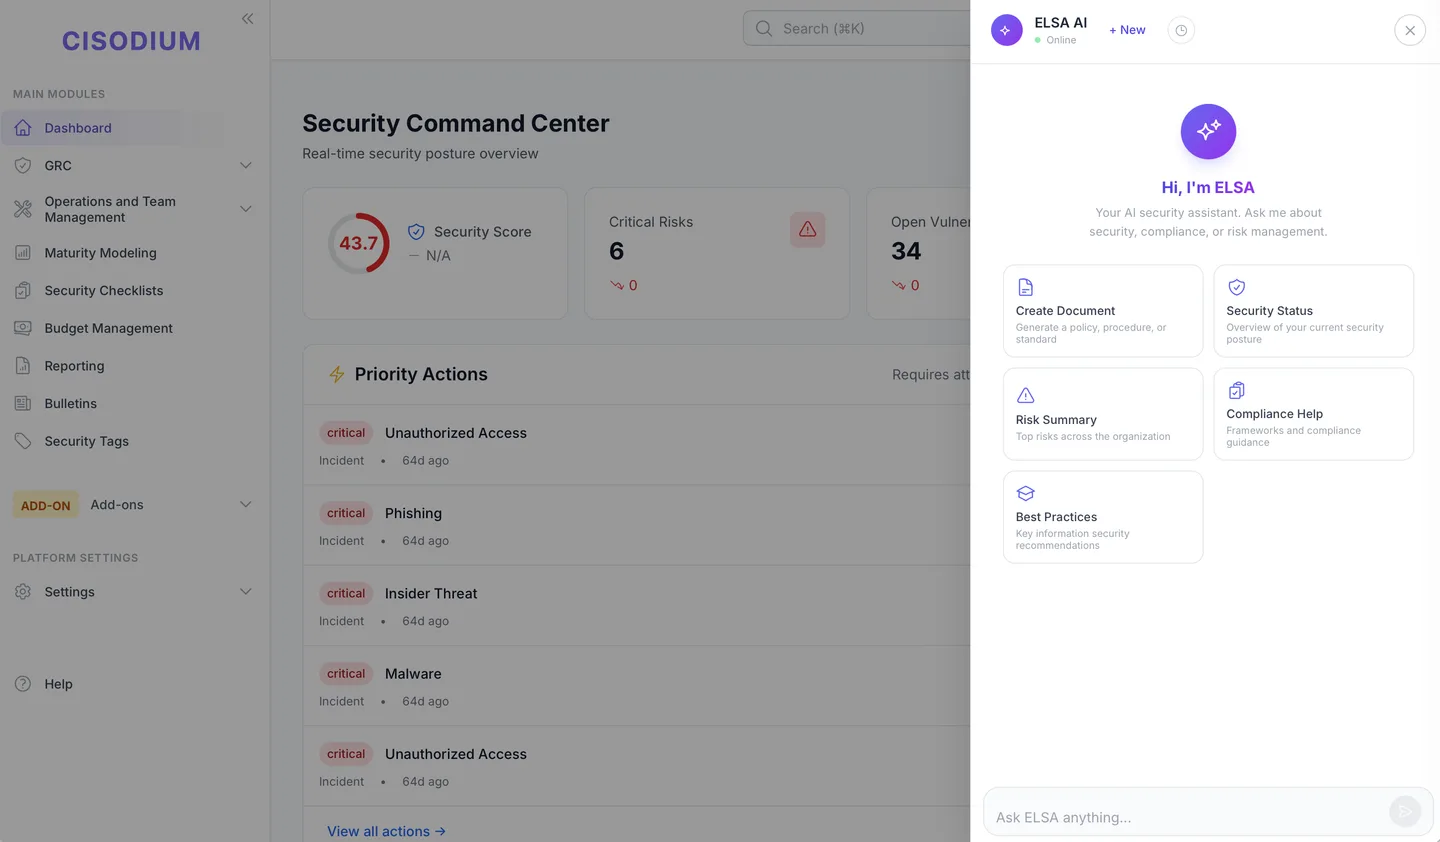
“Zeptejte se na cokoli o svém bezpečnostním programu — ELSA odpovídá z vašich skutečných dat, ne z obecných šablon.”
Jedna kontrola.
Mnoho standardů splněno.
 ISO 27001ISO/IEC 27001:2022
 NIST CSFCybersecurity Framework
 SOC 2SOC 2 Type II
 PCI DSSPayment Card Industry DSS
 GDPRData Protection Regulation
 CMMCMaturity Model Certification
 C2M2Capability Maturity Model
+ vlastní rámce
Vlastní rámce šité na míru vašemu odvětví a regulatorním požadavkům.
0+ integrací.
 Splunk
 QRadar
 Sentinel
 Nessus
 Qualys
 Rapid7
 CrowdStrike
 AWS
 Google Cloud
 Jira
 Slack
 GitHub
SIEM a SOC
- Splunk
- QRadar
- Microsoft Sentinel
- Elastic SIEM
Skenery
- Nessus
- Qualys
- Rapid7
- Shodan
- Censys
Cloud
- AWS
- Microsoft Azure
- Google Cloud
Spolupráce
- Jira
- Slack
- GitHub
- GitLab
Endpoint a Intel
- CrowdStrike
- GitGuardian
- Active Directory
…a vlastní API integrace pro vaše proprietární nástroje.
Od rizik po soukromí a AppSec
Splunk, Nessus, Jira, AWS…
Od ISO 27001 po CMMC + vlastní
Návrh automation-first
“Bezpečnostní platforma musí být sama bezpečná — postavená bezpečnostními profesionály, s defence in depth na každé vrstvě.”
AES-256 v klidu i při přenosu, HashiCorp Vault pro přihlašovací údaje.
Role-based přístup s multi-tenant izolací.
Každá akce zalogovaná a dohledatelná pro forenzní analýzu.
Podnikové SSO přes Keycloak, architektura v souladu se SOC 2.
Stále váháte?
Information Security Management Platform pokrývá celý životní cyklus informační bezpečnosti — nejen governance, rizika a compliance, ale i provozní bezpečnost, integrace, metriky, školení a rozpočet. GRC se soustředí na checklisty shody; ISMP řídí celý váš program.
Ano — Cisodium je moderní Cyber GRC platforma, a mnohem víc. Nad rámec governance, rizik a compliance sjednocuje provozní bezpečnost, provoz SOC, řízení zranitelností a incidentů, pokrytí MITRE ATT&CK, metriky a rozpočet do jednoho ISMP. Získáte jediné Cyber GRC řešení namísto sady nepropojených nástrojů.
Většina organizací funguje během 2–4 týdnů, v cloudu nebo on-premises. Náš onboarding tým pomůže importovat stávající kontroly, namapovat rámce a nastavit integrace od prvního dne.
ISO 27001, NIST CSF, CMMC, C2M2, SOC 2, PCI DSS a GDPR ihned po instalaci — plus vlastní rámce pro vaše odvětví. Kontroly se mapují na více rámců současně.
Ano — 300+ integrací: SIEM (Splunk, QRadar, Sentinel), skenery (Nessus, Qualys, Rapid7), ticketing (Jira), komunikace (Slack) a cloud (AWS, Azure, GCP), plus vlastní API.
Ano. Škáluje od týmů 2–3 specialistů po enterprise oddělení — automatizace pomáhá malým týmům zvládnout víc a plán Starter pokrývá základ.
Cisodium staví bezpečnostní profesionálové s bezpečností v jádru. Všechna data jsou šifrována v klidu i při přenosu, s granulárním RBAC, úplným auditním logováním, SSO přes Keycloak a multi-tenant izolací. Přihlašovací údaje žijí v HashiCorp Vault nebo v úložišti šifrovaném AES-256.
14denní zkušební verze zdarma s plným přístupem ke všem funkcím plánu Professional. Platební karta není potřeba.
Připraveni jít
za hranice zastaralého GRC?
14 dní zdarma. Bez platební karty. Cloud nebo on-premises.