Beyond GRC.
Das ist die ISMP.
Jede Sicherheitsdomäne — Risiken, Compliance, Incidents, Budget, Strategie — vereint in einer Plattform für den Betrieb, nicht für Audits.
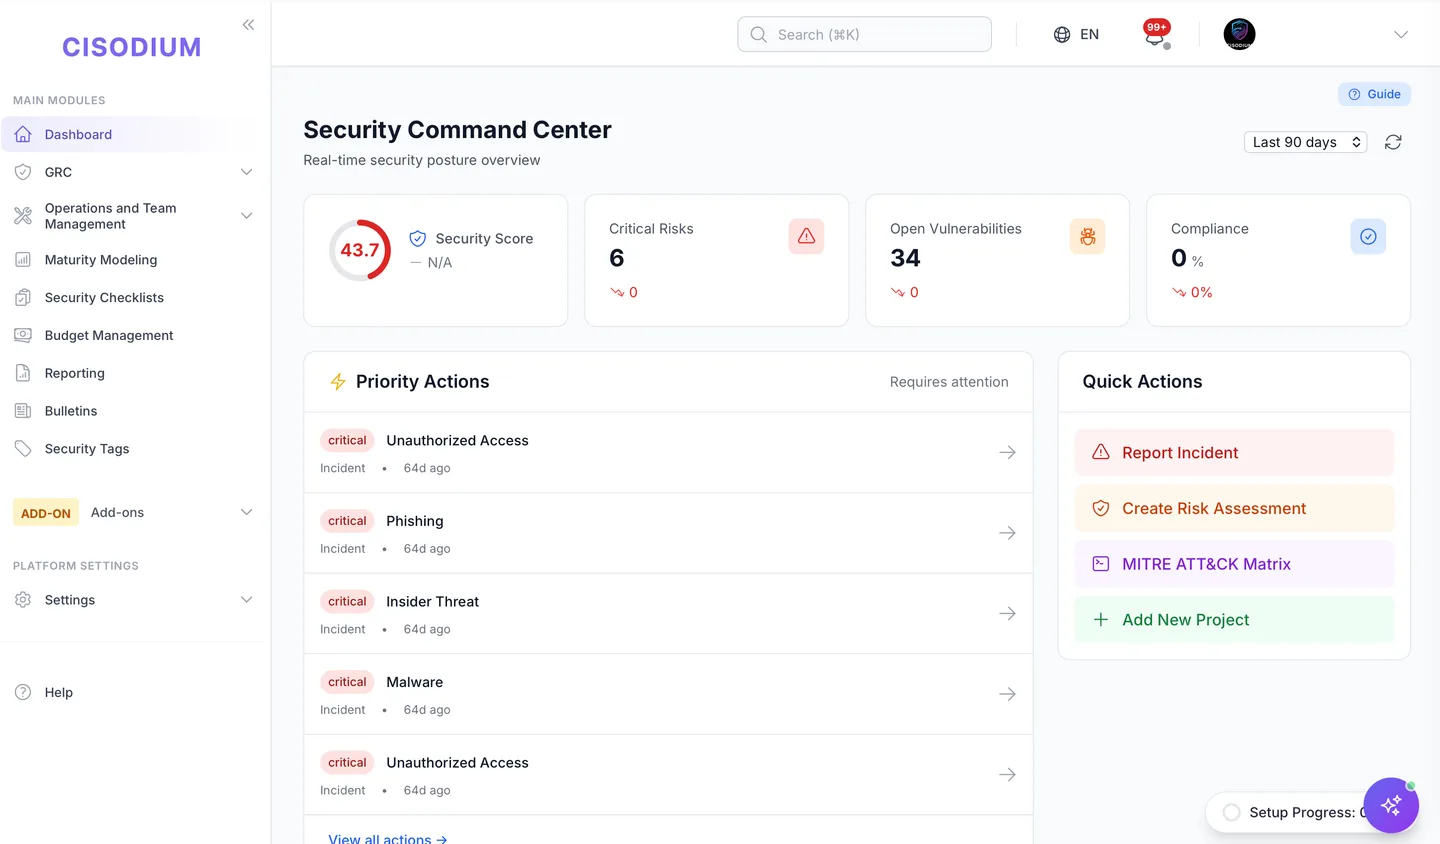
Compliance = Sicherheit.
Man kann jedes Audit bestehen und trotzdem gehackt werden. Legacy-GRC verwaltet Papier — nicht Ihre operative Realität.
Organisationen mit 5+ getrennten Security-Tools verbringen 40 % mehr Zeit mit Integration als mit eigentlicher Sicherheitsarbeit.
Jede Domäne.
Eine Plattform.
Drei Phasen.
Von reaktiv zu proaktiv.
Bewerten Ihre reale Lage.
Bewerten Sie jede Domäne — nicht nur die auditierbaren — und setzen Sie Ihre Baseline, bevor es die Auditoren tun.
- Reifegradbewertung in jeder Domäne
- Gap-Analyse gegen ISO 27001, NIST CSF
- Risikoidentifikation und -scoring
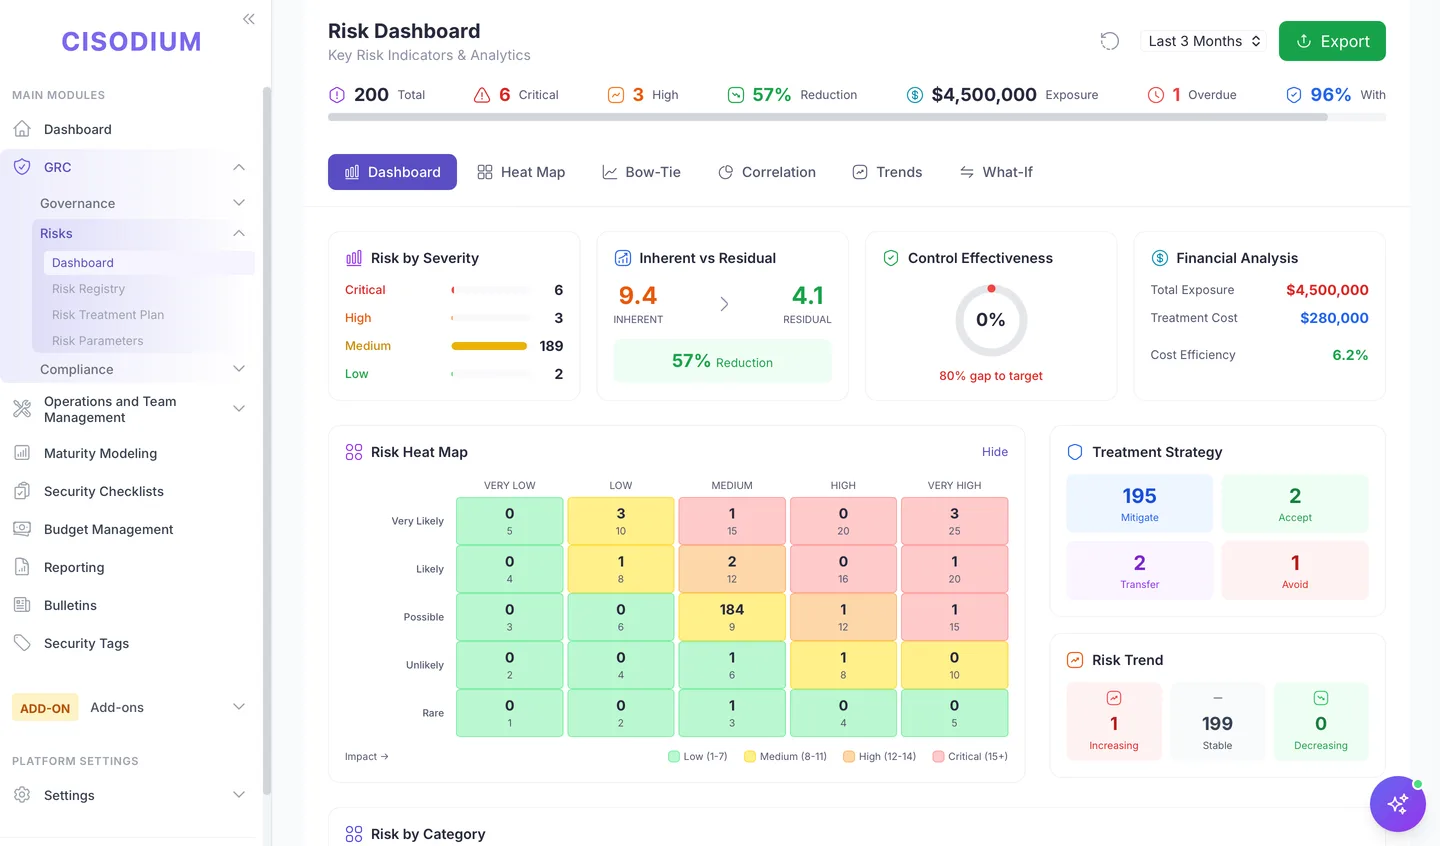
Steuern an einem Ort.
Controls, Risiken, Compliance und Betrieb in einem Workflow — ohne Tool-Hopping.
- Zentrales Control-Management
- Automatisiertes Compliance-Mapping
- Incident-Response-Workflows
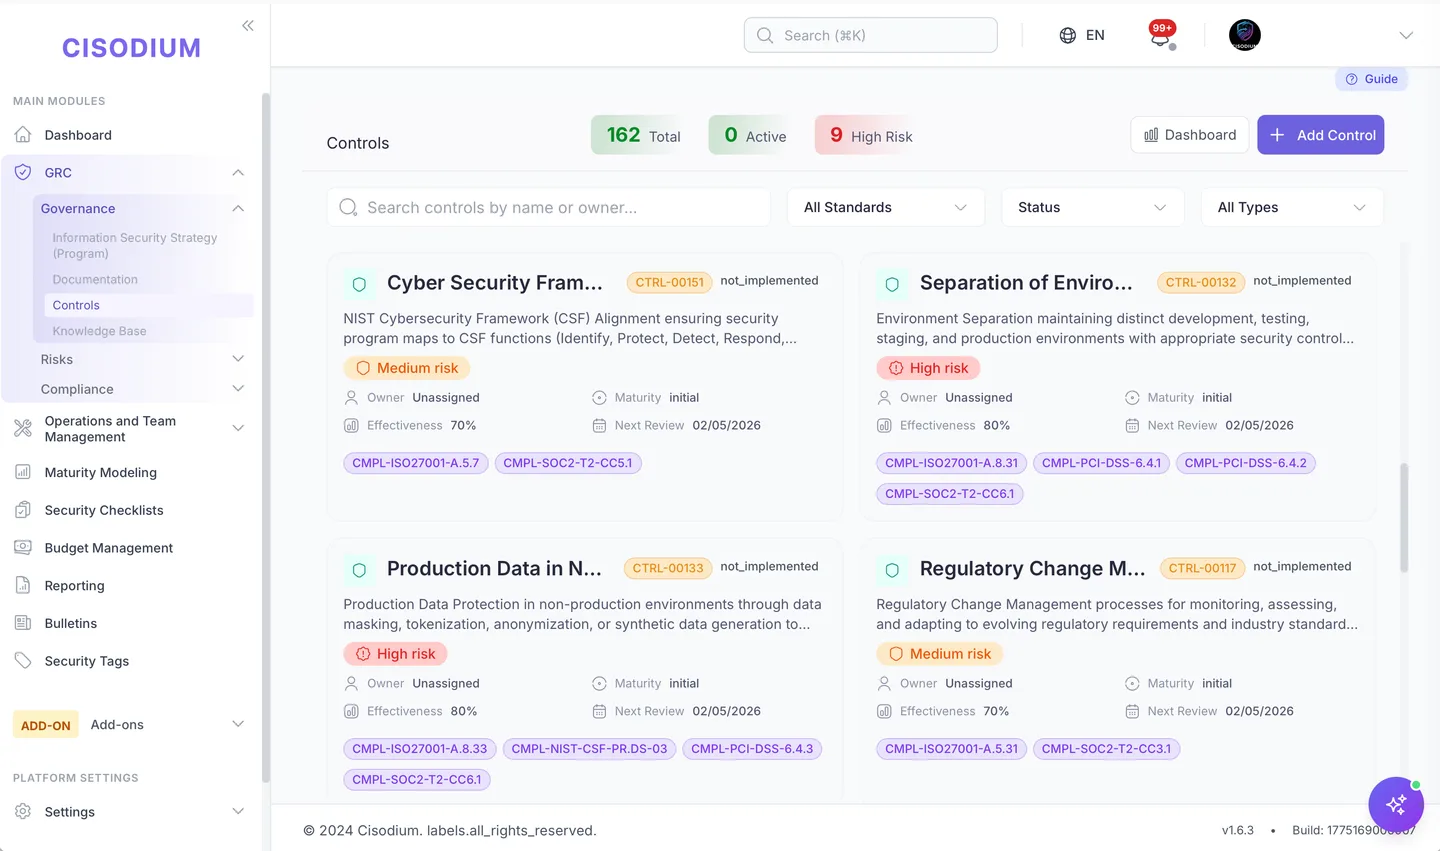
Verbessern mit Belegen.
Echtzeit-KPIs, Trends und Board-fertige Reports. Zeigen Sie Fortschritt, keine Versprechen.
- Echtzeit-Security-Dashboards
- Kontinuierliches Reifegrad-Scoring
- Board-fertige Executive-Reports
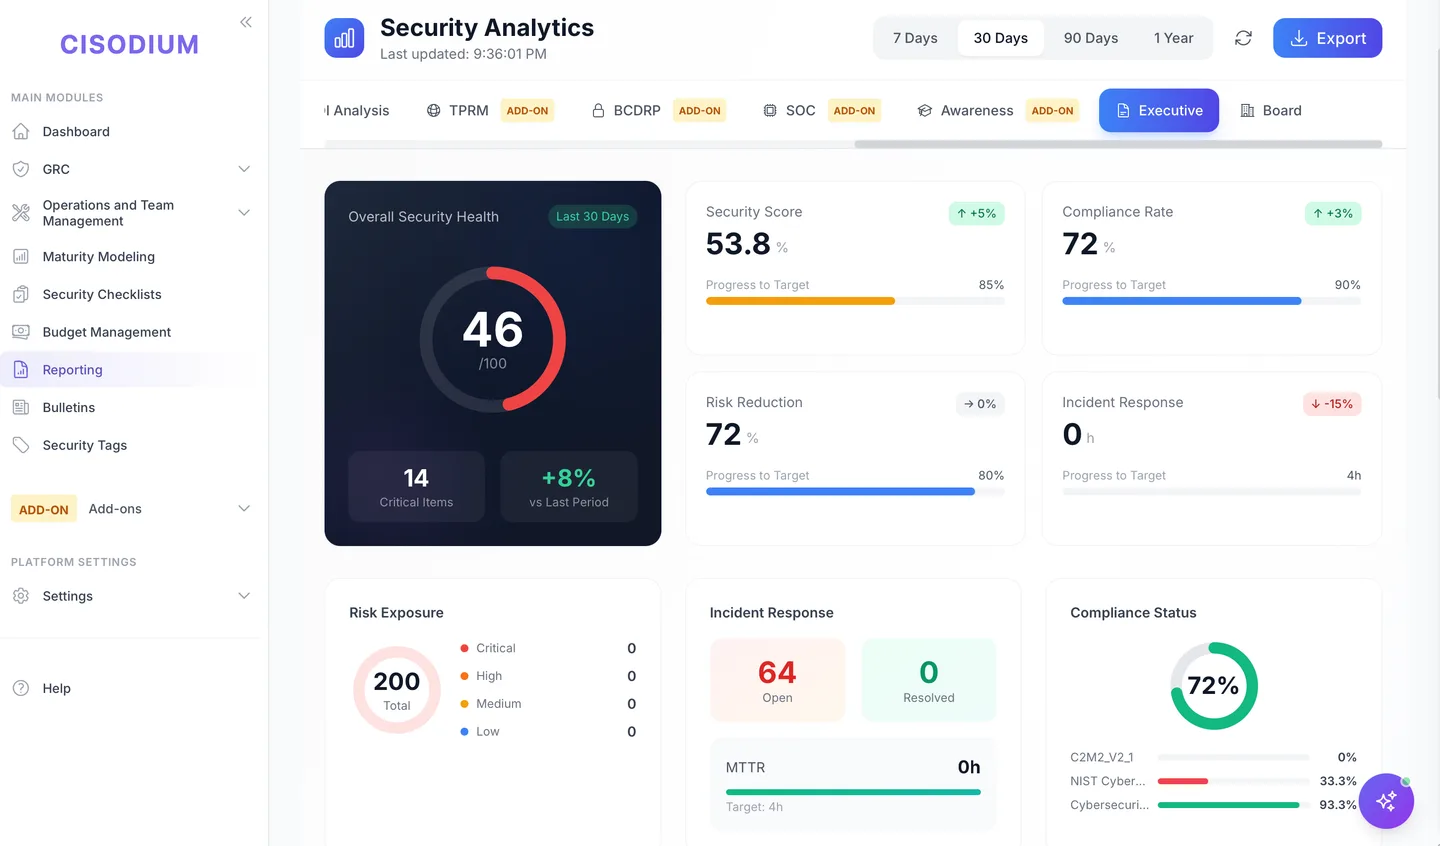
Was GRC schlicht nicht kann.
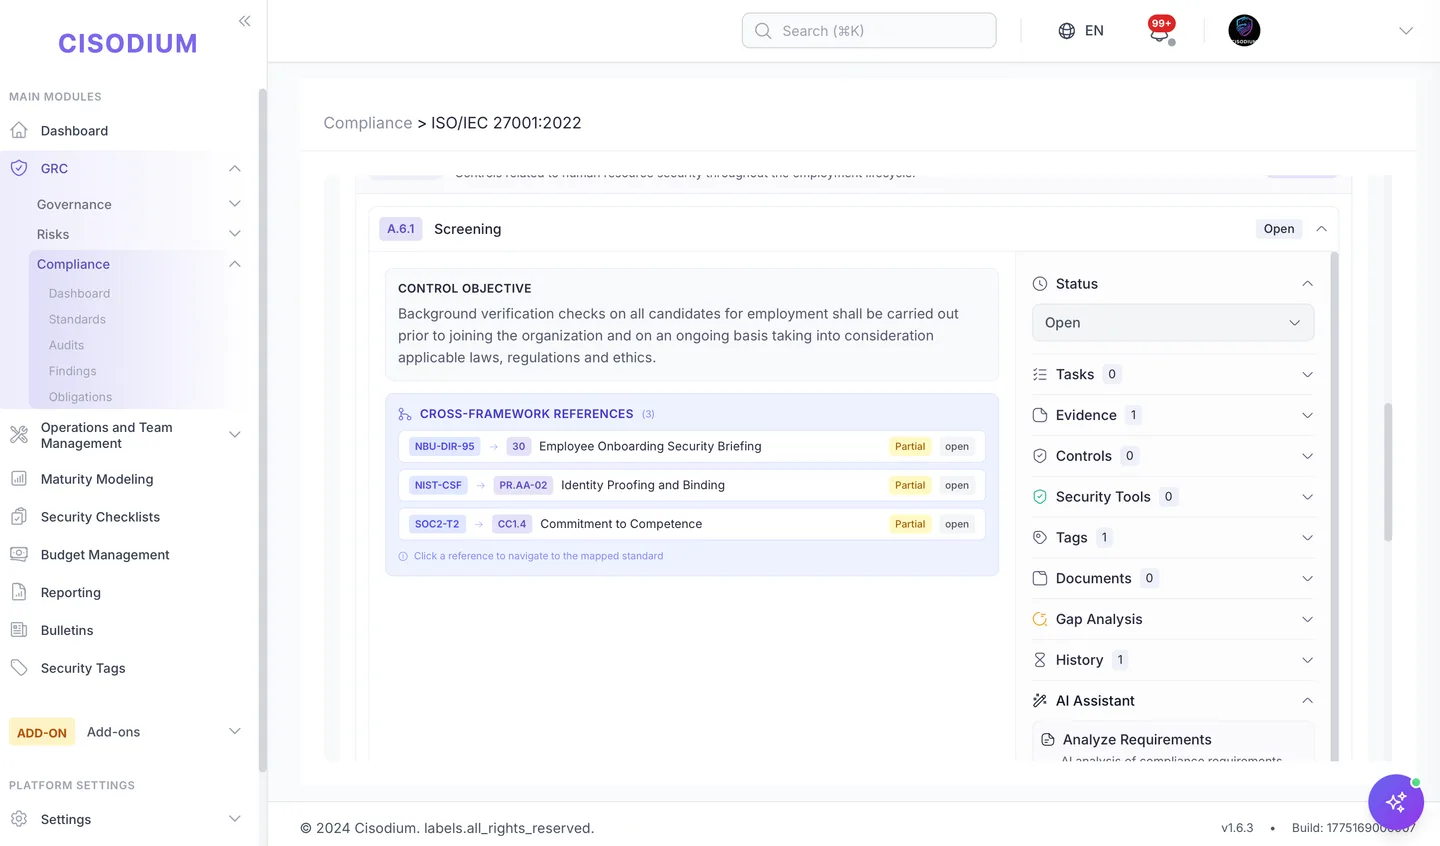
Ein Control. Jeder Standard.
Mappen Sie ein Control gleichzeitig auf ISO 27001, NIST CSF, SOC 2 und PCI DSS — mit KI-Gap-Analyse und Evidenz-Verknüpfung auf einem Screen.
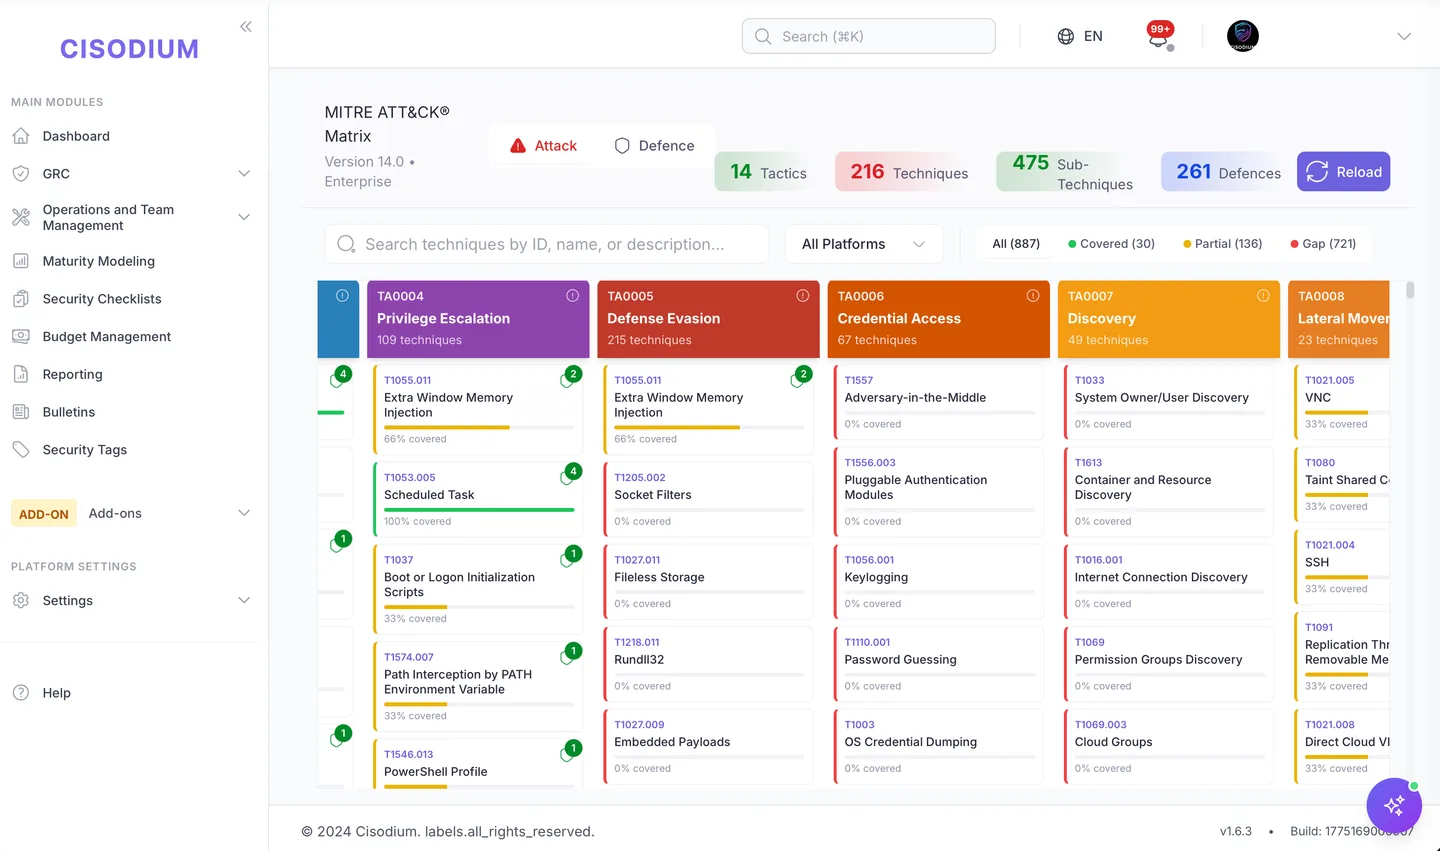
216 Techniken, kartiert.
Attack- und Defence-Ansichten über 475 Sub-Techniken. Sehen Sie Lücken vor den Angreifern.
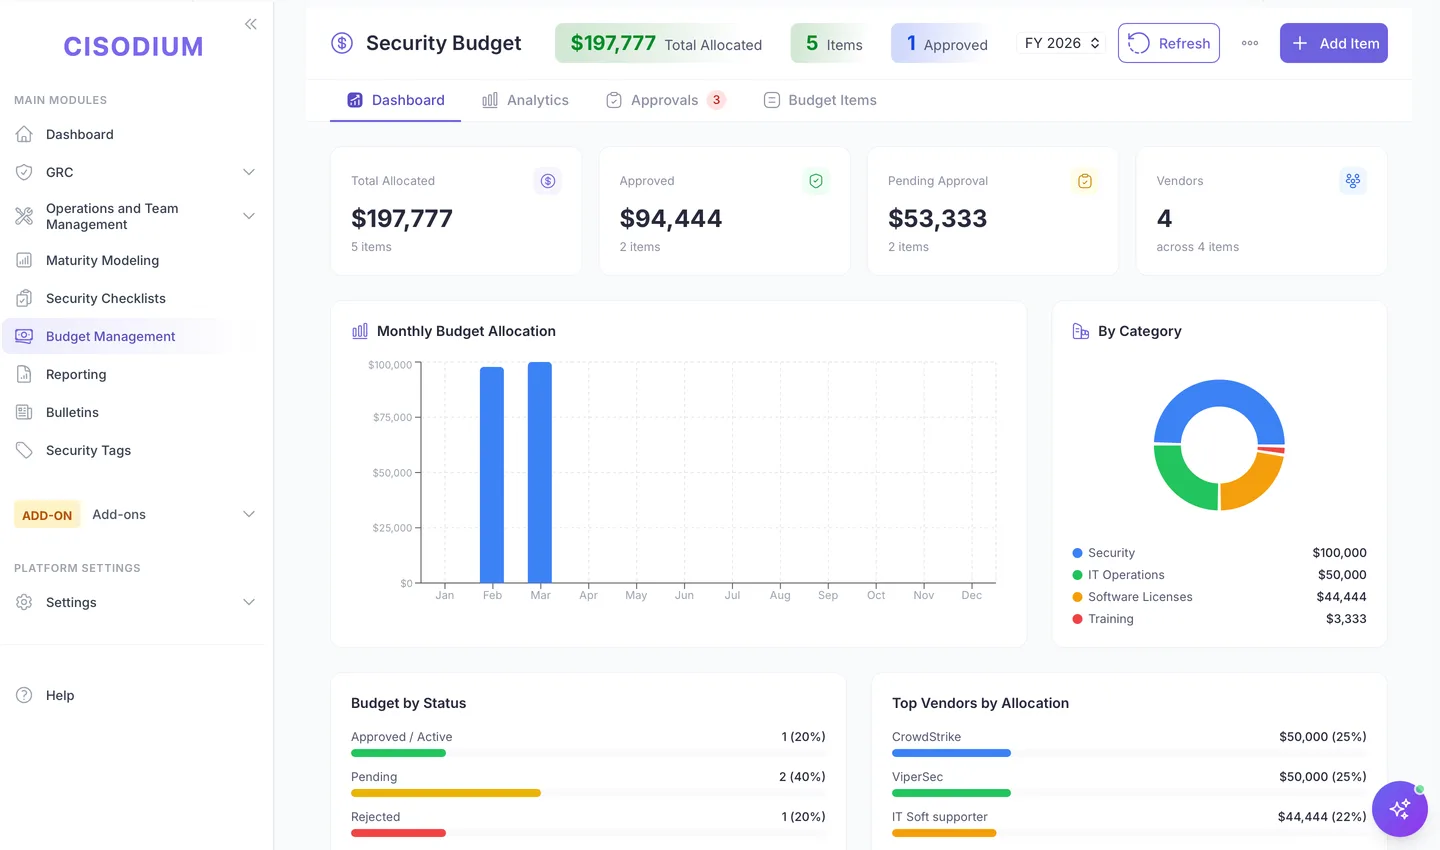
Jeder Euro, nachvollziehbar.
Vendor-Aufschlüsselung, Kategorieanalyse, Freigabe-Workflows — eine Fähigkeit, die kein GRC bietet.
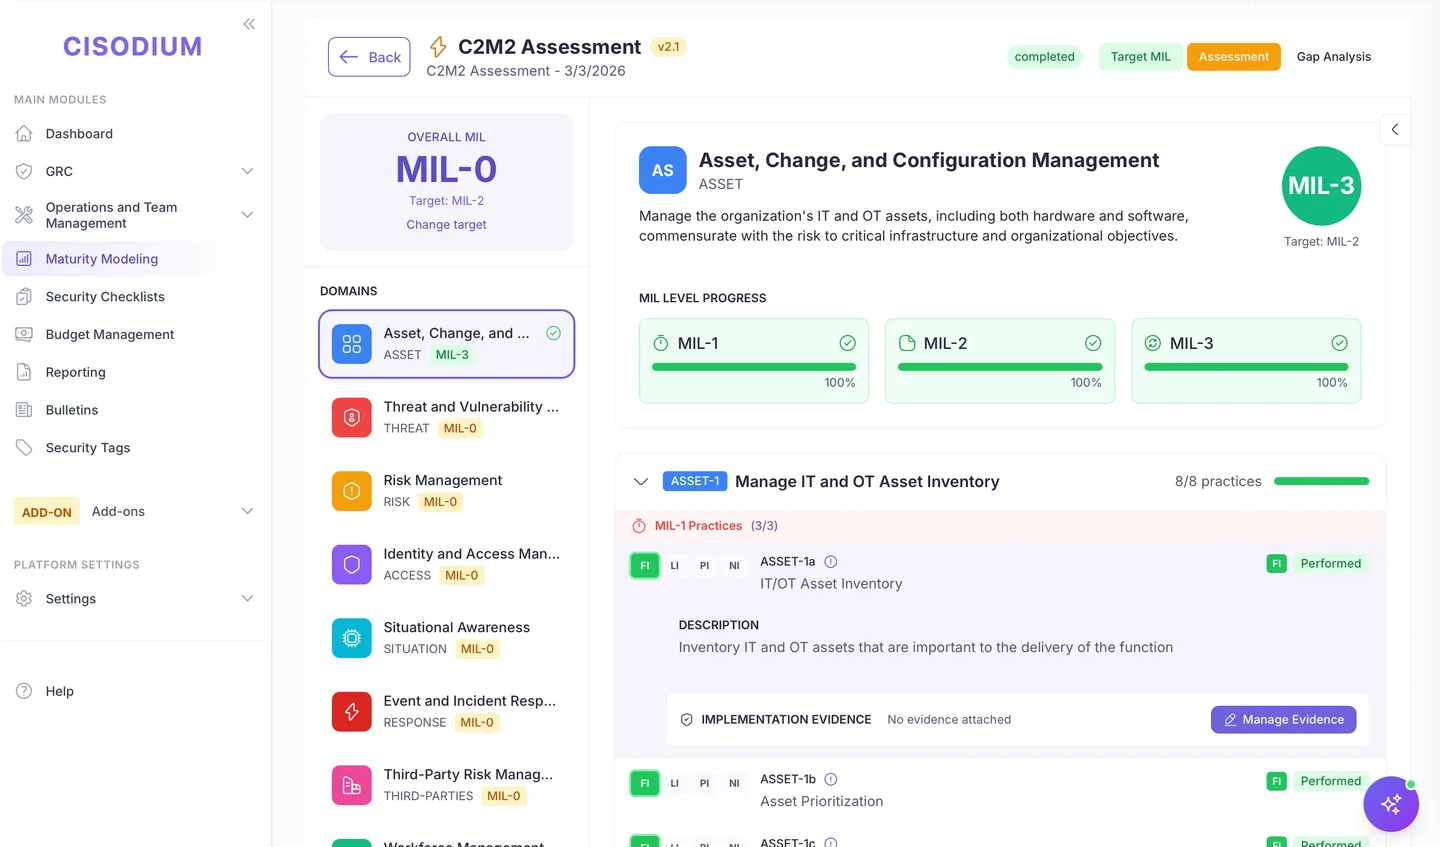
Kennen Sie Ihre Lücke zum Ziel.
C2M2, CMMC, NIST CSF und OWASP SAMM — MIL-Level pro Domäne, Evidenz pro Practice.
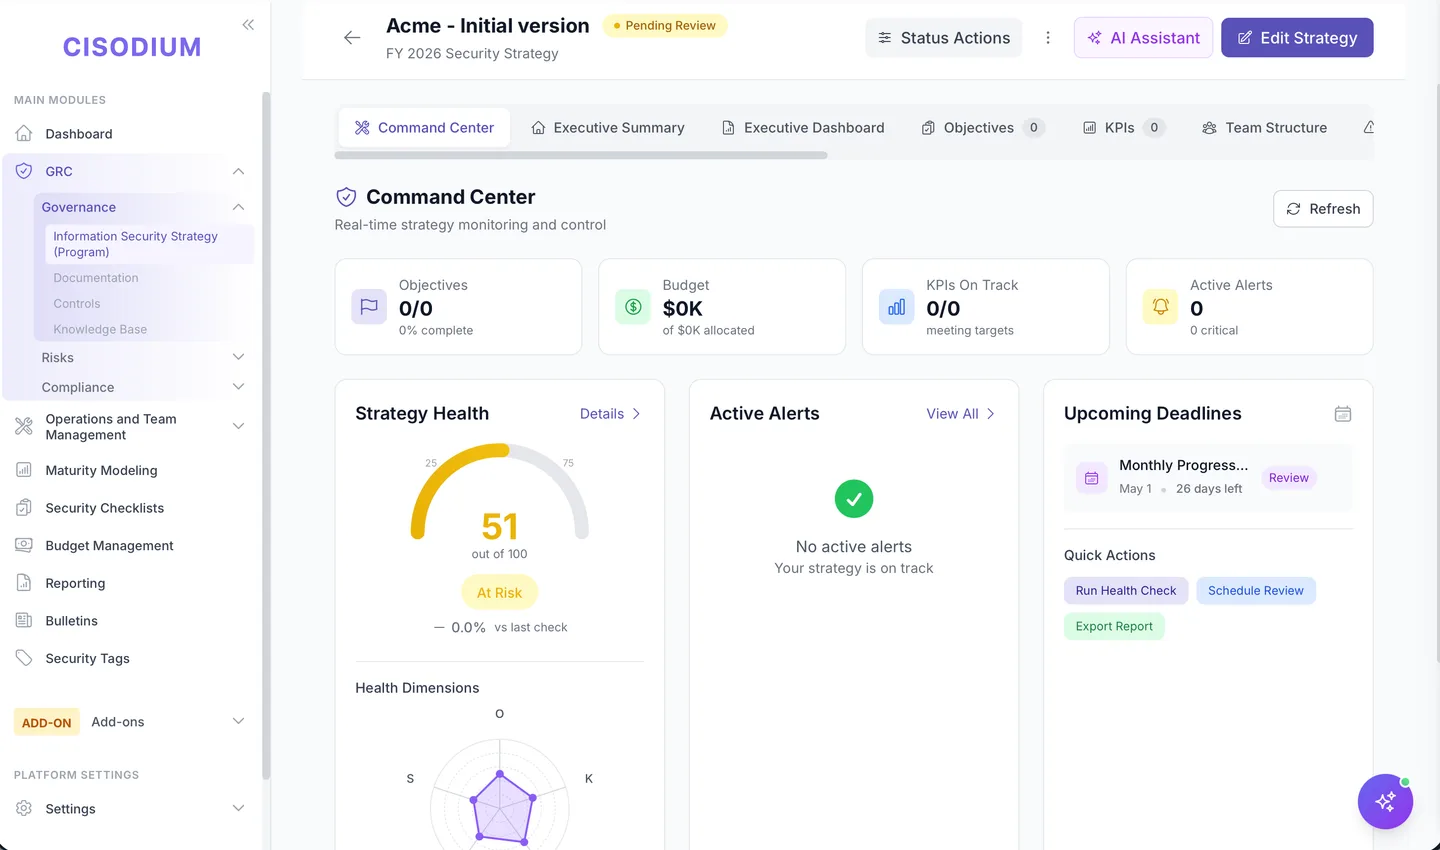
Vom Entwurf bis zum Archiv.
Versionierung, Review-Zyklen, Freigaben und Compliance-Verknüpfung für jede Richtlinie.
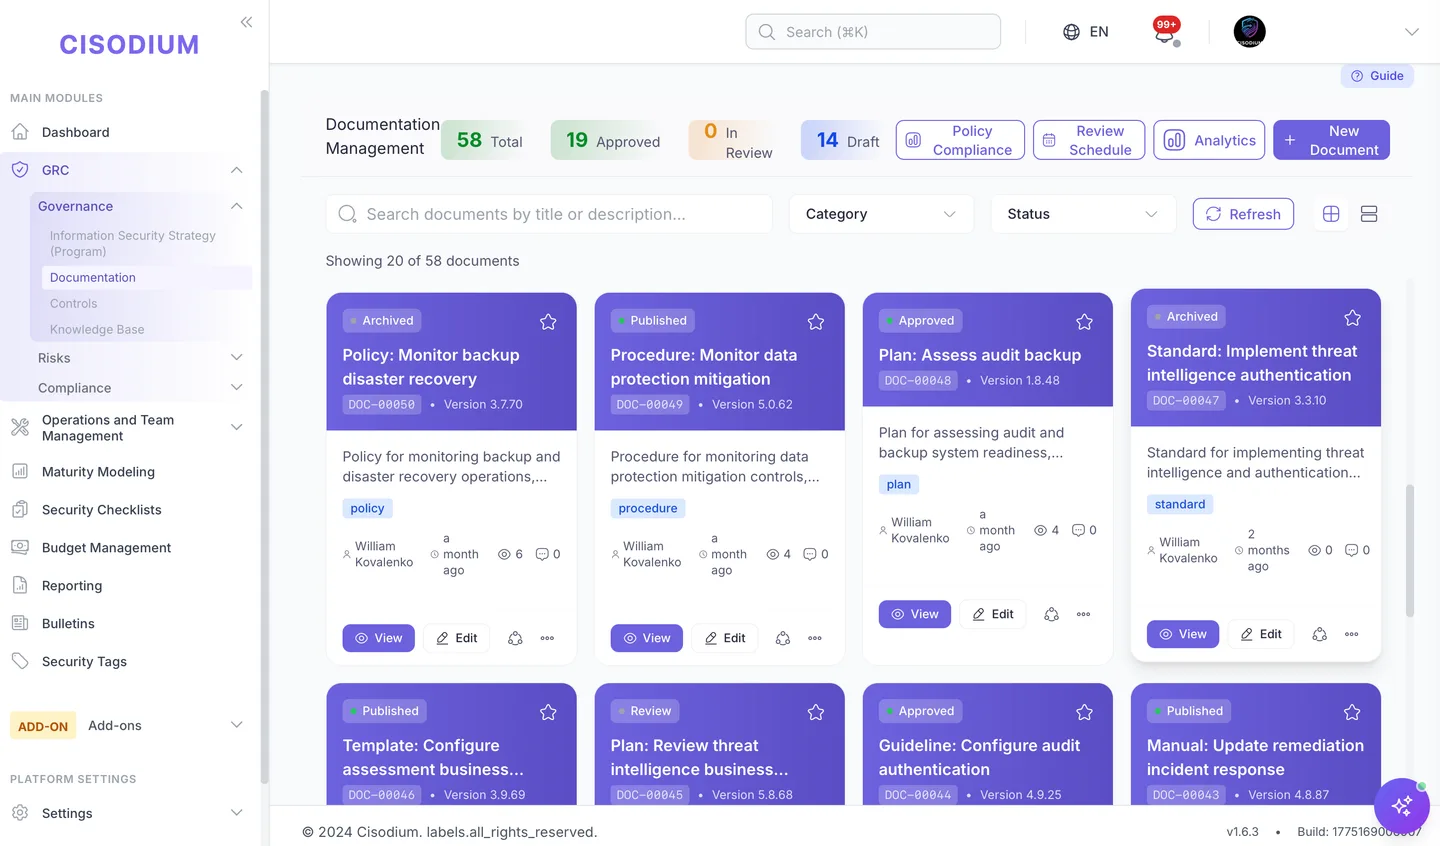
Ein Command Center, keine Checkliste.
Strategische Ziele definieren, Strategiestatus in Echtzeit überwachen, KPIs verfolgen und Executive Summaries erzeugen.
…und mehr, in jeder Domäne.
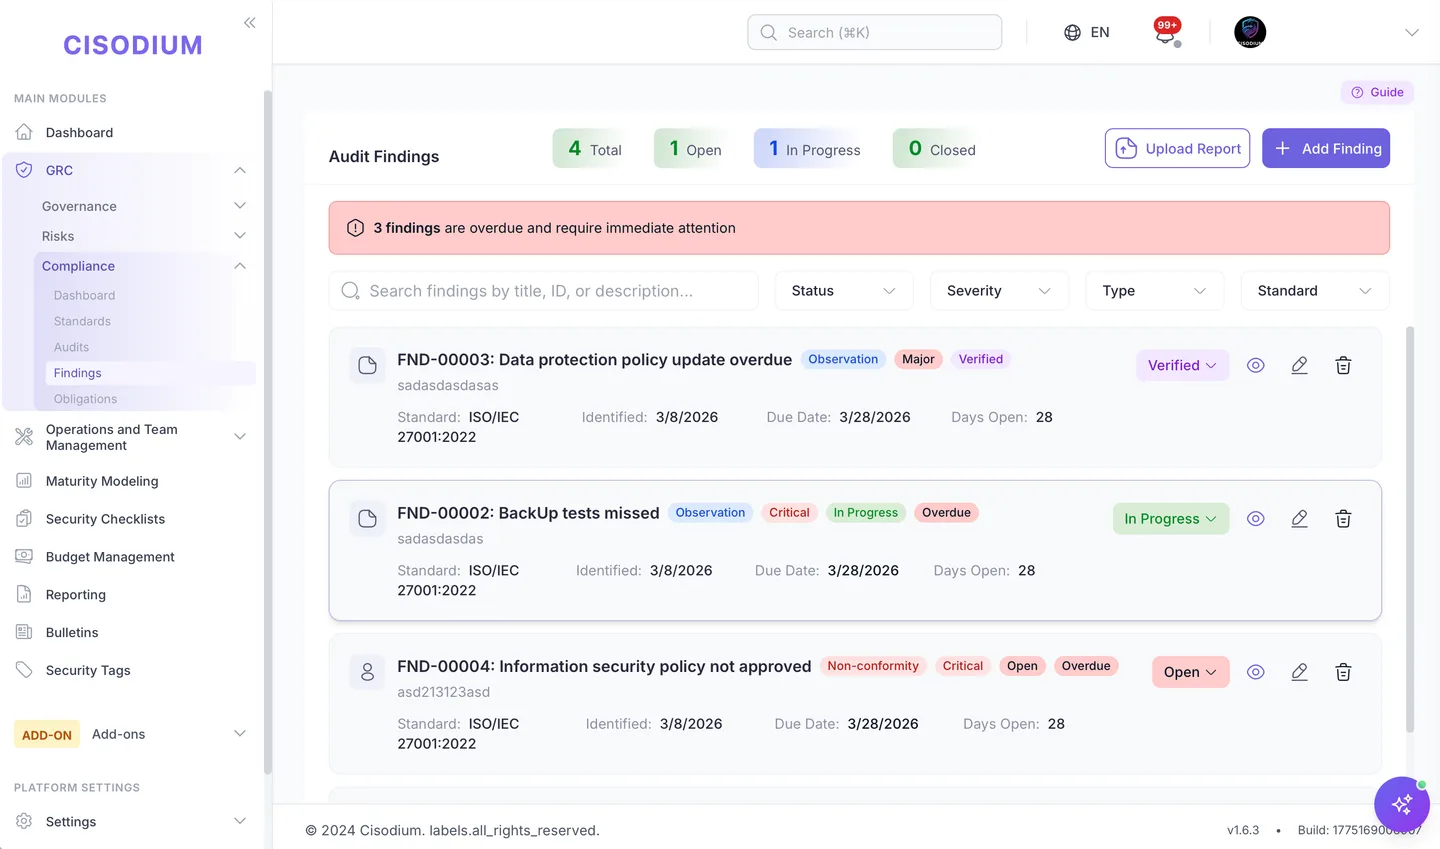
Audit-Findings
Findings mit Schweregrad, Status und Überfälligkeits-Alerts verfolgen.
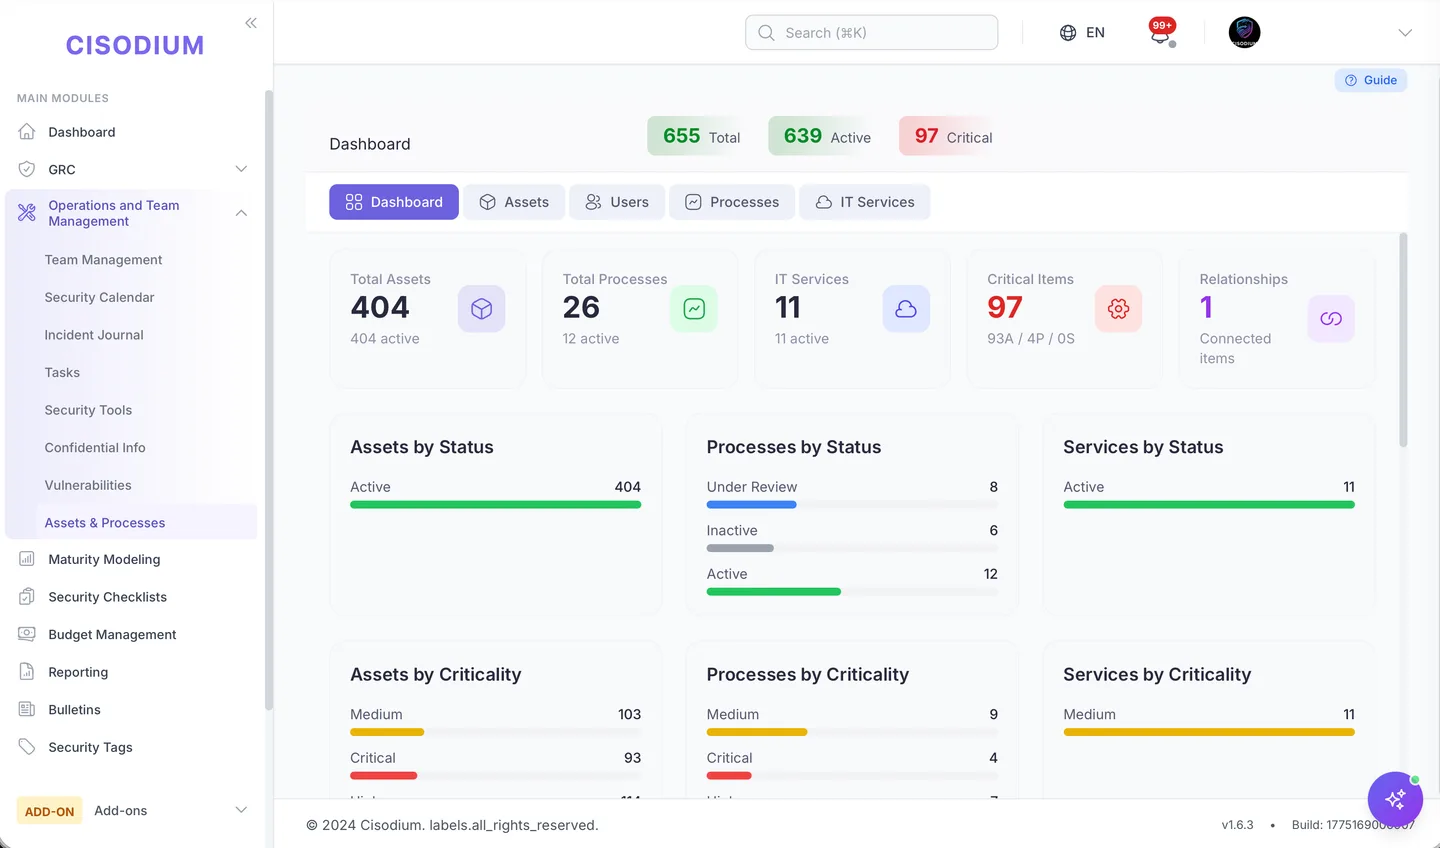
Assets & Prozesse
Assets, Prozesse und IT-Services mit Kritikalitätsanalyse.
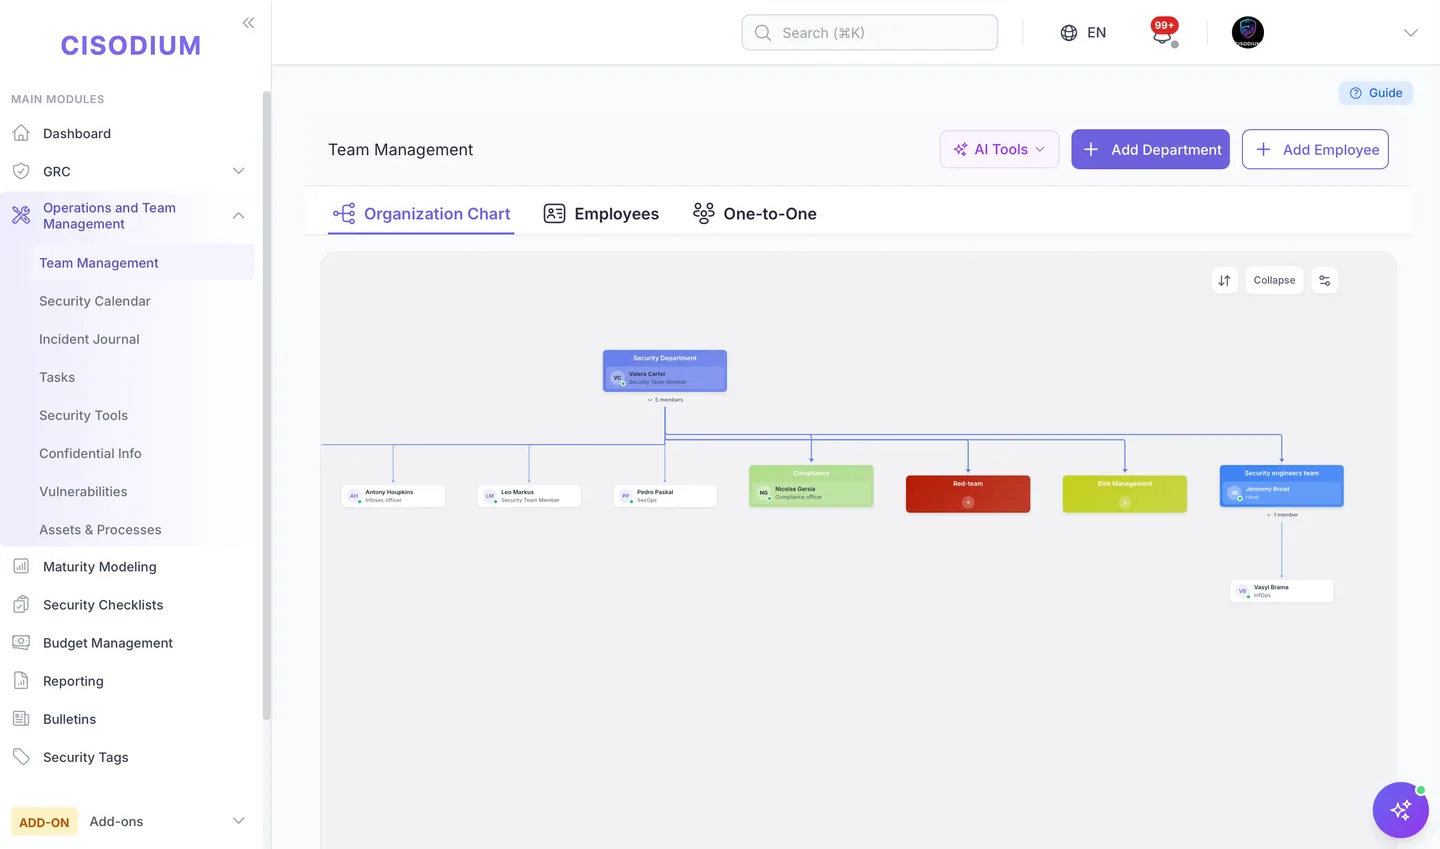
Team-Management
Organigramm, Abteilungen und rollenbasierte Workflows.
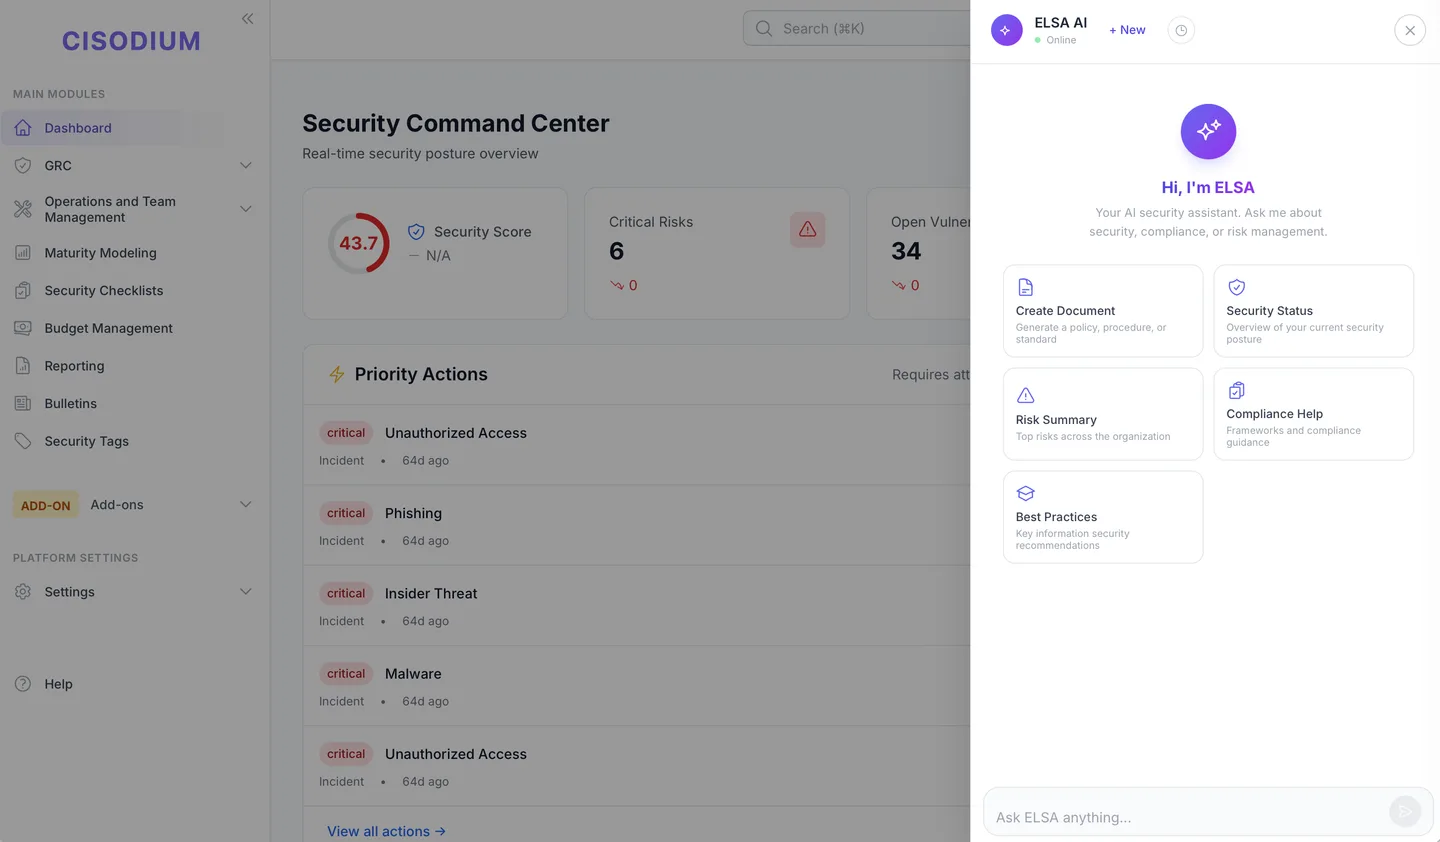
“Fragen Sie alles über Ihr Sicherheitsprogramm — ELSA antwortet aus Ihren echten Daten, nicht aus generischen Vorlagen.”
Ein Control.
Viele Standards erfüllt.
 ISO 27001ISO/IEC 27001:2022
 NIST CSFCybersecurity Framework
 SOC 2SOC 2 Type II
 PCI DSSPayment Card Industry DSS
 GDPRData Protection Regulation
 CMMCMaturity Model Certification
 C2M2Capability Maturity Model
+ eigene Frameworks
Eigene Frameworks, zugeschnitten auf Ihre Branche und Ihre regulatorischen Anforderungen.
0+ Integrationen.
 Splunk
 QRadar
 Sentinel
 Nessus
 Qualys
 Rapid7
 CrowdStrike
 AWS
 Google Cloud
 Jira
 Slack
 GitHub
SIEM & SOC
- Splunk
- QRadar
- Microsoft Sentinel
- Elastic SIEM
Scanner
- Nessus
- Qualys
- Rapid7
- Shodan
- Censys
Cloud
- AWS
- Microsoft Azure
- Google Cloud
Kollaboration
- Jira
- Slack
- GitHub
- GitLab
Endpoint & Intel
- CrowdStrike
- GitGuardian
- Active Directory
…und eigene API-Integrationen für Ihre proprietären Tools.
Von Risiko über Datenschutz bis AppSec
Splunk, Nessus, Jira, AWS…
Von ISO 27001 bis CMMC + eigene
Automation-first-Design
“Eine Sicherheitsplattform muss selbst sicher sein — gebaut von Security-Profis, mit Defence in Depth auf jeder Ebene.”
AES-256 at rest & in transit, HashiCorp Vault für Zugangsdaten.
Rollenbasierter Zugriff mit mandantenfähiger Isolation.
Jede Aktion protokolliert und forensisch nachvollziehbar.
Enterprise-SSO über Keycloak, SOC-2-konforme Architektur.
Noch unsicher?
Eine Information Security Management Platform deckt den vollen Lebenszyklus der Informationssicherheit ab — nicht nur Governance, Risiko und Compliance, sondern auch operative Sicherheit, Integrationen, Metriken, Training und Budgetierung. GRC fokussiert auf Compliance-Checklisten; eine ISMP betreibt Ihr gesamtes Programm.
Ja — Cisodium ist eine moderne Cyber GRC-Plattform und mehr. Über Governance, Risiko und Compliance hinaus vereint es operative Sicherheit, SOC-Betrieb, Schwachstellen- und Incident-Management, MITRE ATT&CK-Abdeckung, Metriken und Budgetierung in einer ISMP. Sie erhalten eine einzige Cyber GRC-Lösung statt eines Stapels getrennter Tools.
Die meisten Organisationen sind innerhalb von 2–4 Wochen produktiv — in der Cloud oder on-premises. Unser Onboarding-Team hilft, bestehende Controls zu importieren, Frameworks zu mappen und Integrationen vom ersten Tag an einzurichten.
ISO 27001, NIST CSF, CMMC, C2M2, SOC 2, PCI DSS und GDPR out of the box — plus eigene Frameworks für Ihre Branche. Controls werden auf mehrere Frameworks gleichzeitig gemappt.
Ja — 300+ Integrationen über SIEM (Splunk, QRadar, Sentinel), Scanner (Nessus, Qualys, Rapid7), Ticketing (Jira), Kommunikation (Slack) und Cloud (AWS, Azure, GCP), plus eigene APIs.
Ja. Es skaliert von Teams mit 2–3 Fachleuten bis zu Enterprise-Abteilungen — Automatisierung hilft kleinen Teams, mehr zu schaffen, und der Starter-Plan deckt das Wesentliche ab.
Cisodium ist von Security-Profis mit Sicherheit im Kern gebaut. Alle Daten sind at rest und in transit verschlüsselt, mit granularem RBAC, vollständigem Audit-Logging, SSO über Keycloak und mandantenfähiger Isolation. Zugangsdaten liegen in HashiCorp Vault oder AES-256-verschlüsseltem Speicher.
Eine 14-tägige kostenlose Testphase mit vollem Zugriff auf alle Funktionen des Professional-Plans. Keine Kreditkarte erforderlich.
Bereit für den Schritt
über Legacy-GRC hinaus?
14 Tage kostenlos testen. Ohne Kreditkarte. Cloud oder on-premises.