Der Vorstand will Zahlen. Sie werden sie haben.
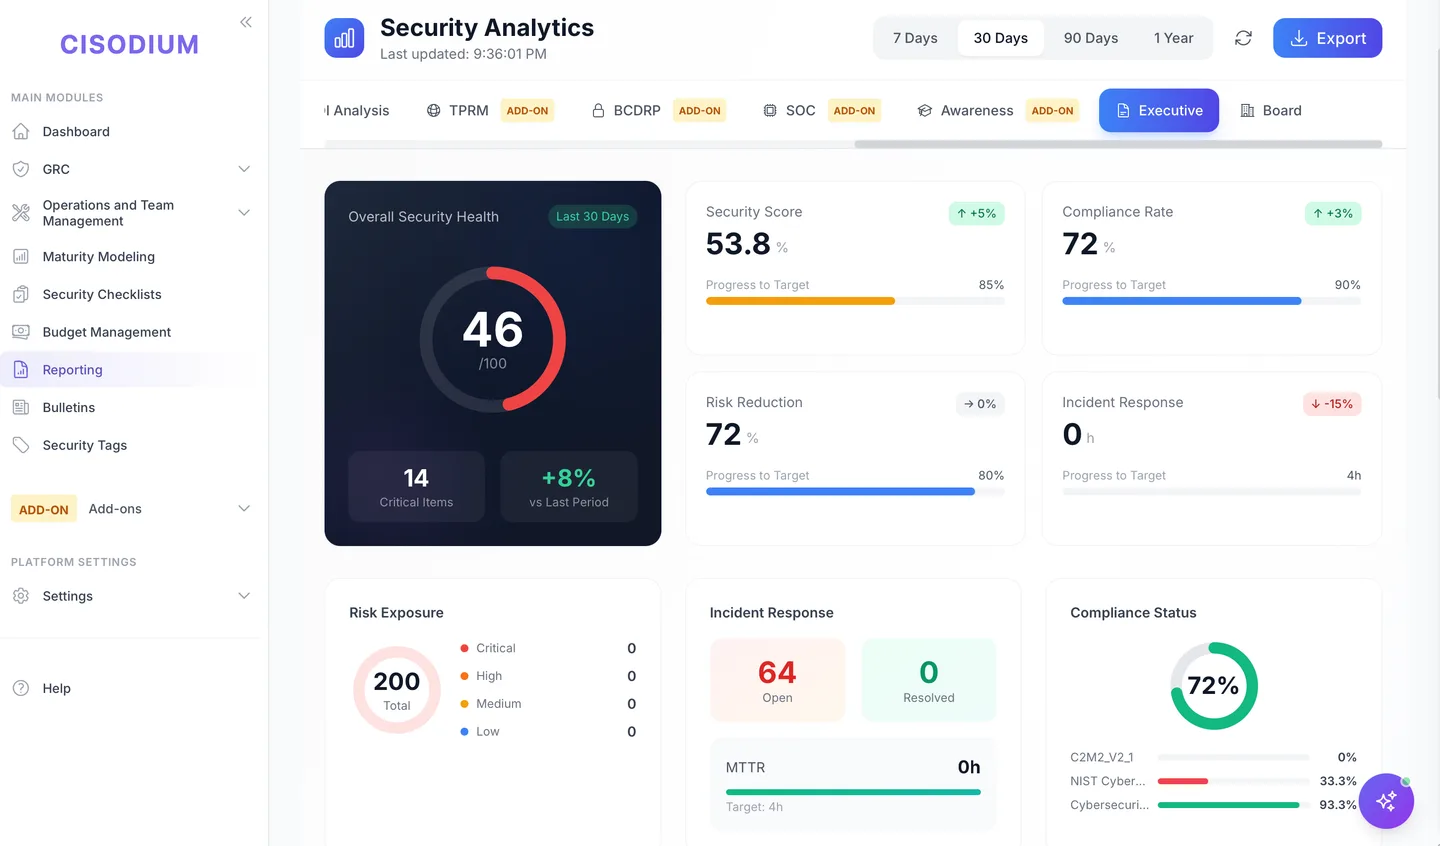
Vier Teams, vier Zahlen, eine Vorstandssitzung. Hier lesen Board-Report, Reifegrad, Budgetposten und Rechtematrix aus denselben Daten, in denen Ihr Team ohnehin arbeitet.
Was das ersetzt
- Der Vorstand fragt nach einer Zahl. Vier Teams liefern vier verschiedene.
- Sie verteidigen das Budget in einer Sitzung und sehen es bis zur nächsten nicht wieder.
- Ein Reifegrad vom Berater eingekauft, veraltet, noch bevor die Rechnung bezahlt war.
Was sich ändert
- Terminierte Board-Reports kommen aus demselben Reporting-Workspace — keine Zahl wird zweimal eingetippt.
- Ein Budgetposten zeigt, wer gefragt hat, wer freigegeben hat und wann.
- Fünf Reifegradmodelle an einem Ort bewertet: eine Baseline, die Sie erneut fahren, kein Beraterbesuch.
Was Sie hier tun
- 1Den Board-Report terminieren.
Risiko, Compliance, Incidents und Budget landen in einem datierten Bericht, versendet im Takt, den Sie festlegen.
Board pack - 2Das Programm gegen fünf Reifegradmodelle bewerten.
CMMC 2.0, C2M2 v2.1, NIST CSF 2.0, SOC-CMM oder OWASP SAMM 2.0. Indikative Stufen, kein formales Audit.
Maturity frameworks - 3Die Strategie führen, Säule für Säule.
Säulen, Ziele, Initiativen und KPIs liegen in einem Workspace, mit Review-Workflow und Änderungsprotokoll dahinter.
Security strategy - 4Das Security-Budget Posten für Posten freigeben.
Die Freigabe sitzt am Budgetposten selbst: wer gefragt hat, wofür, und wie der Stand ist.
Security budget - 5Entscheiden, wer was sieht, Rolle für Rolle.
Rollen und Rechte werden auf einem Screen vergeben; jede Änderung landet in einem exportierbaren Aktivitätsprotokoll.
Roles and permissions - 6Die KI inventarisieren, die niemand gemeldet hat.
Die Shadow-AI-Erkennung listet, was aufgetaucht ist, mit Freigabe oder Ablehnung je Fund — ein Add-on, je Mandant lizenziert.
AI-Shield
Wo die Rolle endet
Alles außer Systemadministration. Sie vergeben Rollen und Rechte; ein Benutzerkonto anzulegen oder zu löschen, einen API-Key auszustellen oder die Lizenz zu ändern liegt anderswo.
Arbeitet mit
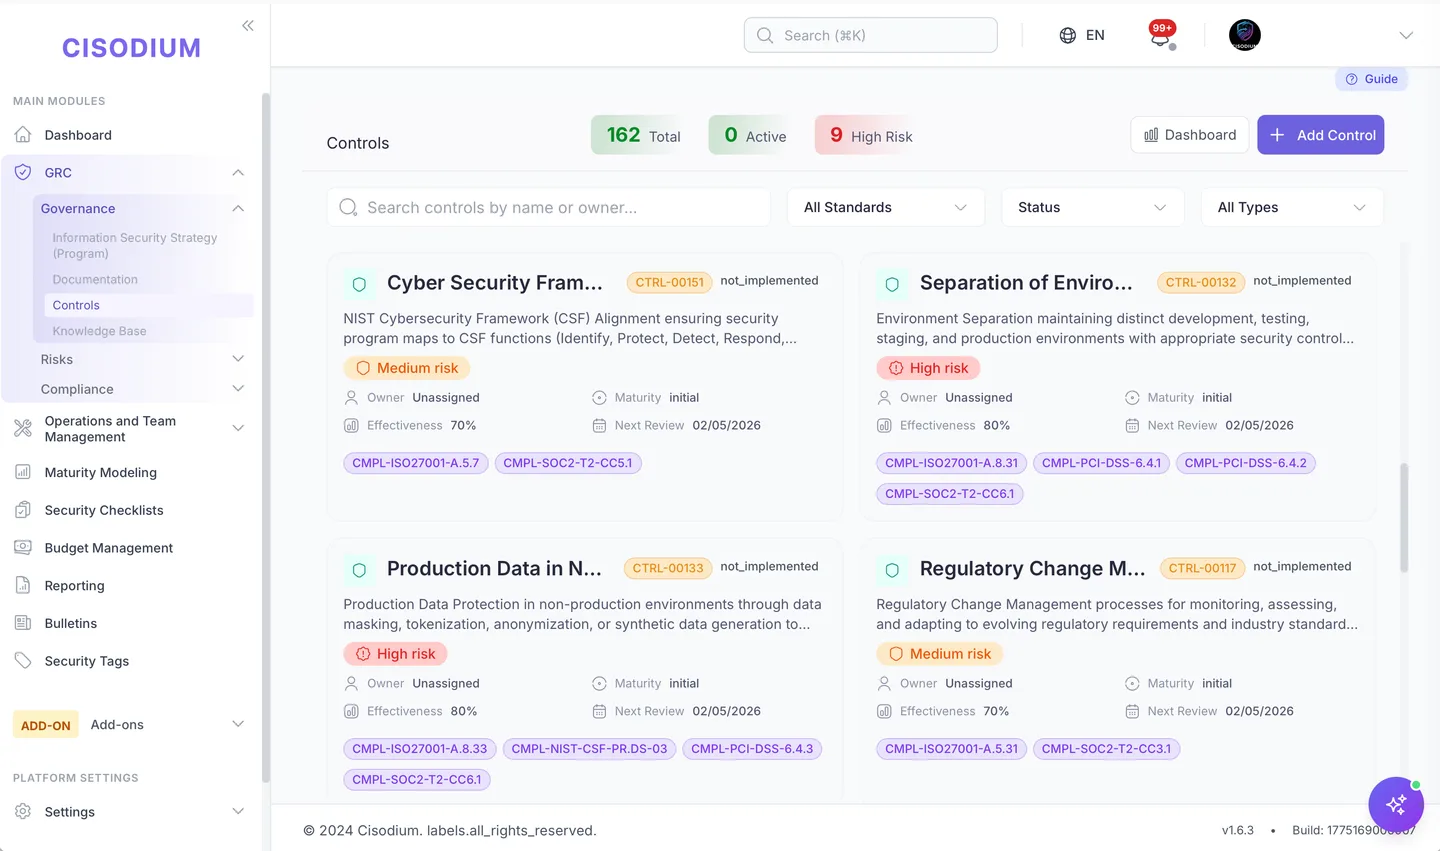 OPSSicherheitsmanagerNichts fällt durchs Raster.Der operative Tag gehört Ihnen: Schwachstellen-Queue, Incidents von der Triage bis zu den Lessons Learned, Access Reviews, Härtungsfreigaben und Phishing-Runden. Jedes davon trägt Owner, Datum und Nachweis.
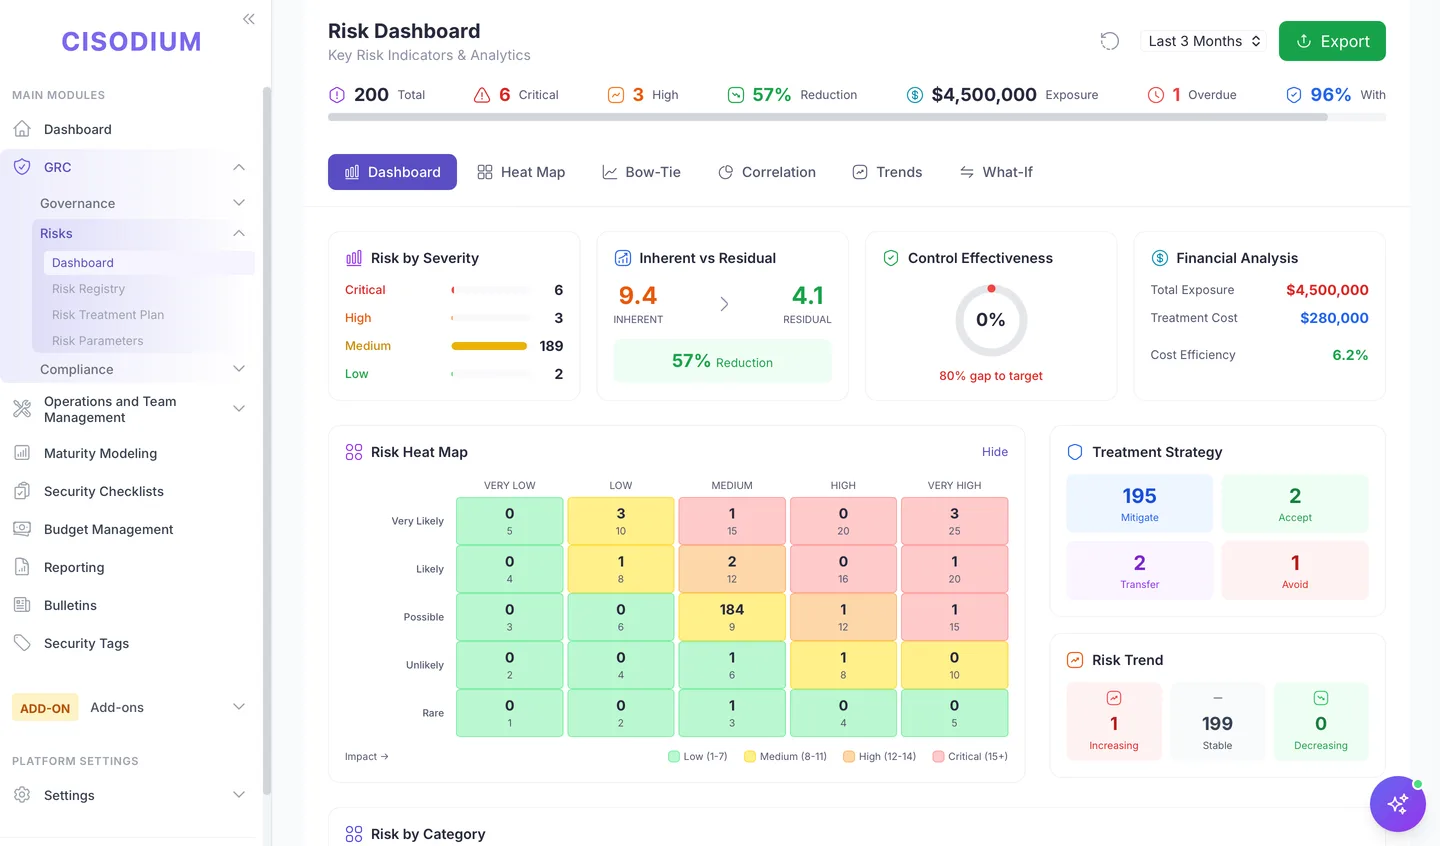 RISKRisikomanagerRisiko als Strategie, nicht als Checkbox.Register in Tabellen übersehen die Zusammenhänge. Die Bewertungsmethodik setzen Sie einmal, danach hält jeder Eintrag die Controls, Prozesse, Incidents, KRIs und Schwachstellen, die er wirklich berührt — mit Behandlungsplänen und formalen Akzeptanzen im Datensatz.
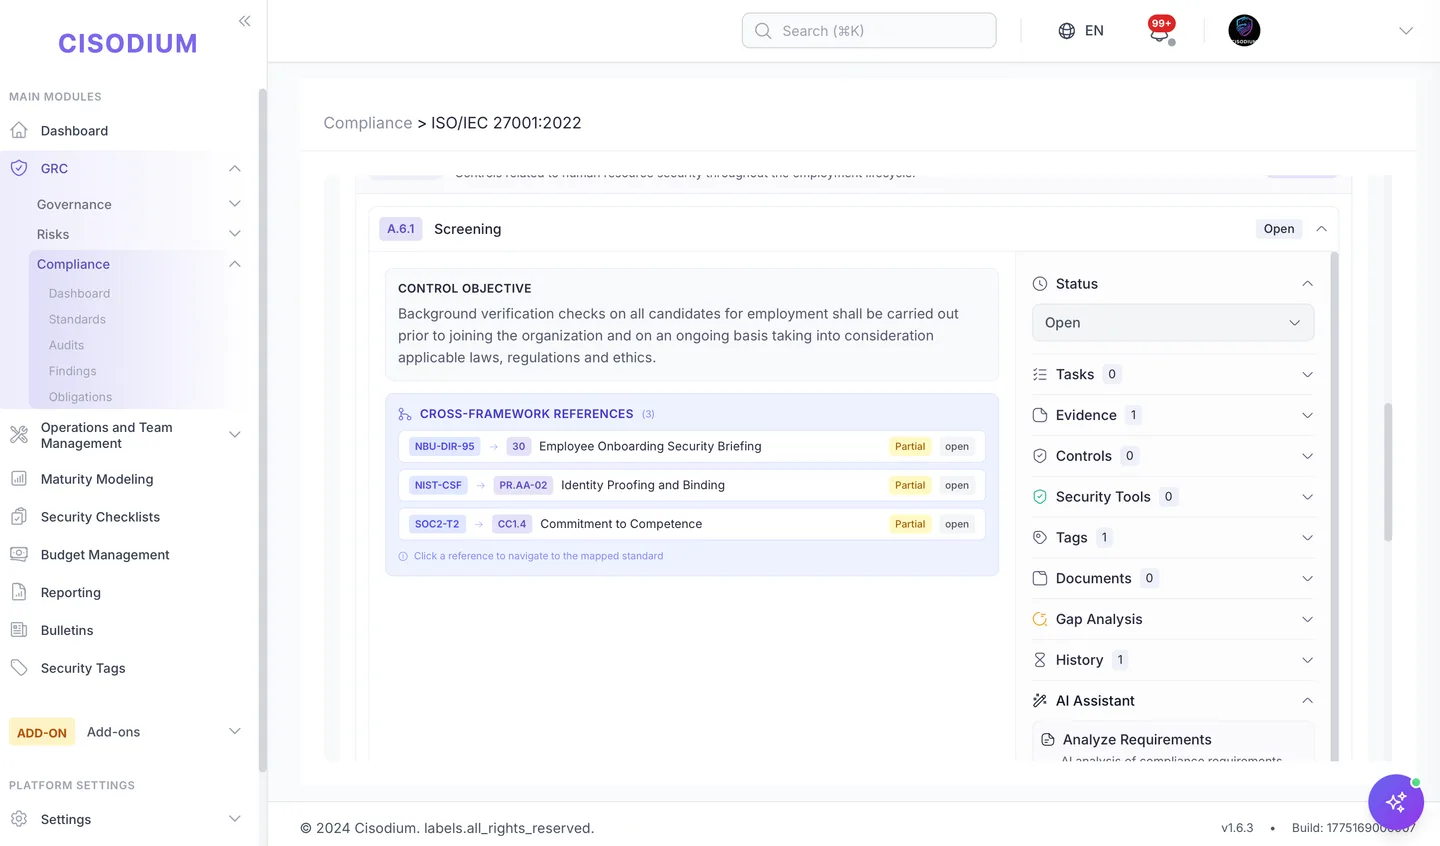 COMPLIANCECompliance-BeauftragterEinmal mappen. Vieles erfüllen.Ein Control auf mehrere Frameworks mappen, den Auditzyklus vom Scope bis zum Zertifikat-Upload führen, dann jedes Finding erst nach einem Verifikationsschritt schließen, nicht auf eine Meinung hin.
Bereit für den Schritt
über Legacy-GRC hinaus?
14 Tage kostenlos testen. Ohne Kreditkarte. Cloud oder on-premises.