Más allá del GRC.
Conoce la ISMP.
Cada dominio de seguridad — riesgos, cumplimiento, incidentes, presupuesto, estrategia — unificado en una plataforma hecha para operar, no para auditar.

Cumplimiento = seguridad.
Puedes pasar todas las auditorías y aun así sufrir una brecha. El GRC tradicional controla papeles — no tu realidad operativa.
Las organizaciones con 5+ herramientas desconectadas dedican un 40% más de tiempo a integrar que al trabajo real de seguridad.
Cada dominio.
Una sola plataforma.
Veinte dominios funcionan sobre un único registro de activos, riesgos, controles y personas — así, lo que ocurre en uno se refleja en todos los lugares donde importa.
- Estrategia de seguridadObjetivos · KPIs · informes al consejo
- Gestión de riesgosRegistros · riesgo residual · tratamiento
- Políticas y documentosBorrador → aprobación → archivo
- Presupuesto y recursosProveedores · ROI · aprobaciones
- Cumplimiento y marcosUn control, muchos estándares
- Evaluación de madurezC2M2 · CMMC · SAMM
- Métricas y KPIsPaneles · análisis de tendencias
- Gestión de privacidadRoPA · DSAR · DPIA · consentimientos
- Gestión de activosClasificación · dependencias
- Identidad y accesoRevisiones de acceso · privilegios
- Seguridad de aplicacionesEscaneos · hallazgos · SSDLC
- Hardening y defensa en profundidadLíneas base · controles en capas
- Operaciones SOCCasos · turnos · SIEM
- Gestión de incidentesWar room · investigaciones
- Gestión de vulnerabilidadesNessus · Qualys · Rapid7
- Gestión de exposiciónSuperficie de ataque · activos críticos
- Continuidad de negocioBCP/DRP · BIA · RTO/RPO
- Riesgo de proveedores (TPRM)Cuestionarios · cadena de suministro
- Formación y concienciaciónSimulaciones de phishing · progreso
- Arquitectura de seguridadFlujos de datos · zero trust
- Gobernar
- Garantizar
- Proteger
- Detectar y responder
- Resiliencia
Un hallazgo, seguido a lo largo de la plataforma
VLN-00089Vulnerabilidad encontradaAST-00234En un activo críticoRISK-00099Genera un riesgoCTRL-00102Probado por un controlCMP-00012Se mapea a ISO 27001 A.8.8TASK-00567Corrección asignada
Hecho para el equipo de seguridad.
Útil para todos los demás.
El trabajo de seguridad toca cada escritorio. Cada persona recibe la parte que le corresponde — y el resto del programa no se interpone.
- Consejo y direcciónLa postura en una página.
Un informe para el consejo y una puntuación de seguridad que se explica sola — en términos de negocio, con la tendencia detrás.
Reporting · Board - CISO y equipo de seguridadTodo el programa, un solo flujo.
Riesgos, controles, incidentes y vulnerabilidades en un solo lugar, y ELSA respondiendo con tus propios datos.
Dashboard · ELSA - Gerentes y responsables de riesgosDecisiones, sin perseguir a nadie.
Las revisiones de acceso, aceptaciones de riesgo y aprobaciones llegan como tareas, con el contexto necesario para decidir.
Access reviews · Tasks - TI y operacionesCorrecciones agrupadas y priorizadas.
Vulnerabilidades agrupadas en tickets de corrección, líneas base de hardening y comprobaciones de dispositivos — lo peor primero.
Vulnerabilities · Hardening - DesarrolladoresSeguridad dentro del release.
Hallazgos de AppSec, SBOMs y puertas de release por proyecto, alimentados directamente desde el pipeline.
AppSec · SBOM - RR. HH. y líderes de equipoSabe quién cubre qué.
Organigrama, matriz de habilidades, reuniones 1:1 y ausencias — y las habilidades que solo tiene una persona.
Team management - Legal, privacidad y comprasObligaciones bajo control.
Registros de tratamiento, DSAR y DPIA, obligaciones regulatorias y cuestionarios de proveedores en un único registro.
Privacy · TPRM · Obligations - Cada empleadoBreve, relevante, hecho.
Formación y simulaciones de phishing asignadas, políticas que leer y confirmar — y solo las tareas que son suyas.
Security awareness · Documents - Auditores y clientesEvidencia sin cadenas de correos.
Los auditores trabajan en su propio portal; los clientes consultan tu Trust Center y solicitan documentos bajo NDA.
Auditor portal · Trust Center
Tres fases.
De reactivo a proactivo.
Evalúa tu postura real.
Evalúa cada dominio — no solo los auditables — y fija tu línea base antes de que lo hagan los auditores.
- Evaluación de madurez en cada dominio
- Análisis de brechas frente a ISO 27001, NIST CSF
- Identificación y puntuación de riesgos

Gestiona desde un solo lugar.
Controles, riesgos, cumplimiento y operaciones coordinados en un único flujo — sin saltar entre herramientas.
- Gestión centralizada de controles
- Mapeo automático de cumplimiento
- Flujos de respuesta a incidentes

Mejora con evidencia.
KPIs en tiempo real, tendencias e informes listos para el consejo. Muestra avances, no promesas.
- Paneles de seguridad en tiempo real
- Puntuación de madurez continua
- Informes ejecutivos listos para el consejo

Lo que el GRC simplemente no puede hacer.
Un control. Todos los estándares.
Mapea un control a ISO 27001, NIST CSF, SOC 2 y PCI DSS a la vez — con análisis de brechas por IA y evidencias enlazadas en una sola pantalla.

216 técnicas mapeadas.
Vistas de ataque y defensa sobre 475 subtécnicas. Ve las brechas antes que los atacantes.

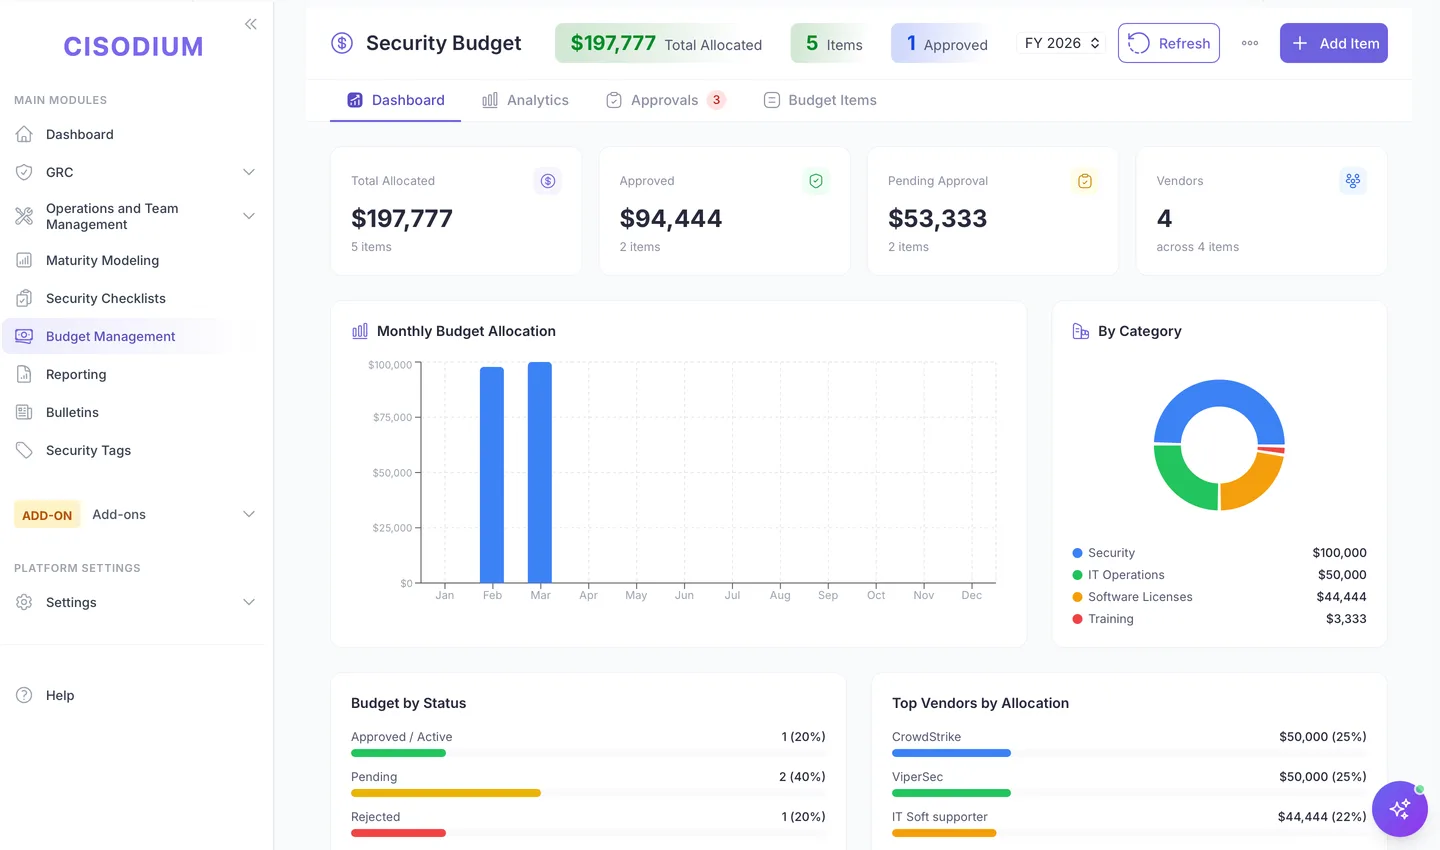
Cada euro, contabilizado.
Desglose por proveedor, análisis por categoría, flujos de aprobación — una capacidad que ningún GRC ofrece.
Conoce tu brecha al objetivo.
C2M2, CMMC, NIST CSF y OWASP SAMM — niveles MIL por dominio, evidencia por práctica.

Del borrador al archivo.
Control de versiones, calendarios de revisión, aprobaciones y vínculos de cumplimiento para cada política.

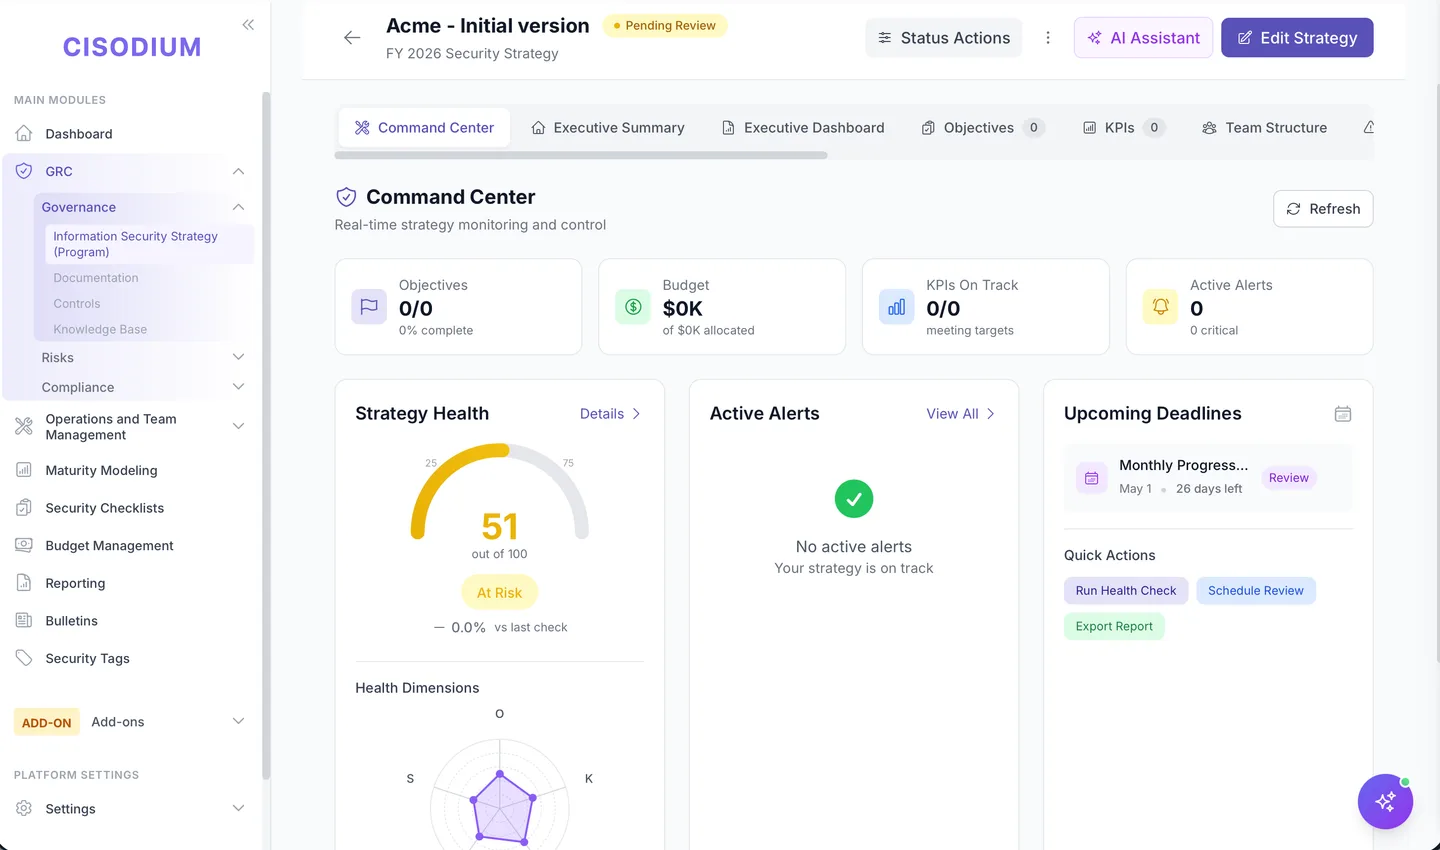
Un centro de mando, no una checklist.
Define objetivos estratégicos, monitoriza la salud de la estrategia en tiempo real, sigue KPIs y genera resúmenes ejecutivos.
…y más, en cada dominio.

Hallazgos de auditoría
Sigue hallazgos con severidad, estado y alertas de vencimiento.

Activos y procesos
Activos, procesos y servicios TI con análisis de criticidad.
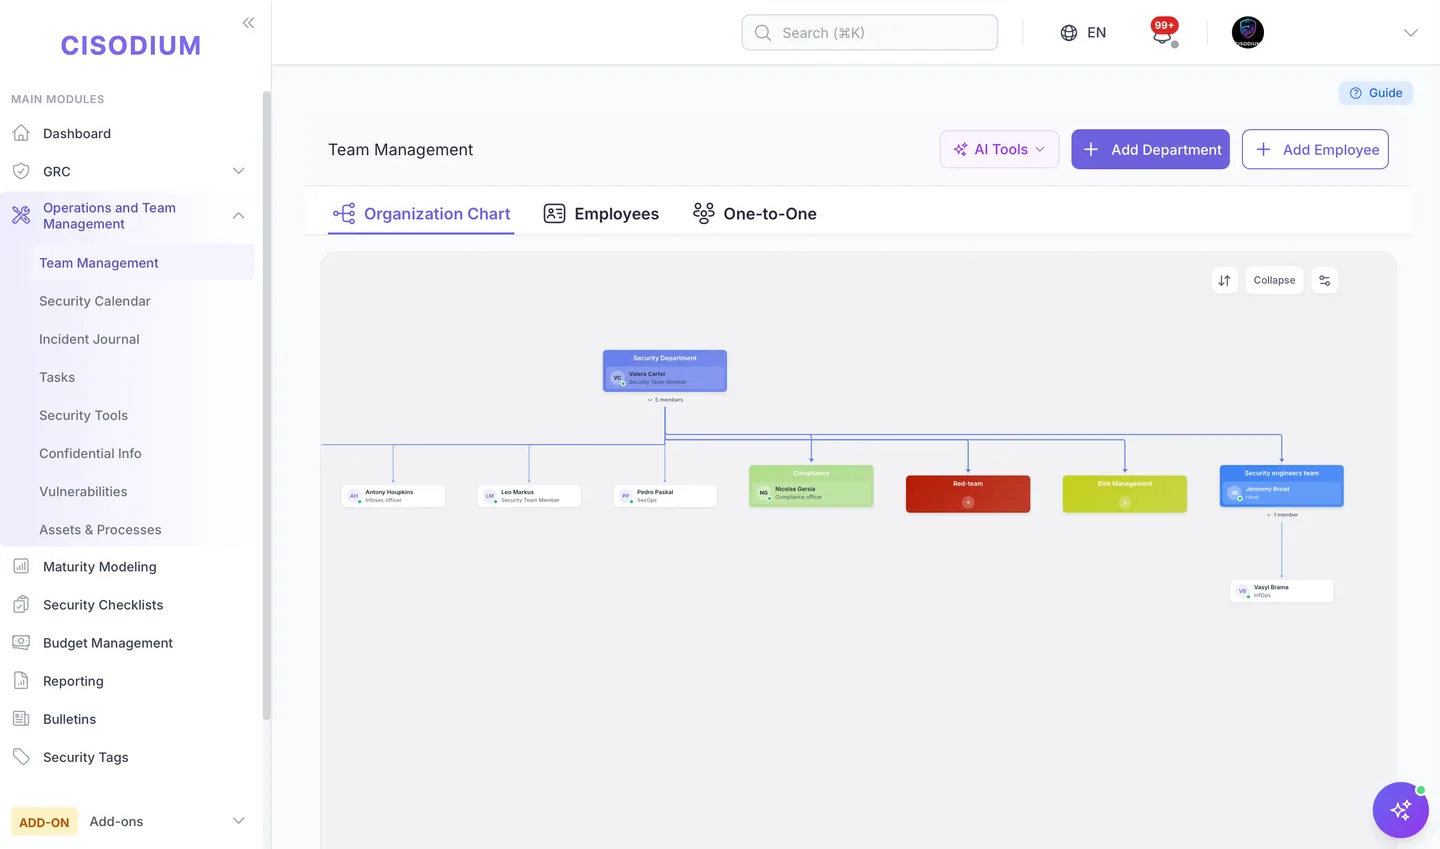
Gestión de equipo
Organigrama, departamentos y flujos basados en roles.
Más que un registro.
Módulos que hacen el trabajo.
Módulos para aquello de lo que hoy responde un equipo de seguridad: la IA en uso, la confianza de los clientes, controles que prueba la máquina, pentests y tus propios agentes de IA.
- Gobierno de la IAAI Shield
Detecta shadow AI en los consentimientos OAuth de Entra ID y Google Workspace, mantiene un inventario único de agentes, copilotos, API de LLM y servidores MCP, y muestra por sistema la preparación para ISO 42001 y las obligaciones del AI Act.
ISO/IEC 42001 · EU AI Act - Confianza de clientesTrust Center
Una página pública en tu propio dominio con tus certificaciones y controles. Los clientes piden documentos bajo NDA y reciben copias con marca de agua.
Own domain · NDA · Watermarked PDFs - Pruebas automáticasContinuous Compliance
Cientos de pruebas automáticas revisan Active Directory, AWS, Entra ID y Microsoft 365 según un calendario, y cada resultado queda como evidencia en los controles que cubre.
Active Directory · AWS · Entra ID · Microsoft 365 - Pruebas ofensivasPentest
Alcance, hallazgos y retests en un solo lugar. Los testers externos trabajan en su propio portal: invitados por correo, primero aceptan las reglas de enfrentamiento y solo ven su pentest, solo dentro de su ventana.
External tester portal · Rules of engagement - Agentes de IAServidor MCP
Claude y otros LLM trabajan con tu programa a través del servidor MCP: leen riesgos, controles, activos e incidentes y crean registros con los permisos del usuario que ha iniciado sesión — y no pueden borrar nada.
Model Context Protocol · OAuth · API keys - Varias organizacionesPróximamenteMSSP y grupos de empresas
Una consola para los clientes de un proveedor de servicios o las empresas de un grupo: la postura lado a lado, los datos de cada organización por separado.
MSSP portfolio · Company group
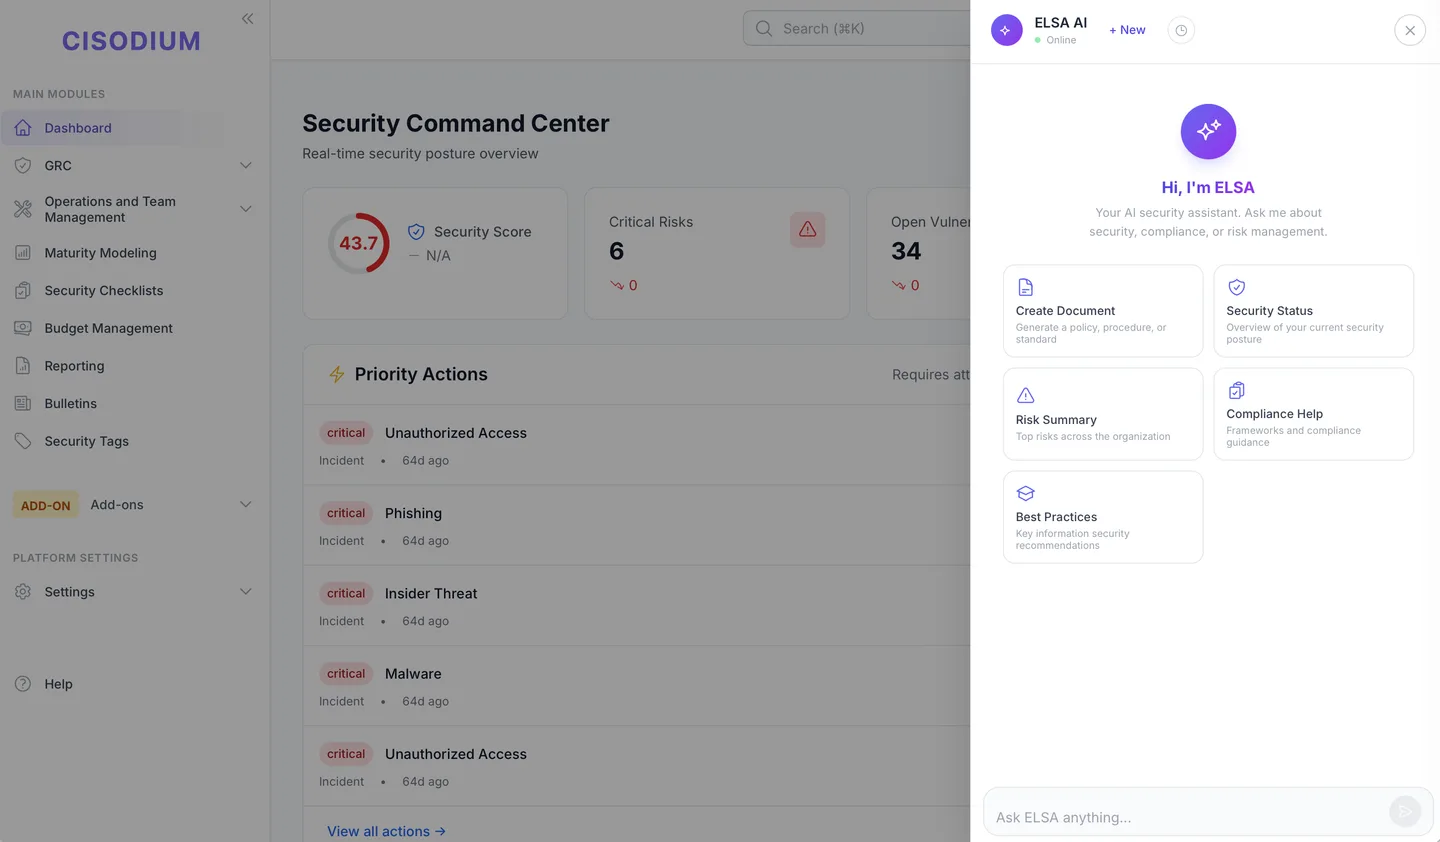
“Pregunta lo que sea sobre tu programa de seguridad — ELSA responde con tus datos reales, no con plantillas genéricas.”
Un control.
Muchos estándares satisfechos.
 ISO 27001ISO/IEC 27001:2022
 NIST CSFCybersecurity Framework
 SOC 2SOC 2 Type II
 PCI DSSPayment Card Industry DSS
 GDPRData Protection Regulation
 CMMCMaturity Model Certification
 C2M2Capability Maturity Model
+ marcos personalizados
Marcos personalizados adaptados a tu sector y requisitos regulatorios.
0+ integraciones.
 Splunk
 QRadar
 Sentinel
 Nessus
 Qualys
 Rapid7
 CrowdStrike
 AWS
 Google Cloud
 Jira
 Slack
 GitHub
SIEM y SOC
- Splunk
- QRadar
- Microsoft Sentinel
- Elastic SIEM
Escáneres
- Nessus
- Qualys
- Rapid7
- Shodan
- Censys
Nube
- AWS
- Microsoft Azure
- Google Cloud
Colaboración
- Jira
- Slack
- GitHub
- GitLab
Endpoint e Intel
- CrowdStrike
- GitGuardian
- Active Directory
…e integraciones API a medida para tus herramientas propias.
Del riesgo a la privacidad y AppSec
Splunk, Nessus, Jira, AWS…
De ISO 27001 a CMMC + personalizados
Diseño automation-first
“Una plataforma de seguridad debe ser segura en sí misma — construida por profesionales de la seguridad, con defensa en profundidad en cada capa.”
AES-256 en reposo y en tránsito, HashiCorp Vault para credenciales.
Acceso por roles con aislamiento multi-tenant.
Cada acción registrada y trazable para análisis forense.
SSO corporativo vía Keycloak, arquitectura conforme a SOC 2.
¿Aún con dudas?
Una Information Security Management Platform cubre el ciclo de vida completo de la seguridad de la información — no solo gobernanza, riesgo y cumplimiento, sino también seguridad operativa, integraciones, métricas, formación y presupuesto. El GRC se centra en checklists de cumplimiento; una ISMP gestiona todo tu programa.
Sí — Cisodium es una plataforma Cyber GRC moderna, y más. Más allá de la gobernanza, el riesgo y el cumplimiento, unifica la seguridad operativa, las operaciones SOC, la gestión de vulnerabilidades e incidentes, la cobertura de MITRE ATT&CK, las métricas y el presupuesto en una sola ISMP. Obtienes una única solución de Cyber GRC en lugar de un conjunto de herramientas desconectadas.
La mayoría de las organizaciones están operativas en 2–4 semanas, en la nube u on-premises. Nuestro equipo de onboarding ayuda a importar controles existentes, mapear marcos y configurar integraciones desde el primer día.
ISO 27001, NIST CSF, CMMC, C2M2, SOC 2, PCI DSS y RGPD de serie — más marcos personalizados para tu sector. Los controles se mapean a varios marcos simultáneamente.
Sí — 300+ integraciones: SIEM (Splunk, QRadar, Sentinel), escáneres (Nessus, Qualys, Rapid7), ticketing (Jira), comunicación (Slack) y nube (AWS, Azure, GCP), además de APIs a medida.
Sí. Escala desde equipos de 2–3 profesionales hasta departamentos enterprise — la automatización ayuda a los equipos pequeños a lograr más, y el plan Starter cubre lo esencial.
Cisodium está construido por profesionales de la seguridad con la seguridad en su núcleo. Todos los datos se cifran en reposo y en tránsito, con RBAC granular, registro de auditoría completo, SSO vía Keycloak y aislamiento multi-tenant. Las credenciales viven en HashiCorp Vault o en almacenamiento cifrado AES-256.
Una prueba gratuita de 14 días con acceso completo a todas las funciones del plan Professional. Sin tarjeta de crédito.
¿Listo para ir
más allá del GRC tradicional?
Prueba gratis de 14 días. Sin tarjeta de crédito. Nube u on-premises.