Rohkem kui GRC.
Tutvu: ISMP.
Iga turbedomeen — riskid, vastavus, intsidendid, eelarve, strateegia — ühendatud ühte platvormi, mis on loodud operatsioonideks, mitte audititeks.

Vastavus = turvalisus.
Võid läbida iga auditi ja saada ikkagi häkitud. Pärand-GRC jälgib pabereid — mitte sinu tegelikku operatiivset olukorda.
5+ eraldiseisva turbetööriistaga organisatsioonid kulutavad 40% rohkem aega integreerimisele kui tegelikule turbetööle.
Iga domeen.
Üks platvorm.
Kakskümmend domeeni jagavad ühte varade, riskide, kontrollide ja inimeste registrit — nii et ühes kohas toimuv on näha kõikjal, kus see loeb.
- TurbestrateegiaEesmärgid · KPI-d · juhatuse raportid
- RiskihaldusRegistrid · jääkrisk · käsitlemine
- Poliitikad ja dokumendidMustand → kinnitus → arhiiv
- Eelarve ja ressursidTarnijad · ROI · kinnitused
- Vastavus ja raamistikudÜks kontroll, palju standardeid
- Küpsuse hindamineC2M2 · CMMC · SAMM
- Mõõdikud ja KPI-dTöölauad · trendianalüüs
- Privaatsuse haldusRoPA · DSAR · DPIA · nõusolekud
- VarahaldusKlassifitseerimine · sõltuvused
- Identiteet ja ligipääsLigipääsude ülevaatused · privileegid
- Rakenduste turvalisusSkaneeringud · leiud · SSDLC
- Hardening ja Defence in DepthBaasjooned · kihilised kontrollid
- SOC-operatsioonidJuhtumid · vahetused · SIEM
- IntsidendihaldusWar room · uurimised
- Haavatavuste haldusNessus · Qualys · Rapid7
- Ekspositsiooni haldusRündepind · kroonijuveelid
- TalitluspidevusBCP/DRP · BIA · RTO/RPO
- Tarnijarisk (TPRM)Küsimustikud · tarneahel
- Koolitus ja teadlikkusÕngitsussimulatsioonid · läbimine
- TurbearhitektuurAndmevood · zero trust
- Juhtimine
- Tõendamine
- Kaitse
- Avastamine ja reageerimine
- Vastupidavus
Üks leid, jälgitud läbi kogu platvormi
VLN-00089Haavatavus leitudAST-00234Kriitilisel varalRISK-00099Tekitab riskiCTRL-00102Testitud kontrolligaCMP-00012Kaardistub ISO 27001 A.8.8-leTASK-00567Parandus määratud
Loodud turbemeeskonnale.
Kasulik kõigile teistele.
Turbetöö puudutab iga töölauda. Igaüks saab selle osa, mis on tema oma — ja ülejäänud programm ei jää ette.
- Juhatus ja juhtkondSeis ühel lehel.
Juhatuse aruanne ja turbeskoor, mis seletab end ise — ärikeeles, koos taga oleva trendiga.
Reporting · Board - CISO ja turbemeeskondKogu programm, üks töövoog.
Riskid, kontrollid, intsidendid ja haavatavused ühes kohas ning ELSA vastab sinu enda andmete põhjal.
Dashboard · ELSA - Juhid ja riskiomanikudOtsused, mitte tagaajamine.
Ligipääsude ülevaatused, riskide aktsepteerimised ja kinnitused jõuavad kohale ülesannetena, koos otsustamiseks vajaliku kontekstiga.
Access reviews · Tasks - IT ja operatsioonidParandused rühmitatud ja järjestatud.
Haavatavused rühmitatud paranduspiletiteks, hardening-baasjooned ja seadmekontrollid — halvim esimesena.
Vulnerabilities · Hardening - ArendajadTurve väljalaske sees.
AppSec leiud, SBOM-id ja väljalaskevärav projektide kaupa, otse CI/CD torustikust.
AppSec · SBOM - HR ja meeskonnajuhidTea, kes keda asendab.
Organisatsiooni skeem, oskuste maatriks, kahekõnelised ja puudumised — ning oskused, mis on vaid ühel inimesel.
Team management - Jurist, privaatsus ja hankedKohustused kontrolli all.
Töötlemistoimingute register, DSAR-id ja DPIA-d, regulatiivsed kohustused ja tarnijate küsimustikud ühes registris.
Privacy · TPRM · Obligations - Iga töötajaLühike, asjakohane, tehtud.
Määratud koolitused ja õngitsussimulatsioonid, poliitikad lugemiseks ja kinnitamiseks ning ainult need ülesanded, mis on tema omad.
Security awareness · Documents - Audiitorid ja kliendidTõendid ilma e-kirjaahelateta.
Audiitorid töötavad oma portaalis; kliendid vaatavad sinu Trust Centerit ja küsivad dokumente NDA alusel.
Auditor portal · Trust Center
Kolm faasi.
Reaktiivsest proaktiivseks.
Hinda oma tegelikku seisu.
Hinda iga domeeni — mitte ainult auditeeritavaid — ja pane paika oma baasjoon enne audiitoreid.
- Küpsuse hindamine igas domeenis
- Lünkade analüüs ISO 27001, NIST CSF vastu
- Riskide tuvastamine ja skoorimine

Halda ühest kohast.
Kontrollid, riskid, vastavus ja operatsioonid ühes töövoos — ilma tööriistade vahel hüppamiseta.
- Tsentraalne kontrollide haldus
- Automaatne vastavuse kaardistus
- Intsidentidele reageerimise töövood

Paranda tõenditega.
Reaalajas KPI-d, trendid ja juhatusele valmis raportid. Näita edusamme, mitte lubadusi.
- Reaalajas turbetöölauad
- Pidev küpsuse skoorimine
- Juhatusele valmis raportid

See, mida GRC lihtsalt ei oska.
Üks kontroll. Iga standard.
Kaardista üks kontroll korraga ISO 27001, NIST CSF, SOC 2 ja PCI DSS vastu — AI-lünkade analüüsi ja tõendite sidumisega ühel ekraanil.

216 tehnikat kaardistatud.
Attack- ja Defence-vaated 475 alamtehnika üle. Näe lünki enne ründajaid.

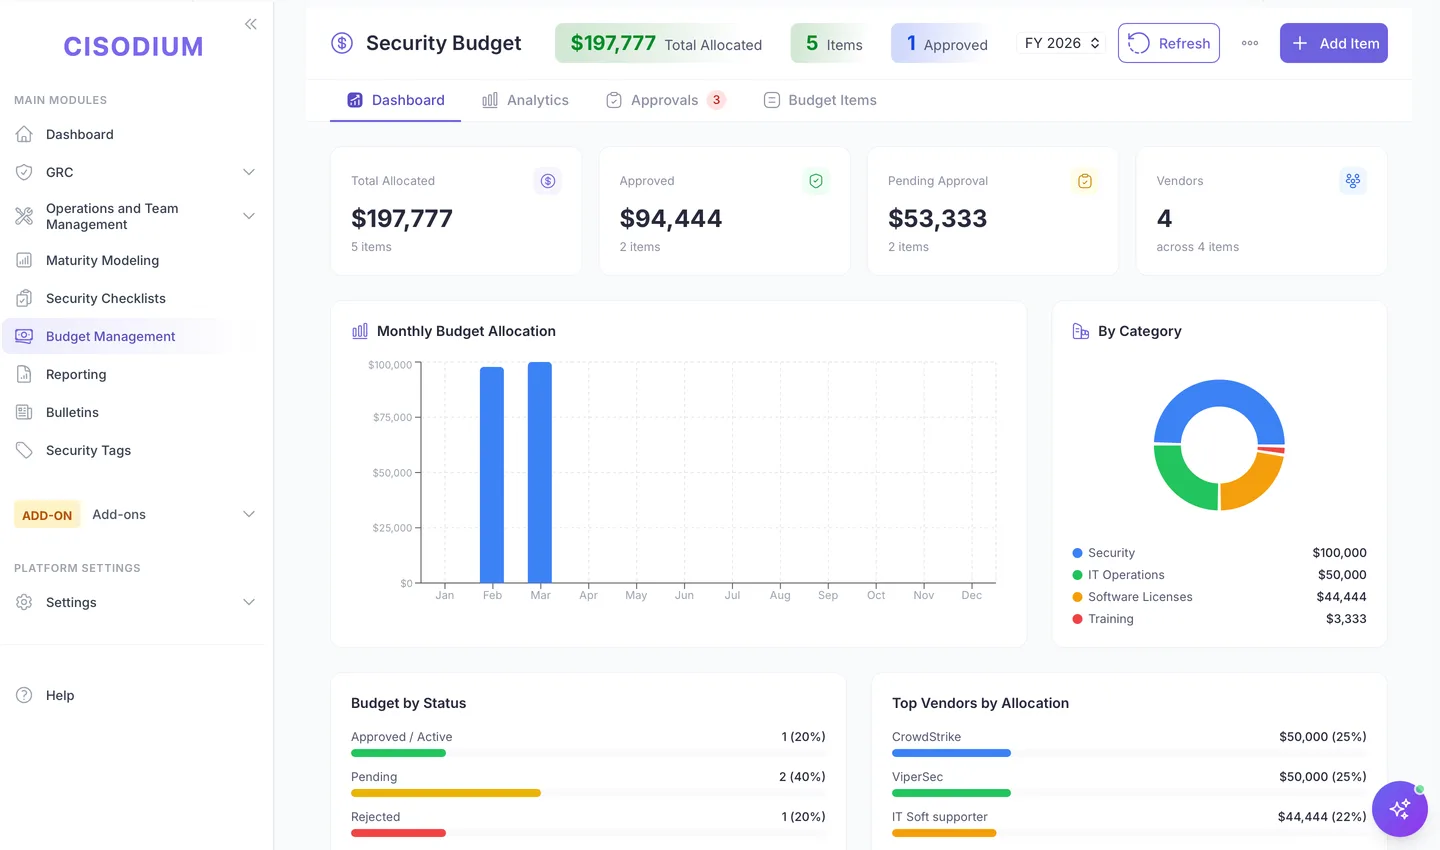
Iga euro arvel.
Tarnijate jaotus, kategooriate analüüs, kinnitusvood — võimekus, mida ükski GRC ei paku.
Tea oma vahet sihini.
C2M2, CMMC, NIST CSF ja OWASP SAMM — MIL-tasemed domeeniti, tõendid praktikati.

Mustandist arhiivini.
Versioonihaldus, ülevaatuste graafikud, kinnitused ja vastavusseosed igale poliitikale.

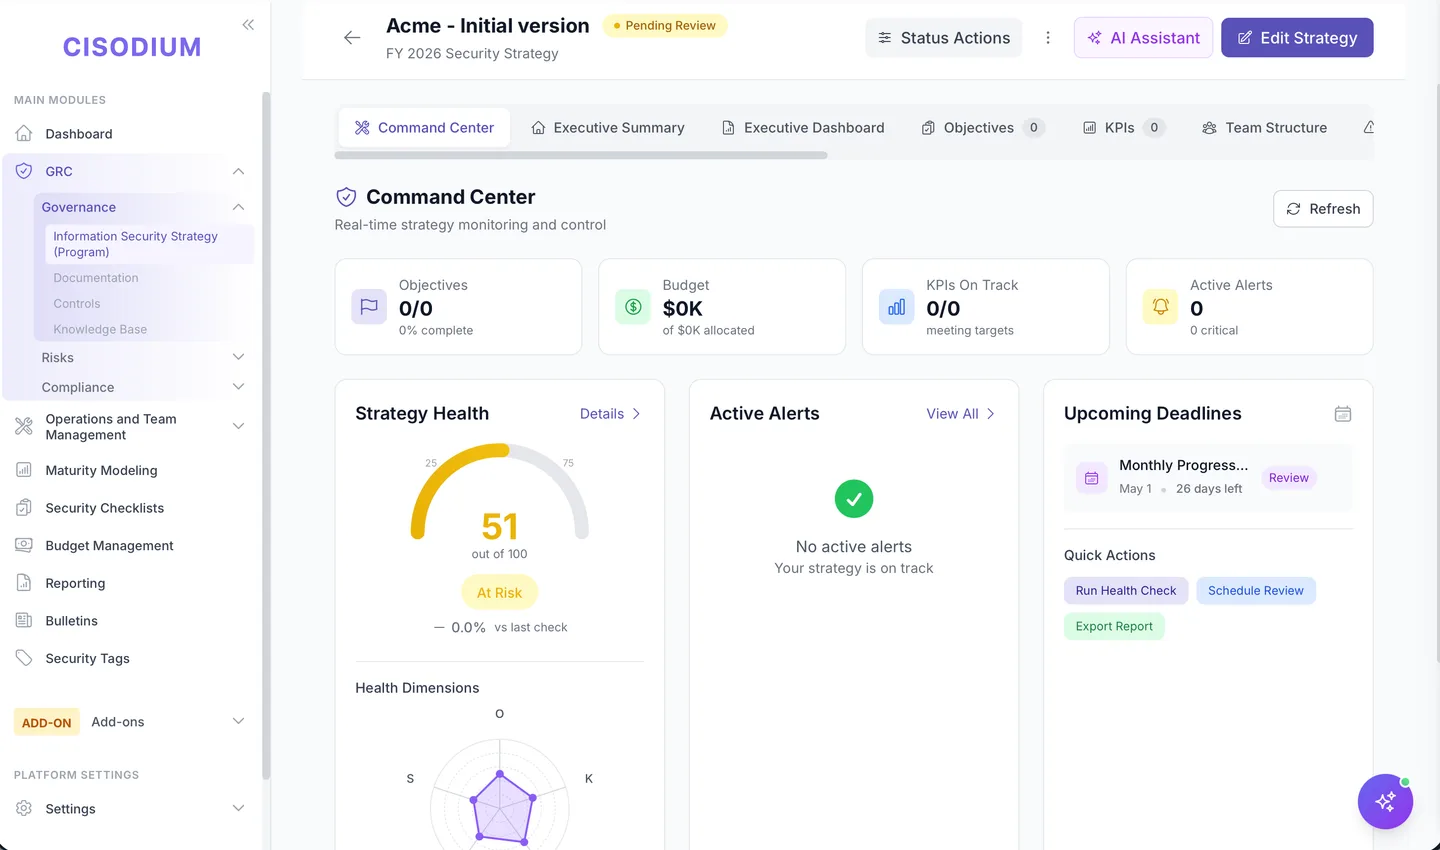
Juhtimiskeskus, mitte kontrollnimekiri.
Määra strateegilised eesmärgid, jälgi strateegia tervist reaalajas, jälgi KPI-sid ja genereeri juhtkonna kokkuvõtteid.
…ja veel rohkem, igas domeenis.

Auditi leiud
Jälgi leide koos raskusastme, staatuse ja tähtaja ületamise teadetega.

Varad ja protsessid
Varad, protsessid ja IT-teenused koos kriitilisuse analüüsiga.
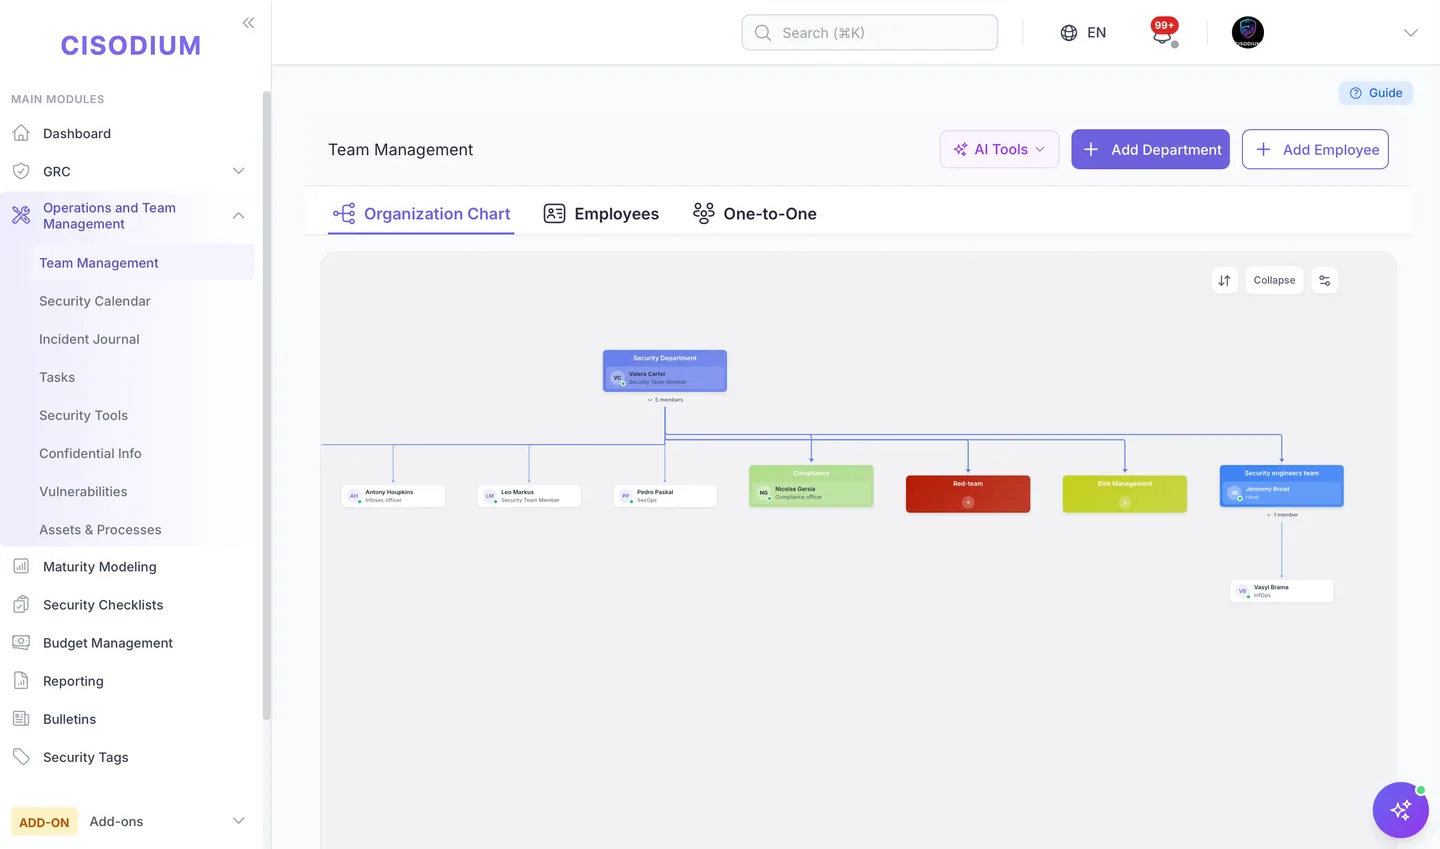
Meeskonna haldus
Organisatsiooni skeem, osakonnad ja rollipõhised töövood.
Rohkem kui register.
Moodulid, mis teevad töö ära.
Lisamoodulid selle jaoks, mille eest turvameeskond täna vastutab: kasutusel olev tehisintellekt, klientide usaldus, masina testitud kontrollid, läbistustestid ja sinu enda AI-agendid.
- Tehisintellekti juhtimineAI Shield
Leiab varjatud AI Entra ID ja Google Workspace’i OAuth-nõusolekutest, peab ühte inventuuri agentidest, kaasabilistest, LLM-API-dest ja MCP-serveritest ning näitab iga süsteemi ISO 42001 valmidust ja EU AI Acti kohustusi.
ISO/IEC 42001 · EU AI Act - Klientide usaldusTrust Center
Avalik leht sinu enda domeenil sertifikaatide ja kontrollidega. Kliendid küsivad dokumente NDA alusel ja saavad vesimärgiga koopiad.
Own domain · NDA · Watermarked PDFs - AutomaattestidContinuous Compliance
Sajad automaattestid kontrollivad ajakava järgi Active Directoryt, AWS-i, Entra ID-d ja Microsoft 365-t ning iga tulemus jõuab tõendina kontrollideni, mida see katab.
Active Directory · AWS · Entra ID · Microsoft 365 - Ründav testiminePentest
Ulatus, leiud ja kordustestid ühes kohas. Välised testijad töötavad oma portaalis: e-postiga kutsutuna nõustuvad nad kõigepealt kaasamisreeglitega ja näevad ainult oma testi, ainult selle ajaaknas.
External tester portal · Rules of engagement - AI-agendidMCP-server
Claude ja teised LLM-id töötavad sinu programmiga MCP-serveri kaudu: loevad riske, kontrolle, varasid ja intsidente ning loovad kirjeid sisseloginud kasutaja õigustega — kustutada ei saa nad midagi.
Model Context Protocol · OAuth · API keys - Mitu organisatsiooniVarstiMSSP ja kontsernid
Üks konsool teenusepakkuja klientide või kontserni ettevõtete jaoks: turvaseis kõrvuti, iga organisatsiooni andmed eraldi.
MSSP portfolio · Company group
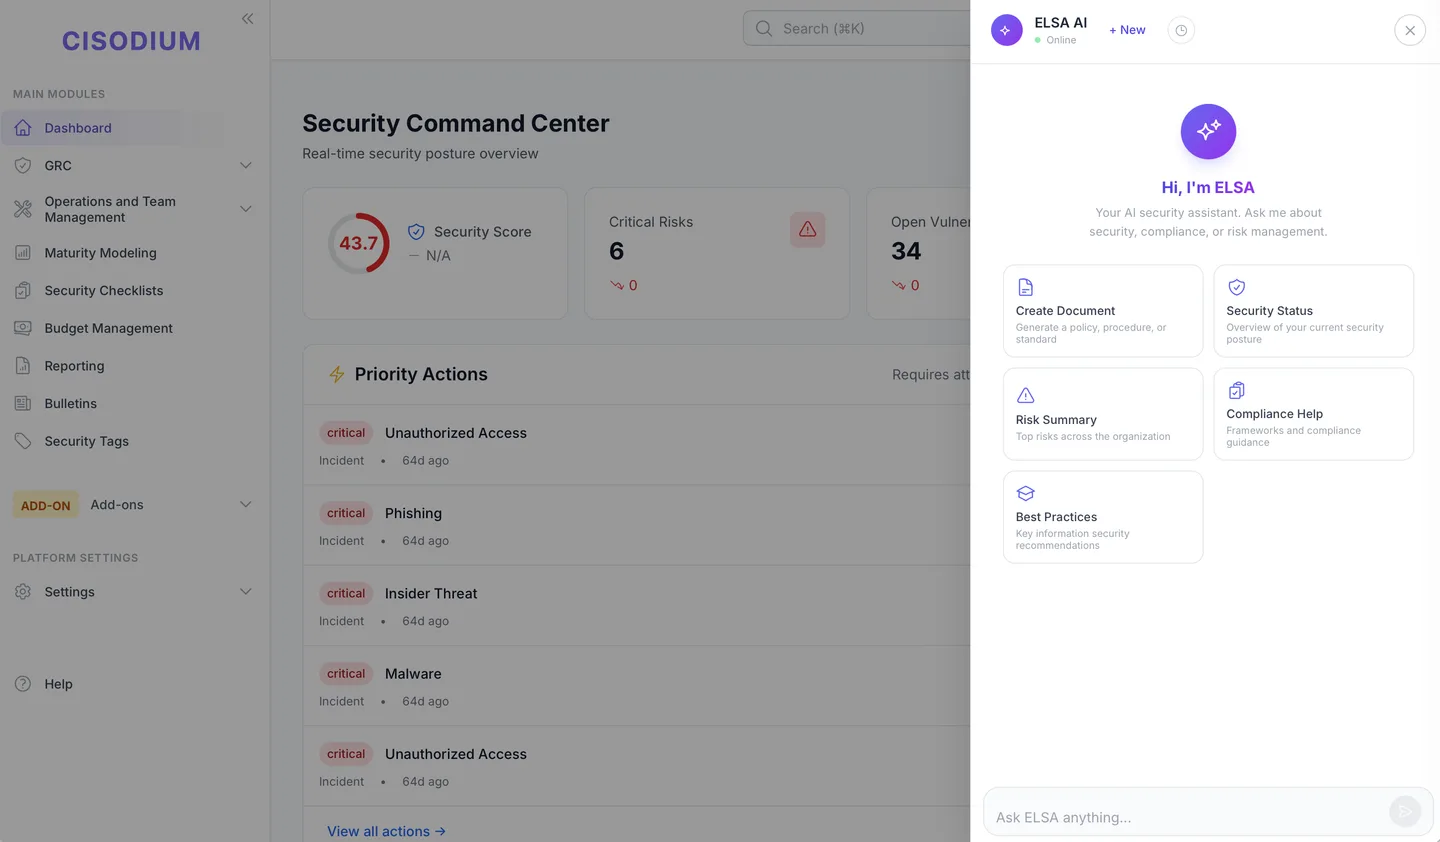
“Küsi oma turbeprogrammi kohta ükskõik mida — ELSA vastab sinu päris andmete põhjal, mitte üldistest mallidest.”
Üks kontroll.
Palju standardeid täidetud.
 ISO 27001ISO/IEC 27001:2022
 NIST CSFCybersecurity Framework
 SOC 2SOC 2 Type II
 PCI DSSPayment Card Industry DSS
 GDPRData Protection Regulation
 CMMCMaturity Model Certification
 C2M2Capability Maturity Model
+ kohandatud raamistikud
Kohandatud raamistikud sinu valdkonna ja regulatiivsete nõuete järgi.
0+ integratsiooni.
 Splunk
 QRadar
 Sentinel
 Nessus
 Qualys
 Rapid7
 CrowdStrike
 AWS
 Google Cloud
 Jira
 Slack
 GitHub
SIEM ja SOC
- Splunk
- QRadar
- Microsoft Sentinel
- Elastic SIEM
Skannerid
- Nessus
- Qualys
- Rapid7
- Shodan
- Censys
Pilv
- AWS
- Microsoft Azure
- Google Cloud
Koostöö
- Jira
- Slack
- GitHub
- GitLab
Endpoint ja Intel
- CrowdStrike
- GitGuardian
- Active Directory
…ja kohandatud API-integratsioonid sinu enda tööriistadele.
Riskidest privaatsuse ja AppSec-ini
Splunk, Nessus, Jira, AWS…
ISO 27001-st CMMC-ni + kohandatud
Automatiseerimine ennekõike
“Turbeplatvorm peab ise turvaline olema — loodud turbeprofessionaalide poolt, defence in depth igal kihil.”
AES-256 puhke- ja edastusolekus, HashiCorp Vault mandaatidele.
Rollipõhine ligipääs multitenant-isolatsiooniga.
Iga tegevus logitud ja jälgitav forensika jaoks.
Ettevõtte SSO Keycloaki kaudu, SOC 2 nõuetele vastav arhitektuur.
Veel kahtled?
Information Security Management Platform katab infoturbe täieliku elutsükli — mitte ainult valitsemise, riskid ja vastavuse, vaid ka operatiivse turvalisuse, integratsioonid, mõõdikud, koolitused ja eelarvestamise. GRC keskendub vastavuse kontrollnimekirjadele; ISMP juhib kogu sinu programmi.
Jah — Cisodium on kaasaegne cyber GRC platvorm ja veelgi enam. Lisaks valitsemisele, riskidele ja vastavusele ühendab see operatiivse turvalisuse, SOC-operatsioonid, haavatavuste ja intsidentide halduse, MITRE ATT&CK katvuse, mõõdikud ja eelarvestamise ühte ISMP-sse. Saad ühe cyber GRC lahenduse eraldiseisvate tööriistade virna asemel.
Enamik organisatsioone on töövalmis 2–4 nädalaga, pilves või on-premises. Meie juurutusmeeskond aitab importida olemasolevad kontrollid, kaardistada raamistikud ja seadistada integratsioonid esimesest päevast.
ISO 27001, NIST CSF, CMMC, C2M2, SOC 2, PCI DSS ja GDPR kohe karbist — pluss kohandatud raamistikud sinu valdkonnale. Kontrollid kaardistuvad mitmele raamistikule korraga.
Jah — 300+ integratsiooni: SIEM (Splunk, QRadar, Sentinel), skannerid (Nessus, Qualys, Rapid7), piletisüsteemid (Jira), suhtlus (Slack) ja pilv (AWS, Azure, GCP), pluss kohandatud API-d.
Jah. See skaleerub 2–3-liikmelistest meeskondadest enterprise-osakondadeni — automatiseerimine aitab väikestel meeskondadel rohkem ära teha ja Starter-pakett katab põhivajadused.
Cisodiumi on loonud turbeprofessionaalid, turvalisus on selle tuumas. Kõik andmed on krüpteeritud puhke- ja edastusolekus, granulaarse RBAC-i, täieliku auditilogimise, Keycloaki SSO ja multitenant-isolatsiooniga. Mandaadid asuvad HashiCorp Vaultis või AES-256 krüpteeritud hoidlas.
14-päevane tasuta proov täieliku ligipääsuga kõigile Professional-paketi võimalustele. Krediitkaarti pole vaja.
Valmis liikuma
pärand-GRC-st kaugemale?
14 päeva tasuta. Krediitkaarti pole vaja. Pilv või on-premises.