Au-delà du GRC.
Voici l'ISMP.
Chaque domaine de sécurité — risques, conformité, incidents, budget, stratégie — unifié dans une plateforme conçue pour les opérations, pas pour les audits.

Conformité = sécurité.
On peut réussir tous les audits et quand même se faire pirater. Le GRC classique suit la paperasse — pas votre réalité opérationnelle.
Les organisations avec 5+ outils de sécurité déconnectés passent 40 % de temps en plus sur l'intégration que sur la sécurité elle-même.
Chaque domaine.
Une seule plateforme.
Vingt domaines reposent sur un seul registre d'actifs, de risques, de contrôles et de personnes — ce qui se passe dans l'un se voit partout où cela compte.
- Stratégie de sécuritéObjectifs · KPI · rapports au board
- Gestion des risquesRegistres · risque résiduel · traitement
- Politiques & documentsBrouillon → validation → archivage
- Budget & ressourcesFournisseurs · ROI · validations
- Conformité & référentielsUn contrôle, plusieurs standards
- Évaluation de maturitéC2M2 · CMMC · SAMM
- Métriques & KPITableaux de bord · tendances
- Gestion de la confidentialitéRoPA · DSAR · DPIA · consentements
- Gestion des actifsClassification · dépendances
- Identité & accèsRevues d'accès · privilèges
- Sécurité applicativeScans · constats · SSDLC
- Durcissement & défense en profondeurBaselines · contrôles en couches
- Opérations SOCDossiers · rotations · SIEM
- Gestion des incidentsWar room · investigations
- Gestion des vulnérabilitésNessus · Qualys · Rapid7
- Gestion de l'expositionSurface d'attaque · joyaux de la couronne
- Continuité d'activitéBCP/DRP · BIA · RTO/RPO
- Risque fournisseurs (TPRM)Questionnaires · chaîne d'approvisionnement
- Formation & sensibilisationSimulations de phishing · suivi
- Architecture de sécuritéFlux de données · zero trust
- Gouverner
- Garantir
- Protéger
- Détecter & réagir
- Résilience
Un constat, suivi à travers toute la plateforme
VLN-00089Vulnérabilité détectéeAST-00234Sur un actif critiqueRISK-00099Crée un risqueCTRL-00102Testé par un contrôleCMP-00012Mappé sur ISO 27001 A.8.8TASK-00567Correctif assigné
Conçu pour l'équipe sécurité.
Utile à tous les autres.
La sécurité touche chaque bureau. Chacun reçoit la part qui lui revient — et le reste du programme ne le gêne pas.
- Board & directionLa posture en une page.
Un rapport pour le board et un score de sécurité qui s'explique tout seul — en termes business, avec la tendance derrière.
Reporting · Board - CISO & équipe sécuritéTout le programme, un seul workflow.
Risques, contrôles, incidents et vulnérabilités au même endroit, et ELSA qui répond à partir de vos propres données.
Dashboard · ELSA - Managers & propriétaires de risquesDes décisions, pas de relances.
Revues d'accès, acceptations de risques et validations arrivent sous forme de tâches, avec le contexte nécessaire pour décider.
Access reviews · Tasks - IT & exploitationDes correctifs regroupés et classés.
Vulnérabilités regroupées en tickets de correction, baselines de durcissement et contrôles des postes — le pire d'abord.
Vulnerabilities · Hardening - DéveloppeursLa sécurité dans la release.
Constats AppSec, SBOM et gates de release par projet, alimentés directement par le pipeline.
AppSec · SBOM - RH & chefs d'équipeSavoir qui couvre quoi.
Organigramme, matrice de compétences, entretiens individuels et absences — et les compétences que seule une personne détient.
Team management - Juridique, privacy & achatsDes obligations maîtrisées.
Registres des traitements, DSAR et DPIA, obligations réglementaires et questionnaires fournisseurs dans un seul registre.
Privacy · TPRM · Obligations - Chaque collaborateurCourt, pertinent, fait.
Formations et simulations de phishing assignées, politiques à lire et à accepter — et uniquement les tâches qui sont les leurs.
Security awareness · Documents - Auditeurs & clientsDes preuves sans chaînes d'e-mails.
Les auditeurs travaillent dans leur propre portail ; les clients consultent votre Trust Center et demandent des documents sous NDA.
Auditor portal · Trust Center
Trois phases.
Du réactif au proactif.
Évaluez votre posture réelle.
Évaluez chaque domaine — pas seulement ceux qui s'auditent — et établissez votre référence avant les auditeurs.
- Évaluation de maturité sur chaque domaine
- Analyse d'écarts vs ISO 27001, NIST CSF
- Identification et notation des risques

Pilotez depuis un seul endroit.
Contrôles, risques, conformité et opérations coordonnés dans un seul flux — sans jongler entre outils.
- Gestion centralisée des contrôles
- Mapping de conformité automatisé
- Workflows de réponse aux incidents

Améliorez avec des preuves.
KPI en temps réel, tendances et rapports prêts pour le board. Montrez des progrès, pas des promesses.
- Tableaux de bord en temps réel
- Notation de maturité continue
- Rapports exécutifs prêts pour le board

Ce que le GRC ne sait tout simplement pas faire.
Un contrôle. Tous les standards.
Mappez un contrôle sur ISO 27001, NIST CSF, SOC 2 et PCI DSS simultanément — avec analyse d'écarts par IA et preuves liées sur un seul écran.

216 techniques cartographiées.
Vues Attack et Défense sur 475 sous-techniques. Voyez les failles avant les attaquants.

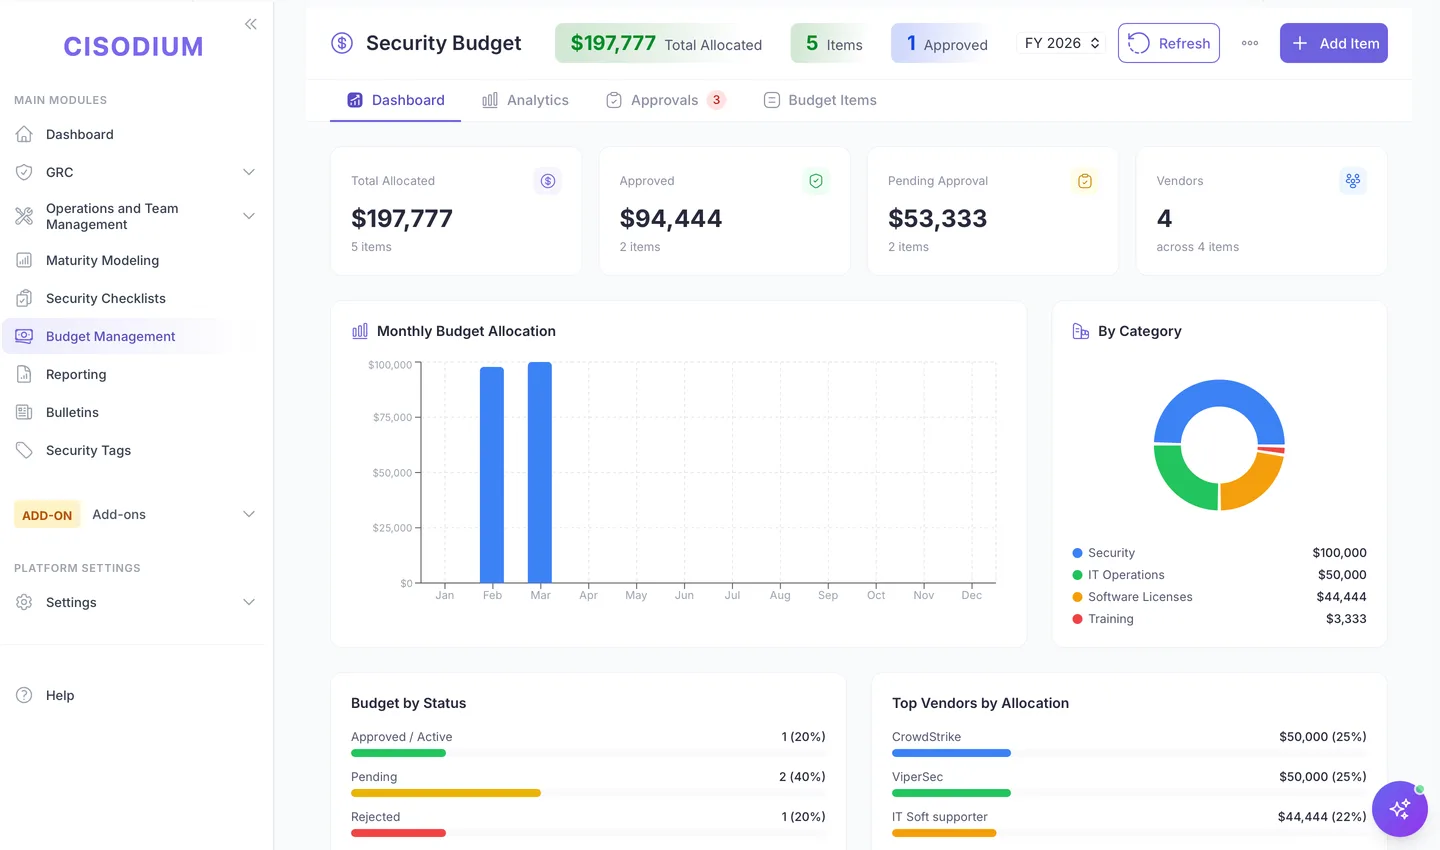
Chaque euro tracé.
Ventilation par fournisseur, analyse par catégorie, workflows de validation — une capacité qu'aucun GRC n'offre.
Connaissez votre écart à la cible.
C2M2, CMMC, NIST CSF et OWASP SAMM — niveaux MIL par domaine, preuves par pratique.

Du brouillon à l'archivage.
Versions, calendriers de revue, validations et liens de conformité pour chaque politique.

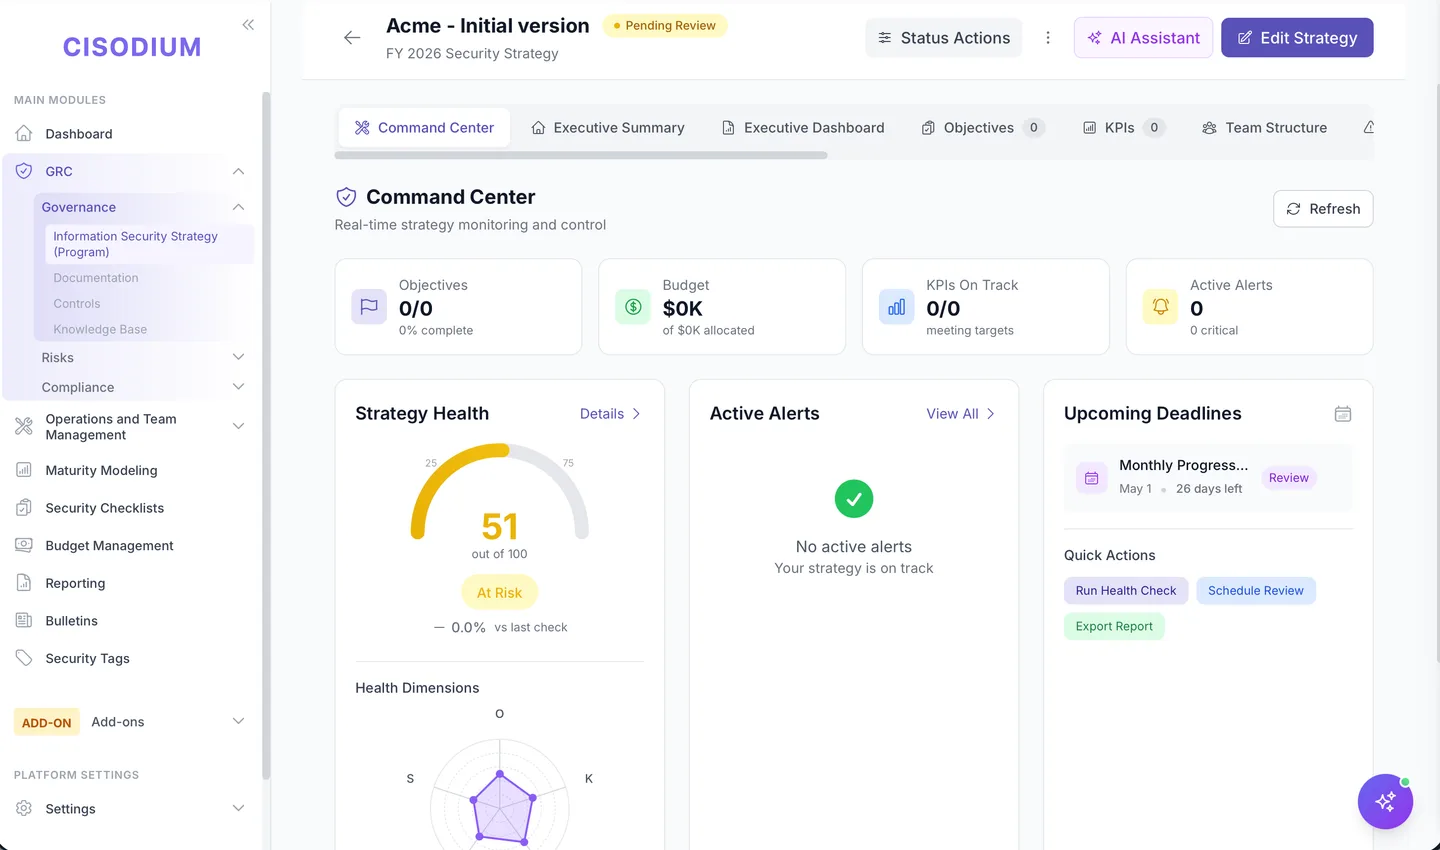
Un centre de commandement, pas une checklist.
Définissez des objectifs stratégiques, surveillez la santé de la stratégie en temps réel, suivez les KPI et générez des synthèses exécutives.
…et plus encore, dans chaque domaine.

Constats d'audit
Suivez les constats avec sévérité, statut et alertes de retard.

Actifs & processus
Actifs, processus et services IT avec analyse de criticité.
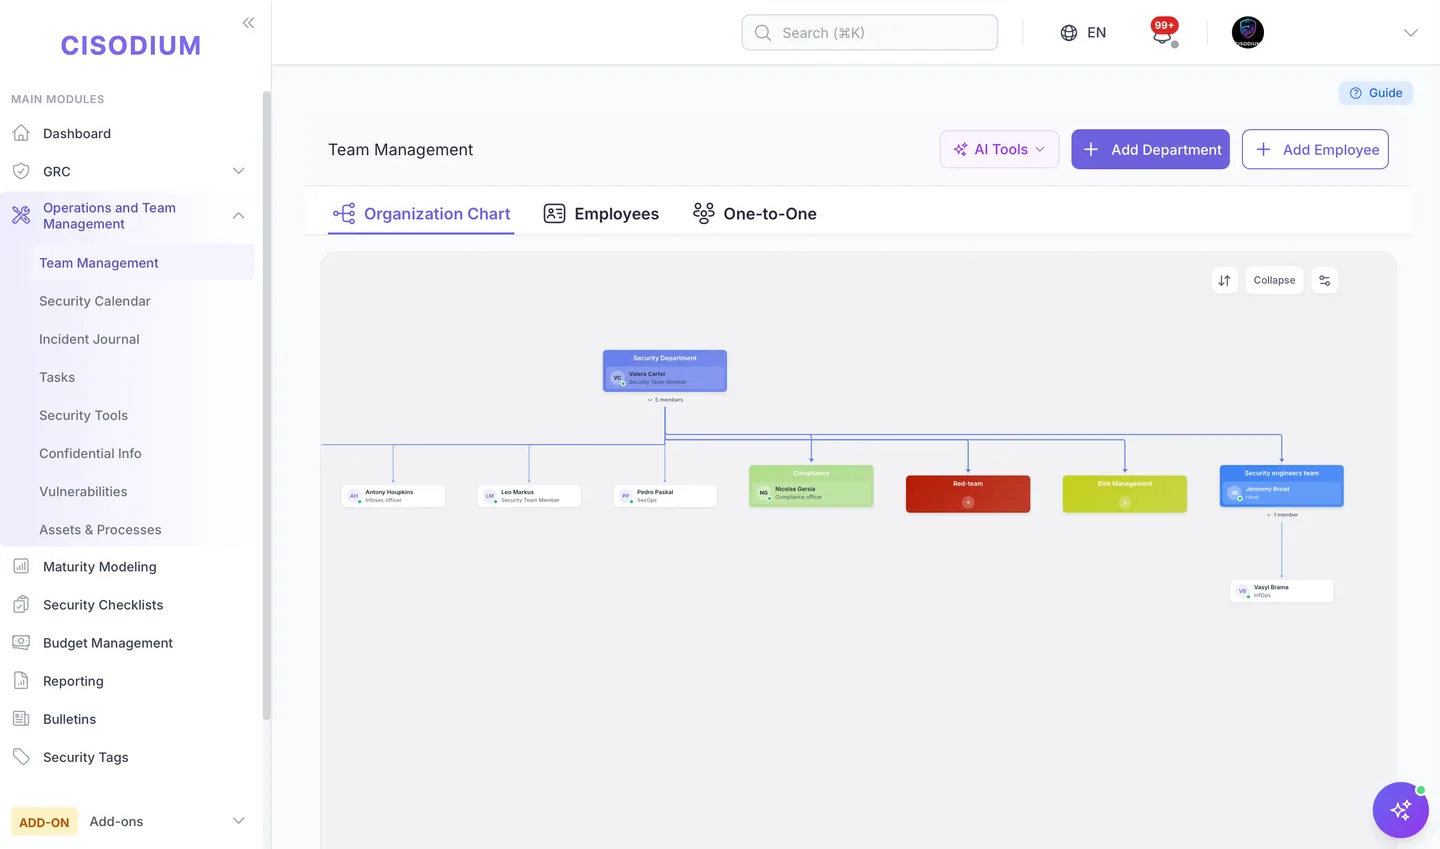
Gestion d'équipe
Organigramme, départements et workflows par rôles.
Plus qu’un registre.
Des modules qui font le travail.
Des modules pour ce dont une équipe sécurité répond aujourd’hui : l’IA utilisée, la confiance des clients, des contrôles testés par la machine, les pentests et vos propres agents IA.
- Gouvernance de l’IAAI Shield
Repère le shadow AI dans les consentements OAuth d’Entra ID et de Google Workspace, tient un inventaire unique des agents, copilotes, API de LLM et serveurs MCP, et montre par système la préparation ISO 42001 et les obligations de l’AI Act.
ISO/IEC 42001 · EU AI Act - Confiance clientTrust Center
Une page publique sur votre propre domaine, avec vos certifications et vos contrôles. Les clients demandent des documents sous NDA et reçoivent des copies filigranées.
Own domain · NDA · Watermarked PDFs - Tests automatisésContinuous Compliance
Des centaines de tests automatisés vérifient Active Directory, AWS, Entra ID et Microsoft 365 selon un calendrier, et chaque résultat devient une preuve sur les contrôles qu’il couvre.
Active Directory · AWS · Entra ID · Microsoft 365 - Tests offensifsPentest
Périmètre, constats et retests au même endroit. Les testeurs externes travaillent dans leur propre portail : invités par e-mail, ils acceptent d’abord les règles d’engagement et ne voient que leur pentest, et seulement pendant sa fenêtre.
External tester portal · Rules of engagement - Agents IAServeur MCP
Claude et d’autres LLM travaillent avec votre programme via le serveur MCP : ils lisent risques, contrôles, actifs et incidents, et créent des enregistrements avec les droits de l’utilisateur connecté — sans pouvoir rien supprimer.
Model Context Protocol · OAuth · API keys - Plusieurs organisationsBientôtMSSP et groupes de sociétés
Une console pour les clients d’un prestataire ou les sociétés d’un groupe : la posture côte à côte, les données de chaque organisation séparées.
MSSP portfolio · Company group
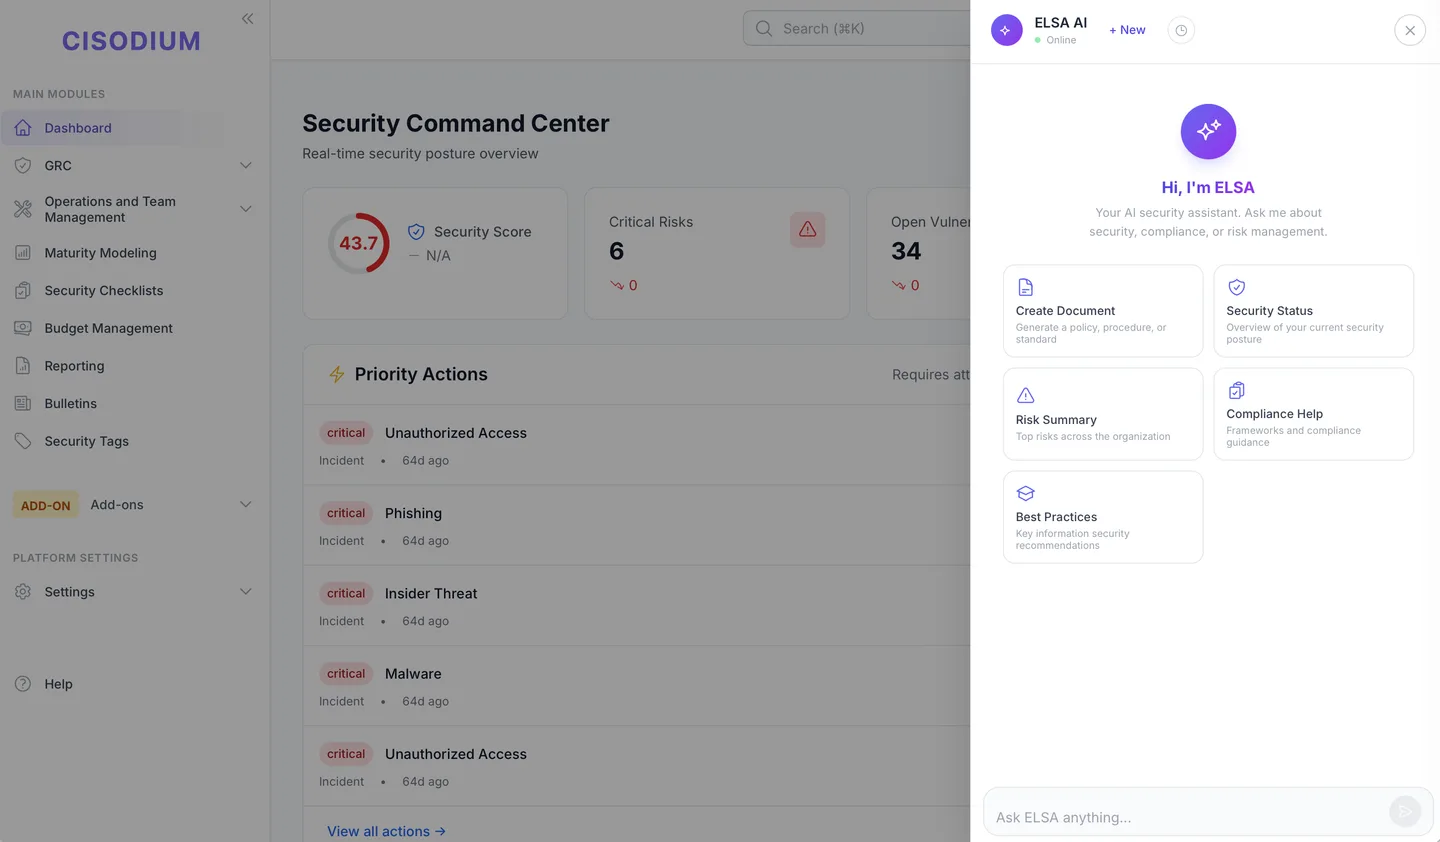
“Demandez n'importe quoi sur votre programme de sécurité — ELSA répond à partir de vos données réelles, pas de modèles génériques.”
Un contrôle.
Plusieurs standards satisfaits.
 ISO 27001ISO/IEC 27001:2022
 NIST CSFCybersecurity Framework
 SOC 2SOC 2 Type II
 PCI DSSPayment Card Industry DSS
 GDPRData Protection Regulation
 CMMCMaturity Model Certification
 C2M2Capability Maturity Model
+ référentiels personnalisés
Des référentiels personnalisés adaptés à votre secteur et à vos exigences réglementaires.
0+ intégrations.
 Splunk
 QRadar
 Sentinel
 Nessus
 Qualys
 Rapid7
 CrowdStrike
 AWS
 Google Cloud
 Jira
 Slack
 GitHub
SIEM & SOC
- Splunk
- QRadar
- Microsoft Sentinel
- Elastic SIEM
Scanners
- Nessus
- Qualys
- Rapid7
- Shodan
- Censys
Cloud
- AWS
- Microsoft Azure
- Google Cloud
Collaboration
- Jira
- Slack
- GitHub
- GitLab
Endpoint & Intel
- CrowdStrike
- GitGuardian
- Active Directory
…et des intégrations API sur mesure pour vos outils propriétaires.
Du risque à la confidentialité et l'AppSec
Splunk, Nessus, Jira, AWS…
D'ISO 27001 à CMMC + personnalisés
Conception automation-first
“Une plateforme de sécurité doit elle-même être sécurisée — construite par des professionnels de la sécurité, avec une défense en profondeur à chaque couche.”
AES-256 au repos et en transit, HashiCorp Vault pour les identifiants.
Accès par rôles avec isolation multi-tenant.
Chaque action journalisée et traçable pour l'investigation.
SSO d'entreprise via Keycloak, architecture conforme SOC 2.
Encore des doutes ?
Une Information Security Management Platform couvre le cycle de vie complet de la sécurité de l'information — pas seulement la gouvernance, les risques et la conformité, mais aussi la sécurité opérationnelle, les intégrations, les métriques, la formation et le budget. Le GRC se concentre sur des checklists de conformité ; une ISMP fait tourner tout votre programme.
Oui — Cisodium est une plateforme cyber GRC moderne, et bien plus. Au-delà de la gouvernance, des risques et de la conformité, il unifie la sécurité opérationnelle, les opérations SOC, la gestion des vulnérabilités et des incidents, la couverture MITRE ATT&CK, les métriques et le budget dans une seule ISMP. Vous obtenez une seule solution cyber GRC au lieu d'un empilement d'outils déconnectés.
La plupart des organisations sont opérationnelles en 2 à 4 semaines, en cloud ou on-premises. Notre équipe d'onboarding aide à importer les contrôles existants, mapper les référentiels et configurer les intégrations dès le premier jour.
ISO 27001, NIST CSF, CMMC, C2M2, SOC 2, PCI DSS et RGPD nativement — plus des référentiels personnalisés pour votre secteur. Les contrôles se mappent sur plusieurs référentiels simultanément.
Oui — 300+ intégrations : SIEM (Splunk, QRadar, Sentinel), scanners (Nessus, Qualys, Rapid7), ticketing (Jira), communication (Slack) et cloud (AWS, Azure, GCP), plus des API sur mesure.
Oui. Il s'adapte des équipes de 2–3 professionnels aux départements enterprise — l'automatisation aide les petites équipes à faire plus, et le plan Starter couvre l'essentiel.
Cisodium est construit par des professionnels de la sécurité, avec la sécurité au cœur. Toutes les données sont chiffrées au repos et en transit, avec RBAC granulaire, journalisation d'audit complète, SSO via Keycloak et isolation multi-tenant. Les identifiants résident dans HashiCorp Vault ou un stockage chiffré AES-256.
Un essai gratuit de 14 jours avec accès complet aux fonctionnalités du plan Professional. Sans carte bancaire.
Prêt à aller
au-delà du GRC classique ?
Essai gratuit de 14 jours. Sans carte bancaire. Cloud ou on-premises.