Więcej niż GRC.
Poznaj ISMP.
Każda domena bezpieczeństwa — ryzyka, compliance, incydenty, budżet, strategia — w jednej platformie zbudowanej dla operacji, nie dla audytów.

Compliance = bezpieczeństwo.
Można przejść każdy audyt i mimo to zostać zhakowanym. Przestarzały GRC śledzi papiery — nie Twoją rzeczywistość operacyjną.
Organizacje z 5+ rozłącznymi narzędziami bezpieczeństwa spędzają 40% więcej czasu na integracji niż na właściwej pracy nad bezpieczeństwem.
Każda domena.
Jedna platforma.
Dwadzieścia domen działa na jednym rejestrze aktywów, ryzyk, kontroli i ludzi — dlatego to, co dzieje się w jednej, widać wszędzie tam, gdzie ma znaczenie.
- Strategia bezpieczeństwaCele · KPI · raporty dla zarządu
- Zarządzanie ryzykiemRejestry · ryzyko rezydualne · postępowanie
- Polityki i dokumentySzkic → akceptacja → archiwum
- Budżet i zasobyDostawcy · ROI · akceptacje
- Compliance i frameworkiJedna kontrola, wiele standardów
- Ocena dojrzałościC2M2 · CMMC · SAMM
- Metryki i KPIDashboardy · analiza trendów
- Zarządzanie prywatnościąRoPA · DSAR · DPIA · zgody
- Zarządzanie aktywamiKlasyfikacja · zależności
- Tożsamość i dostępPrzeglądy dostępów · uprawnienia
- Bezpieczeństwo aplikacjiSkany · ustalenia · SSDLC
- Hardening i Defence in DepthBaseline’y · warstwowe kontrole
- Operacje SOCSprawy · zmiany · SIEM
- Zarządzanie incydentamiWar room · dochodzenia
- Zarządzanie podatnościamiNessus · Qualys · Rapid7
- Zarządzanie ekspozycjąPowierzchnia ataku · kluczowe aktywa
- Ciągłość działaniaBCP/DRP · BIA · RTO/RPO
- Ryzyko dostawców (TPRM)Kwestionariusze · łańcuch dostaw
- Szkolenia i świadomośćSymulacje phishingu · ukończenia
- Architektura bezpieczeństwaPrzepływy danych · zero trust
- Nadzór
- Weryfikacja
- Ochrona
- Wykrywanie i reagowanie
- Odporność
Jedno ustalenie, śledzone przez całą platformę
VLN-00089Znaleziono podatnośćAST-00234Na krytycznym aktywieRISK-00099Rodzi ryzykoCTRL-00102Testowane kontroląCMP-00012Mapowane na ISO 27001 A.8.8TASK-00567Przydzielono poprawkę
Stworzone dla zespołu bezpieczeństwa.
Przydatne dla wszystkich pozostałych.
Bezpieczeństwo dotyka każdego biurka. Każdy dostaje tę część, która jest jego — a reszta programu nie wchodzi mu w drogę.
- Zarząd i kadra kierowniczaStan bezpieczeństwa na jednej stronie.
Raport dla zarządu i wynik bezpieczeństwa, który sam się tłumaczy — językiem biznesu, z trendem w tle.
Reporting · Board - CISO i zespół bezpieczeństwaCały program, jeden przepływ pracy.
Ryzyka, kontrole, incydenty i podatności w jednym miejscu, a ELSA odpowiada na podstawie Twoich własnych danych.
Dashboard · ELSA - Menedżerowie i właściciele ryzykDecyzje, nie gonienie.
Przeglądy dostępów, akceptacje ryzyk i zatwierdzenia trafiają jako zadania, z kontekstem potrzebnym do decyzji.
Access reviews · Tasks - IT i operacjePoprawki pogrupowane i uszeregowane.
Podatności zgrupowane w zgłoszenia naprawcze, baseline’y hardeningu i kontrole urządzeń — najgorsze na początku.
Vulnerabilities · Hardening - ProgramiściBezpieczeństwo w samym wydaniu.
Ustalenia AppSec, SBOM-y i bramki wydań per projekt, zasilane prosto z pipeline’u.
AppSec · SBOM - HR i liderzy zespołówWiesz, kto za co odpowiada.
Schemat organizacyjny, macierz kompetencji, rozmowy 1:1 i nieobecności — oraz umiejętności, które ma tylko jedna osoba.
Team management - Prawnicy, prywatność i zakupyZobowiązania pod kontrolą.
Rejestry czynności przetwarzania, DSAR-y i DPIA, obowiązki regulacyjne oraz kwestionariusze dostawców w jednym rejestrze.
Privacy · TPRM · Obligations - Każdy pracownikKrótko, trafnie, załatwione.
Przypisane szkolenia i symulacje phishingu, polityki do przeczytania i potwierdzenia — oraz tylko te zadania, które są jego.
Security awareness · Documents - Audytorzy i klienciDowody bez łańcuchów maili.
Audytorzy pracują we własnym portalu; klienci przeglądają Trust Center i proszą o dokumenty po podpisaniu NDA.
Auditor portal · Trust Center
Trzy fazy.
Od reaktywności do proaktywności.
Oceń rzeczywisty stan.
Oceń każdą domenę — nie tylko audytowalne — i ustal punkt odniesienia, zanim zrobią to audytorzy.
- Ocena dojrzałości w każdej domenie
- Analiza luk wobec ISO 27001, NIST CSF
- Identyfikacja i scoring ryzyk

Zarządzaj z jednego miejsca.
Kontrole, ryzyka, compliance i operacje w jednym przepływie pracy — bez przeskakiwania między narzędziami.
- Scentralizowane zarządzanie kontrolami
- Automatyczne mapowanie compliance
- Przepływy reagowania na incydenty

Ulepszaj na podstawie dowodów.
KPI w czasie rzeczywistym, trendy i raporty gotowe dla zarządu. Pokazuj postęp, nie obietnice.
- Dashboardy bezpieczeństwa na żywo
- Ciągły scoring dojrzałości
- Raporty gotowe dla zarządu

To, czego GRC po prostu nie potrafi.
Jedna kontrola. Każdy standard.
Mapuj jedną kontrolę jednocześnie na ISO 27001, NIST CSF, SOC 2 i PCI DSS — z analizą luk AI i dowodami na jednym ekranie.

216 technik na mapie.
Widoki Attack i Defence dla 475 podtechnik. Zobacz luki, zanim zobaczą je atakujący.

Każda złotówka rozliczona.
Podział na dostawców, analiza kategorii, przepływy akceptacji — możliwość, której nie ma żaden GRC.
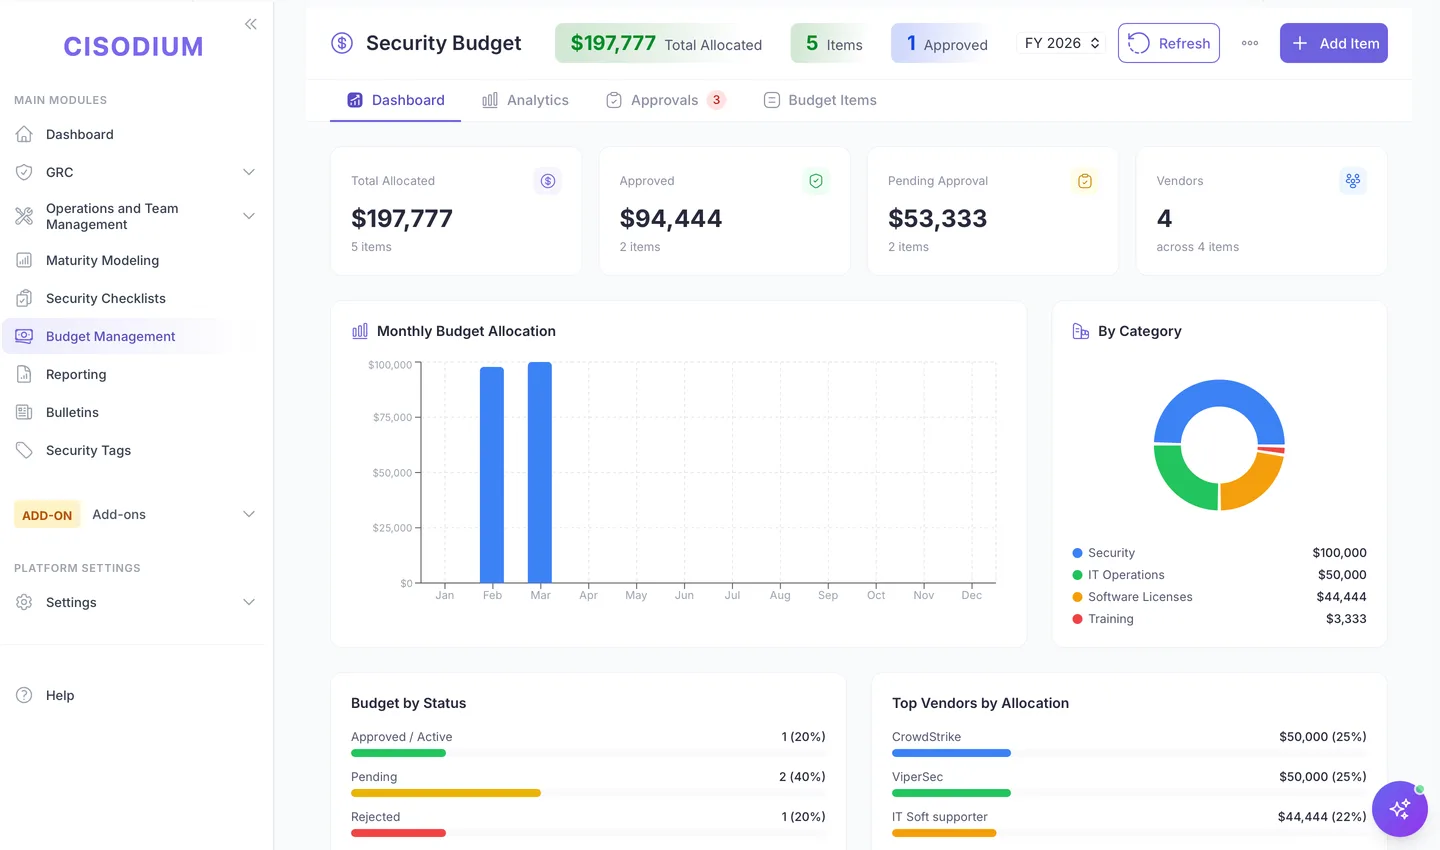
Znaj swoją lukę do celu.
C2M2, CMMC, NIST CSF i OWASP SAMM — poziomy MIL per domena, dowody per praktyka.

Od szkicu po archiwum.
Wersjonowanie, harmonogramy przeglądów, akceptacje i powiązania z compliance dla każdej polityki.

Centrum dowodzenia, nie checklista.
Definiuj cele strategiczne, monitoruj zdrowie strategii na żywo, śledź KPI i generuj raporty dla kierownictwa.
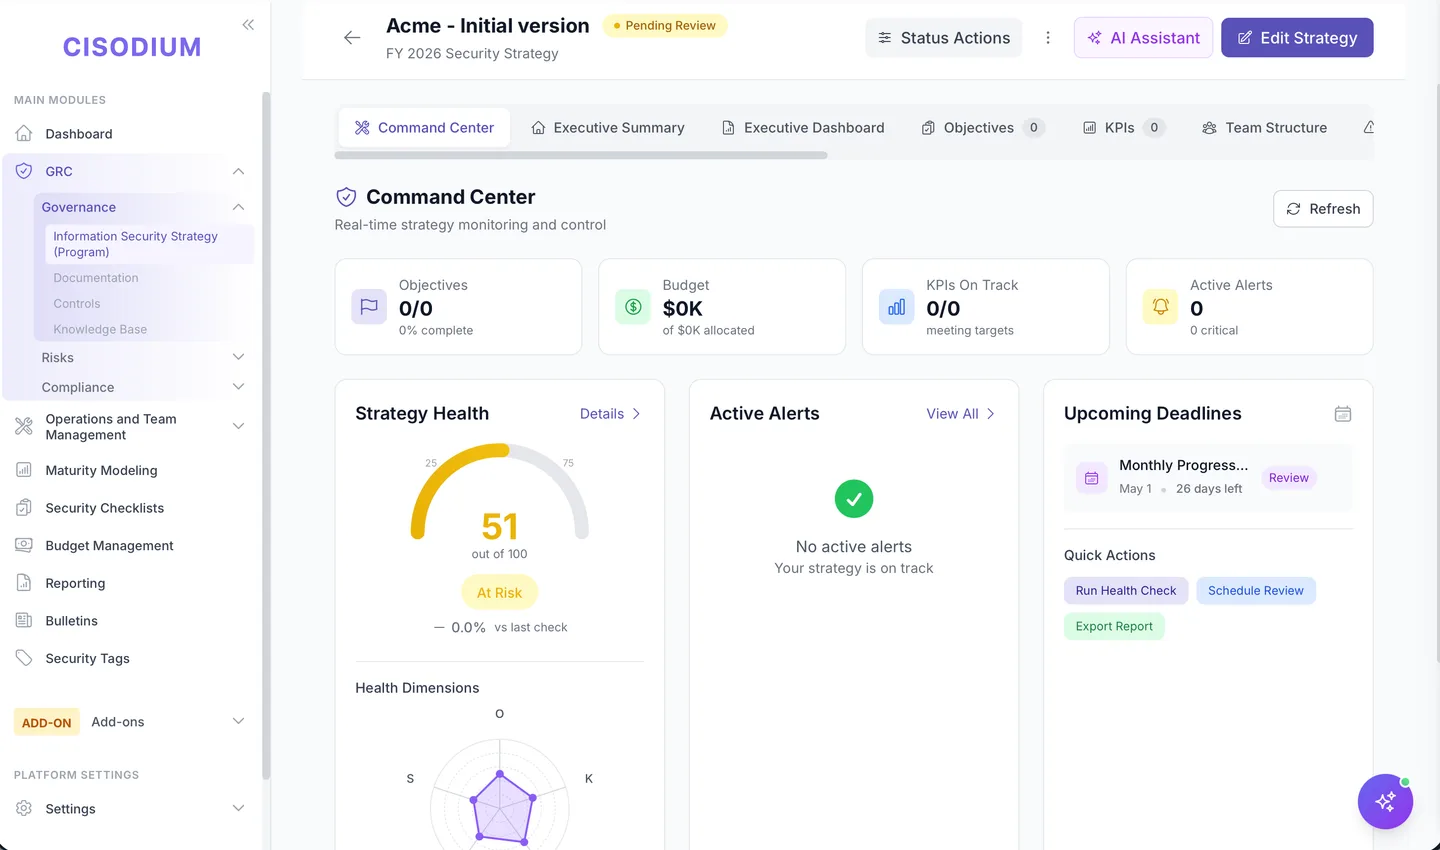
…i więcej, w każdej domenie.

Ustalenia z audytów
Śledź ustalenia z krytycznością, statusem i alertami o przeterminowaniu.

Aktywa i procesy
Aktywa, procesy i usługi IT z analizą krytyczności.
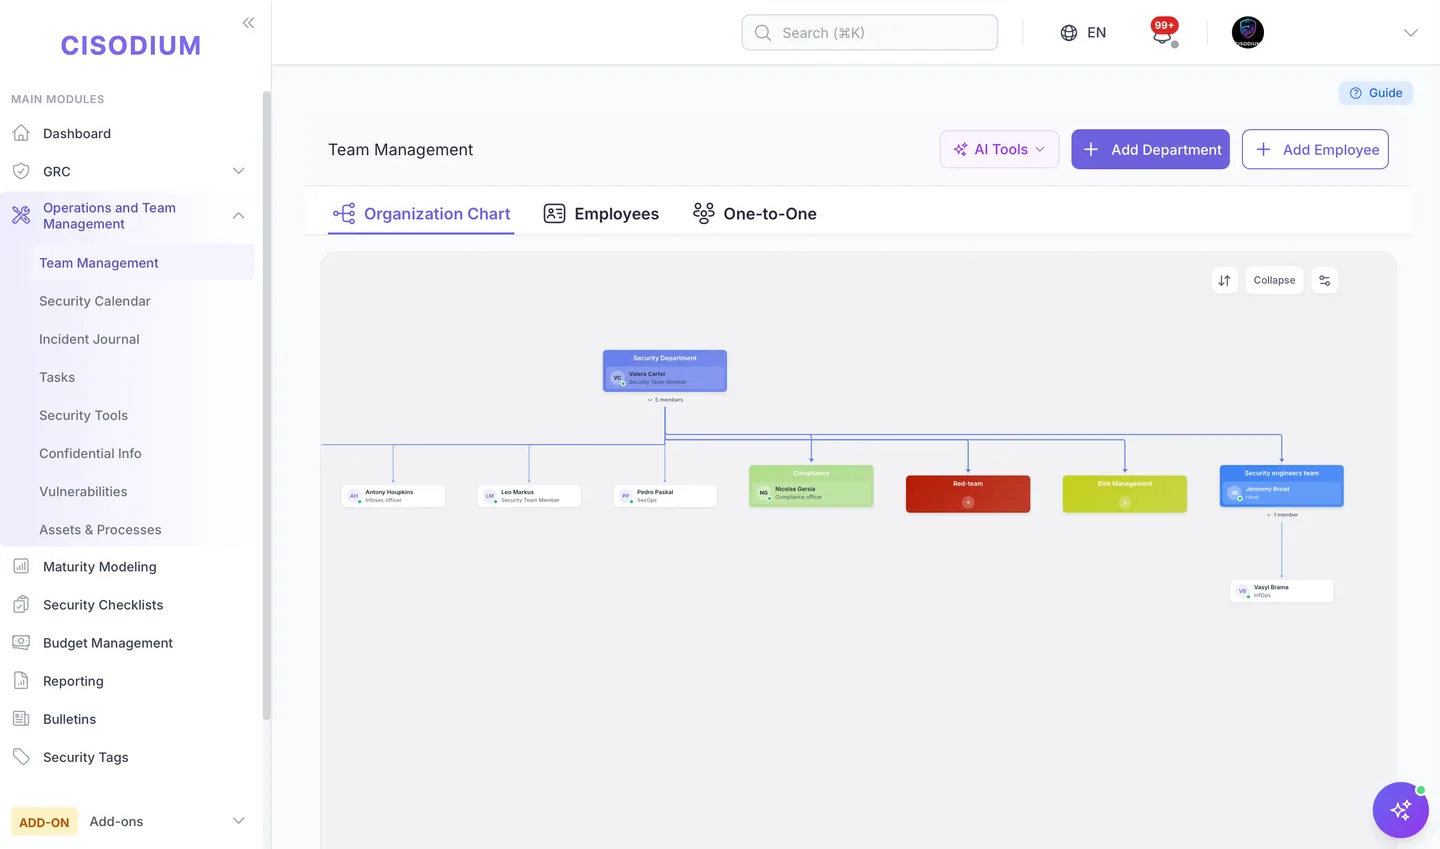
Zarządzanie zespołem
Schemat organizacyjny, działy i przepływy oparte na rolach.
Więcej niż rejestr.
Moduły, które wykonują pracę.
Dodatki do tego, za co zespół bezpieczeństwa dziś odpowiada: AI w firmie, zaufanie klientów, kontrole sprawdzane automatycznie, pentesty i własni agenci AI.
- Nadzór nad AIAI Shield
Wykrywa shadow AI w zgodach OAuth w Entra ID i Google Workspace, prowadzi jeden spis agentów, copilotów, API LLM i serwerów MCP oraz pokazuje gotowość do ISO 42001 i obowiązki z EU AI Act dla każdego systemu.
ISO/IEC 42001 · EU AI Act - Zaufanie klientówTrust Center
Publiczna strona w Twojej własnej domenie z certyfikatami i kontrolami. Klienci proszą o dokumenty w ramach NDA i dostają kopie ze znakiem wodnym.
Own domain · NDA · Watermarked PDFs - Testy automatyczneContinuous Compliance
Setki automatycznych testów sprawdzają według harmonogramu Active Directory, AWS, Entra ID i Microsoft 365, a każdy wynik trafia jako dowód do kontroli, które obejmuje.
Active Directory · AWS · Entra ID · Microsoft 365 - Testy ofensywnePentest
Zakres, znaleziska i retesty w jednym miejscu. Zewnętrzni testerzy pracują we własnym portalu: zaproszeni e-mailem, najpierw akceptują zasady prowadzenia testu i widzą tylko swój pentest, tylko w jego oknie czasowym.
External tester portal · Rules of engagement - Agenci AISerwer MCP
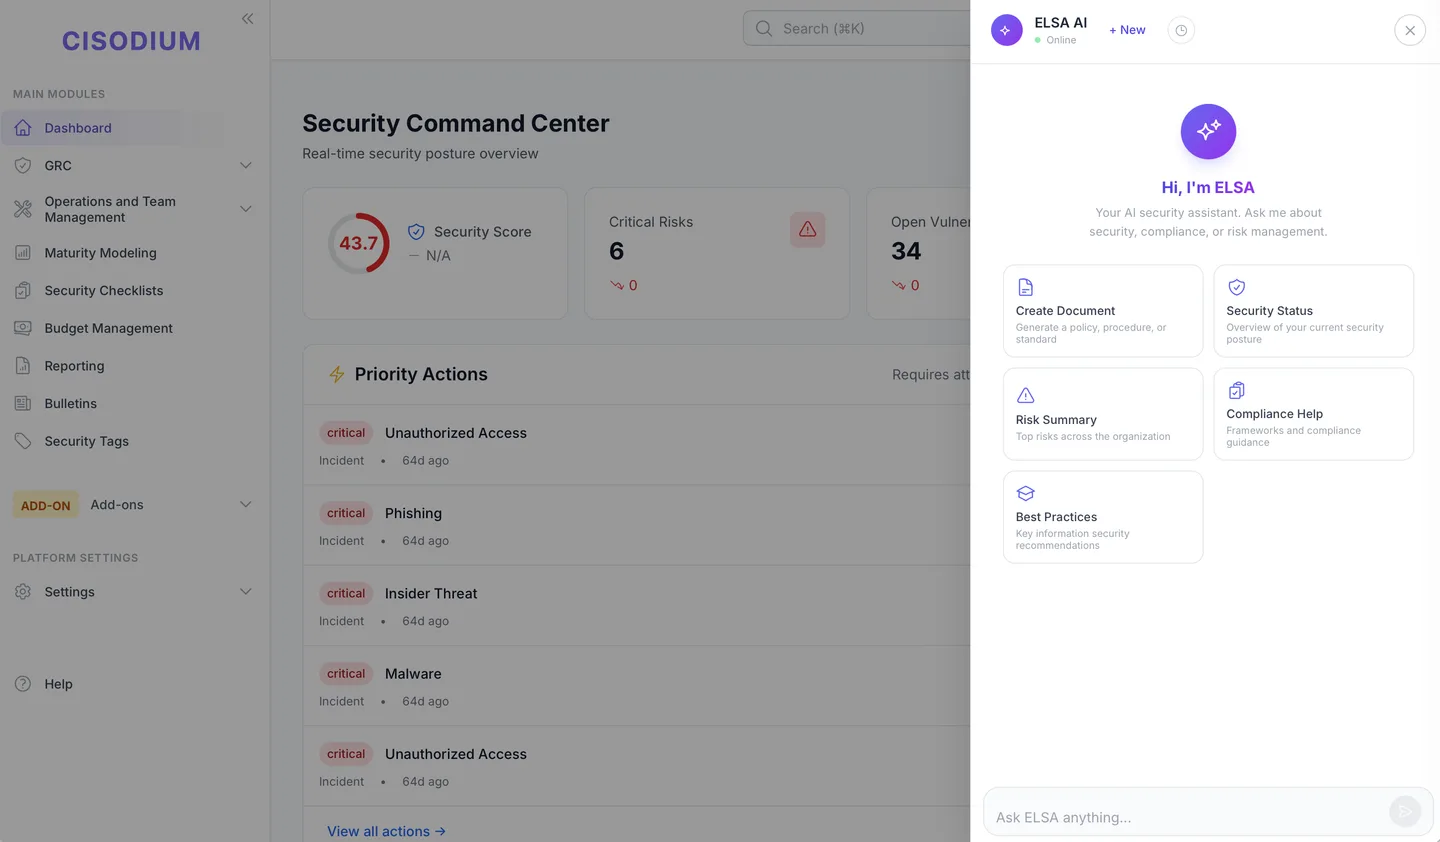
Claude i inne LLM pracują z Twoim programem przez serwer MCP: czytają ryzyka, kontrole, zasoby i incydenty oraz tworzą rekordy z uprawnieniami zalogowanego użytkownika — i niczego nie mogą usunąć.
Model Context Protocol · OAuth · API keys - Wiele organizacjiWkrótceMSSP i grupy kapitałowe
Jedna konsola dla klientów dostawcy usług lub spółek grupy: stan bezpieczeństwa obok siebie, dane każdej organizacji osobno.
MSSP portfolio · Company group
“Zapytaj o cokolwiek w swoim programie bezpieczeństwa — ELSA odpowiada na podstawie Twoich prawdziwych danych, nie generycznych szablonów.”
Jedna kontrola.
Wiele standardów spełnionych.
 ISO 27001ISO/IEC 27001:2022
 NIST CSFCybersecurity Framework
 SOC 2SOC 2 Type II
 PCI DSSPayment Card Industry DSS
 GDPRData Protection Regulation
 CMMCMaturity Model Certification
 C2M2Capability Maturity Model
+ własne frameworki
Własne frameworki dopasowane do Twojej branży i wymagań regulacyjnych.
0+ integracji.
 Splunk
 QRadar
 Sentinel
 Nessus
 Qualys
 Rapid7
 CrowdStrike
 AWS
 Google Cloud
 Jira
 Slack
 GitHub
SIEM i SOC
- Splunk
- QRadar
- Microsoft Sentinel
- Elastic SIEM
Skanery
- Nessus
- Qualys
- Rapid7
- Shodan
- Censys
Chmura
- AWS
- Microsoft Azure
- Google Cloud
Współpraca
- Jira
- Slack
- GitHub
- GitLab
Endpoint i Intel
- CrowdStrike
- GitGuardian
- Active Directory
…oraz własne integracje API dla Twoich narzędzi.
Od ryzyk po prywatność i AppSec
Splunk, Nessus, Jira, AWS…
Od ISO 27001 po CMMC + własne
Projekt automation-first
“Platforma bezpieczeństwa sama musi być bezpieczna — zbudowana przez specjalistów, z defence in depth na każdej warstwie.”
AES-256 w spoczynku i w tranzycie, HashiCorp Vault dla poświadczeń.
Dostęp oparty na rolach z izolacją multi-tenant.
Każde działanie zalogowane i możliwe do prześledzenia.
Korporacyjne SSO przez Keycloak, architektura zgodna z SOC 2.
Wciąż się wahasz?
Information Security Management Platform obejmuje pełny cykl życia bezpieczeństwa informacji — nie tylko governance, ryzyko i compliance, ale też bezpieczeństwo operacyjne, integracje, metryki, szkolenia i budżetowanie. GRC skupia się na checklistach zgodności; ISMP prowadzi cały program.
Tak — Cisodium to nowoczesna platforma Cyber GRC, i coś więcej. Poza governance, ryzykiem i compliance łączy bezpieczeństwo operacyjne, operacje SOC, zarządzanie podatnościami i incydentami, pokrycie MITRE ATT&CK, metryki i budżetowanie w jednym ISMP. Otrzymujesz jedno rozwiązanie Cyber GRC zamiast stosu rozłącznych narzędzi.
Większość organizacji działa w ciągu 2–4 tygodni — w chmurze lub on-premises. Zespół onboardingu pomaga zaimportować istniejące kontrole, zmapować frameworki i skonfigurować integracje od pierwszego dnia.
ISO 27001, NIST CSF, CMMC, C2M2, SOC 2, PCI DSS i GDPR od ręki — plus własne frameworki dla Twojej branży. Kontrole mapują się na wiele frameworków jednocześnie.
Tak — 300+ integracji: SIEM (Splunk, QRadar, Sentinel), skanery (Nessus, Qualys, Rapid7), ticketing (Jira), komunikacja (Slack) i chmura (AWS, Azure, GCP), plus własne API.
Tak. Skaluje się od zespołów 2–3 specjalistów po działy enterprise — automatyzacja pomaga małym zespołom robić więcej, a plan Starter pokrywa podstawy.
Cisodium tworzą specjaliści od bezpieczeństwa z bezpieczeństwem w fundamencie. Wszystkie dane są szyfrowane w spoczynku i w tranzycie, z granularnym RBAC, pełnym logowaniem audytowym, SSO przez Keycloak i izolacją multi-tenant. Poświadczenia trzymane są w HashiCorp Vault lub w magazynie szyfrowanym AES-256.
14-dniowy darmowy okres próbny z pełnym dostępem do funkcji planu Professional. Karta kredytowa nie jest wymagana.
Gotowi wyjść
poza przestarzały GRC?
14 dni za darmo. Bez karty kredytowej. Chmura lub on-premises.