Більше ніж GRC.
Знайомтесь: ISMP.
Кожен домен безпеки — ризики, комплаєнс, інциденти, бюджет, стратегія — в одній платформі, створеній для операцій, а не для аудитів.

Комплаєнс = безпека.
Можна пройти кожен аудит і все одно бути зламаним. Застарілий GRC відстежує папери — а не вашу операційну реальність.
Організації з 5+ розрізненими інструментами безпеки витрачають на 40% більше часу на інтеграцію, ніж на власне безпеку.
Кожен домен.
Одна платформа.
Двадцять доменів працюють на єдиному реєстрі активів, ризиків, контролів і людей — тож те, що відбувається в одному, видно скрізь, де це важливо.
- Стратегія безпекиЦілі · KPI · звіти для ради
- Управління ризикамиРеєстри · залишковий ризик · обробка
- Політики й документиЧернетка → погодження → архів
- Бюджет і ресурсиВендори · ROI · погодження
- Комплаєнс і фреймворкиОдин контроль — багато стандартів
- Оцінка зрілостіC2M2 · CMMC · SAMM
- Метрики та KPIДашборди · аналіз трендів
- Управління приватністюRoPA · DSAR · DPIA · згоди
- Управління активамиКласифікація · залежності
- Ідентифікація та доступПерегляди доступів · привілеї
- Безпека застосунківСканування · знахідки · SSDLC
- Гарденінг і Defence in DepthБейзлайни · багаторівневі контролі
- SOC-операціїКейси · зміни · SIEM
- Управління інцидентамиWar room · розслідування
- Управління вразливостямиNessus · Qualys · Rapid7
- Управління експозицієюПоверхня атаки · ключові активи
- Безперервність бізнесуBCP/DRP · BIA · RTO/RPO
- Ризики постачальників (TPRM)Опитувальники · ланцюг постачання
- Навчання та обізнаністьФішинг-симуляції · проходження
- Архітектура безпекиПотоки даних · zero trust
- Управління
- Гарантії
- Захист
- Виявлення й реагування
- Стійкість
Одна знахідка — і весь її шлях по платформі
VLN-00089Виявлено вразливістьAST-00234На критичному активіRISK-00099Породжує ризикCTRL-00102Перевіряється контролемCMP-00012Відповідає ISO 27001 A.8.8TASK-00567Виправлення призначено
Створено для команди безпеки.
Корисно всім іншим.
Безпека торкається кожного робочого місця. Кожен отримує свою частину — а решта програми не заважає.
- Рада директорів і керівництвоСтан безпеки на одній сторінці.
Звіт для ради й оцінка безпеки, яка пояснює себе сама, — мовою бізнесу, з трендом за нею.
Reporting · Board - CISO і команда безпекиУся програма — один робочий процес.
Ризики, контролі, інциденти й вразливості в одному місці, а ELSA відповідає з ваших власних даних.
Dashboard · ELSA - Менеджери та власники ризиківРішення, а не нагадування.
Перегляди доступів, прийняття ризиків і погодження надходять завданнями — з контекстом, потрібним для рішення.
Access reviews · Tasks - ІТ та операціїВиправлення — згруповані й за пріоритетом.
Вразливості згруповано в тікети на виправлення, поруч бейзлайни гарденінгу й перевірки пристроїв — найгірше першим.
Vulnerabilities · Hardening - РозробникиБезпека всередині релізу.
Знахідки AppSec, SBOM і релізні гейти для кожного проєкту — просто з пайплайна.
AppSec · SBOM - HR і тімлідиЗнайте, хто що закриває.
Оргструктура, матриця навичок, one-to-one та відсутності — і навички, якими володіє лише одна людина.
Team management - Юристи, приватність і закупівліОбов’язки під контролем.
Облік обробки даних, DSAR і DPIA, регуляторні обов’язки та опитувальники постачальників — в одному реєстрі.
Privacy · TPRM · Obligations - Кожен працівникКоротко, по суті, виконано.
Призначене навчання та фішинг-симуляції, політики, які треба прочитати й підтвердити, — і лише власні завдання.
Security awareness · Documents - Аудитори та клієнтиДокази без ланцюжків листів.
Аудитори працюють у власному порталі; клієнти читають ваш Trust Center і запитують документи під NDA.
Auditor portal · Trust Center
Три фази.
Від реактивності до проактивності.
Оцініть реальний стан.
Оцініть кожен домен — не лише ті, що проходять аудит, — і зафіксуйте базовий рівень раніше за аудиторів.
- Оцінка зрілості в кожному домені
- Геп-аналіз за ISO 27001, NIST CSF
- Ідентифікація та скоринг ризиків

Керуйте з одного місця.
Контролі, ризики, комплаєнс і операції в одному робочому процесі — без перемикання між інструментами.
- Централізоване управління контролями
- Автоматичний мапінг комплаєнсу
- Воркфлоу реагування на інциденти

Покращуйте з доказами.
KPI в реальному часі, тренди та звіти для ради директорів. Показуйте прогрес, а не обіцянки.
- Дашборди безпеки в реальному часі
- Безперервний скоринг зрілості
- Готові звіти для керівництва

Те, що GRC просто не вміє.
Один контроль. Кожен стандарт.
Мапте один контроль одночасно на ISO 27001, NIST CSF, SOC 2 і PCI DSS — з AI-аналізом прогалин і лінкуванням доказів на одному екрані.

216 технік на мапі.
Attack- і Defence-види по 475 сабтехніках. Бачте прогалини раніше за атакувальників.

Кожен долар під контролем.
Розбивка по вендорах, аналіз категорій, погодження — можливість, якої немає в жодному GRC.
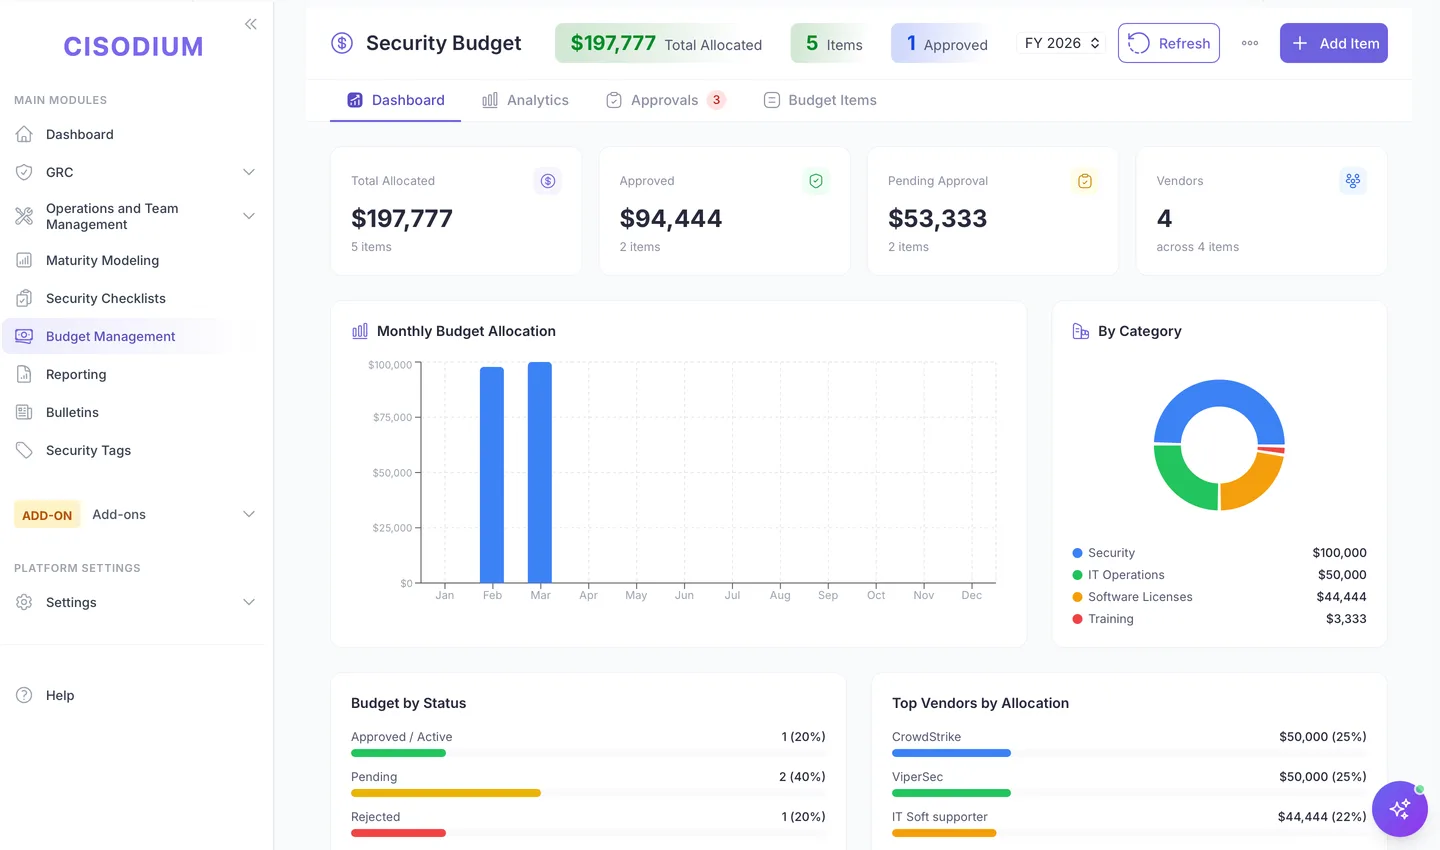
Знайте свій розрив до цілі.
C2M2, CMMC, NIST CSF і OWASP SAMM — MIL-рівні по доменах, докази по практиках.

Від чернетки до архіву.
Версії, графіки переглядів, погодження та звʼязки з комплаєнсом для кожної політики.

Командний центр, а не чекліст.
Визначайте стратегічні цілі, стежте за здоровʼям стратегії в реальному часі, ведіть KPI та генеруйте звіти для керівництва.
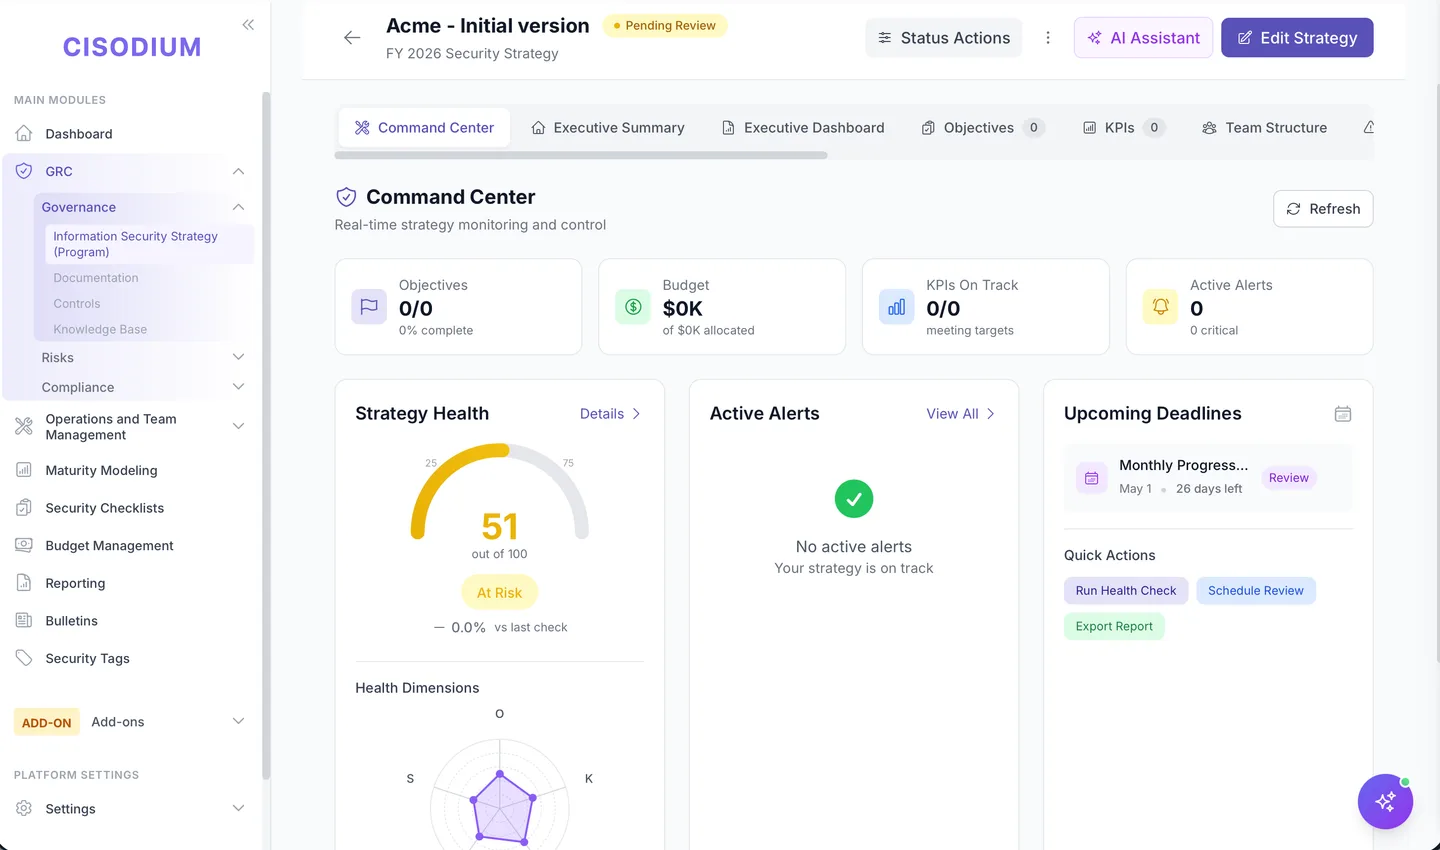
…і ще більше — у кожному домені.

Знахідки аудитів
Відстежуйте знахідки з критичністю, статусами та нагадуваннями про прострочення.

Активи та процеси
Активи, процеси й ІТ-сервіси з аналізом критичності.
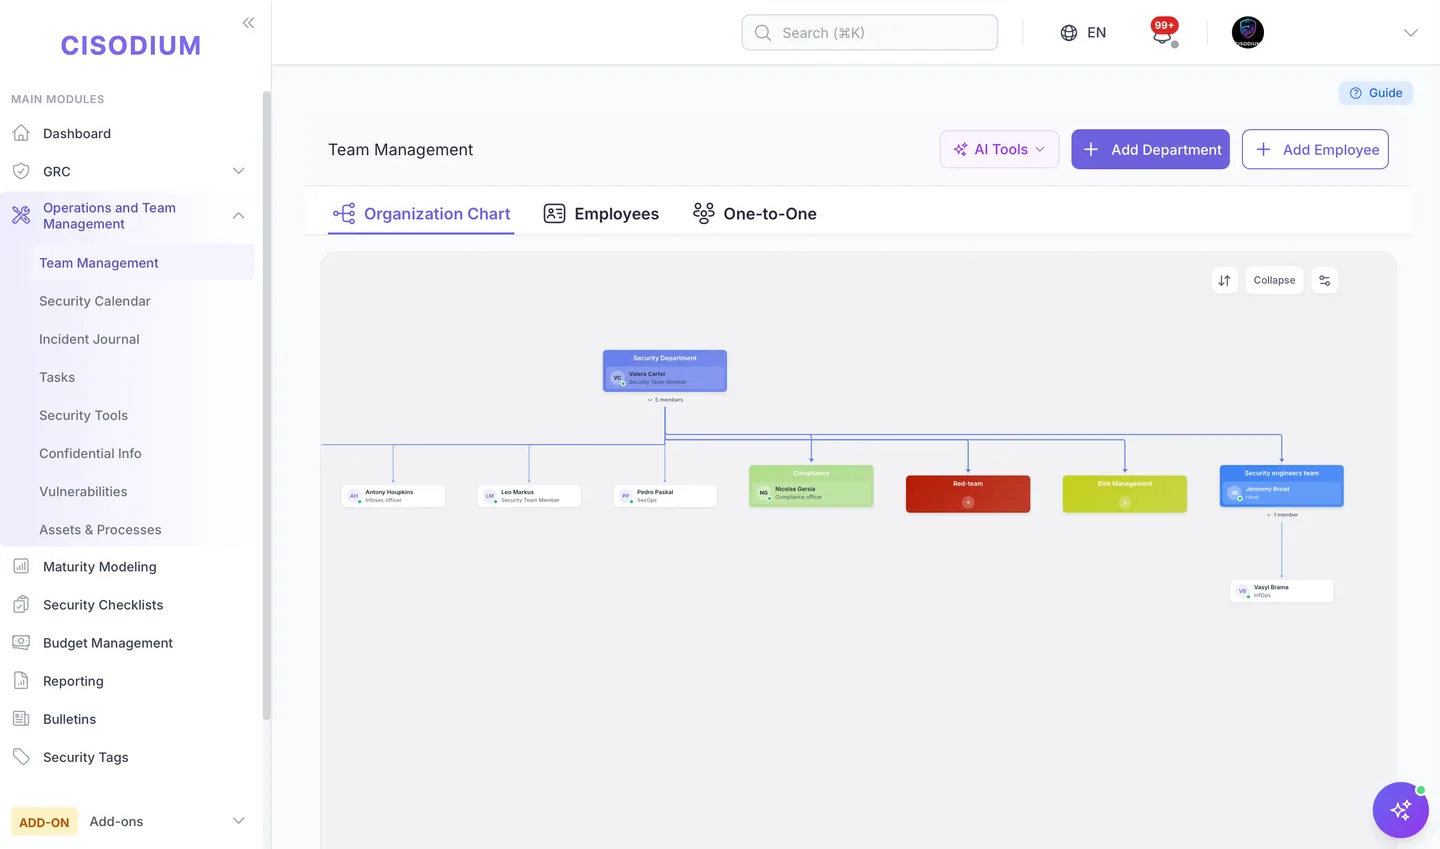
Управління командою
Оргструктура, відділи та рольові робочі процеси.
Більше, ніж реєстр.
Модулі, що виконують роботу.
Модулі для того, за що сьогодні відповідає команда безпеки: AI у компанії, довіра клієнтів, контролі, які перевіряє машина, пентести і власні AI-агенти.
- Управління AIAI Shield
Знаходить тіньовий AI в OAuth-згодах Entra ID і Google Workspace, веде єдиний реєстр агентів, копілотів, LLM API та MCP-серверів і показує готовність до ISO 42001 та обов’язки за EU AI Act для кожної системи.
ISO/IEC 42001 · EU AI Act - Довіра клієнтівTrust Center
Публічна сторінка на вашому домені з сертифікатами й контролями. Клієнти запитують документи під NDA й отримують копії з водяними знаками.
Own domain · NDA · Watermarked PDFs - Автоматичні перевіркиContinuous Compliance
Сотні автоматичних тестів за розкладом перевіряють Active Directory, AWS, Entra ID і Microsoft 365, а кожен результат стає доказом для контролів, які він покриває.
Active Directory · AWS · Entra ID · Microsoft 365 - Тестування на проникненняPentest
Скоуп, знахідки й повторні перевірки в одному місці. Зовнішні тестувальники працюють у власному порталі: їх запрошують електронною поштою, спершу вони приймають правила проведення, а бачать лише свій пентест і лише в його часовому вікні.
External tester portal · Rules of engagement - AI-агентиMCP-сервер
Claude та інші LLM працюють із вашою програмою через MCP-сервер: читають ризики, контролі, активи й інциденти та створюють записи з правами користувача, який увійшов, — і нічого не можуть видалити.
Model Context Protocol · OAuth · API keys - Кілька організаційНезабаромMSSP і групи компаній
Одна консоль для клієнтів сервіс-провайдера чи компаній групи: стан безпеки поруч, дані кожної організації окремо.
MSSP portfolio · Company group
“Питайте будь-що про вашу програму безпеки — ELSA відповідає з ваших реальних даних, а не з шаблонів.”
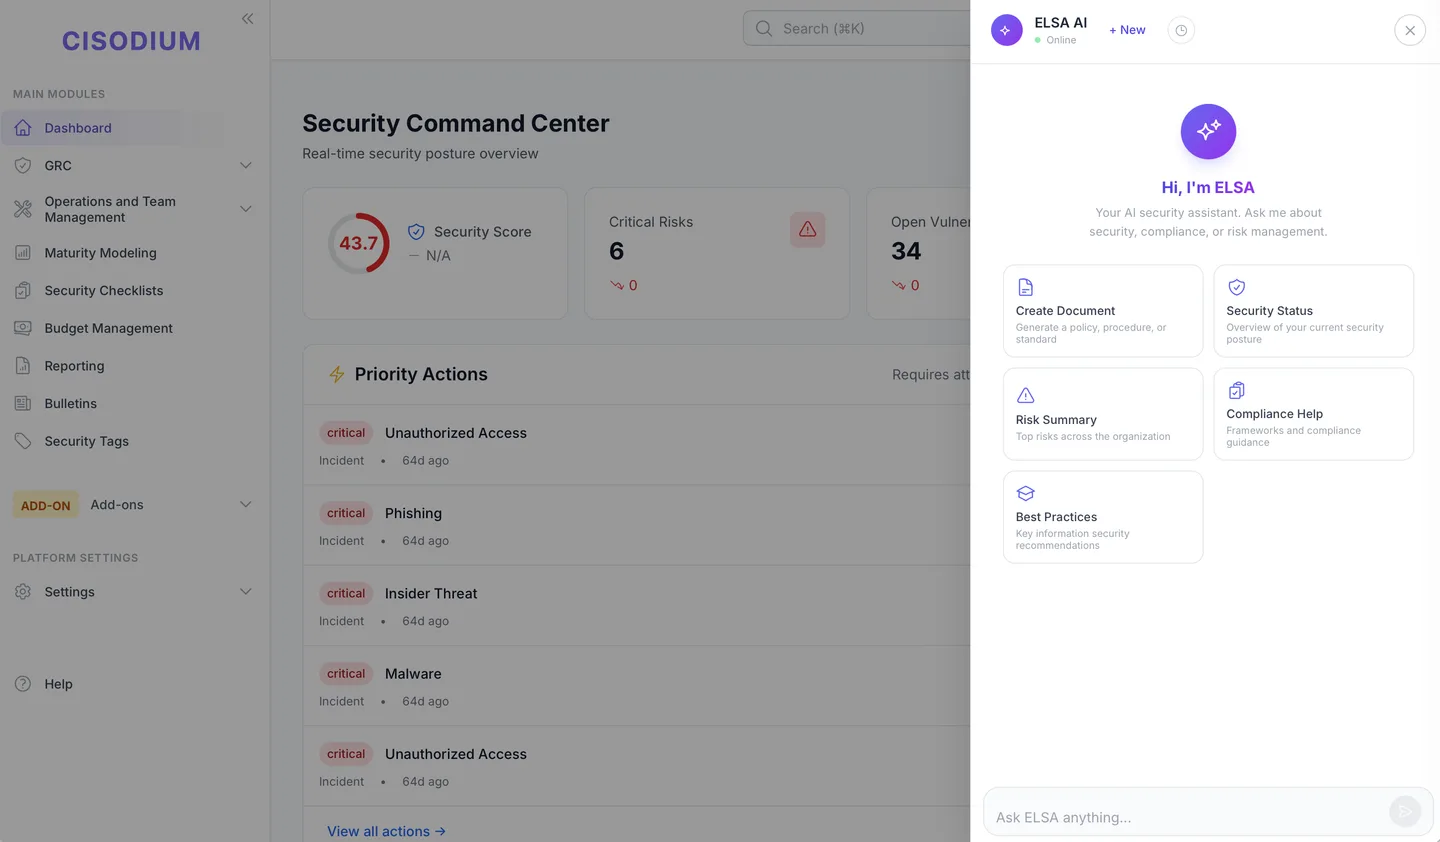
Один контроль.
Багато стандартів водночас.
 ISO 27001ISO/IEC 27001:2022
 NIST CSFCybersecurity Framework
 SOC 2SOC 2 Type II
 PCI DSSPayment Card Industry DSS
 GDPRData Protection Regulation
 CMMCMaturity Model Certification
 C2M2Capability Maturity Model
+ кастомні фреймворки
Кастомні фреймворки під вашу індустрію та регуляторні вимоги.
0+ інтеграцій.
 Splunk
 QRadar
 Sentinel
 Nessus
 Qualys
 Rapid7
 CrowdStrike
 AWS
 Google Cloud
 Jira
 Slack
 GitHub
SIEM і SOC
- Splunk
- QRadar
- Microsoft Sentinel
- Elastic SIEM
Сканери
- Nessus
- Qualys
- Rapid7
- Shodan
- Censys
Хмари
- AWS
- Microsoft Azure
- Google Cloud
Колаборація
- Jira
- Slack
- GitHub
- GitLab
Endpoint та Intel
- CrowdStrike
- GitGuardian
- Active Directory
…і кастомні API-інтеграції для ваших власних інструментів.
Від ризиків до приватності й AppSec
Splunk, Nessus, Jira, AWS…
Від ISO 27001 до CMMC + кастомні
Автоматизація передусім
“Платформа безпеки має сама бути безпечною — створена фахівцями з безпеки, з defence in depth на кожному рівні.”
AES-256 у спокої та в передачі, HashiCorp Vault для облікових даних.
Рольовий доступ із мультитенантною ізоляцією.
Кожна дія логована та відстежувана для форензики.
Корпоративний SSO через Keycloak, архітектура відповідає SOC 2.
Ще вагаєтесь?
Information Security Management Platform покриває повний життєвий цикл інформаційної безпеки — не лише governance, ризики та комплаєнс, а й операційну безпеку, інтеграції, метрики, навчання та бюджетування. GRC зосереджений на чеклістах комплаєнсу; ISMP керує всією програмою.
Так — Cisodium є сучасною cyber GRC платформою, і не тільки. Окрім governance, ризиків та комплаєнсу, вона обʼєднує операційну безпеку, операції SOC, управління вразливостями й інцидентами, покриття MITRE ATT&CK, метрики та бюджетування в один ISMP. Ви отримуєте єдине cyber GRC рішення замість набору розрізнених інструментів.
Більшість організацій запускаються за 2–4 тижні — у хмарі або on-premises. Команда онбордингу допомагає імпортувати наявні контролі, замапити фреймворки та налаштувати інтеграції з першого дня.
ISO 27001, NIST CSF, CMMC, C2M2, SOC 2, PCI DSS і GDPR з коробки — плюс кастомні фреймворки для вашої індустрії. Контролі мапляться на кілька фреймворків одночасно.
Так — 300+ інтеграцій: SIEM (Splunk, QRadar, Sentinel), сканери (Nessus, Qualys, Rapid7), тикетинг (Jira), комунікації (Slack) і хмари (AWS, Azure, GCP), плюс кастомні API.
Так. Масштабується від команд із 2–3 фахівців до enterprise-відділів — автоматизація допомагає малим командам встигати більше, а план Starter покриває базові потреби.
Cisodium створений фахівцями з безпеки з безпекою в основі. Всі дані шифруються у спокої та в передачі, є гранулярний RBAC, повне аудит-логування, SSO через Keycloak і мультитенантна ізоляція. Облікові дані зберігаються в HashiCorp Vault або в AES-256-шифрованому сховищі.
14 днів безкоштовно з повним доступом до всіх можливостей плану Professional. Кредитна картка не потрібна.
Готові вийти
за межі застарілого GRC?
14 днів безкоштовно. Без кредитної картки. Хмара або on-premises.