Отвъд GRC.
Запознайте се с ISMP.
Всеки домейн на сигурността — риск, съответствие, инциденти, бюджет, стратегия — обединен в една платформа, създадена за операции, а не за одити.

Съответствие = Сигурност.
Можете да минете всеки одит и въпреки това да бъдете пробити. Класическият GRC следи документи — не оперативната ви реалност.
Организациите с над 5 несвързани инструмента за сигурност отделят с 40% повече време за интеграция, отколкото за реална работа по сигурността.
Всеки домейн.
Една платформа.
Двадесет домейна работят върху един регистър на активи, рискове, контроли и хора — така че случилото се в единия се вижда навсякъде, където има значение.
- Стратегия за сигурностЦели · KPI · доклади към борда
- Управление на рискаРегистри · остатъчен риск · третиране
- Политики и документиЧернова → одобрение → изваждане
- Бюджет и ресурсиДоставчици · ROI · одобрения
- Съответствие и рамкиЕдна контрола, много стандарти
- Оценка на зрелосттаC2M2 · CMMC · SAMM
- Метрики и KPIТабла · анализ на тенденциите
- Управление на поверителносттаРегистър на обработването · искания · DPIA · съгласие
- Управление на активиКласификация · зависимости
- Самоличност и достъпПрегледи на достъпа · привилегии
- Сигурност на приложениятаСканирания · констатации · SSDLC
- Втвърдяване и защита в дълбочинаБазови конфигурации · многослойни контроли
- SOC операцииСлучаи · смени · SIEM
- Управление на инцидентиКризисен щаб · разследвания
- Управление на уязвимостиNessus · Qualys · Rapid7
- Управление на експозициятаПовърхност за атака · ключови активи
- Непрекъснатост на дейносттаBCP/DRP · BIA · RTO/RPO
- Риск от доставчици (TPRM)Въпросници · верига на доставки
- Обучение и осведоменостФишинг симулации · завършване
- Архитектура на сигурносттаПотоци от данни · zero trust
- Управление
- Увереност
- Защита
- Откриване и реакция
- Устойчивост
Една констатация, проследена през цялата платформа
VLN-00089Открита уязвимостAST-00234Върху критичен активRISK-00099Поражда рискCTRL-00102Тествана от контролаCMP-00012Съпоставена с ISO 27001 A.8.8TASK-00567Възложена поправка
Изградено за екипа по сигурност.
Полезно за всички останали.
Сигурността засяга всяко бюро. Всеки получава частта, която е негова — а останалата част от програмата не му пречи.
- Борд и ръководствоСъстоянието на една страница.
Доклад за борда и оценка на сигурността, която се обяснява сама — на езика на бизнеса, с тенденцията зад нея.
Reporting · Board - CISO и екипът по сигурностЦялата програма, един работен процес.
Рискове, контроли, инциденти и уязвимости на едно място, а ELSA отговаря от вашите собствени данни.
Dashboard · ELSA - Мениджъри и собственици на рисковеРешения, а не гонене.
Прегледите на достъпа, приемането на рискове и одобренията пристигат като задачи, с контекста, нужен за решение.
Access reviews · Tasks - ИТ и операцииПоправки, групирани и подредени.
Уязвимости, групирани в заявки за поправка, базови конфигурации за втвърдяване и проверки на устройства — най-лошото първо.
Vulnerabilities · Hardening - РазработчициСигурност вътре в изданието.
Констатации от AppSec, SBOM и бариери за издаване по проекти, подадени директно от CI/CD процеса.
AppSec · SBOM - ЧР и ръководители на екипиЗнайте кой какво покрива.
Организационна схема, матрица на уменията, срещи един на един и отсъствия — както и уменията, които притежава само един човек.
Team management - Правен отдел, поверителност и снабдяванеЗадълженията — под контрол.
Регистри на обработването, DSAR и DPIA, регулаторни задължения и въпросници към доставчици в един регистър.
Privacy · TPRM · Obligations - Всеки служителКратко, подходящо, готово.
Възложено обучение и фишинг симулации, политики за прочитане и потвърждаване — и само задачите, които са негови.
Security awareness · Documents - Одитори и клиентиДоказателства без имейл вериги.
Одиторите работят в собствен портал; клиентите разглеждат вашия Trust Center и искат документи съгласно NDA.
Auditor portal · Trust Center
Три фази.
От реактивно към проактивно.
Оценете реалното си състояние.
Оценете всеки домейн — не само одитируемите — и определете изходното си ниво, преди одиторите да го направят.
- Оценка на зрелостта във всеки домейн
- Анализ на пропуските спрямо ISO 27001 и NIST CSF
- Идентифициране и оценяване на рискове

Управлявайте от едно място.
Контроли, рискове, съответствие и операции, координирани в един работен процес — без ръчно пренасяне между системи.
- Централизирано управление на контролите
- Автоматично съпоставяне за съответствие
- Работни процеси за реакция при инциденти

Подобрявайте с доказателства.
KPI, тенденции и доклади за борда в реално време. Покажете напредък, не обещания.
- Табла за сигурност в реално време
- Непрекъсната оценка на зрелостта
- Изпълнителни доклади, готови за борда

Какво GRC просто не може.
Една контрола. Всеки стандарт.
Съпоставете една контрола едновременно с ISO 27001, NIST CSF, SOC 2 и PCI DSS — с AI анализ на пропуските и свързване на доказателства на един екран.

216 техники, съпоставени.
Изгледи за атака и защита за 475 подтехники. Вижте пропуските преди нападателите.

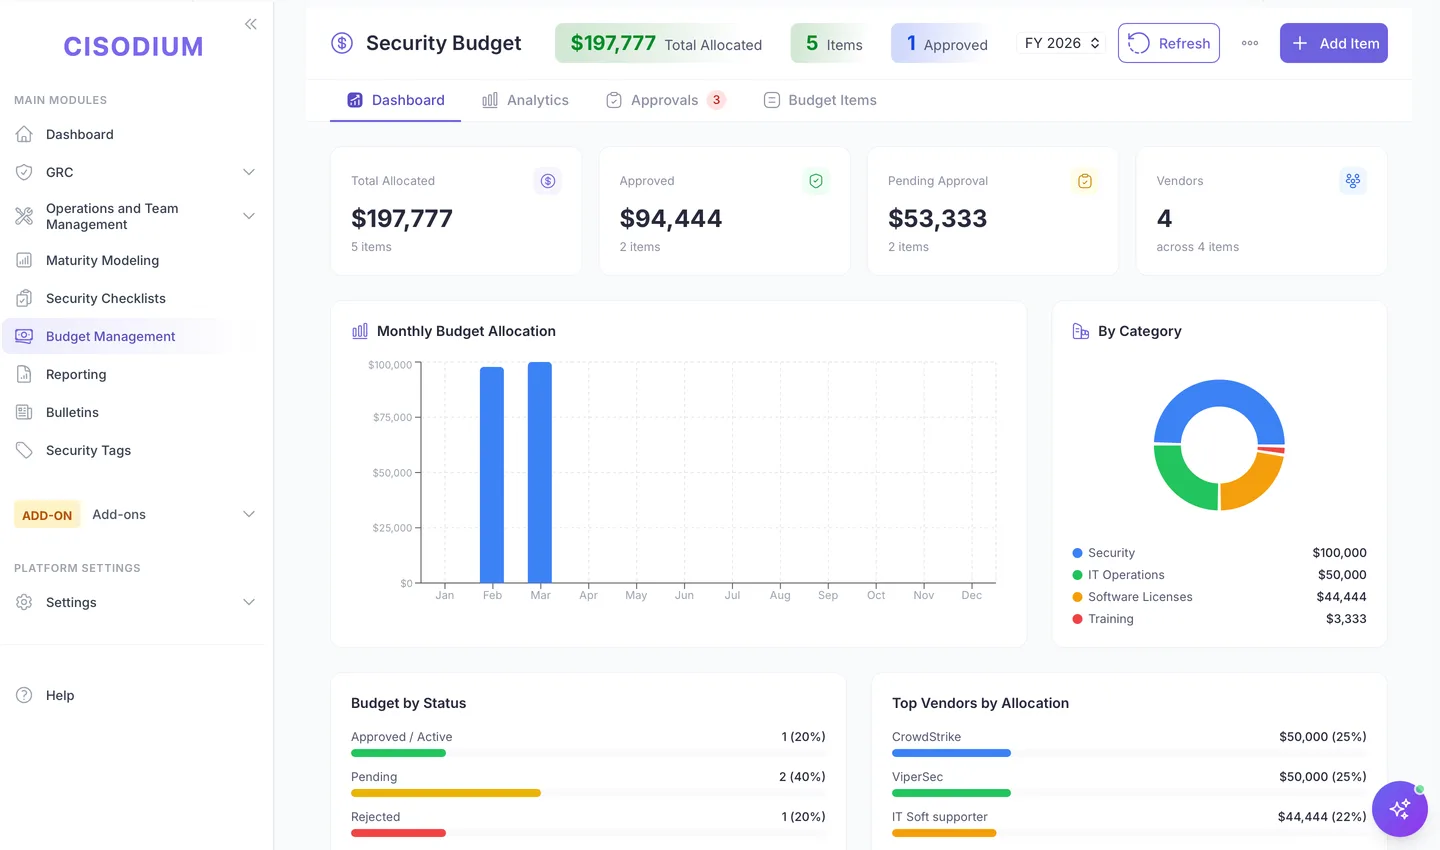
Всяко евро — отчетено.
Разбивка по доставчици, анализ по категории, процеси на одобрение — нещо, което никой GRC не предлага.
Знайте разстоянието до целта.
C2M2, CMMC, NIST CSF и OWASP SAMM — нива MIL по домейн, доказателства по практика.

От чернова до изваждане.
Контрол на версиите, графици за преглед, одобрения и връзка със съответствието за всяка политика.

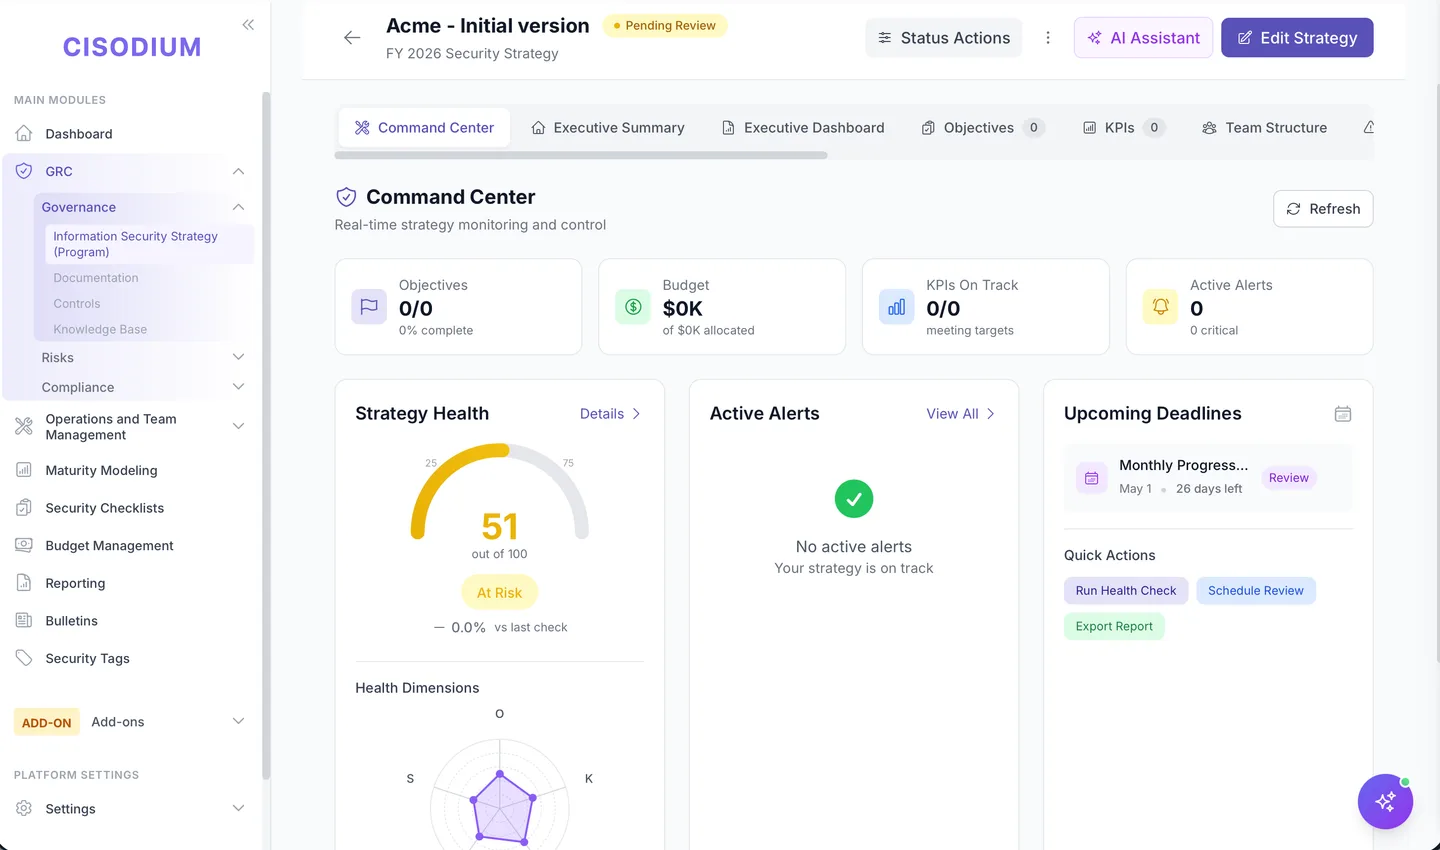
Команден център, не контролен списък.
Определете стратегически цели, следете състоянието на стратегията в реално време, проследявайте KPI и генерирайте резюмета за ръководството.
…и още, във всеки домейн.

Одитни констатации
Проследявайте констатации с тежест, статус и сигнали при просрочие.

Активи и процеси
Активи, процеси и ИТ услуги с анализ на критичността.
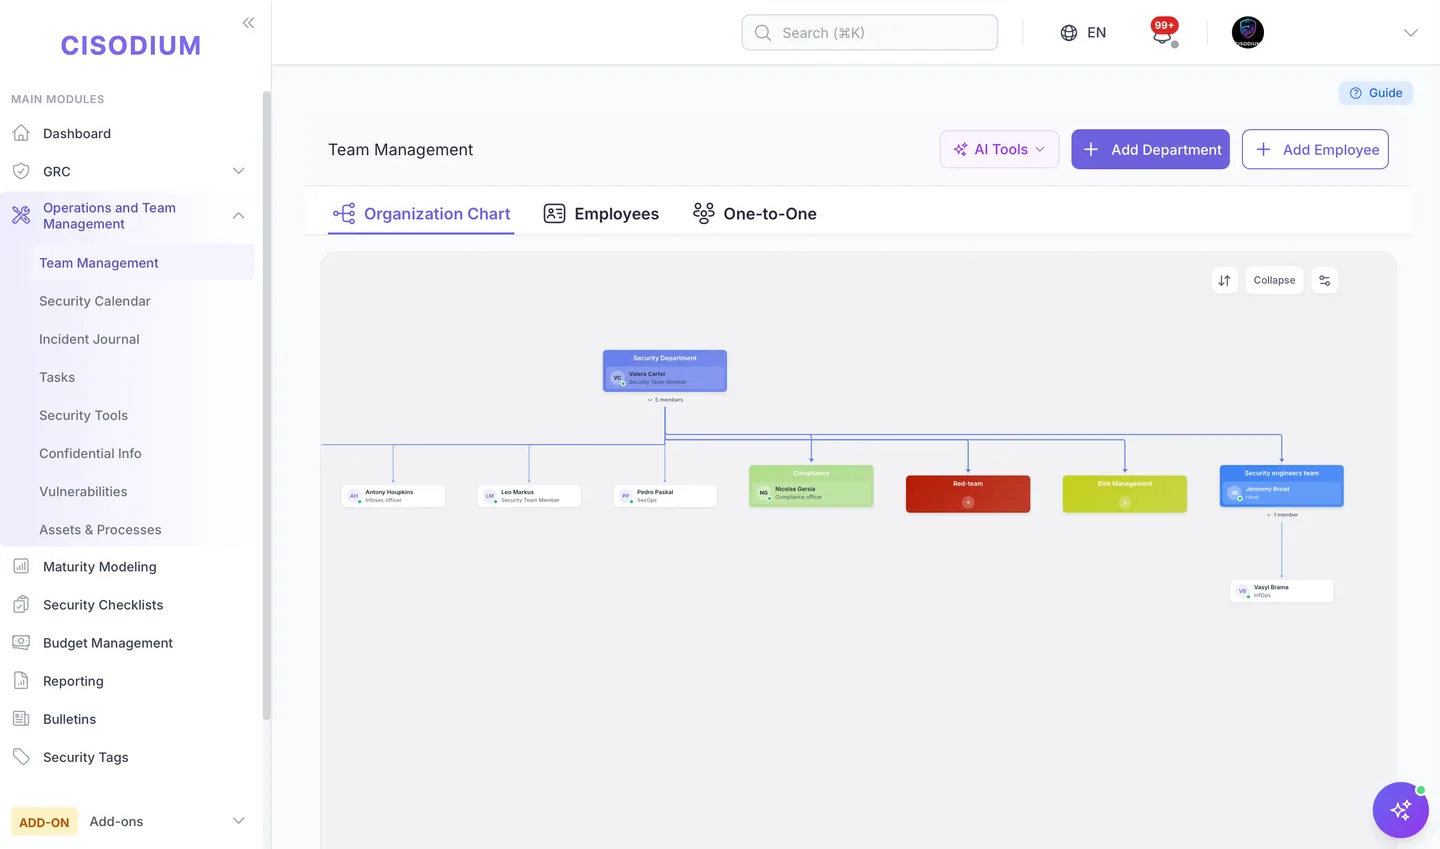
Управление на екипа
Организационна схема, отдели и работни процеси по роли.
Повече от регистър.
Модули, които вършат работата.
Модули за това, за което днес отговаря екипът по сигурност: използвания AI, доверието на клиентите, контроли, проверявани от машина, пентестове и вашите собствени AI агенти.
- Управление на AIAI Shield
Открива скрит AI в OAuth съгласията на Entra ID и Google Workspace, води единен регистър на агенти, копилоти, LLM API и MCP сървъри и показва за всяка система готовността по ISO 42001 и задълженията по AI Act.
ISO/IEC 42001 · EU AI Act - Доверие на клиентитеTrust Center
Публична страница на вашия собствен домейн със сертификатите и контролите ви. Клиентите искат документи под NDA и получават копия с воден знак.
Own domain · NDA · Watermarked PDFs - Автоматични тестовеContinuous Compliance
Стотици автоматични тестове проверяват по график Active Directory, AWS, Entra ID и Microsoft 365, а всеки резултат става доказателство за контролите, които покрива.
Active Directory · AWS · Entra ID · Microsoft 365 - Офанзивно тестванеPentest
Обхват, находки и повторни тестове на едно място. Външните тестери работят в собствен портал: поканени по имейл, първо приемат правилата на теста и виждат само своя пентест, само в неговия времеви прозорец.
External tester portal · Rules of engagement - AI агентиMCP сървър
Claude и други LLM работят с вашата програма чрез MCP сървъра: четат рискове, контроли, активи и инциденти и създават записи с правата на влезлия потребител — и не могат да изтрият нищо.
Model Context Protocol · OAuth · API keys - Няколко организацииОчаквайте скороMSSP и групи компании
Една конзола за клиентите на доставчик на услуги или компаниите в група: състоянието на сигурността едно до друго, данните на всяка организация отделно.
MSSP portfolio · Company group
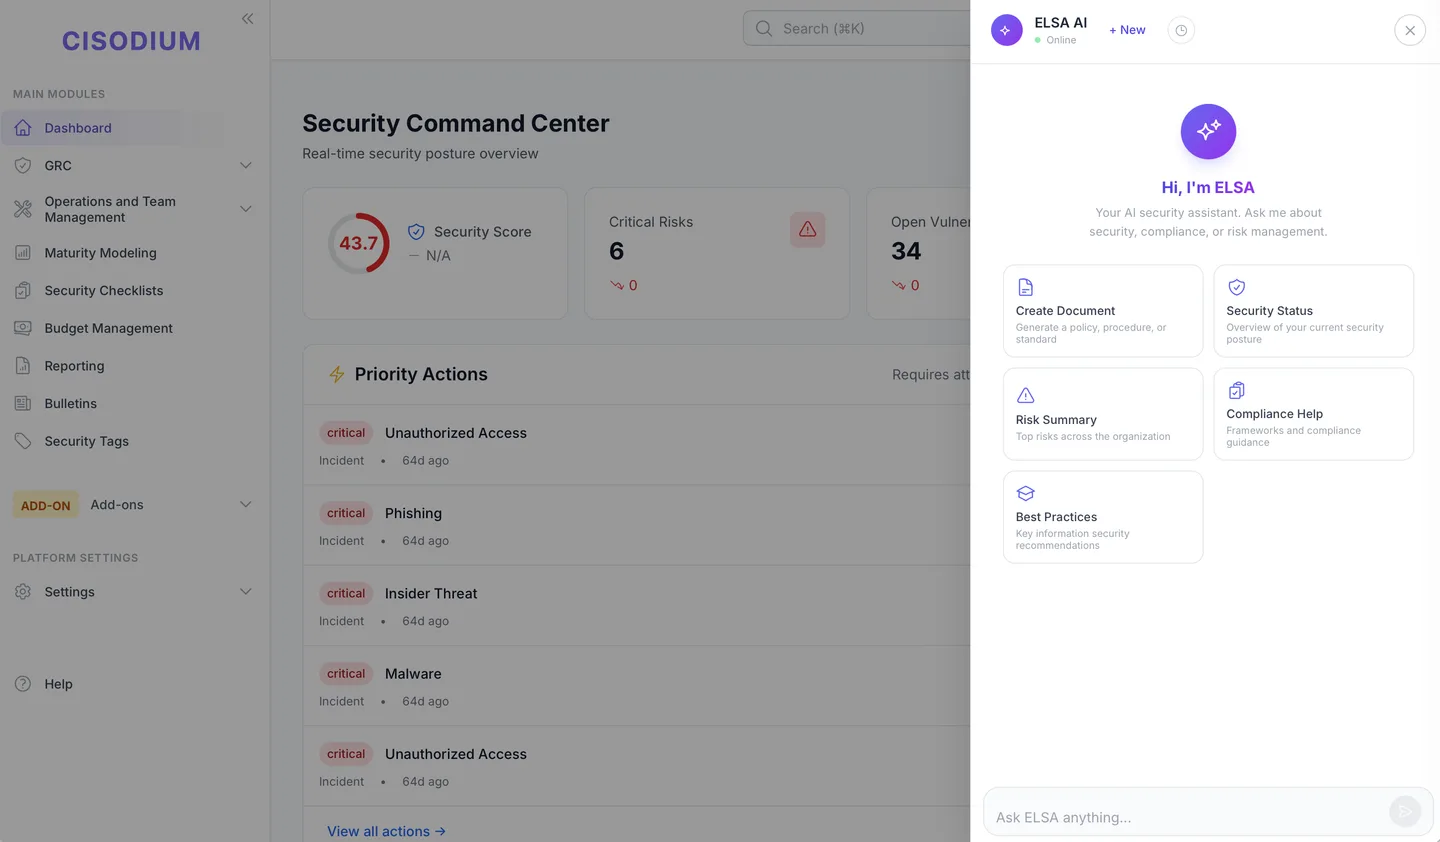
“Питайте каквото и да е за програмата си за сигурност — ELSA отговаря от реалните ви данни, не от общи шаблони.”
Една контрола.
Много стандарти изпълнени.
 ISO 27001ISO/IEC 27001:2022
 NIST CSFCybersecurity Framework
 SOC 2SOC 2 Type II
 PCI DSSPayment Card Industry DSS
 GDPRData Protection Regulation
 CMMCMaturity Model Certification
 C2M2Capability Maturity Model
+ собствени рамки
Собствени рамки, съобразени с вашата индустрия и регулаторни изисквания.
0+ интеграции.
 Splunk
 QRadar
 Sentinel
 Nessus
 Qualys
 Rapid7
 CrowdStrike
 AWS
 Google Cloud
 Jira
 Slack
 GitHub
SIEM и SOC
- Splunk
- QRadar
- Microsoft Sentinel
- Elastic SIEM
Скенери
- Nessus
- Qualys
- Rapid7
- Shodan
- Censys
Облак
- AWS
- Microsoft Azure
- Google Cloud
Сътрудничество
- Jira
- Slack
- GitHub
- GitLab
Крайни точки и разузнаване
- CrowdStrike
- GitGuardian
- Active Directory
…и персонализирани API интеграции за вашите собствени инструменти.
От риск през поверителност до AppSec
Splunk, Nessus, Jira, AWS…
От ISO 27001 до CMMC + собствени
Проектирано с автоматизация на първо място
“Една платформа за сигурност трябва сама да е сигурна — създадена от специалисти по сигурност, със защита в дълбочина на всеки слой.”
AES-256 в покой и при пренос, HashiCorp Vault за идентификационни данни.
Достъп по роли с изолация между клиентите.
Всяко действие се записва и може да бъде проследено при разследване.
Корпоративно SSO чрез Keycloak, архитектура в съответствие със SOC 2.
Все още се чудите?
Платформата за управление на информационната сигурност покрива целия жизнен цикъл на информационната сигурност — не само управление, риск и съответствие, но и оперативна сигурност, интеграции, метрики, обучение и бюджет. GRC се фокусира върху контролни списъци за съответствие; ISMP управлява цялата ви програма.
Да — Cisodium е модерна кибер GRC платформа и нещо повече. Освен управление, риск и съответствие, тя обединява оперативната сигурност, SOC операциите, управлението на уязвимости и инциденти, покритието на MITRE ATT&CK, метриките и бюджета в една ISMP. Получавате едно кибер GRC решение вместо купчина несвързани инструменти.
Повечето организации започват работа за 2–4 седмици, в облак или локално. Нашият екип по въвеждане помага от първия ден с импортирането на съществуващи контроли, съпоставянето на рамки и настройването на интеграции.
ISO 27001, NIST CSF, CMMC, C2M2, SOC 2, PCI DSS и GDPR веднага — плюс собствени рамки за вашата индустрия. Контролите се съпоставят с няколко рамки едновременно.
Да — над 300 интеграции за SIEM (Splunk, QRadar, Sentinel), скенери (Nessus, Qualys, Rapid7), тикетинг (Jira), комуникация (Slack) и облак (AWS, Azure, GCP), плюс собствени API.
Да. Мащабира се от екипи от 2–3 специалисти до големи отдели — автоматизацията помага на малките екипи да постигат повече, а планът Starter покрива основното.
Cisodium е създаден от специалисти по сигурност със сигурността в основата си. Всички данни са криптирани в покой и при пренос, с детайлен RBAC, пълно одитно журналиране, SSO чрез Keycloak и изолация между клиентите. Идентификационните данни се пазят в HashiCorp Vault или в хранилище, криптирано с AES-256.
Безплатен пробен период от 14 дни с пълен достъп до всички функции на плана Professional. Без кредитна карта.
Готови ли сте да надминете
класическия GRC?
14 дни безплатен пробен период. Без карта. В облак или локално.