Целият екип. Една платформа.
Една платформа, 16 длъжности. Какво всъщност прави всеки човек от екипа по сигурност в Cisodium — и какво се променя, когато го прави тук.
Водете програмата
 STRATEGYCISOБордът иска числа. Ще ги получи.Четири екипа, четири числа, едно заседание на борда. Тук пакетът за борда, оценката на зрялост, бюджетният ред и матрицата на правата се четат от данните, в които екипът ви вече работи.
 OPSМениджър сигурностНищо не остава между пръстите.Поемете оперативния ден: опашката с уязвимости, инцидентите от първична оценка до поуките, сертифицирането на достъпа, одобренията за втвърдяване и фишинг кръговете. Всяко има отговорник, дата и запис зад себе си.
 RISKМениджър рискРискът като стратегия, не като отметка.Регистрите в таблици пропускат връзките. Задайте методологията за оценяване веднъж, после оставете всеки запис да съдържа контролите, процесите, инцидентите, KRI и уязвимостите, които реално засяга, с планове за третиране и официални приемания в записа.
Докажете го
 COMPLIANCEСлужител по съответствиетоСъпоставете веднъж. Изпълнете много.Съпоставете една контрола с няколко рамки, водете одитния цикъл от обхват до качване на сертификата, после закривайте всяка констатация чрез стъпка за проверка, а не чрез мнение.
 GDPRДлъжностно лице по защита на даннитеЧлен 30 иска регистър. Не папка.Въпрос на надзорния орган трябва да получава отговор от самия регистър. Записите по чл. 30, DPIA, съгласията и обработващите са в един набор данни, а исканията на субектите са разделени на задачи. Зададено в платформата като Privacy Officer — същата длъжност с американско заглавие.
 AUDITВъншен одиторКачество на оценката, не логистика.Две врати водят тук. Ограничена роля само за четене за поименен акаунт чете съответствието, библиотеката с контроли, документите и регистъра на рисковете; код за покана отваря одиторския портал с шест раздела без никакъв акаунт в платформата.
 PENTESTПентестърКонстатации, където е корекцията. Без PDF за повторно въвеждане.По покана, за един ангажимент: приемете правилата на ангажимента, прочетете обхвата, запишете констатации с доказателства и тествайте отново корекциите — в работното пространство на самия клиент, в рамките на разрешените от него дати и адреси.
Управлявайте деня
 SOCМениджър SOCСмяната свършва. Контекстът — не.Непрекъснатостта е най-трудният проблем на SOC; тя умира в седем сутринта. Графикът, ескалацията, натоварването и подписаното предаване я поддържат жива. Случаите и записите за инциденти можете да закривате — или да изтривате.
 TRIAGEАнализатор по сигурносттаРазследвайте по-бързо, отстранявайте докрай.Първична оценка от опашката със случаи, после работа в записа за инцидента: IOC, доказателства и хронология в хода на работата. Проверете дали се е случвало преди, после предайте корекцията като задача с дата.
 ASSETSИТ мениджърКоригирано е твърдение. Втвърдено е сканиране.Инвентарът е точен в деня на изнасянето. Тук регистърът остава жив, изключенията са писмени решения, а всяка система се сканира спрямо базата си с добавката за втвърдяване.
 INTELАнализатор по разузнаване на заплахиЧетирийсет бюлетина на ден. Три засягат вас.Публични потоци за заплахи, четени спрямо собствените ви констатации: кои CVE са известни като експлоатирани, кои използва рансъмуер, кои вероятно са следващите. После пътищата на атака от входна точка до системите с най-голямо значение.
Притежавайте програма
 BCDRPМениджър непрекъснатост на дейносттаПлан, който сте тествали. Не план, който сте написали.Собствениците на процеси, които никога не влизат, пак трябва да попълнят въпросника за въздействието. Определете BIA като кампания, напишете плановете зад нея, после ги тествайте по график с констатации към всяко изпълнение.
 TPRMМениджър риск от трети страниВие пращате въпросника. Календарът го гони.Доставчиците отговарят без акаунт, шаблоните създават всеки кръг, а повторяемостта сама открива следващата оценка. На вас остава списъкът с просрочени, обработван от работен поток, а не от паметта.
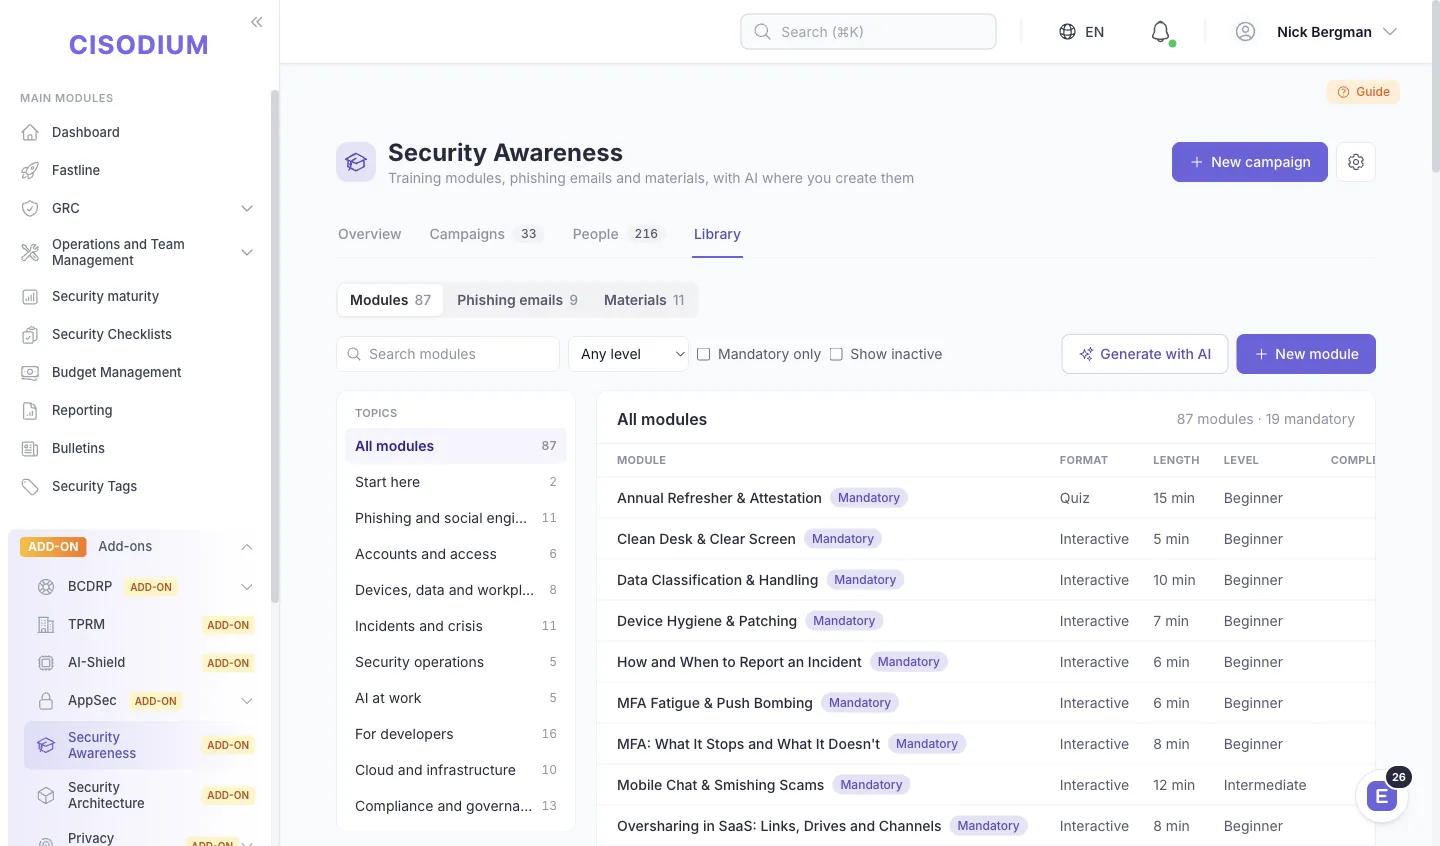 AWARENESSМениджър осведоменост за сигурносттаИзпратено, отворено, кликнато. Докладвано. По човек.Обучение, което стига само до хора с акаунт, не е програма. Модулите пишете вие, записването става по отдели, а фишингът върви по повтарящ се график, прочетен по получател, а не като един процент за компанията.
 APPSECРъководител AppSecЕдин списък какво да се поправи. Преди изданието да излезе.Скенери, CI/CD процеси и пентестове захранват един регистър за всяко приложение. Подреждайте поправките по реалната експлоатация, пускайте изданията през бариери по записани от вас правила и пазете SBOM за всяко издание за досието по CRA.
 ARCHАрхитект по сигурностВсяка система, както работи. Всеки слой, оценен.Начертайте всяка система така, както реално работи, и я прочетете спрямо осем слоя на защита. Тънкият слой, пътят с една-единствена стена и просроченият преглед на дизайна излизат наяве, преди нападател или одитор да ги открие.
Кой какво предава на кого
Шестнадесет роли, един набор регистри. Изберете роля, за да видите какво пристига на бюрото ѝ и накъде отива работата ѝ след това.
Получава
Рискът като стратегия, не като отметка.
Отворете страницата на ролята →Предава
Получава
Предава
—
Получава
Предава
Получава
Коригирано е твърдение. Втвърдено е сканиране.
Отворете страницата на ролята →Предава
Получава
—
Четирийсет бюлетина на ден. Три засягат вас.
Отворете страницата на ролята →Предава
Получава
Разследвайте по-бързо, отстранявайте докрай.
Отворете страницата на ролята →Предава
Получава
Предава
Получава
—
Вие пращате въпросника. Календарът го гони.
Отворете страницата на ролята →Предава
Получава
План, който сте тествали. Не план, който сте написали.
Отворете страницата на ролята →Предава
Получава
—
Всяка система, както работи. Всеки слой, оценен.
Отворете страницата на ролята →Предава
Получава
Един списък какво да се поправи. Преди изданието да излезе.
Отворете страницата на ролята →Предава
—
Получава
Изпратено, отворено, кликнато. Докладвано. По човек.
Отворете страницата на ролята →Предава
Получава
Член 30 иска регистър. Не папка.
Отворете страницата на ролята →Предава
Получава
Съпоставете веднъж. Изпълнете много.
Отворете страницата на ролята →Предава
Получава
Предава
Получава
—
Констатации, където е корекцията. Без PDF за повторно въвеждане.
Отворете страницата на ролята →Предава
ПолучаваПредаваИзберете роля, за да осветите предаванията ѝ.
Проследете пътя на една работа
Изберете път и вижте как се движи: кой получава работата, какво прави с нея и на кого я предава.
Получава
—
Прави
Сверете каталога KEV със собствените си констатации.Всяка известно експлоатирана CVE показва хостовете, на които е, и колко е просрочен срокът на CISA.
Threat intelПредава
→ Анализатор по сигурносттаКои CVE се експлоатират сега: KEV и EPSS
Получава
← Анализатор по разузнаване на заплахиКои CVE се експлоатират сега: KEV и EPSS
Прави
Оценете и обновете уязвимост.Статус, тежест и бележки за отстраняване се сменят направо от опашката — четенето не е границата на тази роля.
Vulnerability managementПредава
→ ИТ мениджърЗадача за поправка на констатацията
Получава
← Анализатор по сигурносттаЗадача за поправка на констатацията
Прави
Превърнете уязвимост в задача за корекция.Прочетете опашката, създайте работната задача и я доведете докрай: опашката е само за четене, задачата не е.
TasksПредава
→ Мениджър рискАктиви и уязвимости за оценяване
Получава
← ИТ мениджърАктиви и уязвимости за оценяване
Прави
Прекарайте риск през съветника за редакция.Присъщата оценка, третирането, отговорникът и остатъчната оценка се сменят наведнъж. Регистърът никога не съдържа половин обновяване.
Risk edit wizardПредава
→ CISOРискове и решения за приемане
Получава
← Мениджър рискРискове и решения за приемане
Прави
Насрочете пакета за борда.Риск, съответствие, инциденти и бюджет се събират в един датиран разказ, изпращан с ритъма, който определите.
Board packПредава
—
Ролите можете да променяте
78 предварително зададени роли, 203 права и вашите собствени отгоре. Минимални привилегии по подразбиране — не настройка, която трябва да не забравите да включите.
Не сте в списъка?
Посочете длъжността си във формуляра за демо. За поглед по индустрии вижте сценариите.
Готови ли сте да надминете
класическия GRC?
14 дни безплатен пробен период. Без карта. В облак или локално.