Ud over GRC.
Mød ISMP.
Alle sikkerhedsdomæner — risiko, compliance, hændelser, budget, strategi — samlet i én platform bygget til drift, ikke til revisioner.

Compliance = Sikkerhed.
Du kan bestå alle revisioner og stadig blive kompromitteret. Klassisk GRC holder styr på papirerne — ikke på din driftsvirkelighed.
Organisationer med 5+ usammenhængende sikkerhedsværktøjer bruger 40 % mere tid på integration end på egentligt sikkerhedsarbejde.
Alle domæner.
Én platform.
Tyve domæner kører på ét register over aktiver, risici, kontroller og mennesker — så det, der sker ét sted, kan ses overalt, hvor det betyder noget.
- SikkerhedsstrategiMål · KPI'er · bestyrelsesrapporter
- RisikostyringRegistre · restrisiko · behandling
- Politikker og dokumenterUdkast → godkend → udfas
- Budget og ressourcerLeverandører · ROI · godkendelser
- Compliance og rammerÉn kontrol, mange standarder
- ModenhedsvurderingC2M2 · CMMC · SAMM
- Målinger og KPI'erDashboards · trendanalyse
- PrivatlivsstyringFortegnelse · indsigt · DPIA · samtykke
- AktivstyringKlassifikation · afhængigheder
- Identitet og adgangAdgangsgennemgange · rettigheder
- ApplikationssikkerhedScanninger · fund · SSDLC
- Hærdning og dybdeforsvarBaselines · lagdelte kontroller
- SOC-driftSager · vagter · SIEM
- HændelsesstyringKrisestab · undersøgelser
- SårbarhedsstyringNessus · Qualys · Rapid7
- EksponeringsstyringAngrebsflade · kronjuveler
- DriftskontinuitetBCP/DRP · BIA · RTO/RPO
- Leverandørrisiko (TPRM)Spørgeskemaer · forsyningskæde
- Uddannelse og awarenessPhishing-øvelser · gennemførelse
- SikkerhedsarkitekturDataflow · zero trust
- Styring
- Assurance
- Beskyttelse
- Opdagelse og respons
- Robusthed
Ét fund, fulgt gennem hele platformen
VLN-00089Sårbarhed fundetAST-00234På et kritisk aktivRISK-00099Skaber en risikoCTRL-00102Testet af en kontrolCMP-00012Kortlagt til ISO 27001 A.8.8TASK-00567Rettelse tildelt
Bygget til sikkerhedsteamet.
Nyttigt for alle andre.
Sikkerhedsarbejde berører hvert eneste skrivebord. Hver person får den del, der er deres — og resten af programmet holder sig af vejen.
- Bestyrelse og direktionSikkerhedstilstand på én side.
En bestyrelsesrapport og en sikkerhedsscore, der forklarer sig selv — i forretningssprog, med udviklingen bag.
Reporting · Board - CISO og sikkerhedsteamHele programmet, ét workflow.
Risici, kontroller, hændelser og sårbarheder ét sted, og ELSA svarer ud fra dine egne data.
Dashboard · ELSA - Ledere og risikoejereBeslutninger, ikke jagt.
Adgangsgennemgange, risikoaccept og godkendelser lander som opgaver, med den kontekst, der skal til for at beslutte.
Access reviews · Tasks - IT og driftRettelser, grupperet og rangeret.
Sårbarheder samlet i rettelsessager, hærdningsbaselines og enhedstjek — værst først.
Vulnerabilities · Hardening - UdviklereSikkerhed inde i releasen.
AppSec-fund, SBOM'er og release-gates pr. projekt, leveret direkte fra pipelinen.
AppSec · SBOM - HR og teamledereVid, hvem der dækker hvad.
Organisationsdiagram, kompetencematrix, en-til-en-samtaler og fravær — og de kompetencer, som kun én person har.
Team management - Jura, privatliv og indkøbForpligtelser under kontrol.
Fortegnelser over behandling, DSAR'er og DPIA'er, lovpligtige forpligtelser og leverandørspørgeskemaer i ét register.
Privacy · TPRM · Obligations - Alle medarbejdereKort, relevant, færdig.
Tildelt uddannelse og phishing-øvelser, politikker at læse og bekræfte — og kun de opgaver, der er deres.
Security awareness · Documents - Revisorer og kunderDokumentation uden mailkæder.
Revisorer arbejder i deres egen portal; kunder læser dit Trust Center og anmoder om dokumenter under NDA.
Auditor portal · Trust Center
Tre faser.
Fra reaktiv til proaktiv.
Vurder din reelle tilstand.
Vurder alle domæner — ikke kun dem, der kan revideres — og fastlæg din baseline, før revisorerne gør det.
- Modenhedsvurdering på tværs af alle domæner
- Gap-analyse mod ISO 27001 og NIST CSF
- Identifikation og scoring af risici

Styr fra ét sted.
Kontroller, risici, compliance og drift koordineret i ét workflow — ingen manuel overførsel mellem systemer.
- Central styring af kontroller
- Automatisk compliance-kortlægning
- Workflows til hændelseshåndtering

Forbedr med dokumentation.
KPI'er, tendenser og bestyrelsesklare rapporter i realtid. Vis fremskridt, ikke løfter.
- Sikkerhedsdashboards i realtid
- Løbende modenhedsscoring
- Bestyrelsesklare ledelsesrapporter

Hvad GRC simpelthen ikke kan.
Én kontrol. Alle standarder.
Kortlæg én kontrol til ISO 27001, NIST CSF, SOC 2 og PCI DSS på samme tid — med AI-gap-analyse og kobling til dokumentation på én skærm.

216 teknikker, kortlagt.
Angrebs- og forsvarsvisninger på tværs af 475 underteknikker. Se hullerne, før angriberne gør.

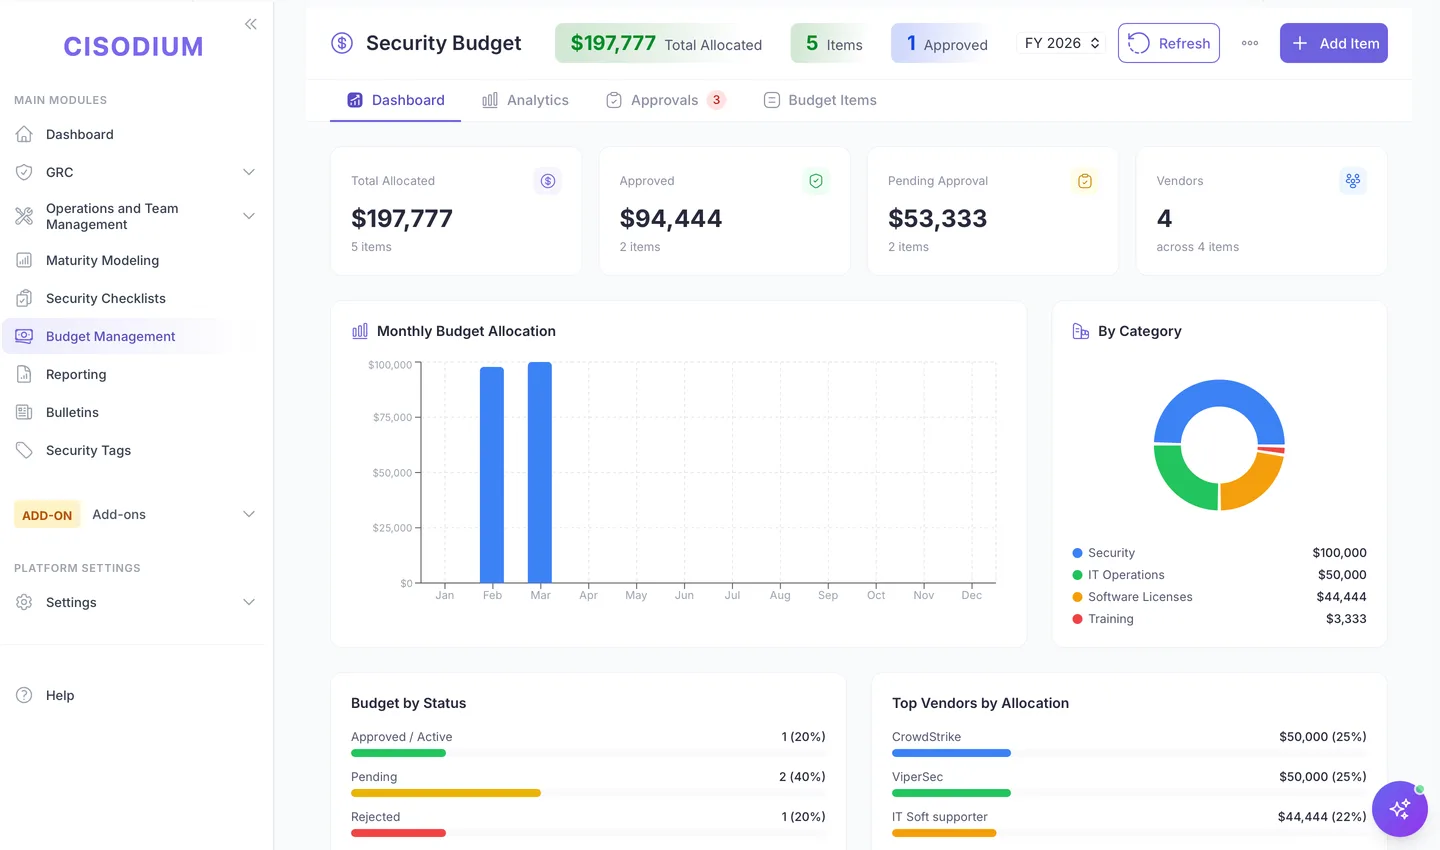
Hver krone gjort op.
Fordeling på leverandører, kategorianalyse, godkendelsesforløb — noget intet GRC-værktøj tilbyder.
Kend afstanden til målet.
C2M2, CMMC, NIST CSF og OWASP SAMM — MIL-niveauer pr. domæne, dokumentation pr. praksis.

Fra udkast til udfasning.
Versionsstyring, gennemgangsplaner, godkendelser og compliance-kobling for hver politik.

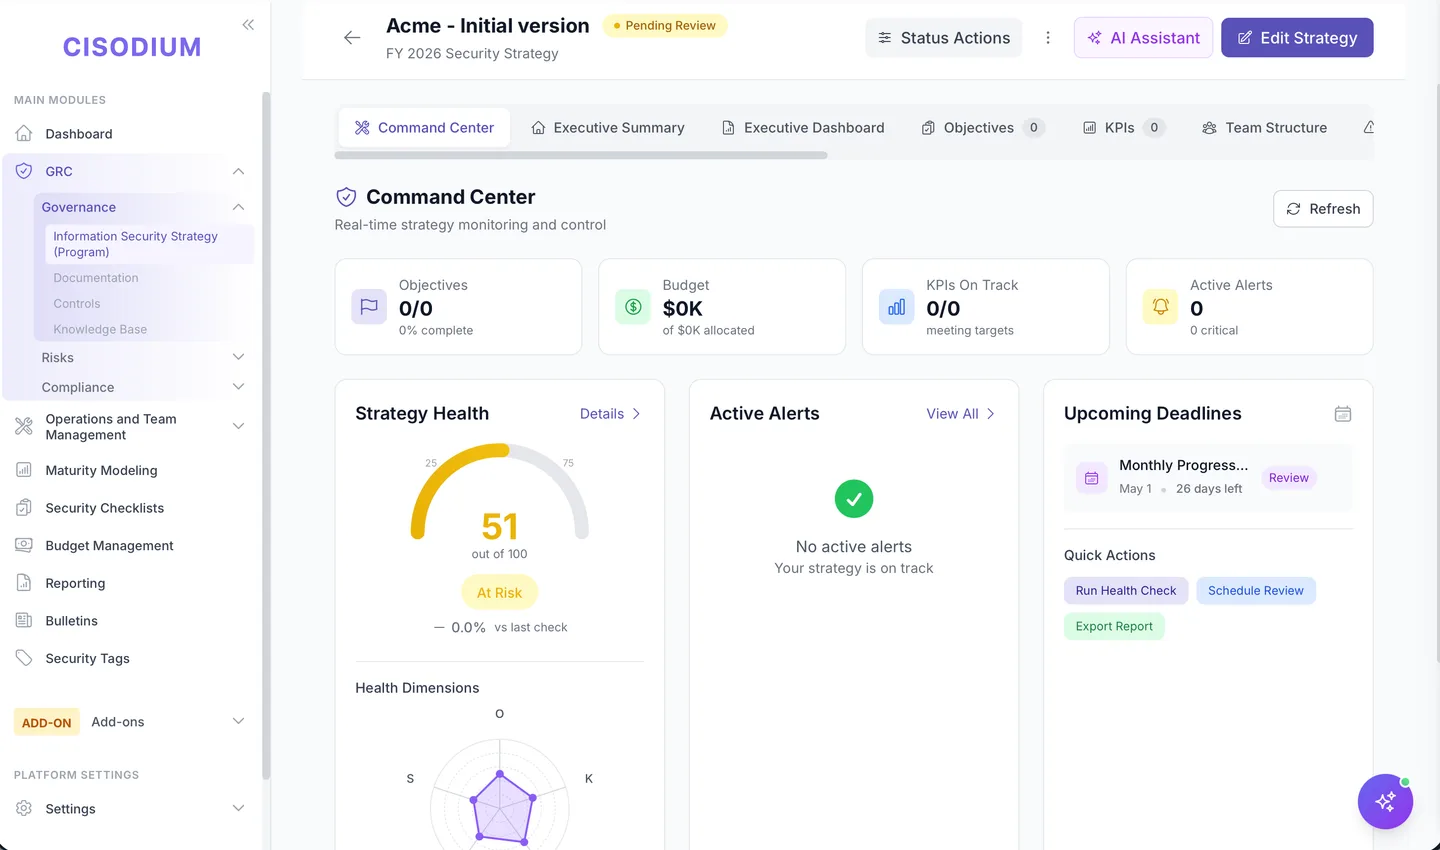
Et kommandocenter, ikke en tjekliste.
Fastlæg strategiske mål, følg strategiens tilstand i realtid, spor KPI'er og generér ledelsesresuméer.
…og mere, på tværs af alle domæner.

Revisionsfund
Følg fund med alvorlighed, status og varsler ved overskridelse.

Aktiver og processer
Aktiver, processer og IT-tjenester med kritikalitetsanalyse.
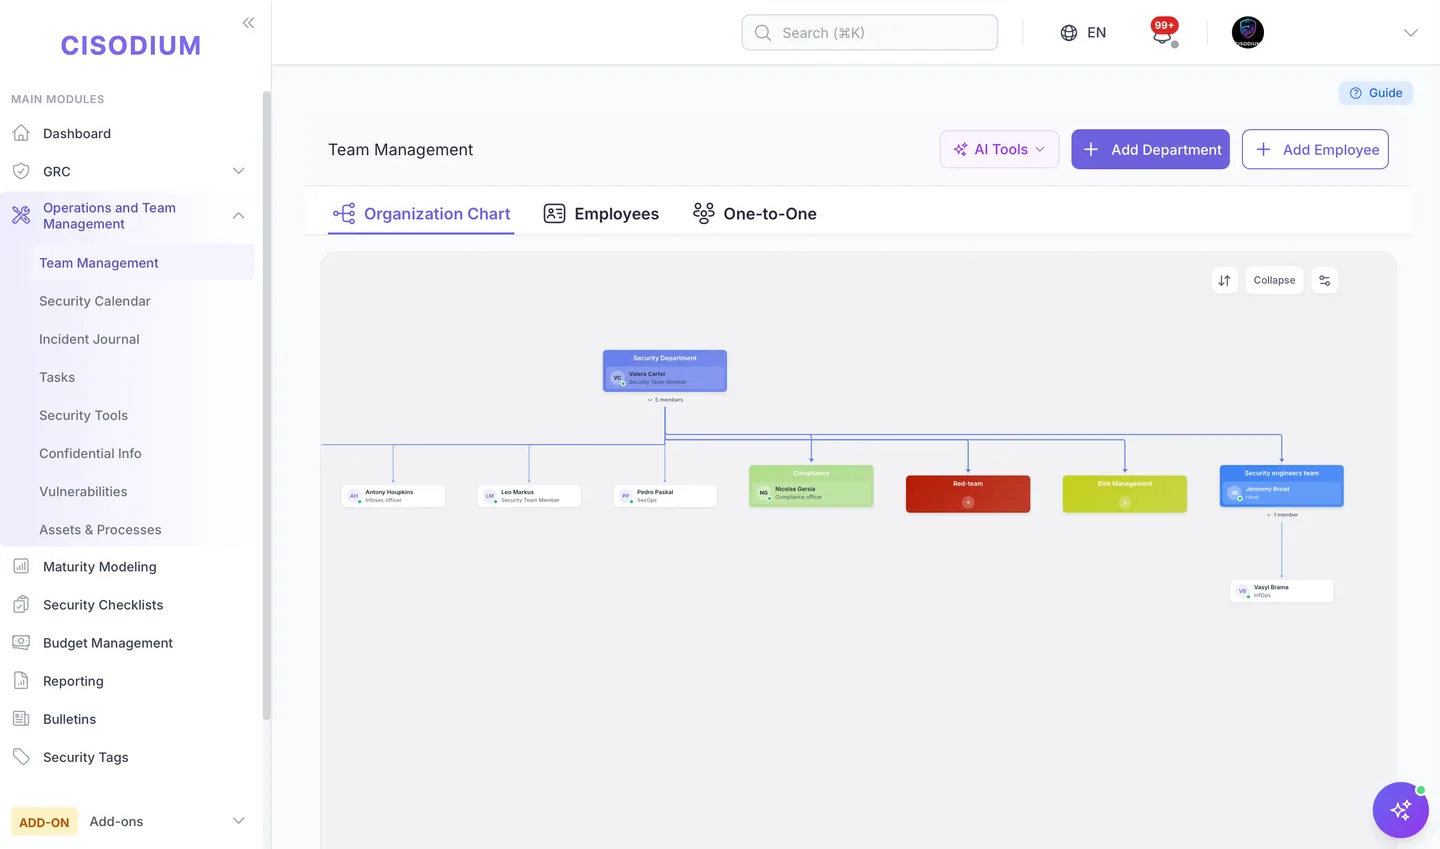
Teamstyring
Organisationsdiagram, afdelinger og rollebaserede workflows.
Mere end et register.
Moduler, der gør arbejdet.
Moduler til det, et sikkerhedsteam i dag står til ansvar for: AI i brug, kundernes tillid, kontroller testet af maskinen, pentests og dine egne AI-agenter.
- AI-governanceAI Shield
Finder skygge-AI i OAuth-samtykkerne i Entra ID og Google Workspace, fører én oversigt over agenter, copilots, LLM-API’er og MCP-servere og viser ISO 42001-parathed og AI Act-forpligtelser for hvert system.
ISO/IEC 42001 · EU AI Act - KundetillidTrust Center
En offentlig side på dit eget domæne med certificeringer og kontroller. Kunder beder om dokumenter under NDA og får kopier med vandmærke.
Own domain · NDA · Watermarked PDFs - Automatiske testContinuous Compliance
Hundredvis af automatiske test tjekker Active Directory, AWS, Entra ID og Microsoft 365 efter en plan, og hvert resultat lander som evidens på de kontroller, det dækker.
Active Directory · AWS · Entra ID · Microsoft 365 - Offensiv testPentest
Scope, fund og gentest ét sted. Eksterne testere arbejder i deres egen portal: inviteret via e-mail accepterer de først rules of engagement og ser kun deres pentest, kun inden for dens tidsvindue.
External tester portal · Rules of engagement - AI-agenterMCP-server
Claude og andre LLM’er arbejder med dit program via MCP-serveren: de læser risici, kontroller, aktiver og hændelser og opretter poster med den indloggede brugers rettigheder — og kan ikke slette noget.
Model Context Protocol · OAuth · API keys - Flere organisationerKommer snartMSSP og koncerner
Én konsol til en tjenesteudbyders kunder eller en koncerns selskaber: sikkerhedsniveau side om side, hver organisations data holdt adskilt.
MSSP portfolio · Company group
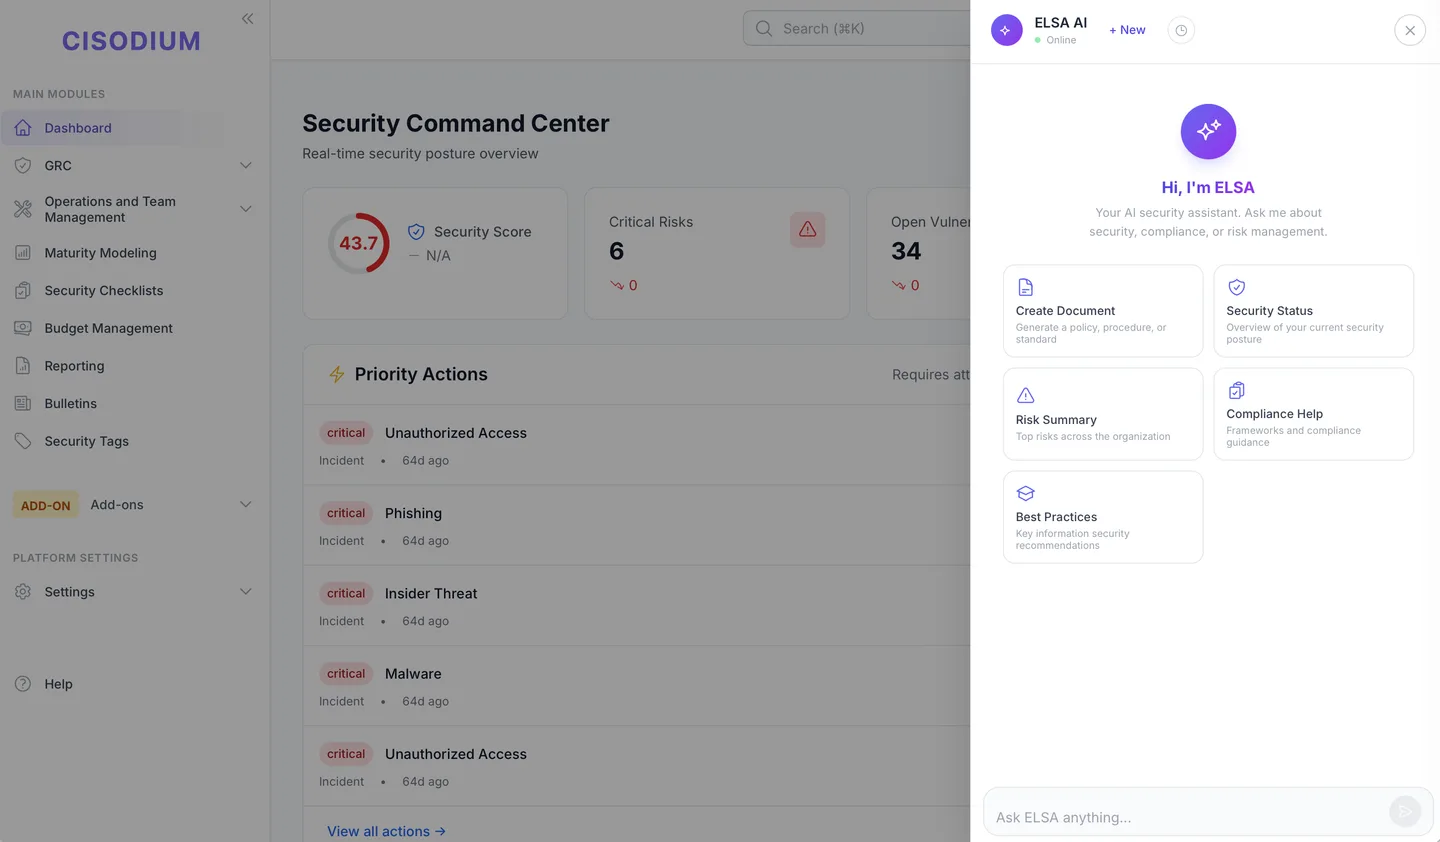
“Spørg om alt i dit sikkerhedsprogram — ELSA svarer ud fra dine faktiske data, ikke generiske skabeloner.”
Én kontrol.
Mange standarder opfyldt.
 ISO 27001ISO/IEC 27001:2022
 NIST CSFCybersecurity Framework
 SOC 2SOC 2 Type II
 PCI DSSPayment Card Industry DSS
 GDPRData Protection Regulation
 CMMCMaturity Model Certification
 C2M2Capability Maturity Model
+ egne rammer
Egne rammer tilpasset din branche og dine regulatoriske krav.
0+ integrationer.
 Splunk
 QRadar
 Sentinel
 Nessus
 Qualys
 Rapid7
 CrowdStrike
 AWS
 Google Cloud
 Jira
 Slack
 GitHub
SIEM og SOC
- Splunk
- QRadar
- Microsoft Sentinel
- Elastic SIEM
Scannere
- Nessus
- Qualys
- Rapid7
- Shodan
- Censys
Cloud
- AWS
- Microsoft Azure
- Google Cloud
Samarbejde
- Jira
- Slack
- GitHub
- GitLab
Endpoint og efterretning
- CrowdStrike
- GitGuardian
- Active Directory
…og specialbyggede API-integrationer til jeres egne værktøjer.
Fra risiko til privatliv til AppSec
Splunk, Nessus, Jira, AWS…
ISO 27001 til CMMC + egne
Designet med automatisering først
“En sikkerhedsplatform skal selv være sikker — bygget af sikkerhedsfolk, med dybdeforsvar i hvert lag.”
AES-256 i hvile og under overførsel, HashiCorp Vault til legitimationsoplysninger.
Rollebaseret adgang med isolation mellem lejere.
Hver handling logges og kan spores til efterforskning.
Enterprise-SSO via Keycloak, arkitektur i overensstemmelse med SOC 2.
Stadig i tvivl?
En platform til styring af informationssikkerhed dækker hele informationssikkerhedens livscyklus — ikke kun governance, risiko og compliance, men også operationel sikkerhed, integrationer, målinger, uddannelse og budget. GRC fokuserer på compliance-tjeklister; en ISMP driver hele dit program.
Ja — Cisodium er en moderne cyber-GRC-platform og mere til. Ud over governance, risiko og compliance samler den operationel sikkerhed, SOC-drift, sårbarheds- og hændelsesstyring, MITRE ATT&CK-dækning, målinger og budget i én ISMP. Du får én cyber-GRC-løsning i stedet for en stak usammenhængende værktøjer.
De fleste organisationer er i gang inden for 2–4 uger, i cloud eller on-premises. Vores onboarding-team hjælper med at importere eksisterende kontroller, kortlægge rammer og konfigurere integrationer fra første dag.
ISO 27001, NIST CSF, CMMC, C2M2, SOC 2, PCI DSS og GDPR fra start — plus egne rammer til din branche. Kontroller kortlægges til flere rammer på samme tid.
Ja — 300+ integrationer på tværs af SIEM (Splunk, QRadar, Sentinel), scannere (Nessus, Qualys, Rapid7), ticketing (Jira), kommunikation (Slack) og cloud (AWS, Azure, GCP) samt egne API'er.
Ja. Den skalerer fra teams på 2–3 personer til store afdelinger — automatisering hjælper små teams med at nå mere, og Starter-planen dækker det væsentlige.
Cisodium er bygget af sikkerhedsfolk med sikkerhed som fundament. Alle data er krypteret i hvile og under overførsel, med finkornet RBAC, fuld revisionslogning, SSO via Keycloak og isolation mellem lejere. Legitimationsoplysninger ligger i HashiCorp Vault eller i AES-256-krypteret lager.
En gratis prøveperiode på 14 dage med fuld adgang til alle funktioner i Professional-planen. Intet betalingskort.
Klar til at komme
videre end klassisk GRC?
14 dages gratis prøve. Intet betalingskort. Cloud eller on-premises.