Hele teamet. Én platform.
Samme platform, 16 job. Hvad hver person i et sikkerhedsteam faktisk gør i Cisodium — og hvad der ændrer sig, når de gør det her.
Led programmet
 STRATEGYCISOBestyrelsen vil have tal. Dem får den.Fire teams, fire tal, ét bestyrelsesmøde. Her læser bestyrelsespakken, modenhedsgraden, budgetlinjen og rettighedsmatricen alle af de data, dit team allerede arbejder i.
 OPSSikkerhedschefIntet falder mellem to stole.Ej den operationelle dag: sårbarhedskøen, hændelser fra triage til erfaringsopsamling, adgangscertificeringer, godkendelser af hærdning og phishing-runder. Hver har en ejer, en dato og en post bag sig.
 RISKRisikochefRisiko som strategi, ikke som afkrydsning.Registre i regneark overser sammenhængene. Fastlæg scoringsmetodikken én gang, og lad hver post rumme de kontroller, processer, hændelser, KRI'er og sårbarheder, den faktisk berører, med behandlingsplaner og formelle accepter registreret.
Bevis det
 COMPLIANCECompliance-ansvarligKortlæg én gang. Opfyld mange.Kortlæg én kontrol til flere rammer, før revisionscyklussen fra afgrænsning til upload af certifikat, og luk hvert fund mod et verifikationstrin i stedet for en mening.
 GDPRDatabeskyttelsesrådgiverArtikel 30 kræver en fortegnelse. Ikke en mappe.Et spørgsmål fra tilsynet skal kunne besvares fra selve registret. Artikel 30-poster, DPIA'er, samtykker og databehandlere ligger i ét datasæt, med anmodninger fra registrerede delt op i opgaver. Oprettet i platformen som Privacy Officer — samme job under den amerikanske titel.
 AUDITEkstern revisorVurderingens kvalitet, ikke logistik.To døre fører hertil. En afgrænset skrivebeskyttet rolle for en navngiven konto læser compliance, kontrolbiblioteket, dokumenterne og risikoregistret; en invitationskode åbner revisorportalen med seks faner helt uden platformskonto.
 PENTESTPenetrationstesterFund der, hvor rettelsen sker. Ingen PDF at taste ind igen.På invitation, til én opgave: accepter reglerne for opgaven, læs afgrænsningen, registrér fund med bevis og gentest rettelserne — i kundens eget arbejdsrum, inden for de datoer og adresser, kunden tillod.
Driv dagen
 SOCSOC-chefVagten slutter. Konteksten gør ikke.Kontinuitet er SOC'ens sværeste problem; den dør klokken syv om morgenen. Vagtplan, eskalering, arbejdsbyrde og en underskrevet overdragelse holder den i live. Sager og hændelsesposter er dine at lukke — eller slette.
 TRIAGESikkerhedsanalytikerUndersøg hurtigere, afhjælp helt.Triage fra sagskøen, og arbejd derefter i hændelsesposten: IOC'er, dokumentation og tidslinje undervejs. Tjek, om det er sket før, og giv så rettelsen videre som en opgave med en dato.
 ASSETSIT-chefPatchet er en påstand. Hærdet er en scanning.En fortegnelse er korrekt den dag, den blev eksporteret. Her forbliver registret levende, undtagelser er skriftlige beslutninger, og hvert system scannes mod sin baseline med hærdnings-add-on'en.
 INTELThreat intelligence-analytikerFyrre advarsler om dagen. Tre rammer dig.Offentlige trusselsfeeds holdt op mod dine egne fund: hvilke CVE'er der er kendt udnyttet, hvilke der bruges af ransomware, hvilke der sandsynligvis er de næste. Derefter angrebsstierne fra et indgangspunkt til de systemer, der betyder mest.
Ej et program
 BCDRPKontinuitetschefEn plan, du har testet. Ikke en plan, du skrev.Procesejere, der aldrig logger ind, skal stadig besvare konsekvensspørgeskemaet. Afgræns BIA'en som en kampagne, skriv planerne bag den, og test dem efter en tidsplan med fund knyttet til hver kørsel.
 TPRMLeverandørrisikochefDu sender spørgeskemaet. Kalenderen rykker for det.Leverandører svarer uden konto, skabeloner danner hver runde, og gentagelsen opretter selv den næste vurdering. Tilbage til dig er listen over forsinkede, arbejdet fra et forløb frem for hukommelsen.
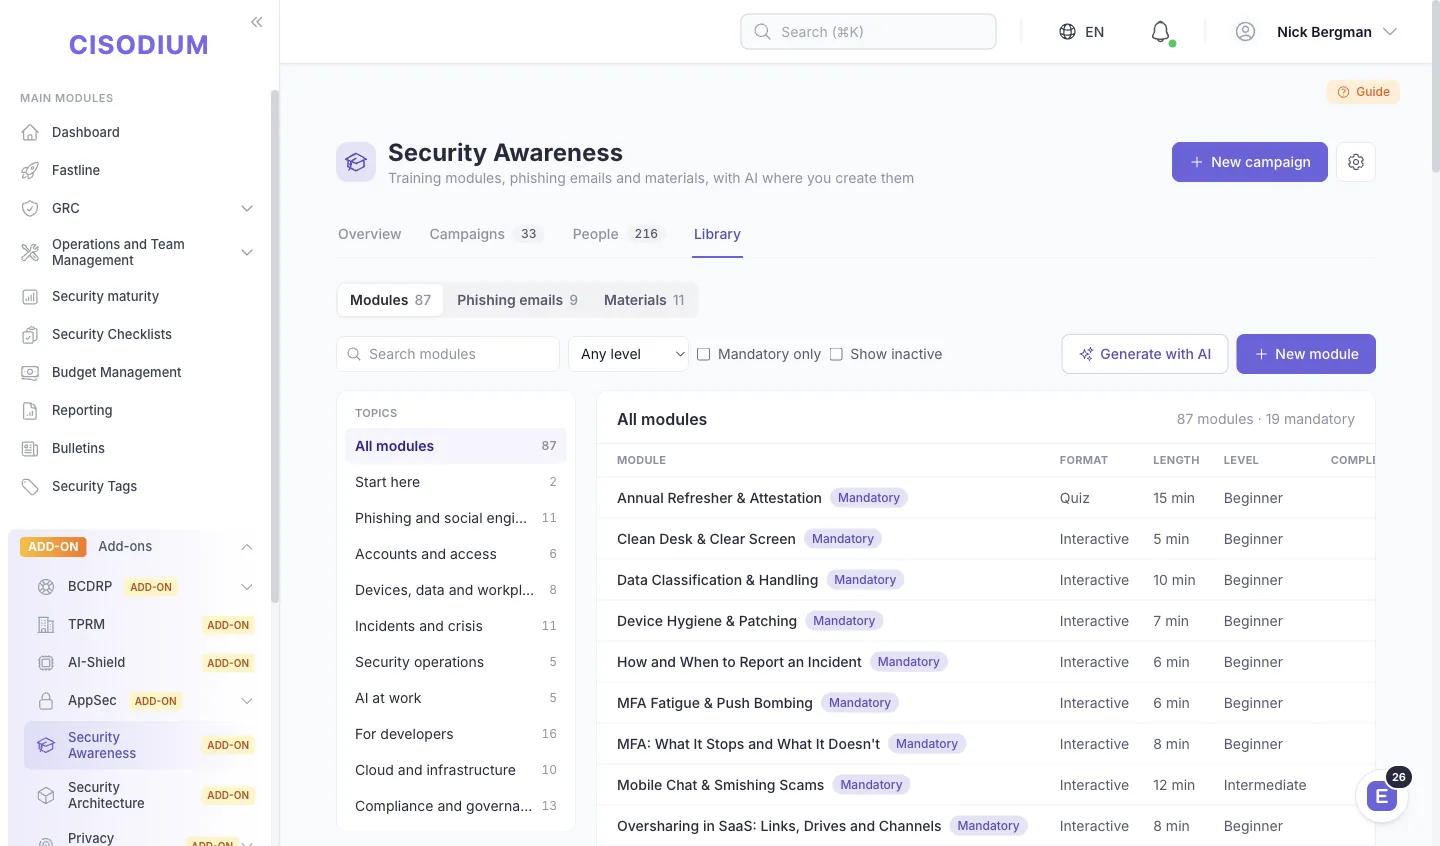 AWARENESSAwareness-chefSendt, åbnet, klikket, meldt. Alle fire, pr. person.Uddannelse, der kun når dem med et login, er ikke et program. Moduler skriver du selv, tilmelding sker efter afdeling, og phishing kører efter en fast plan, læst pr. modtager frem for som én rate for hele virksomheden.
 APPSECAppSec-ansvarligÉn liste med alt, der skal rettes. Før releasen går ud.Scannere, pipelines og pentests fodrer ét register pr. applikation. Prioritér rettelser efter, hvad der faktisk udnyttes, lad release-gates følge regler, du har skrevet ned, og hold en SBOM pr. release til CRA-mappen.
 ARCHSikkerhedsarkitektHvert system, som det kører. Hvert lag, scoret.Tegn hvert system, som det faktisk kører, og læs det op imod otte forsvarslag. Det tynde lag, stien med én mur og den forsinkede designgennemgang viser sig, før en angriber eller en revisor finder dem.
Hvem giver hvad videre til hvem
Seksten roller, ét sæt registre. Vælg en rolle for at se, hvad der lander på dens bord, og hvor arbejdet går hen bagefter.
Modtager
Giver videre
Modtager
—
Giver videre
Modtager
—
Du sender spørgeskemaet. Kalenderen rykker for det.
Åbn rollesiden →Giver videre
Modtager
Giver videre
Modtager
—
Giver videre
Modtager
Én liste med alt, der skal rettes. Før releasen går ud.
Åbn rollesiden →Giver videre
—
Modtager
Giver videre
Modtager
Giver videre
Modtager
—
Fund der, hvor rettelsen sker. Ingen PDF at taste ind igen.
Åbn rollesiden →Giver videre
ModtagerGiver videreVælg en rolle for at fremhæve dens overdragelser.
Følg én sag
Vælg et forløb, og se det bevæge sig: hvem der modtager sagen, hvad de gør med den, og hvem der får den bagefter.
Modtager
—
Gør
Hold KEV-kataloget op mod dine egne fund.Hver kendt udnyttet CVE viser de hosts, den sidder på, og hvor langt den er over CISA-fristen.
Threat intelGiver videre
→ SikkerhedsanalytikerHvilke CVE'er der udnyttes nu: KEV og EPSS
Modtager
← Threat intelligence-analytikerHvilke CVE'er der udnyttes nu: KEV og EPSS
Gør
Triagér og opdater en sårbarhed.Status, alvor og afhjælpningsnoter ændres direkte fra køen — denne rolle er ikke begrænset til at læse.
Vulnerability managementGiver videre
→ IT-chefEn opgave om at rette fundet
Modtager
← SikkerhedsanalytikerEn opgave om at rette fundet
Gør
Gør en sårbarhed til en patchopgave.Læs køen, opret opgaven, og ej den til den er færdig: køen er skrivebeskyttet, opgaven er ikke.
TasksGiver videre
→ RisikochefAktiver og sårbarheder til scoring
Modtager
← IT-chefAktiver og sårbarheder til scoring
Gør
Før en risiko gennem redigeringsguiden.Iboende score, behandling, ejer og restscore ændres i én omgang. Registret rummer aldrig en halv opdatering.
Risk edit wizardGiver videre
→ CISORisici og beslutninger om accept
Modtager
← RisikochefRisici og beslutninger om accept
Gør
Planlæg bestyrelsespakken.Risiko, compliance, hændelser og budget samles i én dateret fortælling, sendt i den takt, du fastsætter.
Board packGiver videre
—
Rollerne kan du selv ændre
78 færdige roller, 203 rettigheder og dine egne ovenpå. Mindste privilegium som standard — ikke en indstilling, du skal huske at slå til.
Ikke på listen?
Skriv jobtitlen i demoformularen. Brancheperspektivet finder du under anvendelser.
Klar til at komme
videre end klassisk GRC?
14 dages gratis prøve. Intet betalingskort. Cloud eller on-premises.