Πέρα από το GRC.
Γνωρίστε το ISMP.
Κάθε τομέας ασφάλειας — κίνδυνος, συμμόρφωση, περιστατικά, προϋπολογισμός, στρατηγική — σε μία πλατφόρμα φτιαγμένη για τη λειτουργία, όχι για ελέγχους.

Συμμόρφωση = Ασφάλεια.
Μπορείτε να περάσετε κάθε έλεγχο και παρ’ όλα αυτά να παραβιαστείτε. Το παραδοσιακό GRC παρακολουθεί χαρτιά — όχι τη λειτουργική σας πραγματικότητα.
Οι οργανισμοί με 5+ ασύνδετα εργαλεία ασφάλειας ξοδεύουν 40% περισσότερο χρόνο σε ενοποίηση απ’ ό,τι σε πραγματική δουλειά ασφάλειας.
Κάθε τομέας.
Μία πλατφόρμα.
Είκοσι τομείς λειτουργούν πάνω σε ένα μητρώο πάγιων στοιχείων, κινδύνων, ελέγχων και ανθρώπων — έτσι ό,τι συμβαίνει σε έναν φαίνεται παντού όπου έχει σημασία.
- Στρατηγική ασφάλειαςΣτόχοι · KPI · αναφορές στο ΔΣ
- Διαχείριση κινδύνωνΜητρώα · υπολειπόμενος κίνδυνος · αντιμετώπιση
- Πολιτικές και έγγραφαΠροσχέδιο → έγκριση → απόσυρση
- Προϋπολογισμός και πόροιΠρομηθευτές · ROI · εγκρίσεις
- Συμμόρφωση και πλαίσιαΈνας έλεγχος, πολλά πρότυπα
- Αξιολόγηση ωριμότηταςC2M2 · CMMC · SAMM
- Μετρικές και KPIΠίνακες ελέγχου · ανάλυση τάσεων
- Διαχείριση ιδιωτικότηταςΑρχείο δραστηριοτήτων · αιτήματα · ΕΑΠΔ · συγκατάθεση
- Διαχείριση πάγιων στοιχείωνΤαξινόμηση · εξαρτήσεις
- Ταυτότητα και πρόσβασηΕπανεξετάσεις πρόσβασης · προνόμια
- Ασφάλεια εφαρμογώνΣαρώσεις · ευρήματα · SSDLC
- Θωράκιση και άμυνα σε βάθοςΒασικές ρυθμίσεις · πολυεπίπεδοι έλεγχοι
- Λειτουργίες SOCΥποθέσεις · βάρδιες · SIEM
- Διαχείριση περιστατικώνΑίθουσα κρίσης · έρευνες
- Διαχείριση ευπαθειώνNessus · Qualys · Rapid7
- Διαχείριση έκθεσηςΕπιφάνεια επίθεσης · κρίσιμα στοιχεία
- Επιχειρησιακή συνέχειαBCP/DRP · BIA · RTO/RPO
- Κίνδυνος προμηθευτών (TPRM)Ερωτηματολόγια · εφοδιαστική αλυσίδα
- Εκπαίδευση και ευαισθητοποίησηΠροσομοιώσεις phishing · ολοκλήρωση
- Αρχιτεκτονική ασφάλειαςΡοές δεδομένων · zero trust
- Διακυβέρνηση
- Διασφάλιση
- Προστασία
- Ανίχνευση και απόκριση
- Ανθεκτικότητα
Ένα εύρημα, από άκρη σε άκρη στην πλατφόρμα
VLN-00089Εντοπίστηκε ευπάθειαAST-00234Σε κρίσιμο στοιχείοRISK-00099Δημιουργεί κίνδυνοCTRL-00102Δοκιμάζεται από έναν έλεγχοCMP-00012Αντιστοιχεί στο ISO 27001 A.8.8TASK-00567Ανατίθεται η διόρθωση
Φτιαγμένο για την ομάδα ασφάλειας.
Χρήσιμο για όλους τους υπόλοιπους.
Η δουλειά της ασφάλειας αγγίζει κάθε γραφείο. Ο καθένας παίρνει το κομμάτι που του αναλογεί — και το υπόλοιπο πρόγραμμα δεν του μπαίνει στη μέση.
- ΔΣ και στελέχηΗ εικόνα σε μία σελίδα.
Αναφορά για το ΔΣ και βαθμολογία ασφάλειας που εξηγεί τον εαυτό της — με επιχειρηματικούς όρους, με την τάση από πίσω.
Reporting · Board - CISO και ομάδα ασφάλειαςΌλο το πρόγραμμα, μία ροή εργασίας.
Κίνδυνοι, έλεγχοι, περιστατικά και ευπάθειες σε ένα σημείο, και η ELSA να απαντά από τα δικά σας δεδομένα.
Dashboard · ELSA - Διευθυντές και ιδιοκτήτες κινδύνωνΑποφάσεις, όχι κυνηγητό.
Επανεξετάσεις πρόσβασης, αποδοχές κινδύνου και εγκρίσεις φτάνουν ως εργασίες, με το πλαίσιο που χρειάζεται για να αποφασίσετε.
Access reviews · Tasks - IT και λειτουργίεςΔιορθώσεις, ομαδοποιημένες και ιεραρχημένες.
Ευπάθειες ομαδοποιημένες σε εισιτήρια διόρθωσης, βασικές ρυθμίσεις θωράκισης και έλεγχοι συσκευών — πρώτα τα χειρότερα.
Vulnerabilities · Hardening - ΠρογραμματιστέςΑσφάλεια μέσα στην έκδοση.
Ευρήματα AppSec, SBOM και πύλες έκδοσης ανά έργο, τροφοδοτούμενα απευθείας από το pipeline.
AppSec · SBOM - HR και επικεφαλής ομάδωνΞέρετε ποιος καλύπτει τι.
Οργανόγραμμα, μήτρα δεξιοτήτων, ατομικές συναντήσεις και απουσίες — και οι δεξιότητες που κατέχει μόνο ένας άνθρωπος.
Team management - Νομικά, ιδιωτικότητα και προμήθειεςΥποχρεώσεις υπό έλεγχο.
Αρχεία δραστηριοτήτων επεξεργασίας, DSAR και DPIA, ρυθμιστικές υποχρεώσεις και ερωτηματολόγια προμηθευτών σε ένα μητρώο.
Privacy · TPRM · Obligations - Κάθε εργαζόμενοςΣύντομο, σχετικό, ολοκληρωμένο.
Εκπαιδεύσεις και προσομοιώσεις phishing που του ανατίθενται, πολιτικές προς ανάγνωση και επιβεβαίωση, και μόνο οι δικές του εργασίες.
Security awareness · Documents - Ελεγκτές και πελάτεςΤεκμήρια χωρίς αλυσίδες email.
Οι ελεγκτές δουλεύουν στη δική τους πύλη· οι πελάτες διαβάζουν το Trust Center σας και ζητούν έγγραφα με NDA.
Auditor portal · Trust Center
Τρεις φάσεις.
Από το αντιδραστικό στο προληπτικό.
Αξιολογήστε την πραγματική εικόνα.
Αξιολογήστε κάθε τομέα — όχι μόνο όσους ελέγχονται — και ορίστε τη βάση σας πριν το κάνουν οι ελεγκτές.
- Αξιολόγηση ωριμότητας σε κάθε τομέα
- Ανάλυση κενών έναντι ISO 27001 και NIST CSF
- Εντοπισμός και βαθμολόγηση κινδύνων

Διαχειριστείτε από ένα σημείο.
Έλεγχοι, κίνδυνοι, συμμόρφωση και λειτουργίες συντονισμένα σε μία ροή εργασίας — χωρίς χειροκίνητη μεταφορά ανάμεσα σε συστήματα.
- Κεντρική διαχείριση ελέγχων
- Αυτόματη αντιστοίχιση συμμόρφωσης
- Ροές απόκρισης σε περιστατικά

Βελτιωθείτε με τεκμήρια.
KPI, τάσεις και αναφορές για το ΔΣ σε πραγματικό χρόνο. Δείξτε πρόοδο, όχι υποσχέσεις.
- Πίνακες ασφάλειας σε πραγματικό χρόνο
- Συνεχής βαθμολόγηση ωριμότητας
- Αναφορές για τη διοίκηση έτοιμες για το ΔΣ

Ό,τι το GRC απλώς δεν μπορεί.
Ένας έλεγχος. Κάθε πρότυπο.
Αντιστοιχίστε έναν έλεγχο ταυτόχρονα σε ISO 27001, NIST CSF, SOC 2 και PCI DSS — με ανάλυση κενών μέσω AI και σύνδεση τεκμηρίων σε μία οθόνη.

216 τεχνικές, αντιστοιχισμένες.
Προβολές επίθεσης και άμυνας σε 475 υποτεχνικές. Δείτε τα κενά πριν από τους επιτιθέμενους.

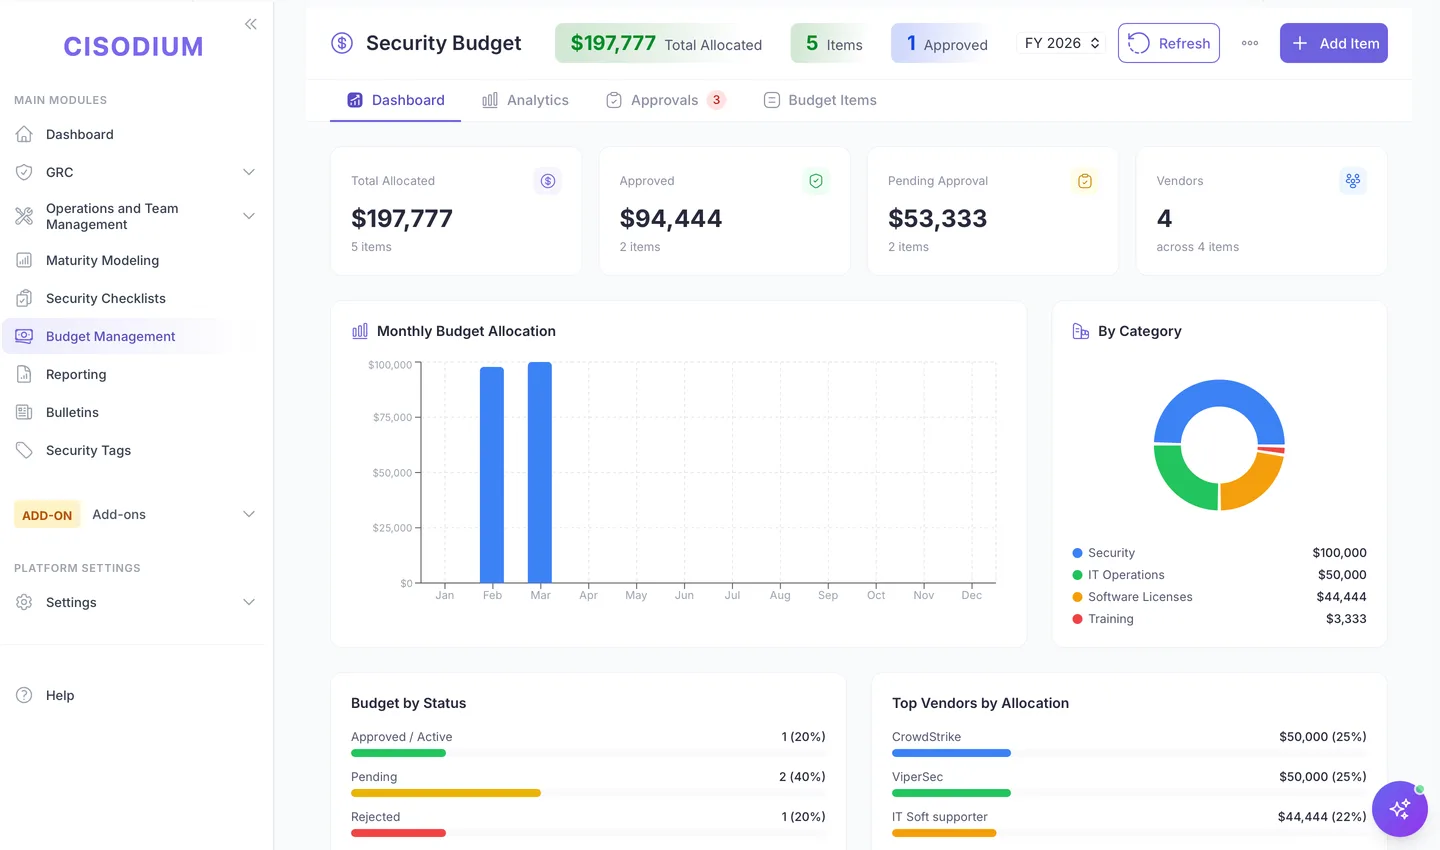
Κάθε ευρώ, αιτιολογημένο.
Ανάλυση ανά προμηθευτή, ανά κατηγορία, ροές εγκρίσεων — κάτι που κανένα GRC δεν προσφέρει.
Μάθετε πόσο απέχετε από τον στόχο.
C2M2, CMMC, NIST CSF και OWASP SAMM — επίπεδα MIL ανά τομέα, τεκμήρια ανά πρακτική.

Από το προσχέδιο στην απόσυρση.
Έλεγχος εκδόσεων, χρονοδιαγράμματα επανεξέτασης, εγκρίσεις και σύνδεση με τη συμμόρφωση για κάθε πολιτική.

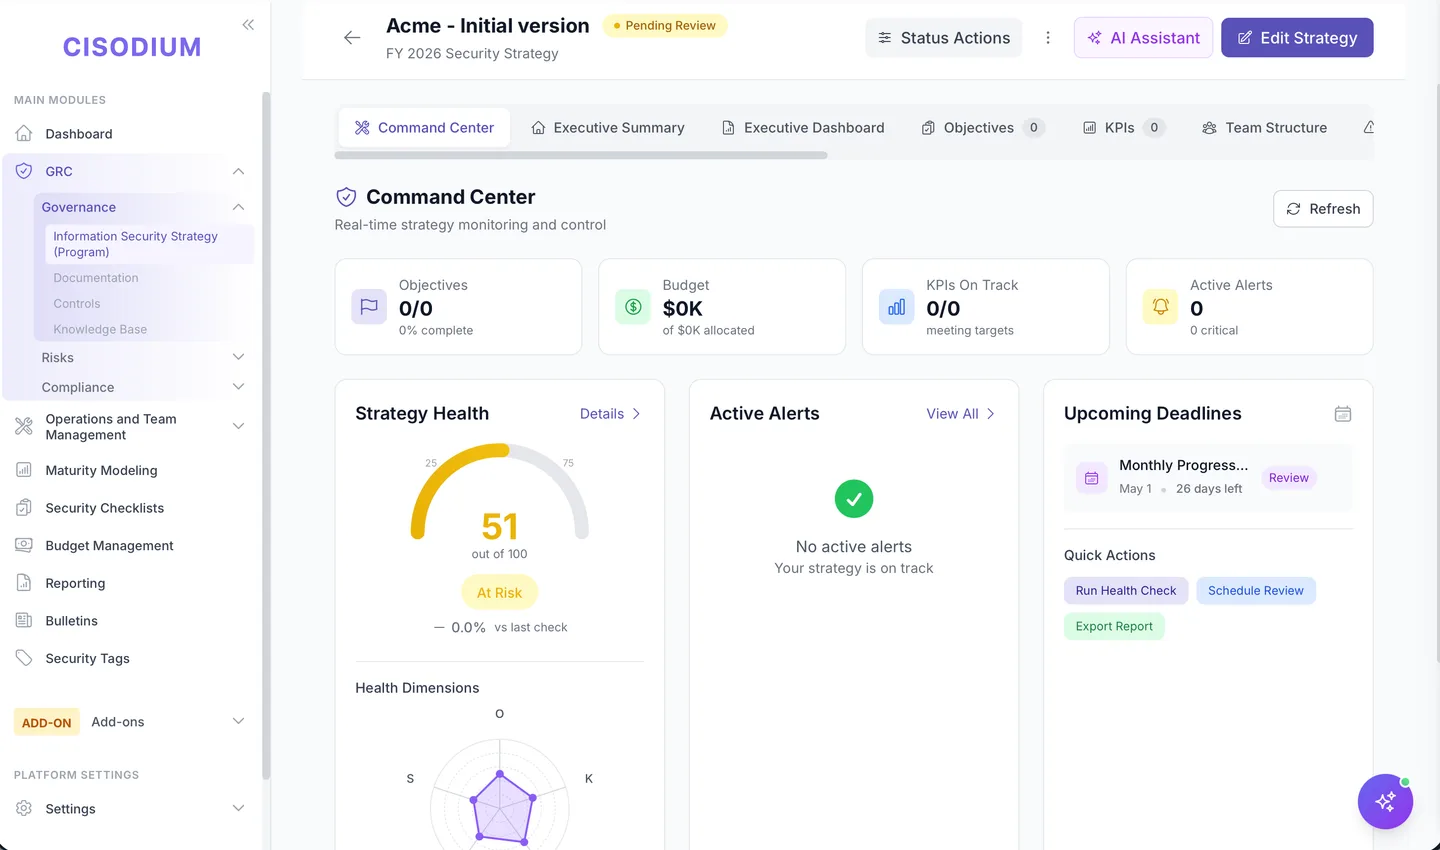
Κέντρο διοίκησης, όχι λίστα ελέγχου.
Ορίστε στρατηγικούς στόχους, παρακολουθήστε την υγεία της στρατηγικής σε πραγματικό χρόνο, τα KPI και δημιουργήστε συνόψεις για τη διοίκηση.
…και άλλα, σε κάθε τομέα.

Ευρήματα ελέγχων
Παρακολουθήστε ευρήματα με σοβαρότητα, κατάσταση και ειδοποιήσεις καθυστέρησης.

Πάγια και διαδικασίες
Πάγια στοιχεία, διαδικασίες και υπηρεσίες IT με ανάλυση κρισιμότητας.
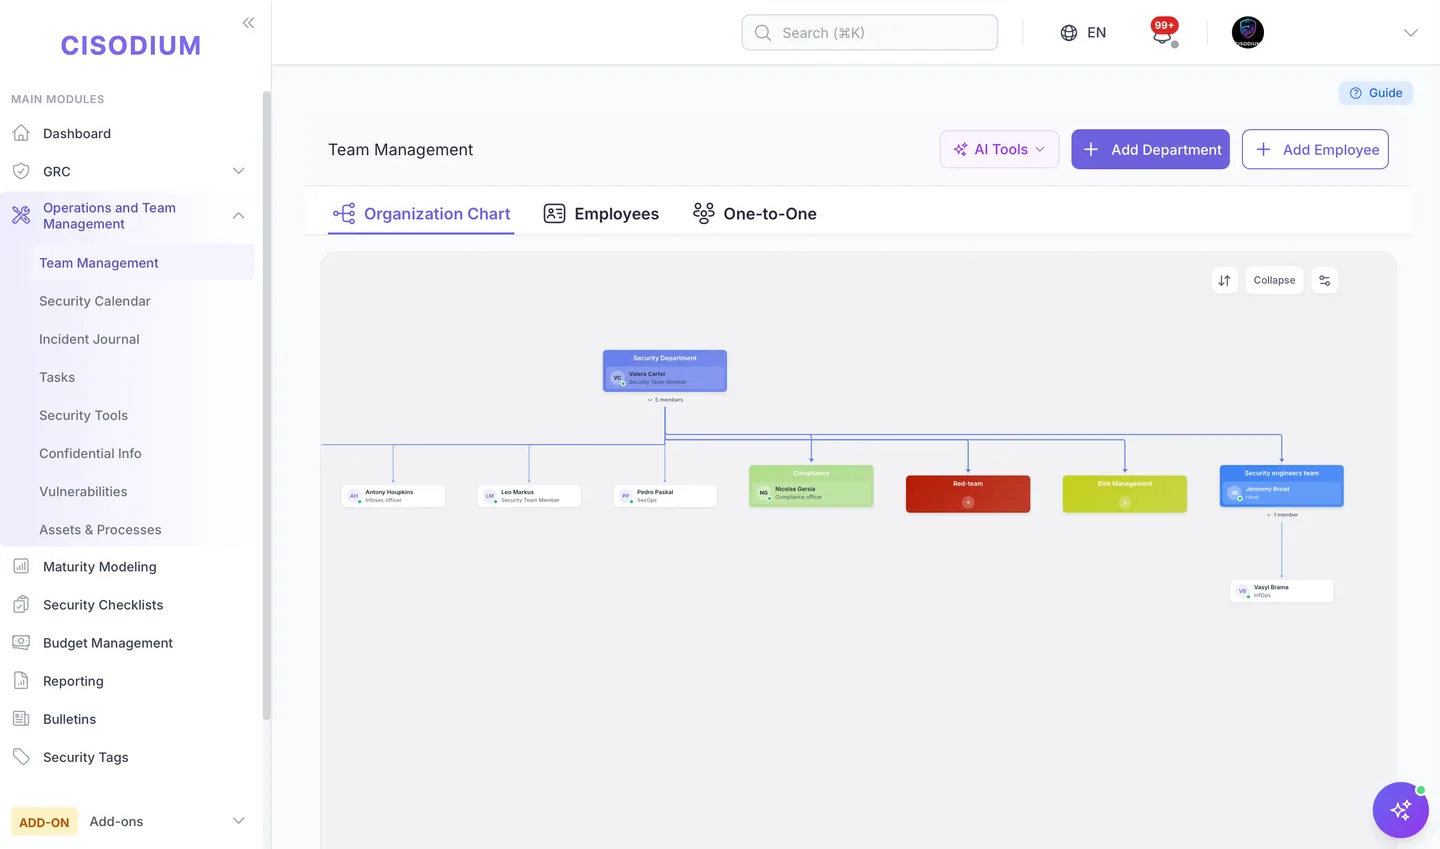
Διαχείριση ομάδας
Οργανόγραμμα, τμήματα και ροές εργασίας ανά ρόλο.
Κάτι περισσότερο από μητρώο.
Ενότητες που κάνουν τη δουλειά.
Ενότητες για όσα λογοδοτεί σήμερα μια ομάδα ασφάλειας: την AI που χρησιμοποιείται, την εμπιστοσύνη των πελατών, ελέγχους που δοκιμάζει η μηχανή, pentests και τους δικούς σας πράκτορες AI.
- Διακυβέρνηση AIAI Shield
Εντοπίζει shadow AI στις συναινέσεις OAuth του Entra ID και του Google Workspace, τηρεί ενιαίο κατάλογο πρακτόρων, copilots, LLM API και διακομιστών MCP και δείχνει ανά σύστημα την ετοιμότητα για ISO 42001 και τις υποχρεώσεις του AI Act.
ISO/IEC 42001 · EU AI Act - Εμπιστοσύνη πελατώνTrust Center
Μια δημόσια σελίδα στο δικό σας domain με τις πιστοποιήσεις και τους ελέγχους σας. Οι πελάτες ζητούν έγγραφα υπό NDA και λαμβάνουν αντίγραφα με υδατογράφημα.
Own domain · NDA · Watermarked PDFs - Αυτόματοι έλεγχοιContinuous Compliance
Εκατοντάδες αυτόματα τεστ ελέγχουν βάσει χρονοδιαγράμματος το Active Directory, το AWS, το Entra ID και το Microsoft 365, και κάθε αποτέλεσμα καταγράφεται ως τεκμήριο στους ελέγχους που καλύπτει.
Active Directory · AWS · Entra ID · Microsoft 365 - Επιθετικός έλεγχοςPentest
Εύρος, ευρήματα και επανέλεγχοι σε ένα σημείο. Οι εξωτερικοί ελεγκτές δουλεύουν στη δική τους πύλη: προσκαλούνται με email, αποδέχονται πρώτα τους κανόνες εμπλοκής και βλέπουν μόνο το δικό τους pentest, μόνο μέσα στο χρονικό του παράθυρο.
External tester portal · Rules of engagement - Πράκτορες AIΔιακομιστής MCP
Το Claude και άλλα LLM δουλεύουν με το πρόγραμμά σας μέσω του διακομιστή MCP: διαβάζουν κινδύνους, ελέγχους, πόρους και περιστατικά και δημιουργούν εγγραφές με τα δικαιώματα του συνδεδεμένου χρήστη — και δεν μπορούν να διαγράψουν τίποτα.
Model Context Protocol · OAuth · API keys - Πολλοί οργανισμοίΣύντομαMSSP και όμιλοι εταιρειών
Μία κονσόλα για τους πελάτες ενός παρόχου υπηρεσιών ή τις εταιρείες ενός ομίλου: η εικόνα ασφάλειας δίπλα-δίπλα, τα δεδομένα κάθε οργανισμού χωριστά.
MSSP portfolio · Company group
“Ρωτήστε οτιδήποτε για το πρόγραμμα ασφάλειάς σας — η ELSA απαντά από τα πραγματικά σας δεδομένα, όχι από γενικά πρότυπα.”
Ένας έλεγχος.
Πολλά πρότυπα καλυμμένα.
 ISO 27001ISO/IEC 27001:2022
 NIST CSFCybersecurity Framework
 SOC 2SOC 2 Type II
 PCI DSSPayment Card Industry DSS
 GDPRData Protection Regulation
 CMMCMaturity Model Certification
 C2M2Capability Maturity Model
+ δικά σας πλαίσια
Δικά σας πλαίσια, προσαρμοσμένα στον κλάδο και στις κανονιστικές σας απαιτήσεις.
0+ ενοποιήσεις.
 Splunk
 QRadar
 Sentinel
 Nessus
 Qualys
 Rapid7
 CrowdStrike
 AWS
 Google Cloud
 Jira
 Slack
 GitHub
SIEM και SOC
- Splunk
- QRadar
- Microsoft Sentinel
- Elastic SIEM
Σαρωτές
- Nessus
- Qualys
- Rapid7
- Shodan
- Censys
Cloud
- AWS
- Microsoft Azure
- Google Cloud
Συνεργασία
- Jira
- Slack
- GitHub
- GitLab
Endpoint και πληροφόρηση απειλών
- CrowdStrike
- GitGuardian
- Active Directory
…και προσαρμοσμένες ενοποιήσεις API για τα δικά σας εργαλεία.
Από τον κίνδυνο ως την ιδιωτικότητα και το AppSec
Splunk, Nessus, Jira, AWS…
Από ISO 27001 ως CMMC + δικά σας
Σχεδιασμένο με προτεραιότητα στον αυτοματισμό
“Μια πλατφόρμα ασφάλειας πρέπει να είναι η ίδια ασφαλής — φτιαγμένη από επαγγελματίες ασφάλειας, με άμυνα σε βάθος σε κάθε επίπεδο.”
AES-256 σε ηρεμία και κατά τη μεταφορά, HashiCorp Vault για διαπιστευτήρια.
Πρόσβαση ανά ρόλο με απομόνωση μεταξύ tenants.
Κάθε ενέργεια καταγράφεται και ανιχνεύεται για ψηφιακή εγκληματολογία.
Εταιρικό SSO μέσω Keycloak, αρχιτεκτονική συμμορφωμένη με SOC 2.
Ακόμη αναρωτιέστε;
Μια πλατφόρμα διαχείρισης ασφάλειας πληροφοριών καλύπτει ολόκληρο τον κύκλο ζωής της ασφάλειας πληροφοριών — όχι μόνο διακυβέρνηση, κίνδυνο και συμμόρφωση, αλλά και επιχειρησιακή ασφάλεια, ενοποιήσεις, μετρικές, εκπαίδευση και προϋπολογισμό. Το GRC εστιάζει σε λίστες συμμόρφωσης· ένα ISMP διευθύνει ολόκληρο το πρόγραμμά σας.
Ναι — το Cisodium είναι μια σύγχρονη πλατφόρμα cyber GRC, και κάτι παραπάνω. Πέρα από διακυβέρνηση, κίνδυνο και συμμόρφωση, ενώνει επιχειρησιακή ασφάλεια, λειτουργίες SOC, διαχείριση ευπαθειών και περιστατικών, κάλυψη MITRE ATT&CK, μετρικές και προϋπολογισμό σε ένα ISMP. Αποκτάτε μία λύση cyber GRC αντί για μια στοίβα ασύνδετων εργαλείων.
Οι περισσότεροι οργανισμοί λειτουργούν μέσα σε 2–4 εβδομάδες, στο cloud ή on-premises. Η ομάδα ενσωμάτωσής μας βοηθά από την πρώτη μέρα με την εισαγωγή υφιστάμενων ελέγχων, την αντιστοίχιση πλαισίων και τη ρύθμιση ενοποιήσεων.
ISO 27001, NIST CSF, CMMC, C2M2, SOC 2, PCI DSS και GDPR από την αρχή — και δικά σας πλαίσια για τον κλάδο σας. Οι έλεγχοι αντιστοιχίζονται ταυτόχρονα σε πολλά πλαίσια.
Ναι — 300+ ενοποιήσεις για SIEM (Splunk, QRadar, Sentinel), σαρωτές (Nessus, Qualys, Rapid7), ticketing (Jira), επικοινωνία (Slack) και cloud (AWS, Azure, GCP), καθώς και προσαρμοσμένα API.
Ναι. Κλιμακώνεται από ομάδες 2–3 επαγγελματιών έως μεγάλα τμήματα — ο αυτοματισμός βοηθά τις μικρές ομάδες να πετυχαίνουν περισσότερα, και το πακέτο Starter καλύπτει τα βασικά.
Το Cisodium είναι φτιαγμένο από επαγγελματίες ασφάλειας, με την ασφάλεια στη βάση του. Όλα τα δεδομένα κρυπτογραφούνται σε ηρεμία και κατά τη μεταφορά, με λεπτομερές RBAC, πλήρη καταγραφή ελέγχου, SSO μέσω Keycloak και απομόνωση μεταξύ tenants. Τα διαπιστευτήρια φυλάσσονται στο HashiCorp Vault ή σε αποθήκευση κρυπτογραφημένη με AES-256.
Δωρεάν δοκιμή 14 ημερών με πλήρη πρόσβαση σε όλες τις λειτουργίες του πακέτου Professional. Χωρίς πιστωτική κάρτα.
Έτοιμοι να πάτε
πέρα από το παραδοσιακό GRC;
14 ημέρες δωρεάν δοκιμή. Χωρίς κάρτα. Cloud ή on-premises.