Όλη η ομάδα. Μία πλατφόρμα.
Η ίδια πλατφόρμα, 16 θέσεις. Τι κάνει πραγματικά κάθε μέλος μιας ομάδας ασφάλειας στο Cisodium — και τι αλλάζει όταν το κάνει εδώ.
Διευθύνετε το πρόγραμμα
 STRATEGYCISOΤο ΔΣ θέλει αριθμούς. Θα τους έχει.Τέσσερις ομάδες, τέσσερις αριθμοί, μία συνεδρίαση ΔΣ. Εδώ ο φάκελος του ΔΣ, ο βαθμός ωριμότητας, η γραμμή προϋπολογισμού και ο πίνακας δικαιωμάτων διαβάζουν όλα τα δεδομένα στα οποία ήδη δουλεύει η ομάδα σας.
 OPSΥπεύθυνος ασφάλειαςΤίποτα δεν χάνεται στην πορεία.Αναλάβετε τη λειτουργική μέρα: την ουρά ευπαθειών, τα περιστατικά από τη διαλογή ως τα διδάγματα, τις πιστοποιήσεις πρόσβασης, τις εγκρίσεις θωράκισης και τους γύρους phishing. Όλα έχουν υπεύθυνο, ημερομηνία και εγγραφή.
 RISKΥπεύθυνος κινδύνωνΟ κίνδυνος ως στρατηγική, όχι ως τικ.Τα μητρώα σε φύλλα χάνουν τις συνδέσεις. Ορίστε μία φορά τη μεθοδολογία βαθμολόγησης και αφήστε κάθε εγγραφή να κρατά τους ελέγχους, διαδικασίες, περιστατικά, KRI και ευπάθειες που πραγματικά αγγίζει, με σχέδια αντιμετώπισης και επίσημες αποδοχές καταγεγραμμένες.
Αποδείξτε το
 COMPLIANCEΥπεύθυνος συμμόρφωσηςΑντιστοιχίστε μία φορά. Καλύψτε πολλά.Αντιστοιχίστε έναν έλεγχο σε πολλά πλαίσια, πάρτε τον κύκλο ελέγχου από το πεδίο ως το πιστοποιητικό και κλείστε κάθε εύρημα με βήμα επαλήθευσης, όχι με γνώμη.
 GDPRΥπεύθυνος προστασίας δεδομένωνΤο άρθρο 30 θέλει αρχείο. Όχι φάκελο.Μια ερώτηση της αρχής πρέπει να απαντιέται από το ίδιο το αρχείο. Εγγραφές άρθρου 30, ΕΑΠΔ, συγκαταθέσεις και εκτελούντες σε ένα σύνολο δεδομένων, με τα αιτήματα υποκειμένων σε εργασίες. Στην πλατφόρμα ως Privacy Officer — η ίδια θέση, αμερικανικός τίτλος.
 AUDITΕξωτερικός ελεγκτήςΠοιότητα αξιολόγησης, όχι logistics.Δύο πόρτες οδηγούν εδώ. Ένας περιορισμένος ρόλος μόνο ανάγνωσης για ονομαστικό λογαριασμό διαβάζει συμμόρφωση, βιβλιοθήκη ελέγχων, έγγραφα και μητρώο κινδύνων· ένας κωδικός πρόσκλησης ανοίγει την πύλη ελεγκτή με έξι καρτέλες, χωρίς λογαριασμό πλατφόρμας.
 PENTESTΕλεγκτής διείσδυσηςΕυρήματα εκεί όπου διορθώνονται. Χωρίς PDF για ξαναπληκτρολόγηση.Με πρόσκληση, για μία ανάθεση: αποδεχτείτε τους κανόνες εμπλοκής, διαβάστε το πεδίο, καταγράψτε ευρήματα με αποδείξεις και ελέγξτε ξανά τις διορθώσεις — στον χώρο εργασίας του ίδιου του πελάτη, εντός των ημερομηνιών και διευθύνσεων που επέτρεψε.
Τρέξτε τη μέρα
 SOCΥπεύθυνος SOCΗ βάρδια τελειώνει. Το πλαίσιο όχι.Η συνέχεια είναι το δυσκολότερο πρόβλημα του SOC· πεθαίνει στις επτά το πρωί. Πρόγραμμα βαρδιών, κλιμάκωση, φόρτος και υπογεγραμμένη παράδοση την κρατούν ζωντανή. Υποθέσεις και εγγραφές περιστατικών τις κλείνετε εσείς — ή τις διαγράφετε.
 TRIAGEΑναλυτής ασφάλειαςΕρευνήστε γρηγορότερα, αποκαταστήστε πλήρως.Διαλογή από την ουρά υποθέσεων, μετά δουλειά μέσα στην εγγραφή του περιστατικού: IOC, τεκμήρια και χρονολόγιο καθώς προχωράτε. Ελέγξτε αν έχει ξανασυμβεί και δώστε τη διόρθωση ως εργασία με ημερομηνία.
 ASSETSΥπεύθυνος ITΔιορθωμένο είναι ισχυρισμός. Θωρακισμένο είναι σάρωση.Μια απογραφή είναι σωστή τη μέρα της εξαγωγής. Εδώ το μητρώο μένει ζωντανό, οι εξαιρέσεις είναι γραπτές αποφάσεις και κάθε σύστημα σαρώνεται έναντι της βάσης του με το πρόσθετο θωράκισης.
 INTELΑναλυτής πληροφοριών απειλώνΣαράντα δελτία τη μέρα. Τρία σάς αφορούν.Δημόσιες ροές απειλών διαβασμένες απέναντι στα δικά σας ευρήματα: ποια CVE έχουν γνωστή εκμετάλλευση, ποια χρησιμοποιεί το ransomware, ποια είναι πιθανά τα επόμενα. Μετά, οι διαδρομές επίθεσης από ένα σημείο εισόδου ως τα συστήματα που μετρούν περισσότερο.
Αναλάβετε ένα πρόγραμμα
 BCDRPΥπεύθυνος επιχειρησιακής συνέχειαςΈνα σχέδιο που δοκιμάσατε. Όχι ένα σχέδιο που γράψατε.Οι υπεύθυνοι διαδικασιών που δεν συνδέονται ποτέ πρέπει κι αυτοί να απαντήσουν στο ερωτηματολόγιο επιπτώσεων. Ορίστε τη BIA ως εκστρατεία, γράψτε τα σχέδια πίσω της και δοκιμάστε τα με πρόγραμμα, με ευρήματα σε κάθε εκτέλεση.
 TPRMΥπεύθυνος κινδύνου τρίτωνΣτέλνετε το ερωτηματολόγιο. Το ημερολόγιο το κυνηγά.Οι προμηθευτές απαντούν χωρίς λογαριασμό, τα πρότυπα δημιουργούν κάθε γύρο και η επανάληψη ανοίγει μόνη την επόμενη αξιολόγηση. Σας μένει η λίστα καθυστερήσεων, από ροή και όχι από μνήμη.
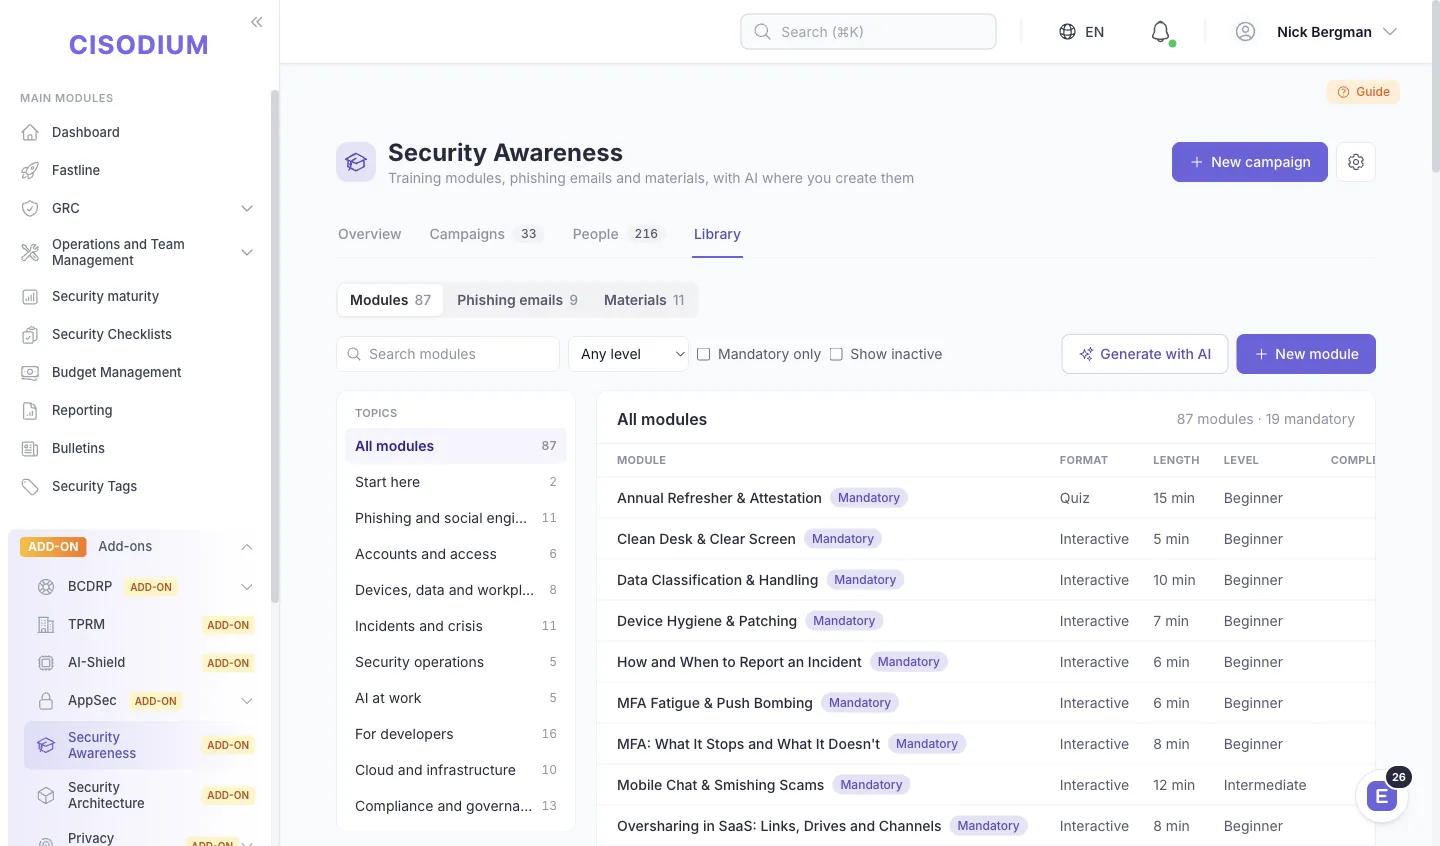 AWARENESSΥπεύθυνος ευαισθητοποίησης ασφάλειαςΣτάλθηκε, άνοιξε, πατήθηκε. Αναφέρθηκε. Ανά άτομο.Εκπαίδευση που φτάνει μόνο σε όσους έχουν λογαριασμό δεν είναι πρόγραμμα. Τις ενότητες τις γράφετε εσείς, η εγγραφή γίνεται ανά τμήμα και το phishing τρέχει σε επαναλαμβανόμενο πρόγραμμα, ανά αποδέκτη και όχι ως ένα εταιρικό ποσοστό.
 APPSECΕπικεφαλής AppSecΜία λίστα με τις διορθώσεις. Πριν βγει η έκδοση.Σαρωτές, pipelines και pentests τροφοδοτούν ένα μητρώο ανά εφαρμογή. Ιεραρχήστε τις διορθώσεις με βάση την πραγματική εκμετάλλευση, περάστε τις εκδόσεις από πύλες με κανόνες που καταγράψατε και κρατήστε ένα SBOM ανά έκδοση για τον φάκελο CRA.
 ARCHΑρχιτέκτονας ασφάλειαςΚάθε σύστημα, όπως λειτουργεί. Κάθε επίπεδο, βαθμολογημένο.Σχεδιάστε κάθε σύστημα όπως πραγματικά λειτουργεί και διαβάστε το έναντι οκτώ επιπέδων άμυνας. Το λεπτό επίπεδο, η διαδρομή με ένα μόνο τείχος και η εκπρόθεσμη επανεξέταση σχεδιασμού φαίνονται πριν τα βρει ένας επιτιθέμενος ή ένας ελεγκτής.
Ποιος δίνει τι σε ποιον
Δεκαέξι ρόλοι, ένα σύνολο μητρώων. Επιλέξτε έναν ρόλο για να δείτε τι φτάνει στο γραφείο του και πού πηγαίνει μετά η δουλειά του.
Λαμβάνει
Ο κίνδυνος ως στρατηγική, όχι ως τικ.
Ανοίξτε τη σελίδα του ρόλου →Παραδίδει
Λαμβάνει
Παραδίδει
—
Λαμβάνει
Τίποτα δεν χάνεται στην πορεία.
Ανοίξτε τη σελίδα του ρόλου →Παραδίδει
Λαμβάνει
Διορθωμένο είναι ισχυρισμός. Θωρακισμένο είναι σάρωση.
Ανοίξτε τη σελίδα του ρόλου →Παραδίδει
Λαμβάνει
—
Σαράντα δελτία τη μέρα. Τρία σάς αφορούν.
Ανοίξτε τη σελίδα του ρόλου →Παραδίδει
Λαμβάνει
Ερευνήστε γρηγορότερα, αποκαταστήστε πλήρως.
Ανοίξτε τη σελίδα του ρόλου →Παραδίδει
Λαμβάνει
Παραδίδει
Λαμβάνει
—
Στέλνετε το ερωτηματολόγιο. Το ημερολόγιο το κυνηγά.
Ανοίξτε τη σελίδα του ρόλου →Παραδίδει
Λαμβάνει
Ένα σχέδιο που δοκιμάσατε. Όχι ένα σχέδιο που γράψατε.
Ανοίξτε τη σελίδα του ρόλου →Παραδίδει
Λαμβάνει
—
Κάθε σύστημα, όπως λειτουργεί. Κάθε επίπεδο, βαθμολογημένο.
Ανοίξτε τη σελίδα του ρόλου →Παραδίδει
Λαμβάνει
Μία λίστα με τις διορθώσεις. Πριν βγει η έκδοση.
Ανοίξτε τη σελίδα του ρόλου →Παραδίδει
—
Λαμβάνει
Στάλθηκε, άνοιξε, πατήθηκε. Αναφέρθηκε. Ανά άτομο.
Ανοίξτε τη σελίδα του ρόλου →Παραδίδει
Λαμβάνει
Το άρθρο 30 θέλει αρχείο. Όχι φάκελο.
Ανοίξτε τη σελίδα του ρόλου →Παραδίδει
Λαμβάνει
Αντιστοιχίστε μία φορά. Καλύψτε πολλά.
Ανοίξτε τη σελίδα του ρόλου →Παραδίδει
Λαμβάνει
Παραδίδει
Λαμβάνει
—
Ευρήματα εκεί όπου διορθώνονται. Χωρίς PDF για ξαναπληκτρολόγηση.
Ανοίξτε τη σελίδα του ρόλου →Παραδίδει
ΛαμβάνειΠαραδίδειΕπιλέξτε έναν ρόλο για να φωτιστεί τι δίνει και τι παίρνει.
Ακολουθήστε μια δουλειά
Επιλέξτε μια διαδρομή και δείτε την να κινείται: ποιος λαμβάνει τη δουλειά, τι κάνει με αυτήν και σε ποιον την παραδίδει.
Λαμβάνει
—
Κάνει
Διασταυρώστε τον κατάλογο KEV με τα δικά σας ευρήματα.Κάθε CVE με γνωστή εκμετάλλευση δείχνει τους hosts όπου βρίσκεται και πόσο έχει ξεπεράσει την προθεσμία της CISA.
Threat intelΠαραδίδει
→ Αναλυτής ασφάλειαςΠοια CVE έχουν ενεργή εκμετάλλευση: KEV και EPSS
Λαμβάνει
← Αναλυτής πληροφοριών απειλώνΠοια CVE έχουν ενεργή εκμετάλλευση: KEV και EPSS
Κάνει
Κάντε διαλογή και ενημερώστε μια ευπάθεια.Κατάσταση, σοβαρότητα και σημειώσεις αποκατάστασης αλλάζουν από την ίδια την ουρά — η ανάγνωση δεν είναι το όριο του ρόλου.
Vulnerability managementΠαραδίδει
→ Υπεύθυνος ITΕργασία για διόρθωση του ευρήματος
Λαμβάνει
← Αναλυτής ασφάλειαςΕργασία για διόρθωση του ευρήματος
Κάνει
Κάντε μια ευπάθεια εργασία επιδιόρθωσης.Διαβάστε την ουρά, ανοίξτε την εργασία και κρατήστε την ως το τέλος: η ουρά είναι μόνο για ανάγνωση, η εργασία όχι.
TasksΠαραδίδει
→ Υπεύθυνος κινδύνωνΠάγια και ευπάθειες προς βαθμολόγηση
Λαμβάνει
← Υπεύθυνος ITΠάγια και ευπάθειες προς βαθμολόγηση
Κάνει
Περάστε έναν κίνδυνο από τον οδηγό επεξεργασίας.Εγγενής βαθμός, αντιμετώπιση, υπεύθυνος και υπολειπόμενος βαθμός αλλάζουν μαζί. Το μητρώο δεν κρατά ποτέ μισή ενημέρωση.
Risk edit wizardΠαραδίδει
→ CISOΚίνδυνοι και αποφάσεις αποδοχής
Λαμβάνει
← Υπεύθυνος κινδύνωνΚίνδυνοι και αποφάσεις αποδοχής
Κάνει
Προγραμματίστε τον φάκελο του ΔΣ.Κίνδυνος, συμμόρφωση, περιστατικά και προϋπολογισμός σε μία χρονολογημένη αφήγηση, με τον ρυθμό που ορίζετε.
Board packΠαραδίδει
—
Τους ρόλους τους αλλάζετε εσείς
78 έτοιμοι ρόλοι, 203 δικαιώματα και οι δικοί σας από πάνω. Ελάχιστα προνόμια εξ ορισμού — όχι μια ρύθμιση που πρέπει να θυμηθείτε να ενεργοποιήσετε.
Δεν είστε στη λίστα;
Γράψτε τον τίτλο της θέσης στη φόρμα επίδειξης. Για την οπτική ανά κλάδο, δείτε τα σενάρια χρήσης.
Έτοιμοι να πάτε
πέρα από το παραδοσιακό GRC;
14 ημέρες δωρεάν δοκιμή. Χωρίς κάρτα. Cloud ή on-premises.