GRC:n tuolla puolen.
Tutustu ISMP:hen.
Jokainen tietoturva-alue — riskit, compliance, poikkeamat, budjetti, strategia — yhdellä alustalla, joka on tehty operointiin eikä auditointeihin.

Compliance = Tietoturva.
Voit läpäistä jokaisen auditoinnin ja joutua silti murron kohteeksi. Perinteinen GRC seuraa paperityötä — ei operatiivista todellisuuttasi.
Organisaatiot, joilla on 5+ irrallista tietoturvatyökalua, käyttävät 40 % enemmän aikaa integrointiin kuin varsinaiseen tietoturvatyöhön.
Jokainen alue.
Yksi alusta.
Kaksikymmentä aluetta toimii yhden omaisuuden, riskien, kontrollien ja ihmisten rekisterin päällä — joten yhdessä tapahtuva näkyy kaikkialla, missä sillä on merkitystä.
- TietoturvastrategiaTavoitteet · KPI:t · hallitusraportit
- RiskienhallintaRekisterit · jäännösriski · käsittely
- Politiikat ja dokumentitLuonnos → hyväksyntä → poisto
- Budjetti ja resurssitToimittajat · ROI · hyväksynnät
- Compliance ja viitekehyksetYksi kontrolli, monta standardia
- KypsyysarviointiC2M2 · CMMC · SAMM
- Mittarit ja KPI:tKoontinäkymät · trendianalyysi
- Tietosuojan hallintaSeloste · rekisteröidyn pyynnöt · DPIA · suostumus
- OmaisuudenhallintaLuokittelu · riippuvuudet
- Identiteetti ja pääsyPääsyoikeuksien katselmoinnit · oikeudet
- SovellusturvallisuusSkannaukset · havainnot · SSDLC
- Koventaminen ja syvyyspuolustusPerustasot · kerrokselliset kontrollit
- SOC-operointiTapaukset · vuorot · SIEM
- Poikkeamien hallintaKriisihuone · tutkinnat
- Haavoittuvuuksien hallintaNessus · Qualys · Rapid7
- Altistumisen hallintaHyökkäyspinta · kruununjalokivet
- Toiminnan jatkuvuusBCP/DRP · BIA · RTO/RPO
- Toimittajariski (TPRM)Kyselylomakkeet · toimitusketju
- Koulutus ja tietoisuusTietojenkalastelusimulaatiot · suoritukset
- Tietoturva-arkkitehtuuriTietovirrat · zero trust
- Hallinnointi
- Varmennus
- Suojaus
- Havainnointi ja reagointi
- Resilienssi
Yksi havainto, seurattuna läpi alustan
VLN-00089Haavoittuvuus löytyyAST-00234Kriittisessä omaisuuserässäRISK-00099Synnyttää riskinCTRL-00102Kontrolli testaa senCMP-00012Vastaa ISO 27001 A.8.8 -kohtaaTASK-00567Korjaus osoitetaan
Rakennettu tietoturvatiimille.
Hyödyllinen kaikille muille.
Tietoturvatyö koskettaa jokaista työpistettä. Jokainen saa oman osansa — ja loput ohjelmasta pysyy poissa tieltä.
- Hallitus ja johtoTilannekuva yhdellä sivulla.
Hallitusraportti ja tietoturvapisteet, jotka selittävät itsensä — liiketoiminnan kielellä, trendi taustalla.
Reporting · Board - CISO ja tietoturvatiimiKoko ohjelma, yksi työnkulku.
Riskit, kontrollit, poikkeamat ja haavoittuvuudet yhdessä paikassa, ja ELSA vastaa omien tietojesi pohjalta.
Dashboard · ELSA - Esihenkilöt ja riskinomistajatPäätöksiä, ei perässä juoksemista.
Pääsyoikeuksien katselmoinnit, riskien hyväksymiset ja muut hyväksynnät saapuvat tehtävinä, mukana päätökseen tarvittava konteksti.
Access reviews · Tasks - IT ja operaatiotKorjaukset ryhmiteltyinä ja järjestettyinä.
Haavoittuvuudet ryhmiteltyinä korjaustiketeiksi, koventamisen perustasot ja laitetarkistukset — pahin ensin.
Vulnerabilities · Hardening - KehittäjätTietoturva osana julkaisua.
AppSec-havainnot, SBOM:t ja julkaisuportit projektikohtaisesti, suoraan putkesta syötettynä.
AppSec · SBOM - HR ja tiimien vetäjätTiedä, kuka kattaa minkä.
Organisaatiokaavio, osaamismatriisi, kahdenkeskiset keskustelut ja poissaolot — sekä osaaminen, joka on vain yhdellä ihmisellä.
Team management - Lakiasiat, tietosuoja ja hankinnatVelvoitteet hallinnassa.
Käsittelyn selosteet, DSAR-pyynnöt ja DPIA:t, sääntelyvelvoitteet ja toimittajakyselyt yhdessä rekisterissä.
Privacy · TPRM · Obligations - Jokainen työntekijäLyhyt, olennainen, tehty.
Osoitetut koulutukset ja tietojenkalastelusimulaatiot, luettavat ja kuitattavat politiikat — ja vain omat tehtävät.
Security awareness · Documents - Auditoijat ja asiakkaatNäyttö ilman sähköpostiketjuja.
Auditoijat työskentelevät omassa portaalissaan; asiakkaat lukevat Trust Centeriäsi ja pyytävät dokumentteja NDA:n alla.
Auditor portal · Trust Center
Kolme vaihetta.
Reaktiivisesta proaktiiviseen.
Arvioi todellinen tilasi.
Arvioi jokainen alue — ei vain auditoitavia — ja määritä lähtötasosi ennen kuin auditoijat tekevät sen.
- Kypsyysarviointi jokaisella alueella
- Puuteanalyysi ISO 27001:tä ja NIST CSF:ää vasten
- Riskien tunnistaminen ja pisteytys

Hallitse yhdestä paikasta.
Kontrollit, riskit, compliance ja operointi yhdessä työnkulussa — ei käsin siirtelyä järjestelmien välillä.
- Keskitetty kontrollien hallinta
- Automaattinen compliance-kohdistus
- Poikkeamiin reagoinnin työnkulut

Paranna näytön kanssa.
Reaaliaikaiset KPI:t, trendit ja hallitukselle valmiit raportit. Näytä edistystä, älä lupauksia.
- Reaaliaikaiset tietoturvanäkymät
- Jatkuva kypsyyspisteytys
- Hallitukselle valmiit johdon raportit

Mitä GRC ei yksinkertaisesti osaa.
Yksi kontrolli. Kaikki standardit.
Kohdista yksi kontrolli samanaikaisesti ISO 27001:een, NIST CSF:ään, SOC 2:een ja PCI DSS:ään — tekoälypohjaisella puuteanalyysillä ja näytön linkityksellä yhdellä näytöllä.

216 tekniikkaa kohdistettuna.
Hyökkäys- ja puolustusnäkymät 475 alatekniikkaan. Näe aukot ennen hyökkääjiä.

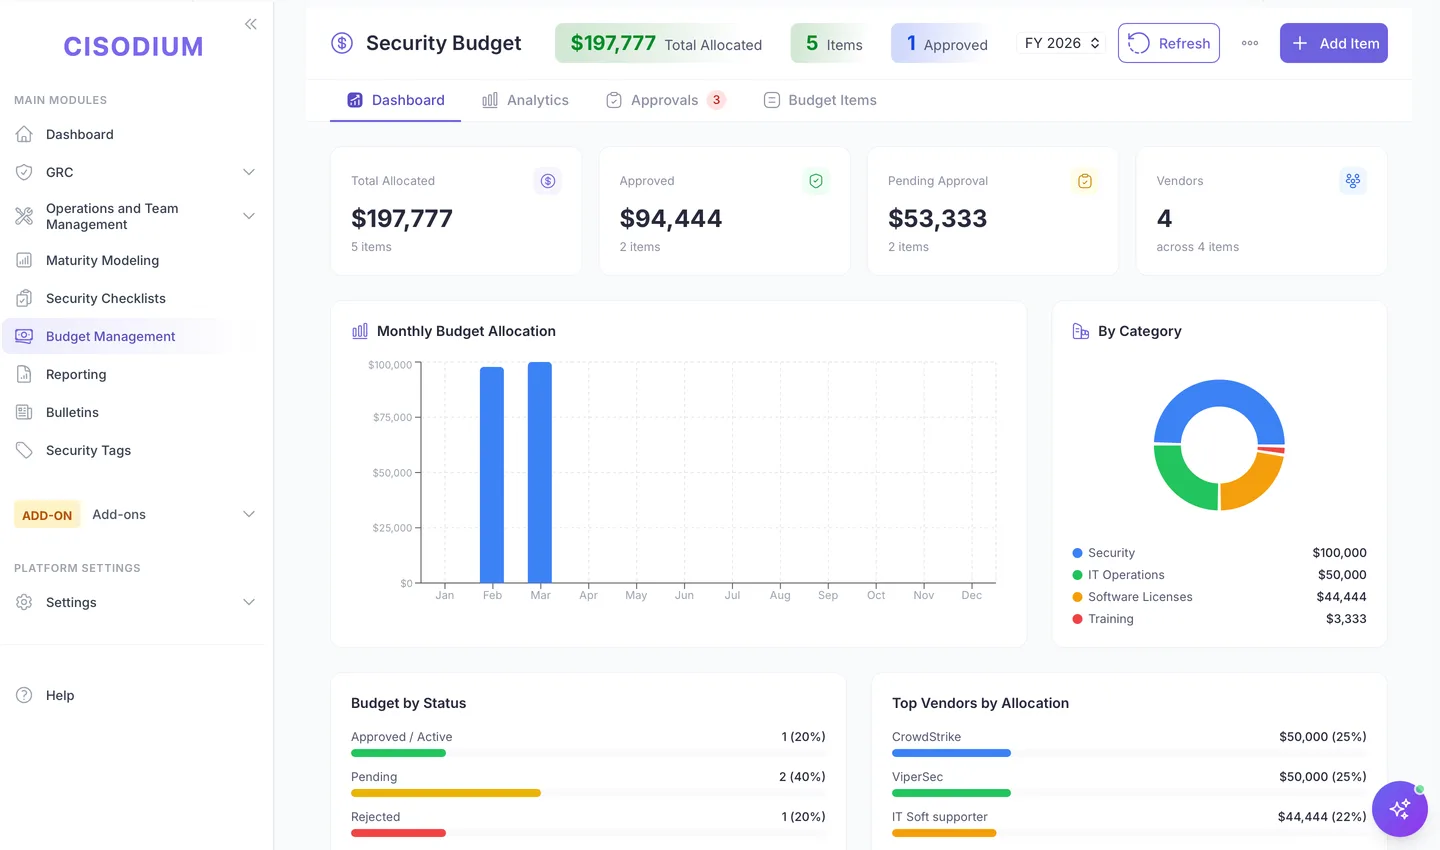
Jokainen euro perusteltu.
Toimittajakohtainen erittely, kategoria-analyysi, hyväksyntätyönkulut — jotain, mitä mikään GRC ei tarjoa.
Tiedä etäisyytesi tavoitteeseen.
C2M2, CMMC, NIST CSF ja OWASP SAMM — MIL-tasot alueittain, näyttö käytännöittäin.

Luonnoksesta poistoon.
Versionhallinta, katselmointiaikataulut, hyväksynnät ja compliance-linkitys jokaiselle politiikalle.

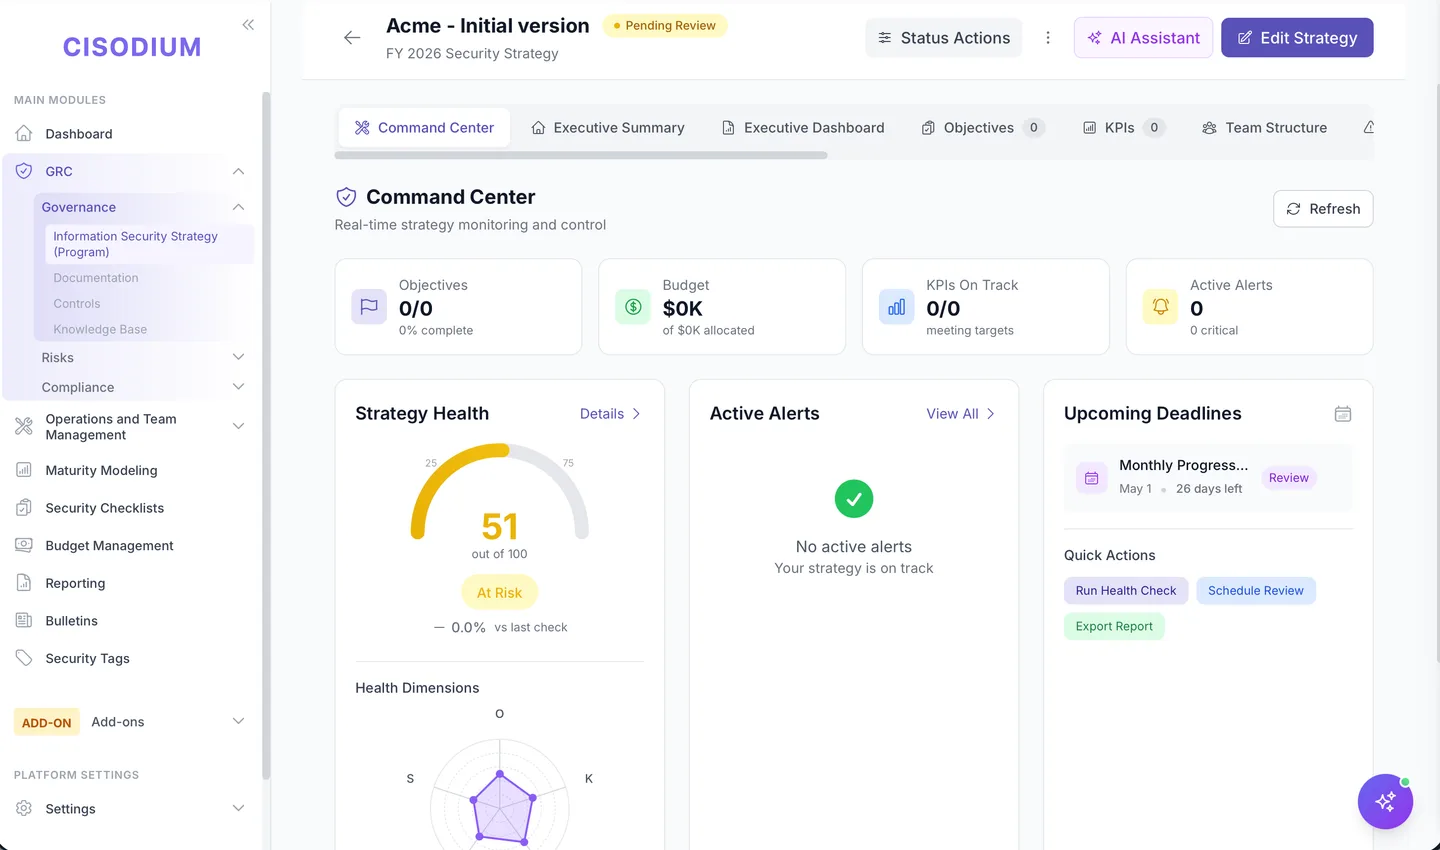
Komentokeskus, ei tarkistuslista.
Määritä strategiset tavoitteet, seuraa strategian tilaa reaaliajassa, seuraa KPI:itä ja luo johdon yhteenvetoja.
…ja muuta, jokaisella alueella.

Auditointihavainnot
Seuraa havaintoja vakavuuden, tilan ja myöhästymishälytysten kanssa.

Omaisuus ja prosessit
Omaisuus, prosessit ja IT-palvelut kriittisyysanalyysin kanssa.
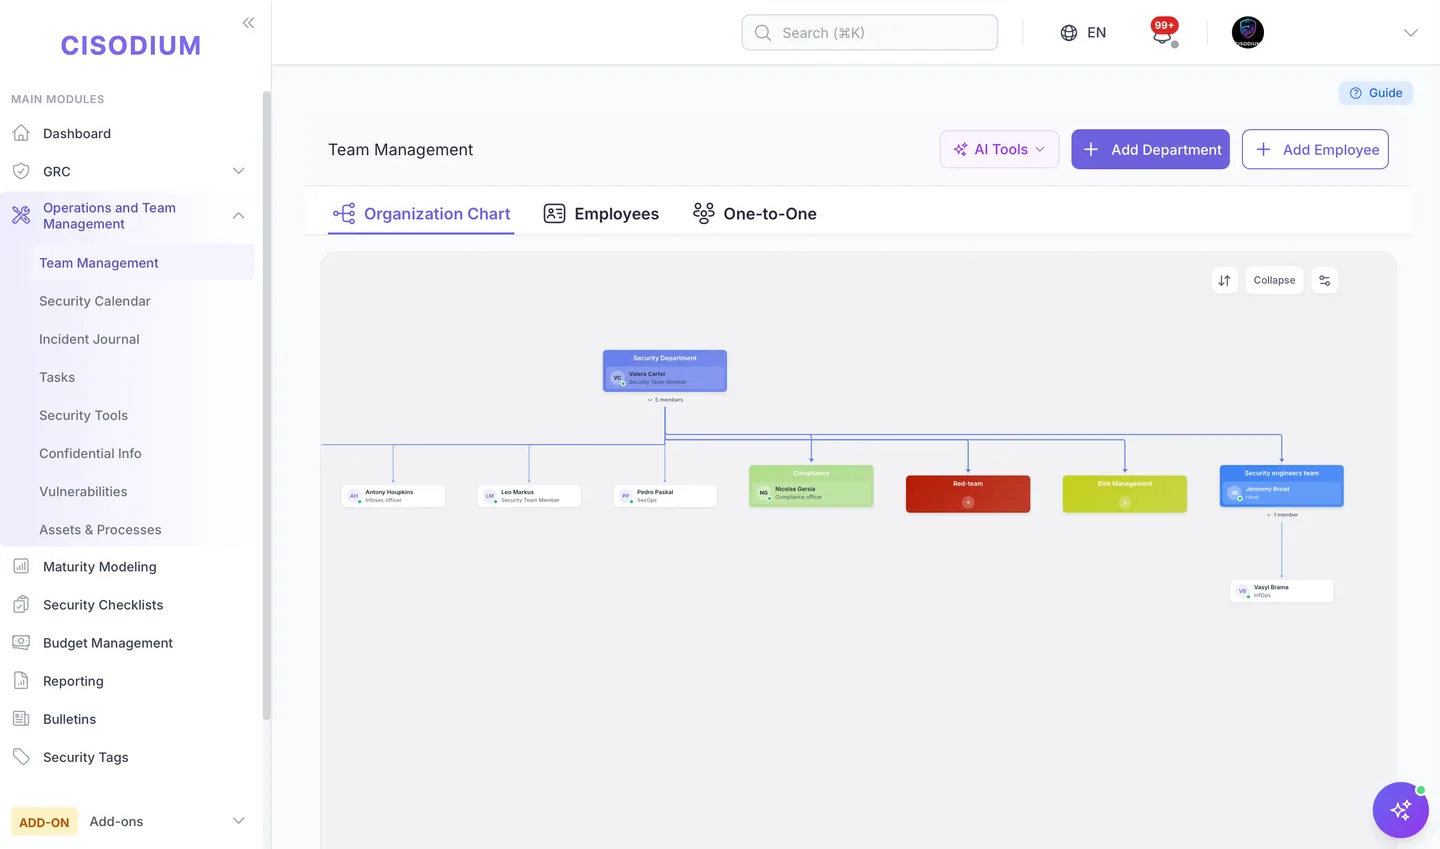
Tiimin hallinta
Organisaatiokaavio, osastot ja roolipohjaiset työnkulut.
Enemmän kuin rekisteri.
Moduulit, jotka tekevät työn.
Moduulit siihen, mistä tietoturvatiimi nykyään vastaa: käytössä oleva tekoäly, asiakkaiden luottamus, koneen testaamat kontrollit, pentestit ja omat tekoälyagenttisi.
- Tekoälyn hallintaAI Shield
Löytää varjotekoälyn Entra ID:n ja Google Workspacen OAuth-suostumuksista, pitää yhtä luetteloa agenteista, copiloteista, LLM-rajapinnoista ja MCP-palvelimista ja näyttää järjestelmäkohtaisesti ISO 42001 -valmiuden ja AI Actin velvoitteet.
ISO/IEC 42001 · EU AI Act - Asiakkaiden luottamusTrust Center
Julkinen sivu omassa verkkotunnuksessasi sertifikaattiesi ja kontrolliesi kera. Asiakkaat pyytävät asiakirjoja NDA:n alaisina ja saavat vesileimatut kopiot.
Own domain · NDA · Watermarked PDFs - Automaattiset testitContinuous Compliance
Sadat automaattiset testit tarkistavat aikataulun mukaan Active Directoryn, AWS:n, Entra ID:n ja Microsoft 365:n, ja jokainen tulos kirjautuu näytöksi niille kontrolleille, jotka se kattaa.
Active Directory · AWS · Entra ID · Microsoft 365 - Hyökkäävä testausPentest
Laajuus, havainnot ja uudelleentestit yhdessä paikassa. Ulkoiset testaajat työskentelevät omassa portaalissaan: sähköpostilla kutsuttuina he hyväksyvät ensin testaussäännöt ja näkevät vain oman pentestinsä, vain sen aikaikkunassa.
External tester portal · Rules of engagement - TekoälyagentitMCP-palvelin
Claude ja muut LLM:t työskentelevät ohjelmasi kanssa MCP-palvelimen kautta: ne lukevat riskejä, kontrolleja, omaisuutta ja poikkeamia ja luovat tietueita kirjautuneen käyttäjän oikeuksilla — eivätkä voi poistaa mitään.
Model Context Protocol · OAuth · API keys - Useita organisaatioitaTulossaMSSP ja konsernit
Yksi konsoli palveluntarjoajan asiakkaille tai konsernin yhtiöille: tietoturvatilanne rinnakkain, kunkin organisaation tiedot erillään.
MSSP portfolio · Company group
“Kysy mitä tahansa tietoturvaohjelmastasi — ELSA vastaa omien tietojesi pohjalta, ei yleisistä malleista.”
Yksi kontrolli.
Monta standardia täytetty.
 ISO 27001ISO/IEC 27001:2022
 NIST CSFCybersecurity Framework
 SOC 2SOC 2 Type II
 PCI DSSPayment Card Industry DSS
 GDPRData Protection Regulation
 CMMCMaturity Model Certification
 C2M2Capability Maturity Model
+ omat viitekehykset
Omat viitekehykset, räätälöity toimialasi ja sääntelyvaatimustesi mukaan.
0+ integraatiota.
 Splunk
 QRadar
 Sentinel
 Nessus
 Qualys
 Rapid7
 CrowdStrike
 AWS
 Google Cloud
 Jira
 Slack
 GitHub
SIEM ja SOC
- Splunk
- QRadar
- Microsoft Sentinel
- Elastic SIEM
Skannerit
- Nessus
- Qualys
- Rapid7
- Shodan
- Censys
Pilvi
- AWS
- Microsoft Azure
- Google Cloud
Yhteistyö
- Jira
- Slack
- GitHub
- GitLab
Päätelaitteet ja uhkatieto
- CrowdStrike
- GitGuardian
- Active Directory
…ja räätälöidyt API-integraatiot omille työkaluillesi.
Riskeistä tietosuojaan ja AppSeciin
Splunk, Nessus, Jira, AWS…
ISO 27001:stä CMMC:hen + omat
Automaatio edellä suunniteltu
“Tietoturva-alustan on oltava itse turvallinen — tietoturva-ammattilaisten rakentama, syvyyspuolustus jokaisessa kerroksessa.”
AES-256 levossa ja siirrossa, HashiCorp Vault tunnistetiedoille.
Roolipohjainen pääsy ja vuokralaisten eristys.
Jokainen toimenpide kirjataan ja on jäljitettävissä forensiikkaa varten.
Yritystason SSO Keycloakin kautta, SOC 2 -vaatimusten mukainen arkkitehtuuri.
Vieläkö mietityttää?
Tietoturvan hallinta-alusta kattaa tietoturvan koko elinkaaren — ei vain hallintoa, riskejä ja compliancea, vaan myös operatiivisen tietoturvan, integraatiot, mittarit, koulutuksen ja budjetin. GRC keskittyy compliance-tarkistuslistoihin; ISMP pyörittää koko ohjelmaasi.
Kyllä — Cisodium on moderni kyber-GRC-alusta, ja enemmän. Hallinnon, riskien ja compliancen lisäksi se yhdistää operatiivisen tietoturvan, SOC-operoinnin, haavoittuvuuksien ja poikkeamien hallinnan, MITRE ATT&CK -kattavuuden, mittarit ja budjetin yhteen ISMP:hen. Saat yhden kyber-GRC-ratkaisun irrallisten työkalujen pinon sijaan.
Useimmat organisaatiot ovat käynnissä 2–4 viikossa, pilvessä tai omissa tiloissa. Käyttöönottotiimimme auttaa ensimmäisestä päivästä alkaen tuomaan olemassa olevat kontrollit, kohdistamaan viitekehykset ja määrittämään integraatiot.
ISO 27001, NIST CSF, CMMC, C2M2, SOC 2, PCI DSS ja GDPR valmiina — sekä omat viitekehykset toimialallesi. Kontrollit kohdistetaan useaan viitekehykseen samanaikaisesti.
Kyllä — 300+ integraatiota: SIEM (Splunk, QRadar, Sentinel), skannerit (Nessus, Qualys, Rapid7), tiketöinti (Jira), viestintä (Slack) ja pilvi (AWS, Azure, GCP), sekä omat API:t.
Sopii. Se skaalautuu 2–3 hengen tiimeistä suuriin osastoihin — automaatio auttaa pieniä tiimejä saamaan enemmän aikaan, ja Starter-paketti kattaa olennaisen.
Cisodiumin ovat rakentaneet tietoturva-ammattilaiset tietoturva perustana. Kaikki tiedot salataan levossa ja siirrossa, ja käytössä on hienojakoinen RBAC, täysi auditointiloki, SSO Keycloakin kautta ja vuokralaisten eristys. Tunnistetiedot säilytetään HashiCorp Vaultissa tai AES-256-salatussa tallennustilassa.
14 päivän maksuton kokeilu, jossa on täysi pääsy kaikkiin Professional-paketin ominaisuuksiin. Luottokorttia ei tarvita.
Valmis siirtymään
perinteisen GRC:n ohi?
14 päivän maksuton kokeilu. Ei luottokorttia. Pilvessä tai omissa tiloissa.