Koko tiimi. Yksi alusta.
Sama alusta, 16 tehtävää. Mitä jokainen tietoturvatiimin jäsen oikeasti tekee Cisodiumissa — ja mikä muuttuu, kun hän tekee sen täällä.
Johda ohjelmaa
 STRATEGYCISOHallitus haluaa lukuja. Se saa ne.Neljä tiimiä, neljä lukua, yksi hallituksen kokous. Täällä hallituspaketti, kypsyysarvosana, budjettirivi ja oikeusmatriisi lukevat kaikki tiimisi valmiiksi käyttämää dataa.
 OPSTietoturvapäällikköMikään ei putoa rakojen väliin.Omista operatiivinen päivä: haavoittuvuusjono, poikkeamat triagesta opittuihin asioihin, pääsyoikeuksien sertifioinnit, koventamisen hyväksynnät ja tietojenkalastelukierrokset. Jokaisella on omistaja, päivämäärä ja tietue.
 RISKRiskipäällikköRiski strategiana, ei rastina.Taulukkorekistereistä puuttuvat yhteydet. Määritä pisteytysmenetelmä kerran ja anna jokaisen merkinnän sisältää ne kontrollit, prosessit, poikkeamat, KRI:t ja haavoittuvuudet, joihin se oikeasti liittyy, käsittelysuunnitelmineen ja muodollisine hyväksyntöineen.
Todista se
 COMPLIANCECompliance-vastaavaKohdista kerran. Täytä monta.Kohdista yksi kontrolli useaan viitekehykseen, vie auditointisykli rajauksesta sertifikaatin lataukseen ja sulje jokainen havainto varmennusvaiheella mielipiteen sijaan.
 GDPRTietosuojavastaava30 artikla vaatii selosteen. Ei kansiota.Valvontaviranomaisen kysymykseen pitää voida vastata itse rekisteristä. 30 artiklan merkinnät, DPIA:t, suostumukset ja käsittelijät ovat yhdessä tietoaineistossa, ja rekisteröityjen pyynnöt jaetaan tehtäviksi. Alustassa valmiina nimellä Privacy Officer — sama tehtävä yhdysvaltalaisella nimikkeellä.
 AUDITUlkoinen auditoijaArvioinnin laatu, ei logistiikka.Kaksi ovea johtaa tänne. Rajattu vain luku -rooli nimetylle tilille lukee compliancea, kontrollikirjastoa, dokumentteja ja riskirekisteriä; kutsukoodi avaa kuuden välilehden auditointiportaalin ilman alustatiliä.
 PENTESTTunkeutumistestaajaHavainnot sinne, missä korjataan. Ei uudelleen näppäiltävää PDF:ää.Kutsusta, yhteen toimeksiantoon: hyväksy toimeksiannon säännöt, lue rajaus, kirjaa havainnot todisteineen ja testaa korjaukset uudelleen — asiakkaan omassa työtilassa, sen sallimien päivämäärien ja osoitteiden rajoissa.
Pyöritä päivää
 SOCSOC-päällikköVuoro päättyy. Konteksti ei.Jatkuvuus on SOC:n vaikein ongelma; se kuolee kello seitsemän aamulla. Vuorolista, eskalointi, kuormitus ja allekirjoitettu vuoronvaihto pitävät sen hengissä. Tapaukset ja poikkeamatietueet saat sulkea — tai poistaa.
 TRIAGETietoturva-analyytikkoTutki nopeammin, korjaa kokonaan.Triage tapausjonosta ja sitten työ poikkeamatietueessa: IOC:t, näyttö ja aikajana sitä mukaa kuin etenet. Tarkista, onko tämä tapahtunut ennen, ja anna korjaus eteenpäin päivättynä tehtävänä.
 ASSETSIT-päällikköPaikattu on väite. Kovennettu on skannaus.Inventaario on oikein sinä päivänä, kun se vietiin ulos. Täällä rekisteri pysyy elävänä, poikkeukset ovat kirjallisia päätöksiä ja jokainen järjestelmä skannataan perustasoaan vasten koventamislisäosalla.
 INTELUhkatiedusteluanalyytikkoNeljäkymmentä tiedotetta päivässä. Kolme koskee sinua.Julkiset uhkasyötteet luettuna omia havaintojasi vasten: mitä CVE:itä tiedetään hyödynnetyn, mitä kiristyshaittaohjelmat käyttävät, mitkä ovat todennäköisesti seuraavia. Sitten hyökkäyspolut sisääntulokohdasta niihin järjestelmiin, joilla on eniten väliä.
Omista ohjelma
 BCDRPJatkuvuuspäällikköSuunnitelma, jonka testasit. Ei suunnitelma, jonka kirjoitit.Prosessinomistajien, jotka eivät koskaan kirjaudu, on silti vastattava vaikutuskyselyyn. Rajaa BIA kampanjaksi, kirjoita sen taustalla olevat suunnitelmat ja testaa ne aikataulussa, havainnot jokaiseen ajoon liitettyinä.
 TPRMKolmansien osapuolten riskipäällikköSinä lähetät kyselyn. Kalenteri karhuaa sitä.Toimittajat vastaavat ilman tiliä, mallipohjat luovat jokaisen kierroksen ja toistuvuus avaa seuraavan arvioinnin itse. Sinulle jää myöhässä olevien lista, jota työstetään putkesta eikä muistista.
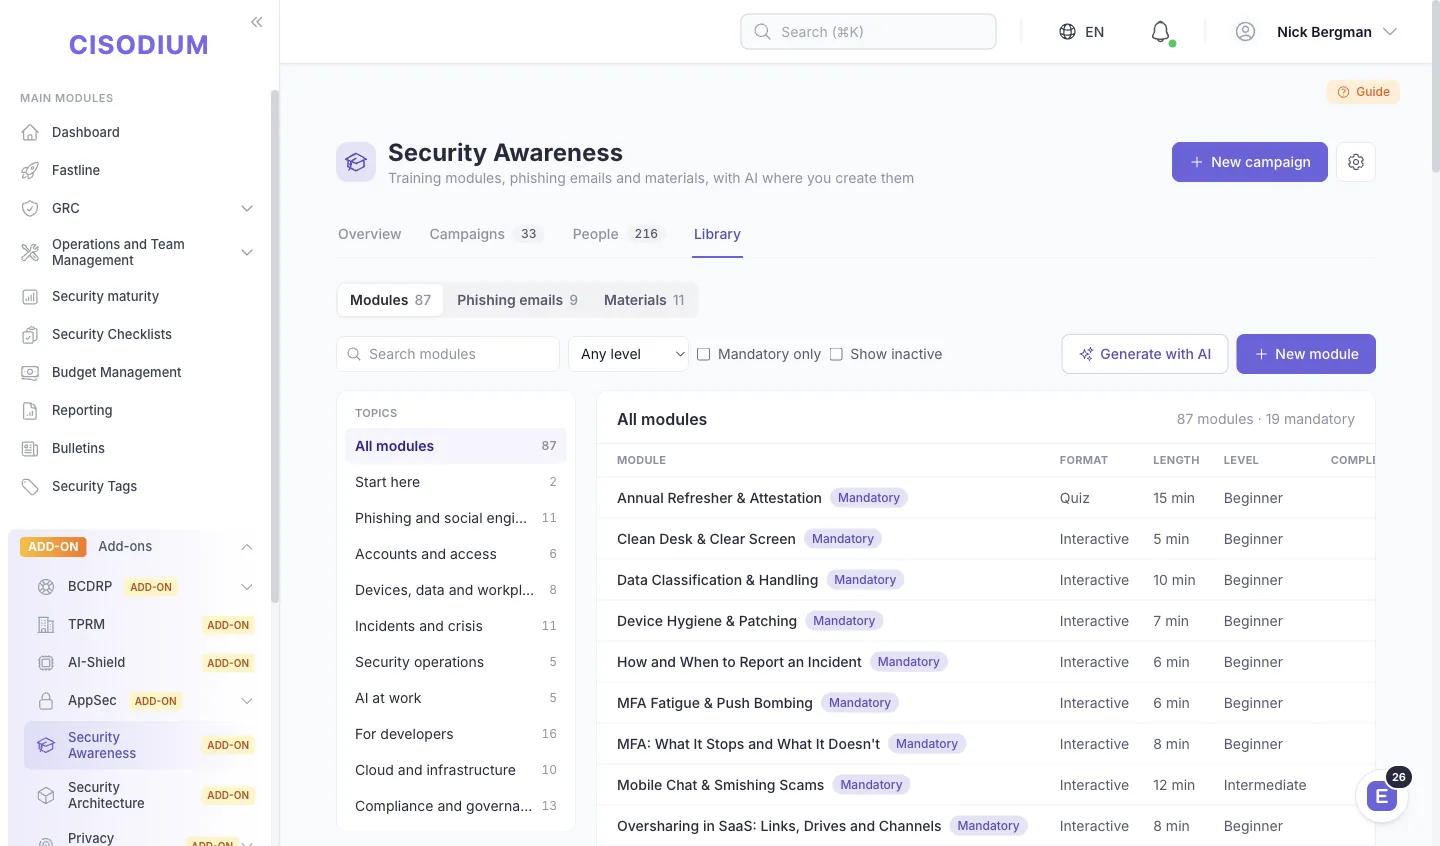 AWARENESSTietoturvatietoisuuden päällikköLähetetty, avattu, klikattu. Ilmoitettu. Henkilöittäin.Koulutus, joka tavoittaa vain tunnukselliset, ei ole ohjelma. Moduulit kirjoitat itse, osallistujat lisätään osastoittain ja tietojenkalastelu toistuu aikataulussa, luettuna vastaanottajittain eikä yhtenä yrityksen prosenttina.
 APPSECAppSec-vastaavaYksi lista korjattavista. Ennen kuin julkaisu lähtee.Skannerit, putket ja pentestit syöttävät yhtä rekisteriä sovellusta kohden. Järjestä korjaukset sen mukaan, mitä oikeasti hyödynnetään, sido julkaisuportit kirjaamiisi sääntöihin ja pidä jokaisesta julkaisusta SBOM CRA-kansiota varten.
 ARCHTietoturva-arkkitehtiJoka järjestelmä, kuten se toimii. Joka kerros pisteytettynä.Piirrä jokainen järjestelmä sellaisena kuin se oikeasti toimii ja lue se kahdeksaa puolustuskerrosta vasten. Ohut kerros, polku yhdellä muurilla ja myöhässä oleva suunnittelukatselmointi näkyvät ennen kuin hyökkääjä tai auditoija löytää ne.
Kuka luovuttaa mitä kenelle
Kuusitoista roolia, yhteiset rekisterit. Valitse rooli nähdäksesi, mitä sen pöydälle tulee ja mihin työ siitä etenee.
Vastaanottaa
Luovuttaa
Vastaanottaa
Luovuttaa
Vastaanottaa
—
Neljäkymmentä tiedotetta päivässä. Kolme koskee sinua.
Avaa roolisivu →Luovuttaa
Vastaanottaa
Luovuttaa
Vastaanottaa
—
Sinä lähetät kyselyn. Kalenteri karhuaa sitä.
Avaa roolisivu →Luovuttaa
Vastaanottaa
Suunnitelma, jonka testasit. Ei suunnitelma, jonka kirjoitit.
Avaa roolisivu →Luovuttaa
Vastaanottaa
—
Joka järjestelmä, kuten se toimii. Joka kerros pisteytettynä.
Avaa roolisivu →Luovuttaa
Vastaanottaa
Luovuttaa
—
Vastaanottaa
Lähetetty, avattu, klikattu. Ilmoitettu. Henkilöittäin.
Avaa roolisivu →Luovuttaa
Vastaanottaa
Luovuttaa
Vastaanottaa
—
Havainnot sinne, missä korjataan. Ei uudelleen näppäiltävää PDF:ää.
Avaa roolisivu →Luovuttaa
VastaanottaaLuovuttaaValitse rooli, niin sen luovutukset korostuvat.
Seuraa yhden työn kulkua
Valitse polku ja katso sen etenevän: kuka ottaa työn vastaan, mitä hän sille tekee ja kuka saa sen seuraavaksi.
Vastaanottaa
—
Tekee
Vertaa KEV-luetteloa omiin havaintoihisi.Jokainen tunnetusti hyödynnetty CVE näyttää isäntäkoneet, joilla se on, ja kuinka paljon se on yli CISA:n määräajan.
Threat intelLuovuttaa
→ Tietoturva-analyytikkoMitä CVE:itä hyödynnetään nyt: KEV ja EPSS
Vastaanottaa
← UhkatiedusteluanalyytikkoMitä CVE:itä hyödynnetään nyt: KEV ja EPSS
Tekee
Triagoi ja päivitä haavoittuvuus.Tila, vakavuus ja korjausmuistiinpanot muuttuvat suoraan jonosta — lukeminen ei ole tämän roolin raja.
Vulnerability managementLuovuttaa
→ IT-päällikköTehtävä havainnon korjaamiseksi
Vastaanottaa
← Tietoturva-analyytikkoTehtävä havainnon korjaamiseksi
Tekee
Muuta haavoittuvuus paikkaustehtäväksi.Lue jono, luo työtehtävä ja omista se valmiiksi asti: jono on vain luku -tilassa, tehtävä ei.
TasksLuovuttaa
→ RiskipäällikköPisteytettävä omaisuus ja haavoittuvuudet
Vastaanottaa
← IT-päällikköPisteytettävä omaisuus ja haavoittuvuudet
Tekee
Vie riski muokkausohjatun toiminnon läpi.Luontainen riski, käsittely, omistaja ja jäännösriski muuttuvat yhdellä kertaa. Rekisterissä ei ole koskaan puolikasta päivitystä.
Risk edit wizardLuovuttaa
→ CISORiskit ja hyväksyntäpäätökset
Vastaanottaa
← RiskipäällikköRiskit ja hyväksyntäpäätökset
Tekee
Ajasta hallituspaketti.Riskit, compliance, poikkeamat ja budjetti yhdessä päivätyssä kokonaisuudessa, lähetettynä valitsemaasi tahtiin.
Board packLuovuttaa
—
Rooleja voit muuttaa itse
78 valmista roolia, 203 oikeutta ja omasi niiden päälle. Vähimmät oikeudet oletuksena — ei asetus, joka pitää muistaa kytkeä päälle.
Etkö löydy listalta?
Kerro tehtävänimike demolomakkeella. Toimialanäkymä löytyy käyttötapauksista.
Valmis siirtymään
perinteisen GRC:n ohi?
14 päivän maksuton kokeilu. Ei luottokorttia. Pilvessä tai omissa tiloissa.