Oltre il GRC.
Ecco l’ISMP.
Ogni dominio della sicurezza — rischio, compliance, incidenti, budget, strategia — unificato in una piattaforma costruita per le operazioni, non per gli audit.

Compliance = Sicurezza.
Puoi superare ogni audit e subire comunque una violazione. Il GRC tradizionale traccia scartoffie — non la tua realtà operativa.
Le organizzazioni che usano 5 o più strumenti di sicurezza scollegati dedicano il 40% di tempo in più all’integrazione che al lavoro di sicurezza vero e proprio.
Ogni dominio.
Una piattaforma.
Venti domini girano su un unico registro di asset, rischi, controlli e persone — così ciò che accade in uno si vede ovunque conti.
- Strategia di sicurezzaObiettivi · KPI · report al board
- Gestione del rischioRegistri · rischio residuo · trattamento
- Policy e documentiBozza → approvazione → ritiro
- Budget e risorseFornitori · ROI · approvazioni
- Compliance e frameworkUn controllo, molti standard
- Valutazione della maturitàC2M2 · CMMC · SAMM
- Metriche e KPIDashboard · analisi dei trend
- Gestione della privacyRoPA · DSAR · DPIA · consensi
- Gestione degli assetClassificazione · dipendenze
- Identità e accessiRevisioni accessi · privilegi
- Sicurezza applicativaScansioni · findings · SSDLC
- Hardening e difesa in profonditàBaseline · controlli stratificati
- Operazioni SOCCasi · turni · SIEM
- Gestione degli incidentiWar room · indagini
- Gestione delle vulnerabilitàNessus · Qualys · Rapid7
- Gestione dell’esposizioneSuperficie d’attacco · asset critici
- Continuità operativaBCP/DRP · BIA · RTO/RPO
- Rischio fornitori (TPRM)Questionari · catena di fornitura
- Formazione e sensibilizzazioneSimulazioni phishing · completamento
- Architettura di sicurezzaFlussi di dati · zero trust
- Governare
- Garantire
- Proteggere
- Rilevare e rispondere
- Resilienza
Un rilievo, seguito su tutta la piattaforma
VLN-00089Vulnerabilità trovataAST-00234Su un asset criticoRISK-00099Genera un rischioCTRL-00102Verificato da un controlloCMP-00012Mappato su ISO 27001 A.8.8TASK-00567Correzione assegnata
Pensato per il team di sicurezza.
Utile a tutti gli altri.
Il lavoro sulla sicurezza tocca ogni scrivania. Ognuno riceve la parte che gli spetta — e il resto del programma non intralcia.
- Board e direzioneLa postura in una pagina.
Un report per il board e un punteggio di sicurezza che si spiega da solo — in termini di business, con il trend alle spalle.
Reporting · Board - CISO e team di sicurezzaL’intero programma, un unico flusso.
Rischi, controlli, incidenti e vulnerabilità in un unico posto, ed ELSA risponde dai tuoi dati.
Dashboard · ELSA - Manager e risk ownerDecisioni, non rincorse.
Revisioni degli accessi, accettazioni del rischio e approvazioni arrivano come attività, con il contesto necessario per decidere.
Access reviews · Tasks - IT e operationCorrezioni raggruppate e ordinate.
Vulnerabilità raggruppate in ticket di correzione, baseline di hardening e controlli sui dispositivi — prima le peggiori.
Vulnerabilities · Hardening - SviluppatoriLa sicurezza dentro la release.
Rilievi AppSec, SBOM e release gate per progetto, alimentati direttamente dalla pipeline.
AppSec · SBOM - HR e team leaderSapere chi copre cosa.
Organigramma, matrice delle competenze, one-to-one e assenze — e le competenze che detiene una sola persona.
Team management - Legale, privacy e acquistiObblighi sotto controllo.
Registri dei trattamenti, DSAR e DPIA, obblighi normativi e questionari fornitori in un unico registro.
Privacy · TPRM · Obligations - Ogni dipendenteBreve, pertinente, fatto.
Formazione e simulazioni di phishing assegnate, policy da leggere e accettare — e solo le attività di sua competenza.
Security awareness · Documents - Auditor e clientiEvidenze senza catene di e-mail.
Gli auditor lavorano nel proprio portale; i clienti consultano il Trust Center e richiedono documenti sotto NDA.
Auditor portal · Trust Center
Tre fasi.
Da reattivi a proattivi.
Valuta la tua postura reale.
Valuta ogni dominio — non solo quelli verificabili — e fissa il tuo punto di partenza prima che lo facciano gli auditor.
- Valutazione della maturità su ogni dominio
- Analisi degli scostamenti rispetto a ISO 27001 e NIST CSF
- Identificazione e ponderazione dei rischi

Gestisci da un unico punto.
Controlli, rischi, compliance e operazioni coordinati in un solo flusso di lavoro — senza passare da uno strumento all’altro.
- Gestione centralizzata dei controlli
- Mappatura automatica della compliance
- Flussi di risposta agli incidenti

Migliora con le evidenze.
KPI in tempo reale, andamenti e report pronti per il board. Mostra i progressi, non le promesse.
- Dashboard di sicurezza in tempo reale
- Punteggio di maturità continuo
- Report direzionali pronti per il board

Ciò che il GRC semplicemente non sa fare.
Un controllo. Ogni standard.
Mappa un singolo controllo su ISO 27001, NIST CSF, SOC 2 e PCI DSS insieme — con analisi degli scostamenti in IA e collegamento delle evidenze in una schermata.

216 tecniche, mappate.
Viste di attacco e difesa su 475 sotto-tecniche. Vedi le lacune prima degli attaccanti.

Ogni euro, rendicontato.
Dettaglio per fornitore, analisi per categoria, flussi di approvazione — una capacità che nessun GRC offre.
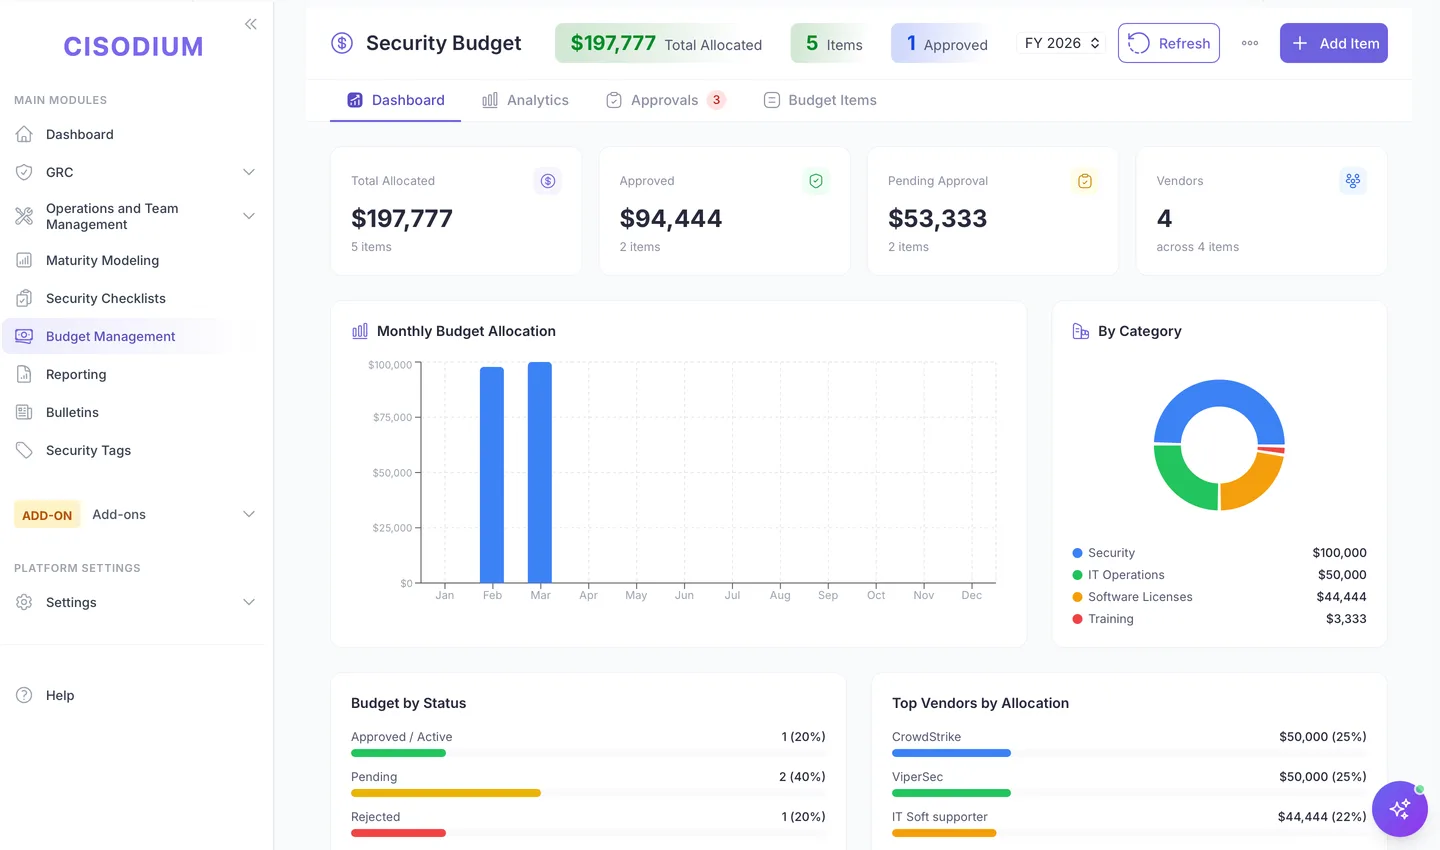
Sai quanto ti manca all’obiettivo.
C2M2, CMMC, NIST CSF e OWASP SAMM — livelli MIL per dominio, evidenze per pratica.

Dalla bozza al ritiro.
Controllo delle versioni, calendari di revisione, approvazioni e collegamento alla compliance per ogni policy.

Una sala di comando, non una checklist.
Definisci obiettivi strategici, monitora in tempo reale lo stato della strategia, segui i KPI e genera sintesi direzionali.
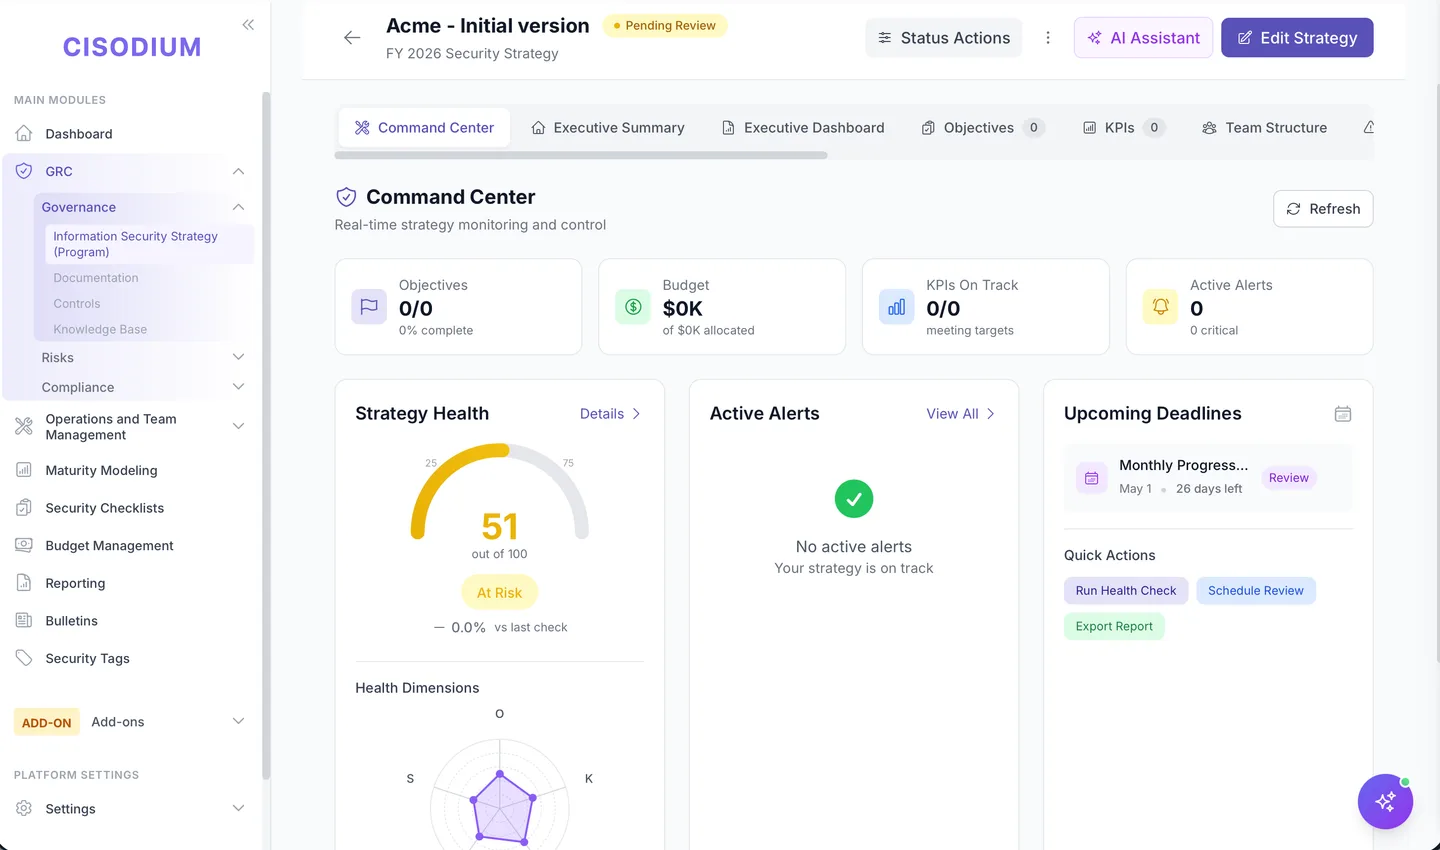
…e altro ancora, su ogni dominio.

Rilievi di audit
Segui i rilievi per gravità, stato e scadenze superate.

Asset e processi
Asset, processi e servizi IT con analisi della criticità.
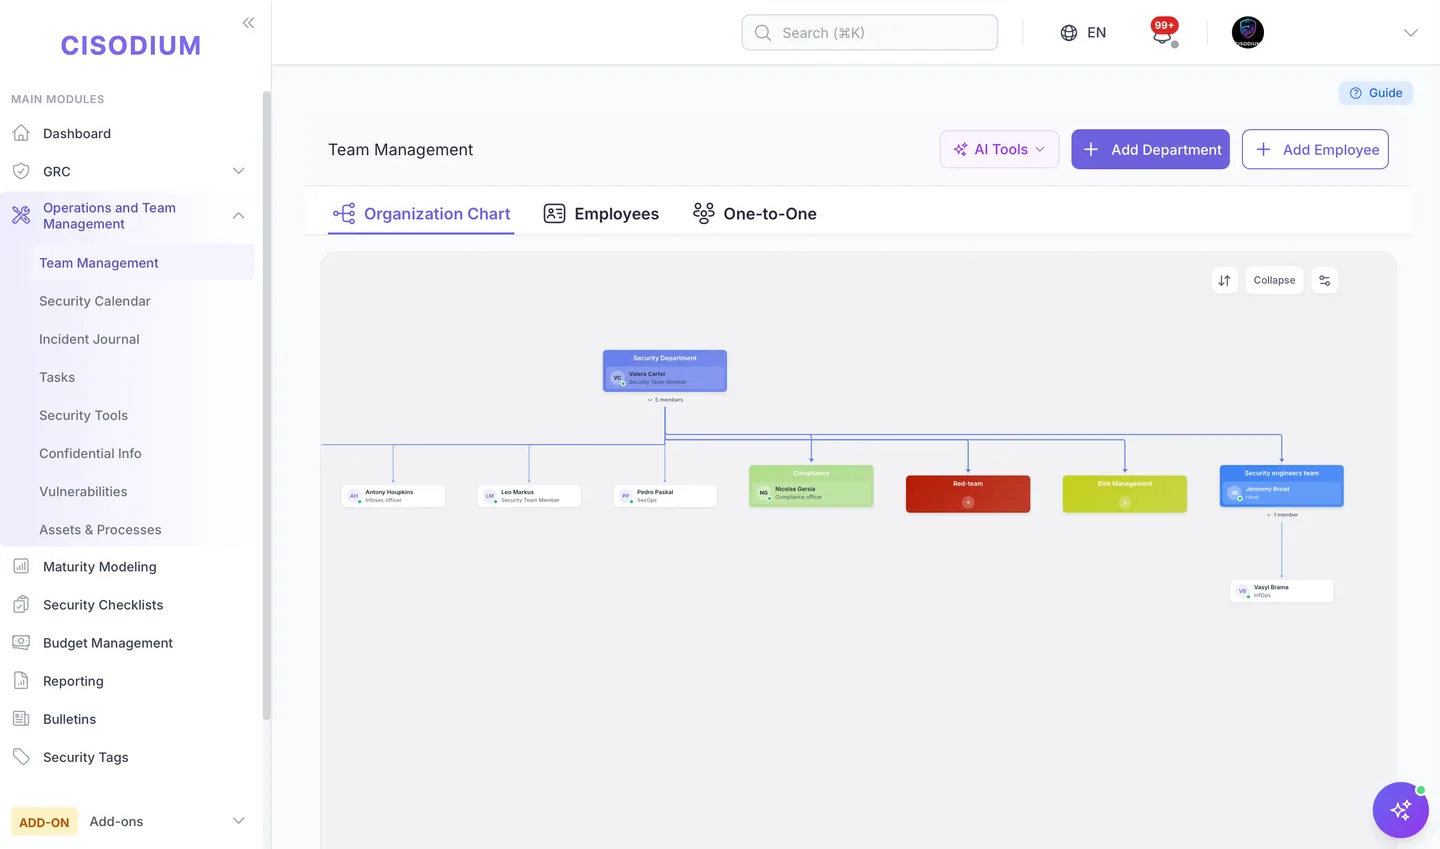
Gestione del team
Organigramma, reparti e flussi di lavoro basati sui ruoli.
Più di un registro.
Moduli che fanno il lavoro.
Moduli per ciò di cui oggi risponde un team di sicurezza: l’AI in uso, la fiducia dei clienti, controlli verificati dalla macchina, pentest e i tuoi agenti AI.
- Governance dell’AIAI Shield
Trova la shadow AI nei consensi OAuth di Entra ID e Google Workspace, tiene un unico inventario di agenti, copilot, API di LLM e server MCP e mostra per ogni sistema la prontezza ISO 42001 e gli obblighi dell’AI Act.
ISO/IEC 42001 · EU AI Act - Fiducia dei clientiTrust Center
Una pagina pubblica sul tuo dominio con certificazioni e controlli. I clienti chiedono documenti sotto NDA e ricevono copie con filigrana.
Own domain · NDA · Watermarked PDFs - Test automaticiContinuous Compliance
Centinaia di test automatici verificano Active Directory, AWS, Entra ID e Microsoft 365 secondo un calendario, e ogni risultato diventa un’evidenza sui controlli che copre.
Active Directory · AWS · Entra ID · Microsoft 365 - Test offensiviPentest
Perimetro, rilievi e retest in un unico posto. I tester esterni lavorano nel loro portale: invitati via email, accettano prima le regole di ingaggio e vedono solo il loro pentest, solo nella sua finestra.
External tester portal · Rules of engagement - Agenti AIServer MCP
Claude e altri LLM lavorano con il tuo programma tramite il server MCP: leggono rischi, controlli, asset e incidenti e creano record con i permessi dell’utente connesso — e non possono cancellare nulla.
Model Context Protocol · OAuth · API keys - Più organizzazioniIn arrivoMSSP e gruppi societari
Una console per i clienti di un fornitore di servizi o le società di un gruppo: la postura affiancata, i dati di ogni organizzazione separati.
MSSP portfolio · Company group
“Chiedi qualsiasi cosa sul tuo programma di sicurezza: ELSA risponde partendo dai tuoi dati reali, non da modelli generici.”
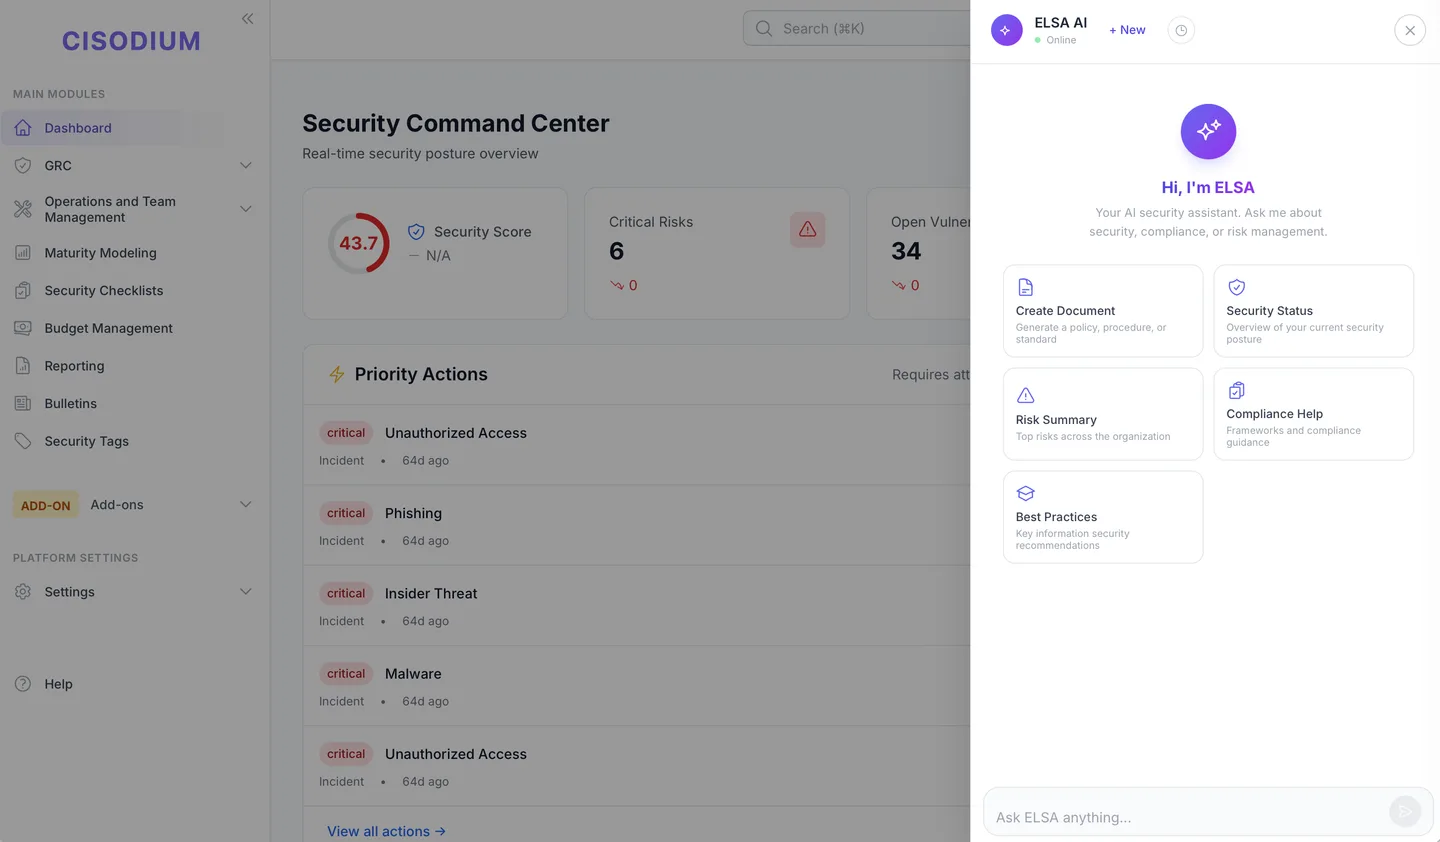
Un controllo.
Molti standard soddisfatti.
 ISO 27001ISO/IEC 27001:2022
 NIST CSFCybersecurity Framework
 SOC 2SOC 2 Type II
 PCI DSSPayment Card Industry DSS
 GDPRData Protection Regulation
 CMMCMaturity Model Certification
 C2M2Capability Maturity Model
+ framework personalizzati
Framework su misura per il tuo settore e per i tuoi obblighi normativi.
0+ integrazioni.
 Splunk
 QRadar
 Sentinel
 Nessus
 Qualys
 Rapid7
 CrowdStrike
 AWS
 Google Cloud
 Jira
 Slack
 GitHub
SIEM e SOC
- Splunk
- QRadar
- Microsoft Sentinel
- Elastic SIEM
Scanner
- Nessus
- Qualys
- Rapid7
- Shodan
- Censys
Cloud
- AWS
- Microsoft Azure
- Google Cloud
Collaborazione
- Jira
- Slack
- GitHub
- GitLab
Endpoint e intelligence
- CrowdStrike
- GitGuardian
- Active Directory
…e integrazioni API su misura per i tuoi strumenti proprietari.
Dal rischio alla privacy all’AppSec
Splunk, Nessus, Jira, AWS…
Da ISO 27001 a CMMC + personalizzati
Progettazione orientata all’automazione
“Una piattaforma di sicurezza deve essere sicura a sua volta — costruita da professionisti della sicurezza, con difesa in profondità a ogni livello.”
AES-256 a riposo e in transito, HashiCorp Vault per le credenziali.
Accesso basato sui ruoli con isolamento multi-tenant.
Ogni azione registrata e ricostruibile a fini forensi.
SSO aziendale tramite Keycloak, architettura conforme a SOC 2.
Hai ancora qualche dubbio?
Una Information Security Management Platform copre l’intero ciclo di vita della sicurezza delle informazioni — non solo governance, rischio e compliance, ma anche sicurezza operativa, integrazioni, metriche, formazione e budget. Il GRC si concentra sulle checklist di conformità; un ISMP fa funzionare l’intero programma.
Sì — Cisodium è una piattaforma cyber GRC moderna, e non solo. Oltre a governance, rischio e compliance, unifica in un solo ISMP la sicurezza operativa, le operazioni SOC, la gestione di vulnerabilità e incidenti, la copertura MITRE ATT&CK, le metriche e il budget. Ottieni un’unica soluzione cyber GRC invece di una pila di strumenti scollegati.
La maggior parte delle organizzazioni è operativa in 2–4 settimane, in cloud o on-premise. Il nostro team di onboarding aiuta a importare i controlli esistenti, mappare i framework e configurare le integrazioni fin dal primo giorno.
ISO 27001, NIST CSF, CMMC, C2M2, SOC 2, PCI DSS e GDPR già pronti — più framework su misura per il tuo settore. I controlli si mappano su più framework contemporaneamente.
Sì — oltre 300 integrazioni tra SIEM (Splunk, QRadar, Sentinel), scanner (Nessus, Qualys, Rapid7), ticketing (Jira), comunicazione (Slack) e cloud (AWS, Azure, GCP), oltre ad API su misura.
Sì. Scala da team di 2–3 professionisti fino a reparti aziendali — l’automazione permette ai team piccoli di fare di più, e il piano Starter copre l’essenziale.
Cisodium è costruita da professionisti della sicurezza, con la sicurezza al centro. Tutti i dati sono cifrati a riposo e in transito, con RBAC granulare, registrazione completa delle azioni, SSO tramite Keycloak e isolamento multi-tenant. Le credenziali risiedono in HashiCorp Vault o in archivi cifrati AES-256.
Una prova gratuita di 14 giorni con accesso completo a tutte le funzionalità del piano Professional. Senza carta di credito.
Pronto ad andare
oltre il GRC tradizionale?
14 giorni di prova gratuita. Senza carta di credito. In cloud o on-premise.