Tutta la squadra. Una piattaforma.
Stessa piattaforma, 16 mestieri. Che cosa fa davvero in Cisodium ciascuna persona di un team di sicurezza — e che cosa cambia quando lo fa qui.
Guidare il programma
 STRATEGYCISOIl board vuole numeri. Li avrà.Quattro squadre, quattro numeri, una riunione del board. Qui il pacchetto per il board, il voto di maturità, la voce di budget e la matrice dei permessi leggono tutti dai dati su cui il tuo team già lavora.
 OPSSecurity ManagerNon cade nulla nelle crepe.Reggi la giornata operativa: la coda delle vulnerabilità, gli incidenti dalla triage alle lezioni apprese, le certificazioni degli accessi, le approvazioni di hardening e le campagne di phishing. Ognuna porta un responsabile, una data e un registro dietro di sé.
 RISKRisk ManagerIl rischio come strategia, non una casella.I registri su foglio di calcolo perdono i collegamenti. Imposti la metodologia di punteggio una volta, poi ogni voce tiene i controlli, i processi, gli incidenti, i KRI e le vulnerabilità che tocca davvero, con piani di trattamento e accettazioni formali agli atti.
Dimostrarlo
 COMPLIANCECompliance OfficerMappa una volta. Soddisfa molti.Mappi un controllo su più framework, porti il ciclo di audit dal perimetro al caricamento del certificato, poi chiudi ogni rilievo contro un passaggio di verifica invece che contro un’opinione.
 GDPRResponsabile della protezione dei datiL’articolo 30 vuole un registro. Non una cartella.Alla domanda di un’autorità si risponde dal registro stesso. Voci dell’articolo 30, DPIA, consensi e responsabili stanno in un solo insieme di dati, con le richieste degli interessati spezzate in compiti. Nella piattaforma il ruolo è Privacy Officer: lo stesso mestiere col titolo statunitense.
 AUDITAuditor esternoQualità della verifica, non logistica.Qui si entra da due porte. Un ruolo in sola lettura, delimitato e legato a un account, legge compliance, libreria dei controlli, documenti e registro dei rischi; un codice di invito apre il portale auditor a sei schede senza alcun account sulla piattaforma.
 PENTESTPenetration testerRilievi lì dove si corregge. Nessun PDF da ridigitare.Su invito, per un solo incarico: accetti le regole di ingaggio, leggi il perimetro, registri i rilievi con le prove e ritesti le correzioni — nello spazio di lavoro del cliente stesso, entro le date e gli indirizzi che ha autorizzato.
Mandare avanti la giornata
 SOCSOC ManagerIl turno finisce. Il contesto no.La continuità è il problema più duro del SOC; muore alle sette del mattino. Turni, escalation, carico di lavoro e una consegna firmata la tengono viva. Casi e record degli incidenti sono tuoi da chiudere — o da cancellare.
 TRIAGEAnalista di sicurezzaIndaga più in fretta, rimedia per intero.Fai la triage dalla coda dei casi, poi vivi dentro il record dell’incidente: IOC, evidenze e cronologia man mano. Controlli se è già successo, poi passi il rimedio come compito con una data sopra.
 ASSETSIT ManagerAggiornato è un’affermazione. Protetto è una scansione.Un inventario è esatto il giorno in cui è stato esportato. Qui il registro resta vivo, le deroghe sono decisioni scritte e ogni sistema viene scansionato contro la propria baseline con l’add-on di hardening.
 INTELAnalista di threat intelligenceQuaranta bollettini al giorno. Tre ti riguardano.I feed pubblici sulle minacce letti alla luce dei tuoi rilievi: quali CVE hanno uno sfruttamento noto, quali usa il ransomware, quali saranno probabilmente le prossime. Poi i percorsi d’attacco da un punto d’ingresso ai sistemi che contano di più.
Reggere un programma
 BCDRPResponsabile della continuità operativaUn piano che hai testato. Non un piano che hai scritto.I titolari dei processi che non accedono mai devono comunque rispondere al questionario d’impatto. Delimiti la BIA come campagna, scrivi i piani che ne discendono, poi li collaudi a calendario con i rilievi agganciati a ogni prova.
 TPRMResponsabile del rischio fornitoriTu mandi il questionario. Il calendario lo insegue.I fornitori rispondono senza account, i modelli generano ogni tornata e la ricorrenza apre da sé la valutazione successiva. A te resta l’elenco degli scaduti, lavorato da una pipeline e non dalla memoria.
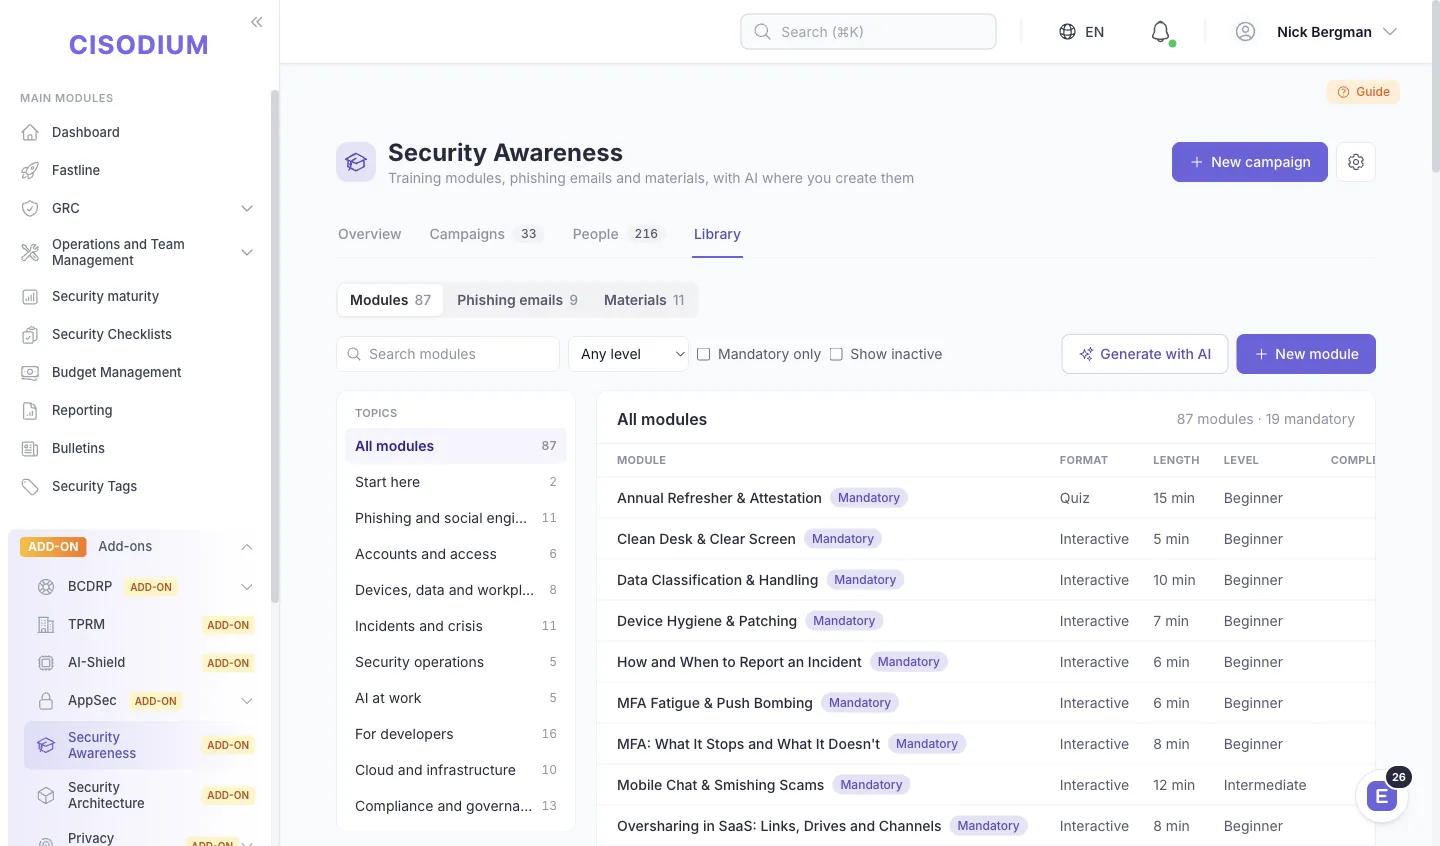 AWARENESSResponsabile della sensibilizzazioneInviato, aperto, cliccato. Tutti e quattro, per persona.Una formazione che raggiunge solo chi ha un accesso non è un programma. I moduli li scrivi tu, l’iscrizione va per reparto e il phishing gira a calendario ricorrente, letto per destinatario invece che come un tasso unico aziendale.
 APPSECResponsabile AppSecUna lista di cosa correggere. Prima che esca la release.Scanner, pipeline e pentest alimentano un registro per applicazione. Ordina le correzioni in base a ciò che è davvero sfruttato, subordina le release a regole che hai messo per iscritto e tieni uno SBOM per release per il fascicolo CRA.
 ARCHSecurity ArchitectOgni sistema, come gira davvero. Ogni livello, valutato.Disegna ogni sistema come gira davvero, poi leggilo contro otto livelli di difesa. Il livello sottile, il percorso con un solo muro e la revisione di progetto scaduta emergono prima che li trovi un attaccante o un auditor.
Chi consegna cosa a chi
Sedici ruoli, un solo insieme di registri. Scegli un ruolo per vedere che cosa arriva sulla sua scrivania e dove va poi il suo lavoro.
Riceve
Il rischio come strategia, non una casella.
Apri la pagina del ruolo →Consegna
Riceve
Consegna
Riceve
Aggiornato è un’affermazione. Protetto è una scansione.
Apri la pagina del ruolo →Consegna
Riceve
—
Quaranta bollettini al giorno. Tre ti riguardano.
Apri la pagina del ruolo →Consegna
Riceve
Indaga più in fretta, rimedia per intero.
Apri la pagina del ruolo →Consegna
Riceve
Consegna
Riceve
—
Tu mandi il questionario. Il calendario lo insegue.
Apri la pagina del ruolo →Consegna
Riceve
Un piano che hai testato. Non un piano che hai scritto.
Apri la pagina del ruolo →Consegna
Riceve
—
Ogni sistema, come gira davvero. Ogni livello, valutato.
Apri la pagina del ruolo →Consegna
Riceve
Una lista di cosa correggere. Prima che esca la release.
Apri la pagina del ruolo →Consegna
—
Riceve
Inviato, aperto, cliccato. Tutti e quattro, per persona.
Apri la pagina del ruolo →Consegna
Riceve
L’articolo 30 vuole un registro. Non una cartella.
Apri la pagina del ruolo →Consegna
Riceve
Consegna
Riceve
Consegna
Riceve
—
Rilievi lì dove si corregge. Nessun PDF da ridigitare.
Apri la pagina del ruolo →Consegna
RiceveConsegnaScegli un ruolo per evidenziare i suoi passaggi di consegne.
Segui un singolo lavoro
Scegli un percorso e guardalo muoversi: chi riceve il lavoro, che cosa ne fa e a chi lo consegna dopo.
Riceve
—
Fa
Confronta il catalogo KEV con i tuoi rilievi.Ogni CVE con sfruttamento noto mostra gli host su cui si trova e di quanto supera la scadenza CISA.
Threat intelConsegna
→ Analista di sicurezzaQuali CVE sono sfruttate ora: KEV ed EPSS
Riceve
← Analista di threat intelligenceQuali CVE sono sfruttate ora: KEV ed EPSS
Fa
Fai la triage e aggiorna una vulnerabilità.Stato, gravità e note di rimedio cambiano dalla coda stessa — leggere non è il limite di questo ruolo.
Vulnerability managementConsegna
→ IT ManagerUn’attività per correggere il rilievo
Riceve
← Analista di sicurezzaUn’attività per correggere il rilievo
Fa
Trasforma una vulnerabilità in un compito di patch.Leggi la coda, apri l’attività, portala a termine: la coda è in sola lettura, il compito no.
TasksConsegna
→ Risk ManagerAsset e vulnerabilità da valutare
Riceve
← IT ManagerAsset e vulnerabilità da valutare
Fa
Porta un rischio attraverso la procedura di modifica.Punteggio inerente, trattamento, responsabile e punteggio residuo cambiano in un solo passaggio. Il registro non resta mai a metà.
Risk edit wizardConsegna
→ CISORischi e decisioni di accettazione
Riceve
← Risk ManagerRischi e decisioni di accettazione
Fa
Programma il pacchetto per il board.Rischio, compliance, incidenti e budget arrivano in un unico racconto datato, inviato con la cadenza che imposti tu.
Board packConsegna
—
I ruoli puoi cambiarli tu
78 ruoli precaricati, 203 permessi, e i tuoi in aggiunta. Privilegio minimo per impostazione predefinita — non un’opzione da ricordarsi di attivare.
Non è in questo elenco?
Scrivi il titolo del ruolo nel modulo della demo. Per la vista per settore, guarda i casi d’uso.
Pronto ad andare
oltre il GRC tradizionale?
14 giorni di prova gratuita. Senza carta di credito. In cloud o on-premise.