Non cade nulla nelle crepe.
Reggi la giornata operativa: la coda delle vulnerabilità, gli incidenti dalla triage alle lezioni apprese, le certificazioni degli accessi, le approvazioni di hardening e le campagne di phishing. Ognuna porta un responsabile, una data e un registro dietro di sé.

Che cosa sostituisce
- La responsabilità vive in una chat che entro venerdì è già scorsa via.
- Le revisioni delle abilitazioni escono una volta l’anno, in un foglio spedito a dodici responsabili.
- Lo scanner segnala lo stesso rilievo ogni mese e ogni mese ricomincia la discussione.
Che cosa cambia
- Una campagna di certificazione chiude con decisioni in blocco e una scansione delle anomalie dietro ogni approvazione.
- Una campagna di phishing assegna sei stati a persona, da inviato a compromesso.
- Integrità della catena e vista a una data escono con l’esportazione delle evidenze, datate.
Che cosa fai qui
- 1Porta una vulnerabilità dalla triage alla chiusura.
La coda è tua da riordinare; il lavoro di patch la lascia come attività con un responsabile.
Vulnerability management - 2Assegna un incidente e portalo fino alla chiusura.
Responsabile, gravità e scadenza stanno sull’incidente; è la relazione sulle lezioni apprese a chiuderlo.
Incident journal - 3Conduci una campagna di certificazione degli accessi.
Delimiti i sistemi, decidi le abilitazioni in blocco, poi lasci che la scansione delle anomalie segnali gli scostamenti prima della firma.
Access reviews - 4Approva le deroghe di hardening che i tuoi team sollevano.
Scansioni e rilievi di baseline si sommano per sistema; l’artefatto è la motivazione scritta, su un tenant con licenza add-on.
Hardening systems - 5Commissiona una campagna di phishing per i tuoi team.
Cinque passi per lanciarla, poi l’imbuto da inviato a compromesso, letto persona per persona.
Security awareness - 6Genera l’esportazione di evidenze per l’auditor.
Integrità della catena e vista a una data stanno accanto all’esportazione: un add-on che segue la licenza di hardening.
Evidence Lake
Dove il ruolo si ferma
Reggi le operazioni; il tenant non è tuo. Ruoli e permessi stanno al CISO, mentre un incidente è tuo da chiudere ma mai da cancellare.
Lavora con
 SOCSOC ManagerIl turno finisce. Il contesto no.La continuità è il problema più duro del SOC; muore alle sette del mattino. Turni, escalation, carico di lavoro e una consegna firmata la tengono viva. Casi e record degli incidenti sono tuoi da chiudere — o da cancellare.
 ASSETSIT ManagerAggiornato è un’affermazione. Protetto è una scansione.Un inventario è esatto il giorno in cui è stato esportato. Qui il registro resta vivo, le deroghe sono decisioni scritte e ogni sistema viene scansionato contro la propria baseline con l’add-on di hardening.
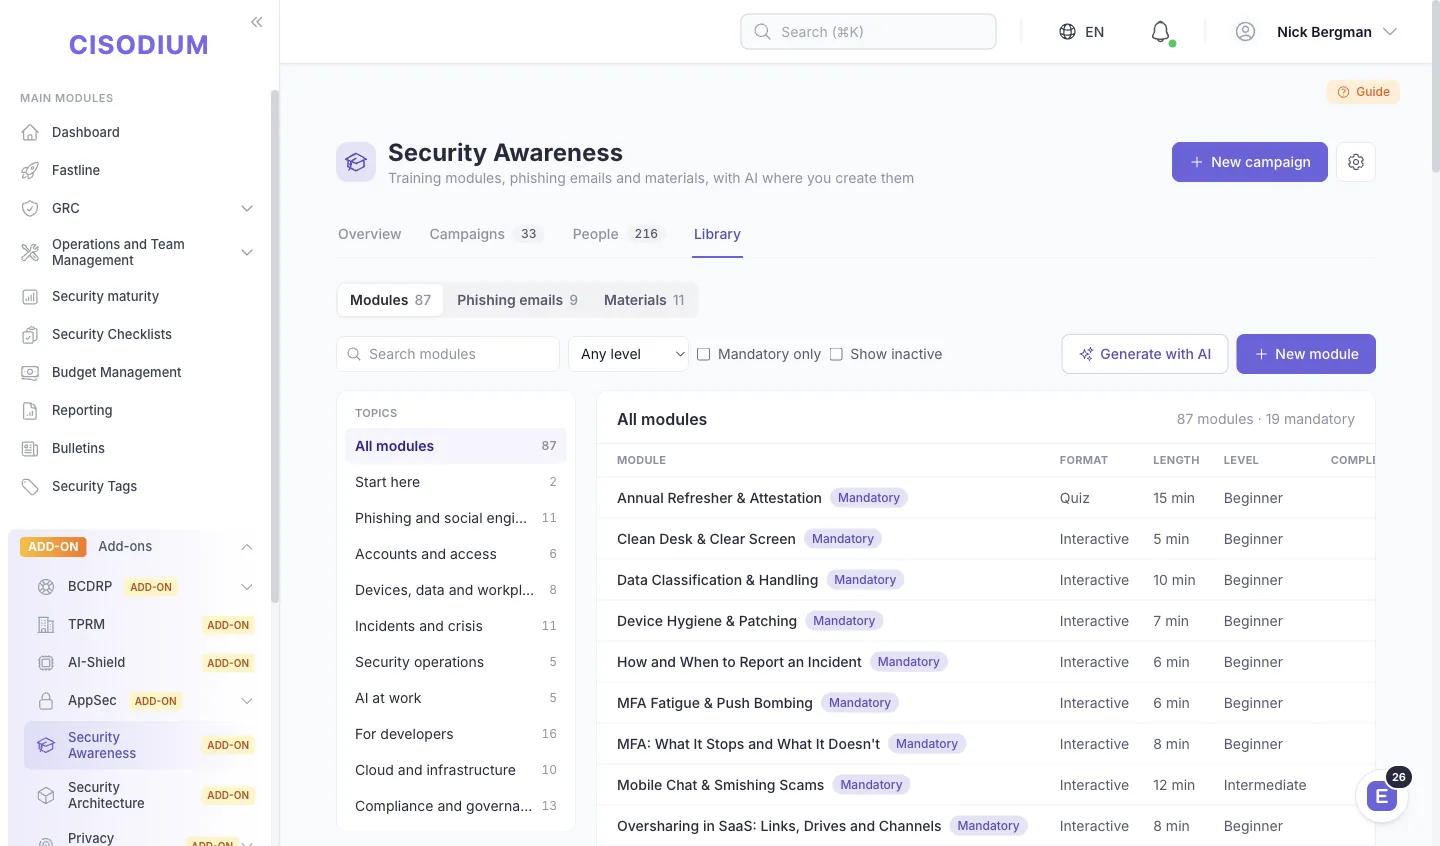 AWARENESSResponsabile della sensibilizzazioneInviato, aperto, cliccato. Tutti e quattro, per persona.Una formazione che raggiunge solo chi ha un accesso non è un programma. I moduli li scrivi tu, l’iscrizione va per reparto e il phishing gira a calendario ricorrente, letto per destinatario invece che come un tasso unico aziendale.
Pronto ad andare
oltre il GRC tradizionale?
14 giorni di prova gratuita. Senza carta di credito. In cloud o on-premise.