Inviato, aperto, cliccato. Tutti e quattro, per persona.
Una formazione che raggiunge solo chi ha un accesso non è un programma. I moduli li scrivi tu, l’iscrizione va per reparto e il phishing gira a calendario ricorrente, letto per destinatario invece che come un tasso unico aziendale.
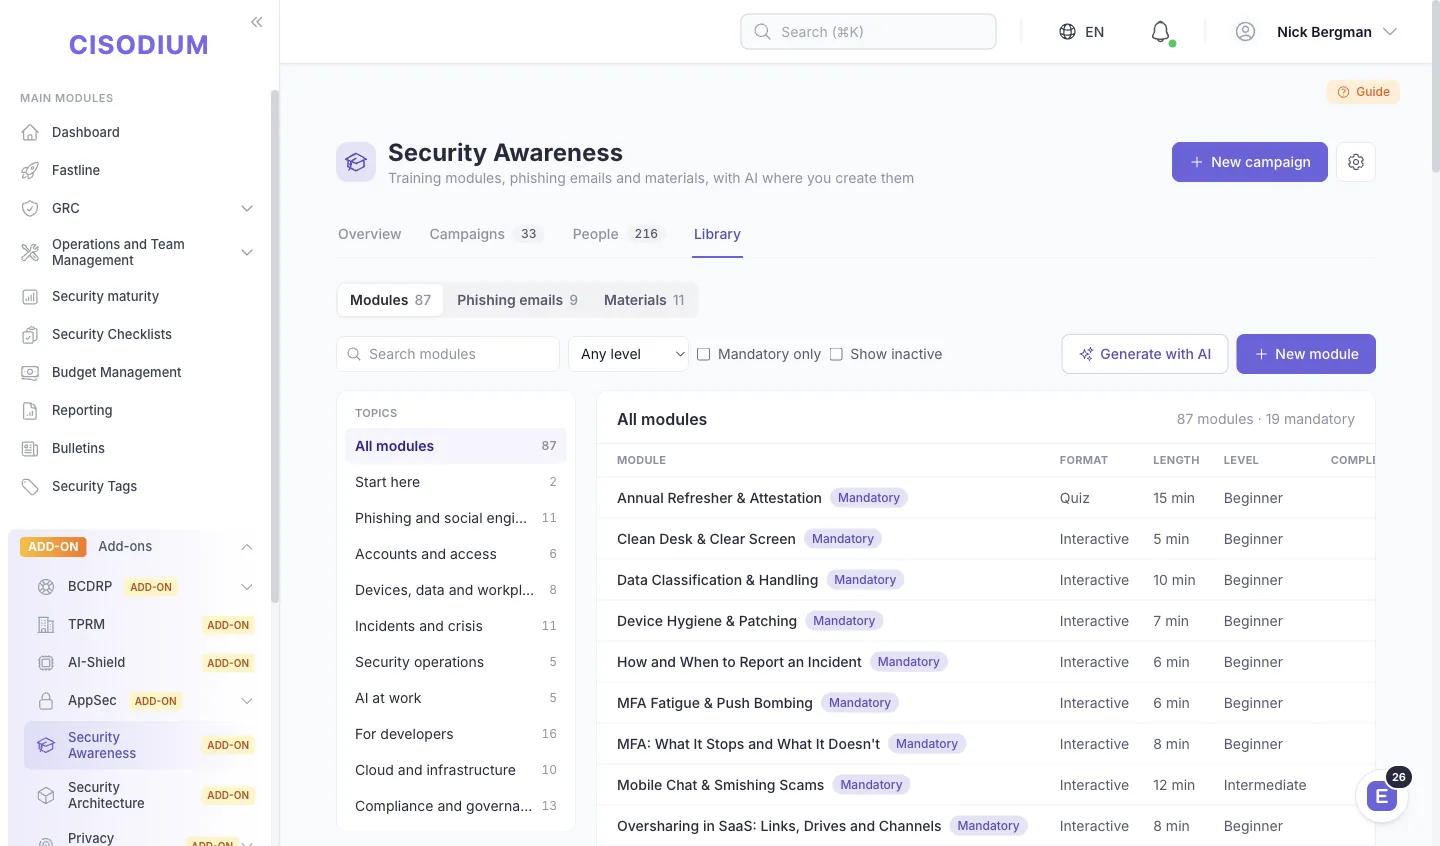
Che cosa sostituisce
- Una presentazione annuale guardata a velocità doppia e firmata da tutti.
- Una sola prova di phishing, poi un mese a discutere del risultato.
- Un unico tasso di clic aziendale, inutile per decidere chi ha bisogno di aiuto.
Che cosa cambia
- Inviato, aperto, cliccato, inserito, segnalato, compromesso: sei stati, tracciati per persona.
- Tasso di segnalazione, classifica e punteggio di rischio per utente trasformano un numero in un nome.
- Le analisi del programma stanno nella scheda Awareness, un add-on per cui il tenant deve avere licenza.
Che cosa fai qui
- 1Scrivi tu stesso il modulo di formazione.
Costruttore di lezioni, editor di contenuti interattivi e quiz stanno in un solo editor. Il corso lo cambi a campagna avviata.
Module editor - 2Iscrivi una campagna per utente o reparto.
La lanci, poi la rimandi a chi non l’ha mai finita. Completamento e punteggio medio si leggono per partecipante.
Campaign detail - 3Raggiungi il personale che non ha un account.
Il portale della formazione si apre da un link nell’email, così anche appaltatori e personale di stabilimento entrano nei numeri.
Training portal - 4Progetta una simulazione di phishing in cinque passi.
Dettagli, modello di email, pagina di atterraggio, destinatari, calendario, poi il lancio — o prima una email di prova a te stesso.
Phishing wizard - 5Imposta il programma perché si ripeta da solo.
Un programma ricorrente tiene l’esecuzione immediata e uno storico; le tornate arrivano senza che tu lanci ognuna a mano.
Recurring programmes - 6Escludi le persone che non vanno colpite.
I gruppi bersaglio si risolvono in destinatari con nome; un elenco di esclusione evita di colpire gli stessi due volte a trimestre.
Target groups
Dove il ruolo si ferma
Campagne, moduli e phishing sono tuoi; l’elenco del personale è in sola lettura. Registri la formazione su una persona; crearla, disattivarla o riassegnarla avviene altrove.
Lavora con
 OPSSecurity ManagerNon cade nulla nelle crepe.Reggi la giornata operativa: la coda delle vulnerabilità, gli incidenti dalla triage alle lezioni apprese, le certificazioni degli accessi, le approvazioni di hardening e le campagne di phishing. Ognuna porta un responsabile, una data e un registro dietro di sé.
 STRATEGYCISOIl board vuole numeri. Li avrà.Quattro squadre, quattro numeri, una riunione del board. Qui il pacchetto per il board, il voto di maturità, la voce di budget e la matrice dei permessi leggono tutti dai dati su cui il tuo team già lavora.
 COMPLIANCECompliance OfficerMappa una volta. Soddisfa molti.Mappi un controllo su più framework, porti il ciclo di audit dal perimetro al caricamento del certificato, poi chiudi ogni rilievo contro un passaggio di verifica invece che contro un’opinione.
Pronto ad andare
oltre il GRC tradizionale?
14 giorni di prova gratuita. Senza carta di credito. In cloud o on-premise.