Voorbij GRC.
Maak kennis met ISMP.
Elk beveiligingsdomein — risico, compliance, incidenten, budget, strategie — samengebracht in één platform, gebouwd voor de operatie, niet voor audits.

Compliance = Beveiliging.
Je kunt voor elke audit slagen en toch gehackt worden. Klassieke GRC houdt papierwerk bij — niet je operationele werkelijkheid.
Organisaties met 5+ losstaande beveiligingstools besteden 40% meer tijd aan integratie dan aan echt beveiligingswerk.
Elk domein.
Eén platform.
Twintig domeinen draaien op één register van assets, risico's, controls en mensen — zodat wat in het ene gebeurt, overal zichtbaar is waar het ertoe doet.
- BeveiligingsstrategieDoelen · KPI's · bestuursrapportages
- RisicobeheerRegisters · restrisico · behandeling
- Beleid en documentenConcept → goedkeuren → uitfaseren
- Budget en middelenLeveranciers · ROI · goedkeuringen
- Compliance en frameworksEén control, veel normen
- VolwassenheidsbeoordelingC2M2 · CMMC · SAMM
- Metingen en KPI'sDashboards · trendanalyse
- PrivacybeheerVerwerkingsregister · inzageverzoeken · DPIA · toestemming
- AssetbeheerClassificatie · afhankelijkheden
- Identiteit en toegangToegangsreviews · rechten
- ApplicatiebeveiligingScans · bevindingen · SSDLC
- Hardening en gelaagde verdedigingBaselines · gelaagde controls
- SOC-operatiesCases · diensten · SIEM
- IncidentbeheerCrisisruimte · onderzoeken
- KwetsbaarheidsbeheerNessus · Qualys · Rapid7
- ExposurebeheerAanvalsoppervlak · kroonjuwelen
- BedrijfscontinuïteitBCP/DRP · BIA · RTO/RPO
- Leveranciersrisico (TPRM)Vragenlijsten · toeleveringsketen
- Training en bewustwordingPhishingsimulaties · voltooiing
- BeveiligingsarchitectuurDatastromen · zero trust
- Besturing
- Borging
- Bescherming
- Detectie en respons
- Weerbaarheid
Eén bevinding, gevolgd door het hele platform
VLN-00089Kwetsbaarheid gevondenAST-00234Op een kritieke assetRISK-00099Leidt tot een risicoCTRL-00102Getest door een controlCMP-00012Gekoppeld aan ISO 27001 A.8.8TASK-00567Oplossing toegewezen
Gebouwd voor het beveiligingsteam.
Nuttig voor alle anderen.
Beveiliging raakt elk bureau. Iedereen krijgt zijn eigen deel — en de rest van het programma staat niet in de weg.
- Bestuur en directieDe stand van zaken op één pagina.
Een bestuursrapport en een beveiligingsscore die zichzelf uitlegt — in zakelijke taal, met de trend erachter.
Reporting · Board - CISO en beveiligingsteamHet hele programma, één workflow.
Risico's, controls, incidenten en kwetsbaarheden op één plek, en ELSA antwoordt vanuit je eigen data.
Dashboard · ELSA - Managers en risico-eigenarenBeslissen, niet achtervolgen.
Toegangsreviews, risicoacceptaties en goedkeuringen komen binnen als taken, met de context om te beslissen.
Access reviews · Tasks - IT en operationsFixes, gegroepeerd en gerangschikt.
Kwetsbaarheden gegroepeerd in fixtickets, hardening-baselines en apparaatchecks — het ergste eerst.
Vulnerabilities · Hardening - OntwikkelaarsBeveiliging binnen de release.
AppSec-bevindingen, SBOM's en releasegates per project, rechtstreeks gevoed vanuit de CI/CD-pijplijn.
AppSec · SBOM - HR en teamleidersWeten wie wat afdekt.
Organogram, vaardighedenmatrix, één-op-één-gesprekken en afwezigheid — en de vaardigheden die maar één persoon heeft.
Team management - Juridisch, privacy en inkoopVerplichtingen onder controle.
Verwerkingsregisters, DSAR's en DPIA's, wettelijke verplichtingen en leveranciersvragenlijsten in één register.
Privacy · TPRM · Obligations - Elke medewerkerKort, relevant, klaar.
Toegewezen training en phishingsimulaties, beleid om te lezen en te bevestigen, en alleen de eigen taken.
Security awareness · Documents - Auditors en klantenBewijs zonder mailketens.
Auditors werken in hun eigen portaal; klanten bekijken je Trust Center en vragen documenten aan onder NDA.
Auditor portal · Trust Center
Drie fasen.
Van reactief naar proactief.
Beoordeel je werkelijke situatie.
Beoordeel elk domein — niet alleen de auditeerbare — en leg je baseline vast voordat de auditors dat doen.
- Volwassenheidsbeoordeling over elk domein
- Gap-analyse tegen ISO 27001 en NIST CSF
- Risico's identificeren en scoren

Beheer vanuit één plek.
Controls, risico's, compliance en operatie gecoördineerd in één workflow — geen handmatig overtikken tussen systemen.
- Centraal controlbeheer
- Automatische compliance-mapping
- Workflows voor incidentrespons

Verbeter met bewijs.
Realtime KPI's, trends en bestuursklare rapportages. Laat voortgang zien, geen beloftes.
- Realtime beveiligingsdashboards
- Doorlopende volwassenheidsscore
- Bestuursklare managementrapportages

Wat GRC simpelweg niet kan.
Eén control. Elke norm.
Koppel één control tegelijk aan ISO 27001, NIST CSF, SOC 2 en PCI DSS — met AI-gap-analyse en bewijskoppeling op één scherm.

216 technieken, in kaart gebracht.
Aanvals- en verdedigingsweergaven over 475 subtechnieken. Zie de gaten voordat aanvallers dat doen.

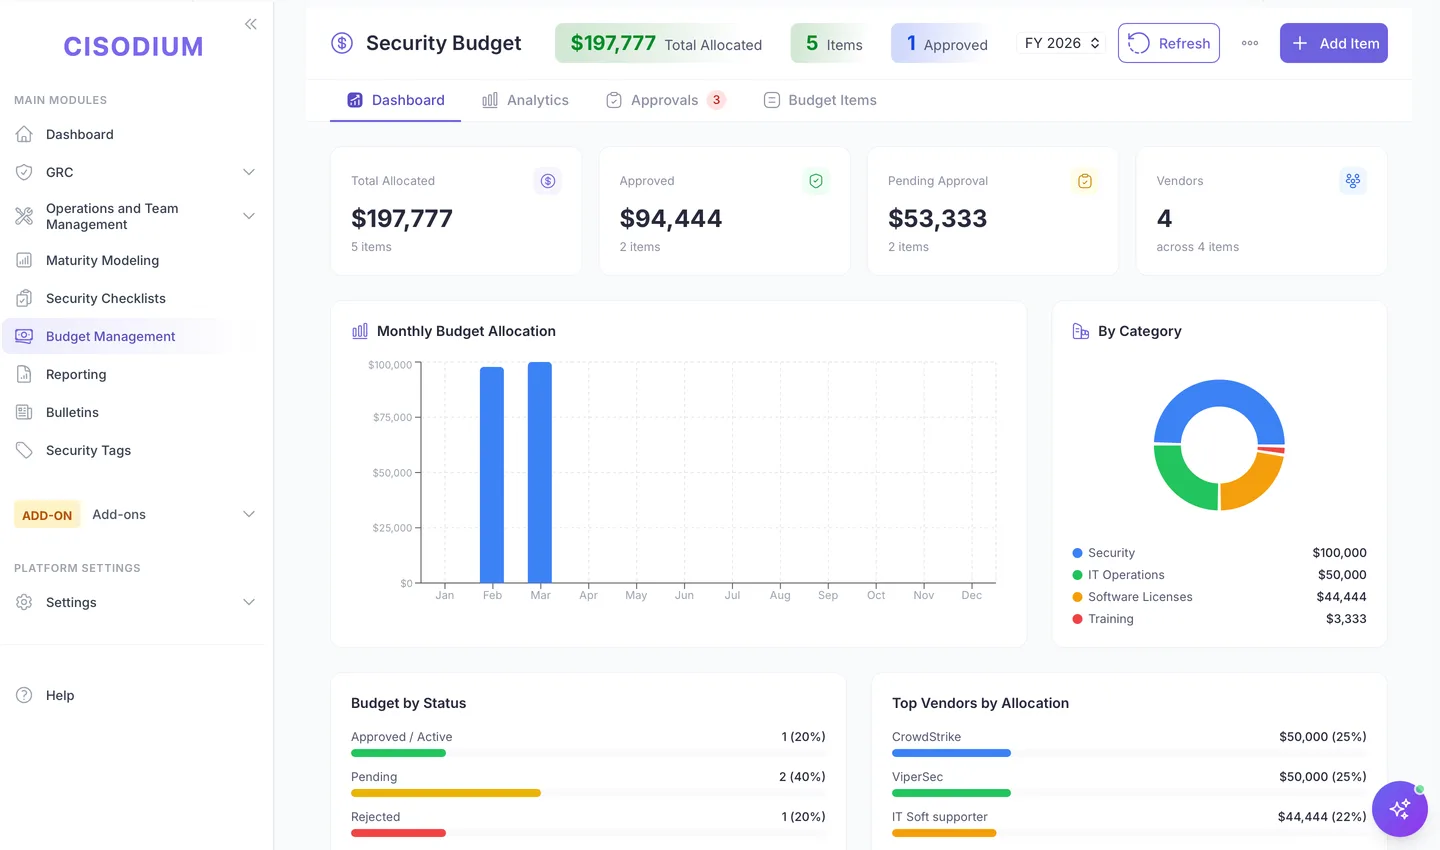
Elke euro verantwoord.
Uitsplitsing per leverancier, analyse per categorie, goedkeuringsworkflows — iets wat geen GRC-tool biedt.
Ken je afstand tot het doel.
C2M2, CMMC, NIST CSF en OWASP SAMM — MIL-niveaus per domein, bewijs per praktijk.

Van concept tot uitfasering.
Versiebeheer, reviewschema's, goedkeuringen en compliance-koppeling voor elk beleidsdocument.

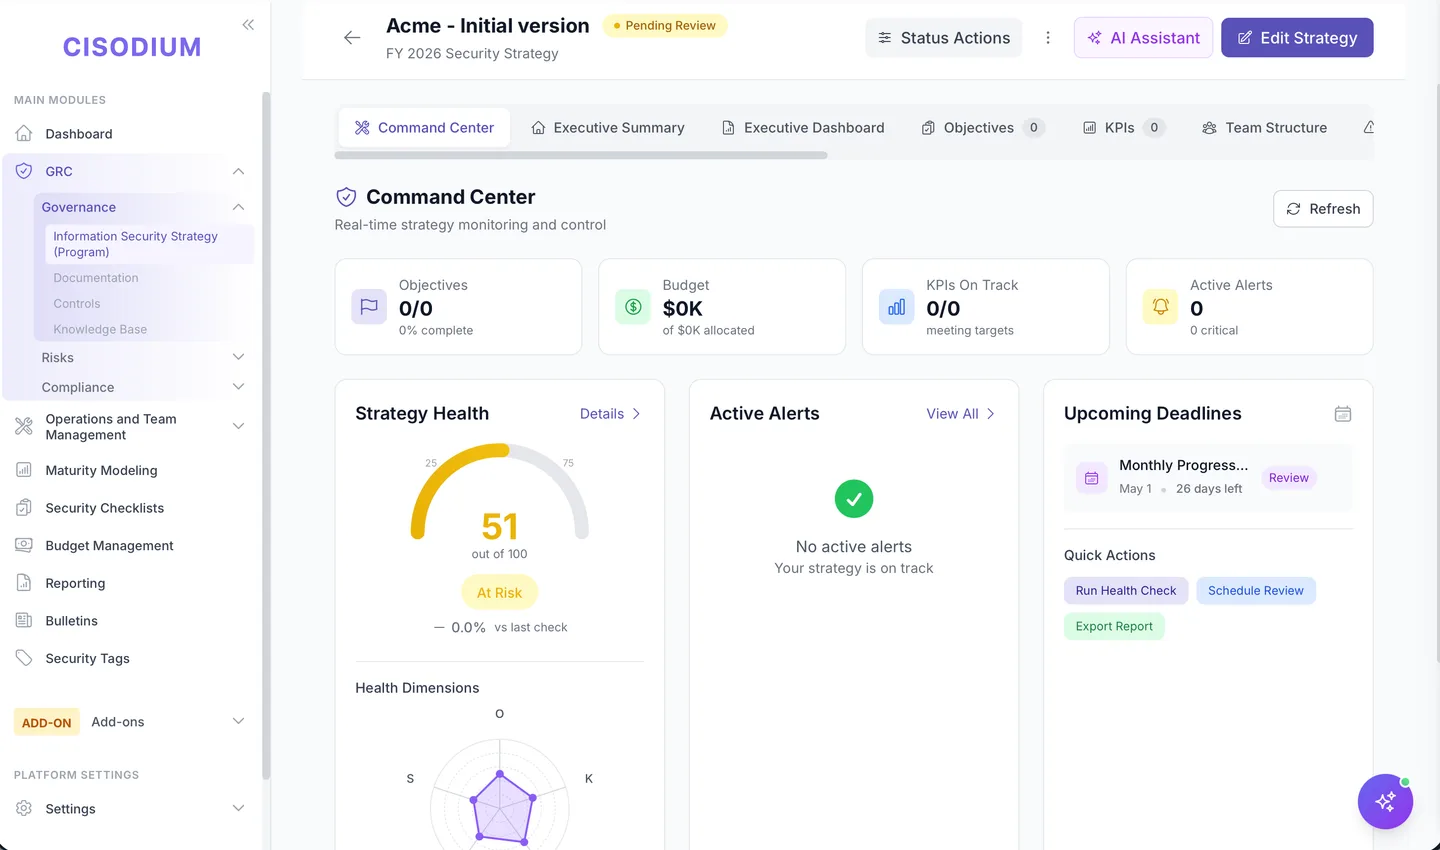
Een commandocentrum, geen checklist.
Stel strategische doelen, volg de gezondheid van de strategie realtime, houd KPI's bij en genereer managementsamenvattingen.
…en meer, in elk domein.

Auditbevindingen
Volg bevindingen met ernst, status en waarschuwingen bij overschrijding.

Assets en processen
Assets, processen en IT-diensten met kritikaliteitsanalyse.
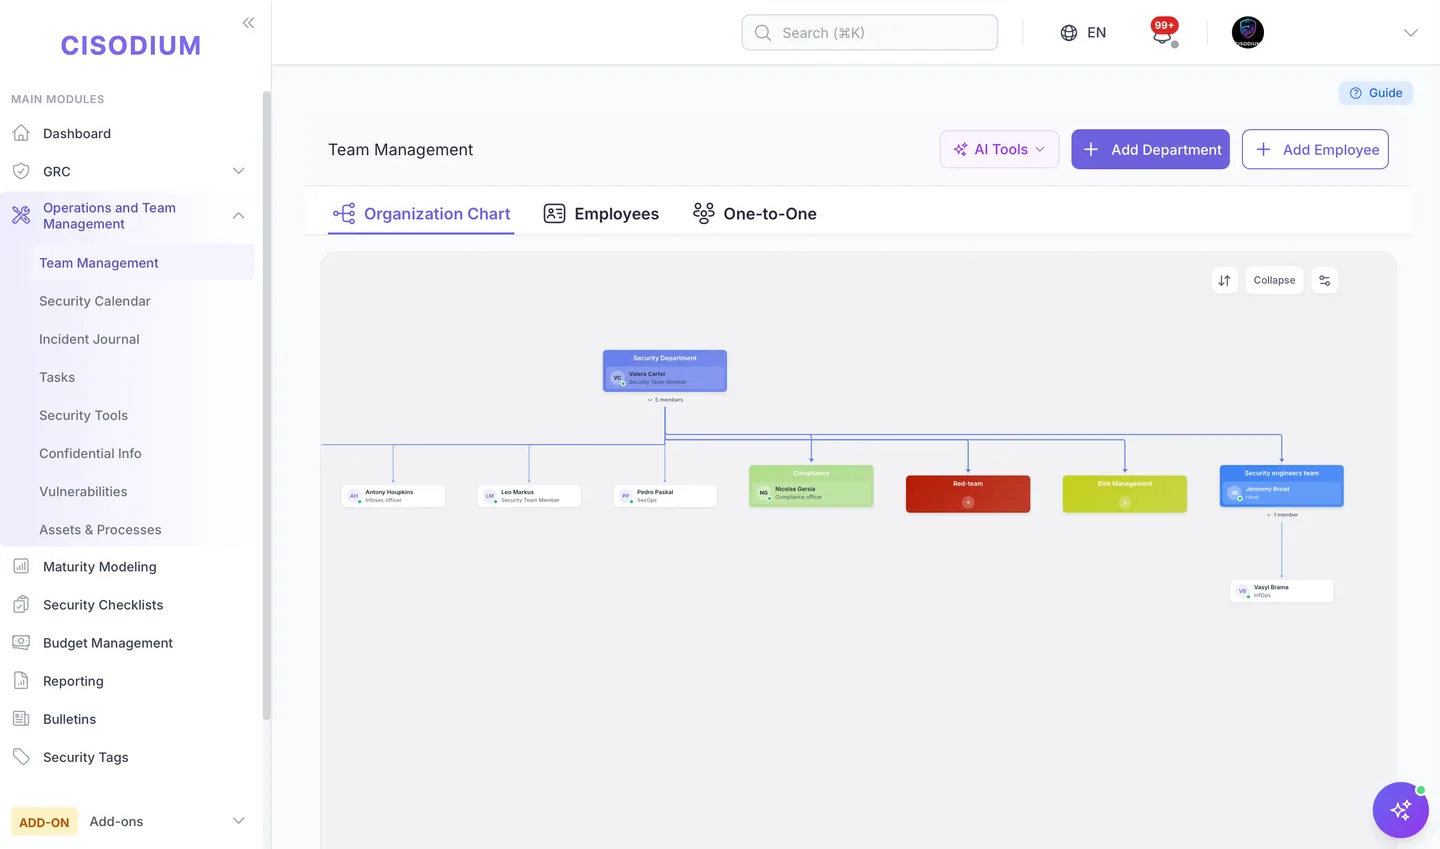
Teambeheer
Organogram, afdelingen en rolgebaseerde workflows.
Meer dan een register.
Modules die het werk doen.
Modules voor waar een securityteam vandaag op wordt aangesproken: AI in gebruik, klantvertrouwen, controls die de machine test, pentests en je eigen AI-agents.
- AI-governanceAI Shield
Vindt shadow AI in de OAuth-toestemmingen van Entra ID en Google Workspace, houdt één inventaris bij van agents, copilots, LLM-API’s en MCP-servers en toont per systeem de ISO 42001-gereedheid en de plichten uit de AI Act.
ISO/IEC 42001 · EU AI Act - KlantvertrouwenTrust Center
Een openbare pagina op je eigen domein met je certificeringen en controls. Klanten vragen documenten op onder NDA en krijgen kopieën met watermerk.
Own domain · NDA · Watermarked PDFs - Automatische testsContinuous Compliance
Honderden automatische tests controleren Active Directory, AWS, Entra ID en Microsoft 365 volgens een schema, en elk resultaat komt als bewijs bij de controls die het afdekt.
Active Directory · AWS · Entra ID · Microsoft 365 - Offensief testenPentest
Scope, bevindingen en hertests op één plek. Externe testers werken in hun eigen portaal: uitgenodigd per e-mail accepteren ze eerst de rules of engagement en zien ze alleen hun pentest, alleen binnen het tijdvenster.
External tester portal · Rules of engagement - AI-agentsMCP-server
Claude en andere LLM’s werken met je programma via de MCP-server: ze lezen risico’s, controls, assets en incidenten en maken records aan met de rechten van de ingelogde gebruiker — en kunnen niets verwijderen.
Model Context Protocol · OAuth · API keys - Meerdere organisatiesBinnenkortMSSP en bedrijfsgroepen
Eén console voor de klanten van een dienstverlener of de bedrijven van een groep: security-status naast elkaar, de data van elke organisatie gescheiden.
MSSP portfolio · Company group
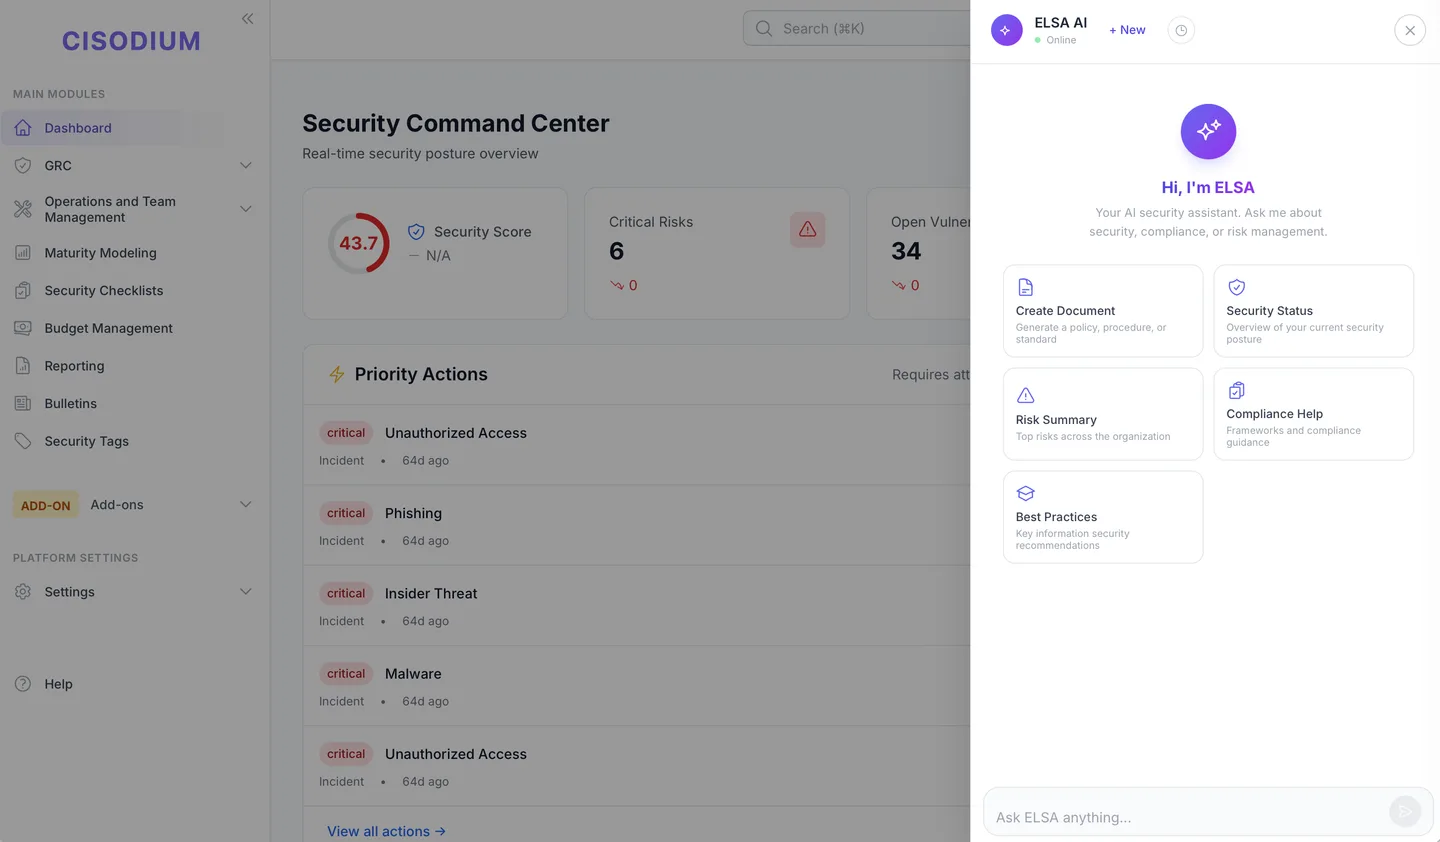
“Vraag alles over je beveiligingsprogramma — ELSA antwoordt vanuit je eigen data, niet vanuit generieke sjablonen.”
Eén control.
Veel normen voldaan.
 ISO 27001ISO/IEC 27001:2022
 NIST CSFCybersecurity Framework
 SOC 2SOC 2 Type II
 PCI DSSPayment Card Industry DSS
 GDPRData Protection Regulation
 CMMCMaturity Model Certification
 C2M2Capability Maturity Model
+ eigen frameworks
Eigen frameworks, afgestemd op jouw sector en regelgeving.
0+ integraties.
 Splunk
 QRadar
 Sentinel
 Nessus
 Qualys
 Rapid7
 CrowdStrike
 AWS
 Google Cloud
 Jira
 Slack
 GitHub
SIEM en SOC
- Splunk
- QRadar
- Microsoft Sentinel
- Elastic SIEM
Scanners
- Nessus
- Qualys
- Rapid7
- Shodan
- Censys
Cloud
- AWS
- Microsoft Azure
- Google Cloud
Samenwerking
- Jira
- Slack
- GitHub
- GitLab
Endpoint en threat intel
- CrowdStrike
- GitGuardian
- Active Directory
…en maatwerk-API-integraties voor je eigen tools.
Van risico tot privacy tot AppSec
Splunk, Nessus, Jira, AWS…
ISO 27001 tot CMMC + eigen
Ontworpen met automatisering voorop
“Een beveiligingsplatform moet zelf veilig zijn — gebouwd door securityprofessionals, met gelaagde verdediging in elke laag.”
AES-256 in rust en onderweg, HashiCorp Vault voor inloggegevens.
Rolgebaseerde toegang met isolatie tussen tenants.
Elke actie gelogd en herleidbaar voor forensisch onderzoek.
Enterprise-SSO via Keycloak, architectuur conform SOC 2.
Nog twijfels?
Een platform voor informatiebeveiligingsbeheer dekt de volledige levenscyclus van informatiebeveiliging — niet alleen governance, risico en compliance, maar ook operationele beveiliging, integraties, metingen, training en budget. GRC richt zich op compliance-checklists; een ISMP draait je hele programma.
Ja — Cisodium is een modern cyber-GRC-platform, en meer. Naast governance, risico en compliance brengt het operationele beveiliging, SOC-operaties, kwetsbaarheids- en incidentbeheer, MITRE ATT&CK-dekking, metingen en budget samen in één ISMP. Je krijgt één cyber-GRC-oplossing in plaats van een stapel losstaande tools.
De meeste organisaties draaien binnen 2–4 weken, in de cloud of on-premises. Ons onboardingteam helpt vanaf dag één met het importeren van bestaande controls, het mappen van frameworks en het configureren van integraties.
ISO 27001, NIST CSF, CMMC, C2M2, SOC 2, PCI DSS en AVG direct uit de doos — plus eigen frameworks voor jouw sector. Controls worden tegelijk aan meerdere frameworks gekoppeld.
Ja — 300+ integraties voor SIEM (Splunk, QRadar, Sentinel), scanners (Nessus, Qualys, Rapid7), ticketing (Jira), communicatie (Slack) en cloud (AWS, Azure, GCP), plus eigen API's.
Ja. Het schaalt van teams van 2–3 professionals tot grote afdelingen — automatisering laat kleine teams meer bereiken, en het Starter-abonnement dekt de basis.
Cisodium is gebouwd door securityprofessionals met beveiliging als fundament. Alle data is versleuteld in rust en onderweg, met fijnmazige RBAC, volledige auditlogging, SSO via Keycloak en isolatie tussen tenants. Inloggegevens staan in HashiCorp Vault of in met AES-256 versleutelde opslag.
Een gratis proefperiode van 14 dagen met volledige toegang tot alle functies van het Professional-abonnement. Geen creditcard nodig.
Klaar om verder te gaan
dan klassieke GRC?
14 dagen gratis proberen. Geen creditcard. Cloud of on-premises.