Het hele team. Eén platform.
Hetzelfde platform, 16 functies. Wat elke persoon in een securityteam echt in Cisodium doet — en wat er verandert als ze het hier doen.
Het programma leiden
 STRATEGYCISOHet bestuur wil cijfers. Die krijgt het.Vier teams, vier cijfers, één bestuursvergadering. Hier lezen het bestuurspakket, de volwassenheidsscore, de budgetregel en de rechtenmatrix allemaal uit de data waarin je team al werkt.
 OPSSecuritymanagerNiets valt tussen wal en schip.Wees eigenaar van de operationele dag: de kwetsbaarheidswachtrij, incidenten van triage tot lessons learned, toegangscertificeringen, hardeningakkoorden en phishingrondes. Elk heeft een eigenaar, een datum en een record erachter.
 RISKRiskmanagerRisico als strategie, geen vinkje.Registers in spreadsheets missen de verbanden. Leg de scoringsmethodiek één keer vast en laat elk record de controls, processen, incidenten, KRI's en kwetsbaarheden bevatten die het werkelijk raakt, met behandelplannen en formele acceptaties vastgelegd.
Het bewijzen
 COMPLIANCECompliance officerEén keer koppelen. Veel voldoen.Koppel één control aan meerdere frameworks, breng de auditcyclus van scope tot upload van het certificaat, en sluit elke bevinding af met een verificatiestap in plaats van een mening.
 GDPRFunctionaris gegevensbeschermingArtikel 30 wil een register. Geen map.Een vraag van de toezichthouder moet uit het register zelf te beantwoorden zijn. Artikel 30-records, DPIA's, toestemmingen en verwerkers staan in één dataset, met verzoeken van betrokkenen opgesplitst in taken. In het platform ingesteld als Privacy Officer — dezelfde functie, Amerikaanse titel.
 AUDITExterne auditorKwaliteit van de beoordeling, geen logistiek.Twee deuren leiden hierheen. Een afgebakende alleen-lezenrol voor een benoemd account leest compliance, de controlbibliotheek, de documenten en het risicoregister; een uitnodigingscode opent het auditorportaal met zes tabbladen, helemaal zonder platformaccount.
 PENTESTPentesterBevindingen waar de fix gebeurt. Geen PDF om over te tikken.Op uitnodiging, voor één opdracht: accepteer de rules of engagement, lees de scope, leg bevindingen vast met bewijs en hertest de fixes — in de eigen werkruimte van de klant, binnen de datums en adressen die de klant toestond.
De dag draaien
 SOCSOC-managerDe dienst eindigt. De context niet.Continuïteit is het lastigste probleem van een SOC; die sterft om zeven uur 's ochtends. Rooster, escalatie, werklast en een ondertekende overdracht houden haar in leven. Cases en incidentrecords mag jij afsluiten — of verwijderen.
 TRIAGESecurity-analistSneller onderzoeken, volledig herstellen.Triage vanuit de casewachtrij, en werk daarna in het incidentrecord: IOC's, bewijs en tijdlijn terwijl je bezig bent. Kijk of dit al eerder gebeurde en geef de fix door als taak met een datum.
 ASSETSIT-managerGepatcht is een bewering. Gehard is een scan.Een inventaris klopt op de dag dat hij werd geëxporteerd. Hier blijft het register levend, uitzonderingen zijn schriftelijke besluiten en elk systeem wordt tegen zijn baseline gescand met de hardening-add-on.
 INTELThreat-intelligence-analistVeertig adviezen per dag. Drie raken jou.Openbare dreigingsfeeds, gelegd naast je eigen bevindingen: welke CVE's bekend misbruikt worden, welke door ransomware gebruikt worden, welke waarschijnlijk de volgende zijn. Daarna de aanvalspaden van een toegangspunt naar de systemen die het zwaarst wegen.
Eigenaar van een programma
 BCDRPManager bedrijfscontinuïteitEen plan dat je testte. Niet een plan dat je schreef.Proceseigenaren die nooit inloggen moeten toch de impactvragenlijst beantwoorden. Baken de BIA af als campagne, schrijf de plannen erachter en test ze volgens schema, met bevindingen bij elke run.
 TPRMManager leveranciersrisicoJij verstuurt de vragenlijst. De agenda jaagt erachteraan.Leveranciers antwoorden zonder account, sjablonen genereren elke ronde en herhaling zet de volgende beoordeling vanzelf klaar. Wat jou rest is de lijst achterstanden, afgewerkt vanuit een pijplijn in plaats van uit het geheugen.
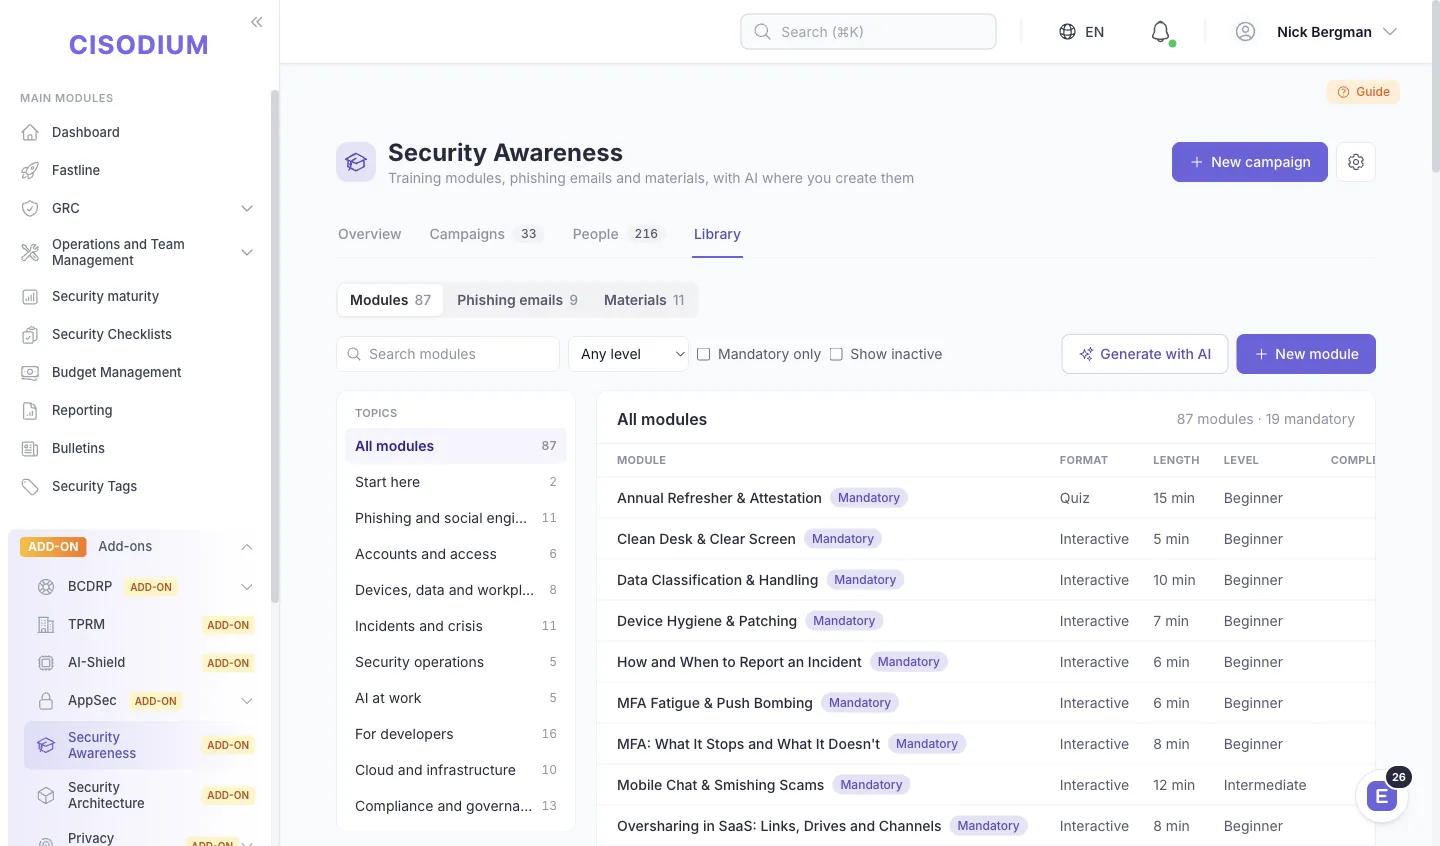 AWARENESSManager security awarenessVerstuurd, open, geklikt, gemeld. Alle vier, per persoon.Training die alleen mensen met een login bereikt, is geen programma. Modules schrijf je zelf, inschrijving gaat per afdeling en phishing loopt op een terugkerend schema, gelezen per ontvanger in plaats van als één bedrijfsbreed percentage.
 APPSECAppSec-leadEén lijst met wat te fixen. Voordat de release uitgaat.Scanners, pipelines en pentests voeden één register per applicatie. Rangschik fixes op wat echt wordt uitgebuit, laat releasegates werken op regels die je hebt vastgelegd en bewaar per release een SBOM voor het CRA-dossier.
 ARCHSecurityarchitectElk systeem, zoals het draait. Elke laag, gescoord.Teken elk systeem zoals het echt draait en lees het af tegen acht verdedigingslagen. De dunne laag, het pad met één muur en de achterstallige designreview komen boven voordat een aanvaller of een auditor ze vindt.
Wie geeft wat aan wie
Zestien rollen, één set registers. Kies een rol en zie wat er op haar bureau belandt en waar het werk daarna heen gaat.
Ontvangt
Geeft door
Ontvangt
Geeft door
—
Ontvangt
Geeft door
Ontvangt
Geeft door
Ontvangt
—
Veertig adviezen per dag. Drie raken jou.
Open de rolpagina →Geeft door
Ontvangt
Geeft door
Ontvangt
—
Jij verstuurt de vragenlijst. De agenda jaagt erachteraan.
Open de rolpagina →Geeft door
Ontvangt
Een plan dat je testte. Niet een plan dat je schreef.
Open de rolpagina →Geeft door
Ontvangt
—
Elk systeem, zoals het draait. Elke laag, gescoord.
Open de rolpagina →Geeft door
Ontvangt
Eén lijst met wat te fixen. Voordat de release uitgaat.
Open de rolpagina →Geeft door
—
Ontvangt
Verstuurd, open, geklikt, gemeld. Alle vier, per persoon.
Open de rolpagina →Geeft door
Ontvangt
Artikel 30 wil een register. Geen map.
Open de rolpagina →Geeft door
Ontvangt
Geeft door
Ontvangt
—
Bevindingen waar de fix gebeurt. Geen PDF om over te tikken.
Open de rolpagina →Geeft door
OntvangtGeeft doorKies een rol om de overdrachten te laten oplichten.
Volg één stuk werk
Kies een pad en zie het werk bewegen: wie het ontvangt, wat die ermee doet en aan wie die het doorgeeft.
Ontvangt
—
Doet
Leg de KEV-catalogus naast je eigen bevindingen.Elke bekend misbruikte CVE toont op welke hosts hij zit en hoe ver hij over de CISA-deadline heen is.
Threat intelGeeft door
→ Security-analistWelke CVE's nu worden uitgebuit: KEV en EPSS
Ontvangt
← Threat-intelligence-analistWelke CVE's nu worden uitgebuit: KEV en EPSS
Doet
Triageer en werk een kwetsbaarheid bij.Status, ernst en herstelnotities wijzig je vanuit de wachtrij zelf — lezen is niet de grens van deze rol.
Vulnerability managementGeeft door
→ IT-managerEen taak om de bevinding op te lossen
Ontvangt
← Security-analistEen taak om de bevinding op te lossen
Doet
Maak van een kwetsbaarheid een patchtaak.Lees de wachtrij, maak het werkitem aan en blijf eigenaar tot het klaar is: de wachtrij is alleen-lezen, de taak niet.
TasksGeeft door
→ RiskmanagerAssets en kwetsbaarheden om te scoren
Ontvangt
← IT-managerAssets en kwetsbaarheden om te scoren
Doet
Loop een risico door de bewerkingswizard.Inherente score, behandeling, eigenaar en restscore veranderen in één keer. Het register bevat nooit een halve update.
Risk edit wizardGeeft door
→ CISORisico's en acceptatiebesluiten
Ontvangt
← RiskmanagerRisico's en acceptatiebesluiten
Doet
Plan het bestuurspakket in.Risico, compliance, incidenten en budget komen samen in één gedateerd verhaal, verstuurd in het ritme dat jij bepaalt.
Board packGeeft door
—
Rollen pas je zelf aan
78 vooraf ingestelde rollen, 203 rechten en je eigen rollen erbovenop. Least privilege als standaard — geen instelling die je moet onthouden aan te zetten.
Niet in deze lijst?
Vermeld de functietitel in het demoformulier. Voor het sectorperspectief, zie de toepassingen.
Klaar om verder te gaan
dan klassieke GRC?
14 dagen gratis proberen. Geen creditcard. Cloud of on-premises.