Niets valt tussen wal en schip.
Wees eigenaar van de operationele dag: de kwetsbaarheidswachtrij, incidenten van triage tot lessons learned, toegangscertificeringen, hardeningakkoorden en phishingrondes. Elk heeft een eigenaar, een datum en een record erachter.

Wat dit vervangt
- Eigenaarschap leeft in een chatthread die vrijdag al uit beeld is gescrold.
- Rechtenreviews gaan één keer per jaar de deur uit, als spreadsheet gemaild naar twaalf managers.
- De scanner meldt elke maand dezelfde bevinding en elke maand begint de discussie opnieuw.
Wat er verandert
- Eén certificeringscampagne sluit af met bulkbesluiten en een anomaliescan achter elke goedkeuring.
- Een phishingronde scoort zes toestanden per persoon, van verzonden tot gecompromitteerd.
- Ketenintegriteit en een weergave op peildatum komen gedateerd mee met de bewijsexport.
Wat je hier doet
- 1Breng een kwetsbaarheid van triage naar gesloten.
De wachtrij is van jou om te herprioriteren; het patchwerk verlaat haar als werkitem met een eigenaar.
Vulnerability management - 2Wijs een incident toe en houd het vast tot afsluiting.
Eigenaar, ernst en deadline staan op het incident; het lessons-learned-verslag is wat het afsluit.
Incident journal - 3Draai een campagne voor toegangscertificering.
Bepaal de systemen, beslis rechten in bulk en laat de anomaliescan de uitschieters markeren voordat je aftekent.
Access reviews - 4Teken de hardeninguitzonderingen van je teams af.
Baselinescans en bevindingen worden per systeem samengevat; de schriftelijke onderbouwing is het artefact, op een tenant met licentie voor de add-on.
Hardening systems - 5Laat een phishingronde voor je teams uitvoeren.
Vijf stappen om te starten, daarna de trechter van verzonden tot gecompromitteerd, per persoon te lezen.
Security awareness - 6Genereer de bewijsexport voor de auditor.
Ketenintegriteit en een weergave op peildatum staan naast de export: een add-on bovenop de hardeninglicentie.
Evidence Lake
Waar de rol ophoudt
Jij draait de operatie; de tenant is niet van jou. Rollen en rechten liggen bij de CISO, en een incident mag jij afsluiten, maar nooit verwijderen.
Werkt samen met
 SOCSOC-managerDe dienst eindigt. De context niet.Continuïteit is het lastigste probleem van een SOC; die sterft om zeven uur 's ochtends. Rooster, escalatie, werklast en een ondertekende overdracht houden haar in leven. Cases en incidentrecords mag jij afsluiten — of verwijderen.
 ASSETSIT-managerGepatcht is een bewering. Gehard is een scan.Een inventaris klopt op de dag dat hij werd geëxporteerd. Hier blijft het register levend, uitzonderingen zijn schriftelijke besluiten en elk systeem wordt tegen zijn baseline gescand met de hardening-add-on.
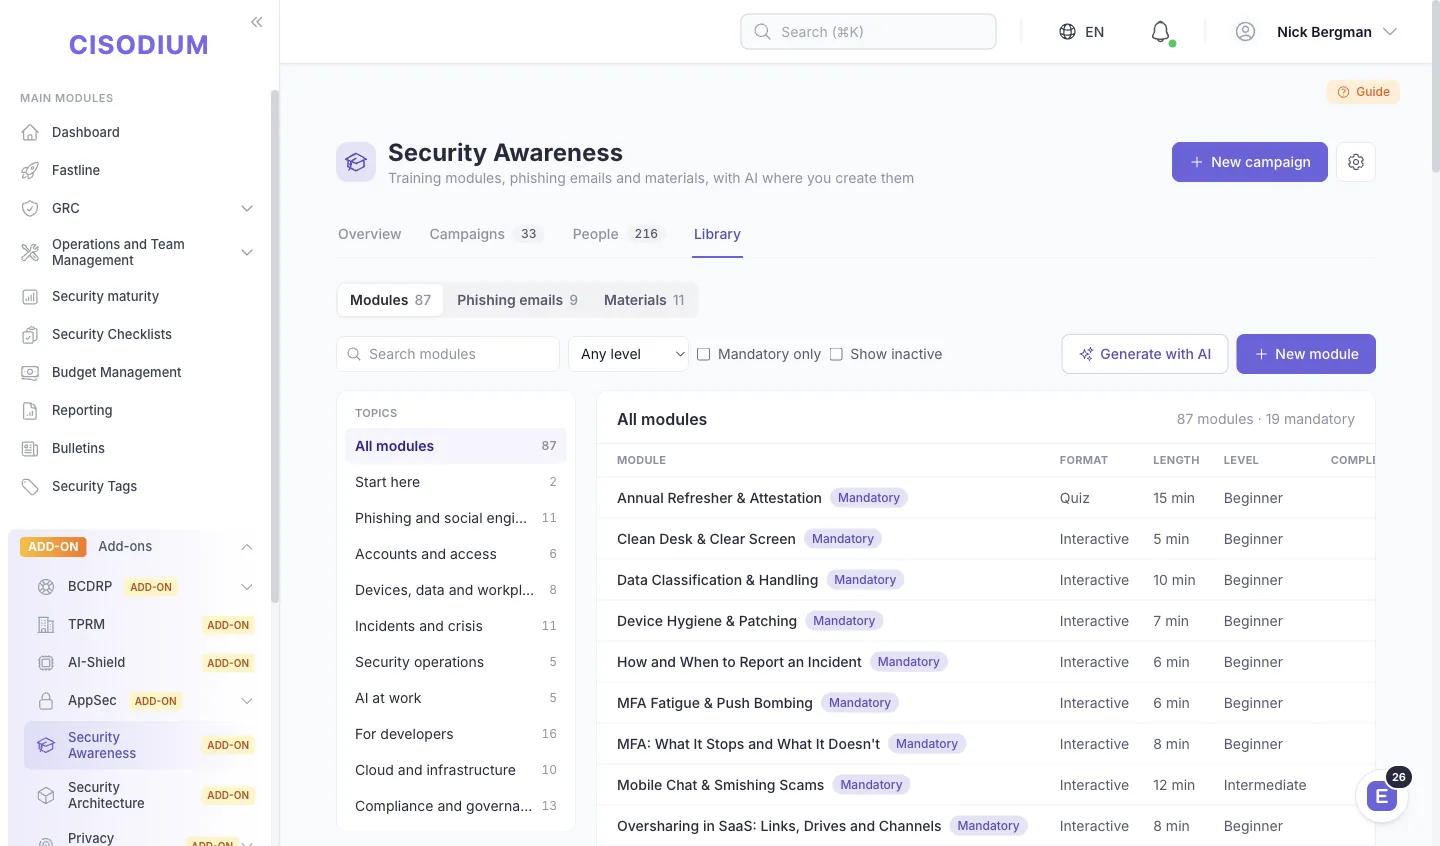 AWARENESSManager security awarenessVerstuurd, open, geklikt, gemeld. Alle vier, per persoon.Training die alleen mensen met een login bereikt, is geen programma. Modules schrijf je zelf, inschrijving gaat per afdeling en phishing loopt op een terugkerend schema, gelezen per ontvanger in plaats van als één bedrijfsbreed percentage.
Klaar om verder te gaan
dan klassieke GRC?
14 dagen gratis proberen. Geen creditcard. Cloud of on-premises.