Forbi GRC.
Møt ISMP.
Alle sikkerhetsdomener — risiko, compliance, hendelser, budsjett, strategi — samlet i én plattform laget for drift, ikke for revisjoner.

Compliance = Sikkerhet.
Du kan bestå alle revisjoner og likevel bli angrepet. Klassisk GRC holder orden på papirene — ikke på virkeligheten i driften.
Organisasjoner med 5+ frittstående sikkerhetsverktøy bruker 40 % mer tid på integrasjon enn på faktisk sikkerhetsarbeid.
Alle domener.
Én plattform.
Tjue domener kjører på ett register over eiendeler, risikoer, kontroller og mennesker — så det som skjer i ett, vises overalt der det betyr noe.
- SikkerhetsstrategiMål · KPI-er · styrerapporter
- RisikostyringRegistre · restrisiko · behandling
- Retningslinjer og dokumenterUtkast → godkjenn → fas ut
- Budsjett og ressurserLeverandører · ROI · godkjenninger
- Compliance og rammeverkÉn kontroll, mange standarder
- ModenhetsvurderingC2M2 · CMMC · SAMM
- Måltall og KPI-erDashboards · trendanalyse
- PersonvernstyringBehandlingsprotokoll · innsyn · DPIA · samtykke
- EiendelsforvaltningKlassifisering · avhengigheter
- Identitet og tilgangTilgangsgjennomganger · rettigheter
- ApplikasjonssikkerhetSkanninger · funn · SSDLC
- Herding og dybdeforsvarGrunnlinjer · lagdelte kontroller
- SOC-driftSaker · vakter · SIEM
- HendelseshåndteringKrisestab · undersøkelser
- SårbarhetshåndteringNessus · Qualys · Rapid7
- EksponeringsstyringAngrepsflate · kronjuveler
- KontinuitetBCP/DRP · BIA · RTO/RPO
- Leverandørrisiko (TPRM)Spørreskjemaer · leverandørkjede
- Opplæring og bevissthetPhishing-øvelser · gjennomføring
- SikkerhetsarkitekturDataflyt · zero trust
- Styring
- Verifisering
- Beskyttelse
- Oppdagelse og respons
- Robusthet
Ett funn, fulgt gjennom hele plattformen
VLN-00089Sårbarhet funnetAST-00234På en kritisk eiendelRISK-00099Gir en risikoCTRL-00102Testes av en kontrollCMP-00012Tilsvarer ISO 27001 A.8.8TASK-00567Utbedring tildelt
Bygget for sikkerhetsteamet.
Nyttig for alle andre.
Sikkerhetsarbeid berører hver eneste pult. Alle får den delen som er deres — og resten av programmet holder seg unna.
- Styre og ledelseStatus på én side.
En styrerapport og en sikkerhetsscore som forklarer seg selv — i forretningstermer, med trenden bak.
Reporting · Board - CISO og sikkerhetsteamHele programmet, én arbeidsflyt.
Risikoer, kontroller, hendelser og sårbarheter på ett sted, og ELSA svarer ut fra dine egne data.
Dashboard · ELSA - Ledere og risikoeiereBeslutninger, ikke jaging.
Tilgangsgjennomganger, risikoaksepter og godkjenninger kommer som oppgaver, med den konteksten som trengs for å bestemme.
Access reviews · Tasks - IT og driftUtbedringer, gruppert og prioritert.
Sårbarheter samlet i utbedringssaker, herdingsgrunnlinjer og enhetssjekker — verst først.
Vulnerabilities · Hardening - UtviklereSikkerhet inne i leveransen.
AppSec-funn, SBOM-er og release-porter per prosjekt, matet rett fra pipelinen.
AppSec · SBOM - HR og teamledereVit hvem som dekker hva.
Organisasjonskart, kompetansematrise, medarbeidersamtaler og fravær — og kompetansen som bare én person har.
Team management - Juridisk, personvern og innkjøpPlikter under kontroll.
Behandlingsprotokoller, DSAR og DPIA, regulatoriske plikter og leverandørskjemaer i ett register.
Privacy · TPRM · Obligations - Alle ansatteKort, relevant, ferdig.
Tildelt opplæring og phishing-øvelser, retningslinjer å lese og bekrefte — og bare oppgavene som er deres.
Security awareness · Documents - Revisorer og kunderDokumentasjon uten e-postkjeder.
Revisorer jobber i sin egen portal; kunder leser Trust Center-siden din og ber om dokumenter under NDA.
Auditor portal · Trust Center
Tre faser.
Fra reaktiv til proaktiv.
Vurder den reelle tilstanden.
Vurder alle domener — ikke bare dem som kan revideres — og fastsett grunnlinjen før revisorene gjør det.
- Modenhetsvurdering i alle domener
- Gapanalyse mot ISO 27001 og NIST CSF
- Identifisering og poengsetting av risiko

Styr fra ett sted.
Kontroller, risiko, compliance og drift koordinert i én arbeidsflyt — ingen manuell flytting mellom systemer.
- Sentral kontrollstyring
- Automatisk compliance-kartlegging
- Arbeidsflyter for hendelseshåndtering

Forbedre med dokumentasjon.
KPI-er, trender og styreklare rapporter i sanntid. Vis fremskritt, ikke løfter.
- Sikkerhetsdashboards i sanntid
- Løpende modenhetspoeng
- Styreklare lederrapporter

Det GRC rett og slett ikke kan.
Én kontroll. Alle standarder.
Kartlegg én kontroll mot ISO 27001, NIST CSF, SOC 2 og PCI DSS samtidig — med AI-basert gapanalyse og kobling til dokumentasjon på én skjerm.

216 teknikker, kartlagt.
Angreps- og forsvarsvisninger over 475 underteknikker. Se hullene før angriperne gjør det.

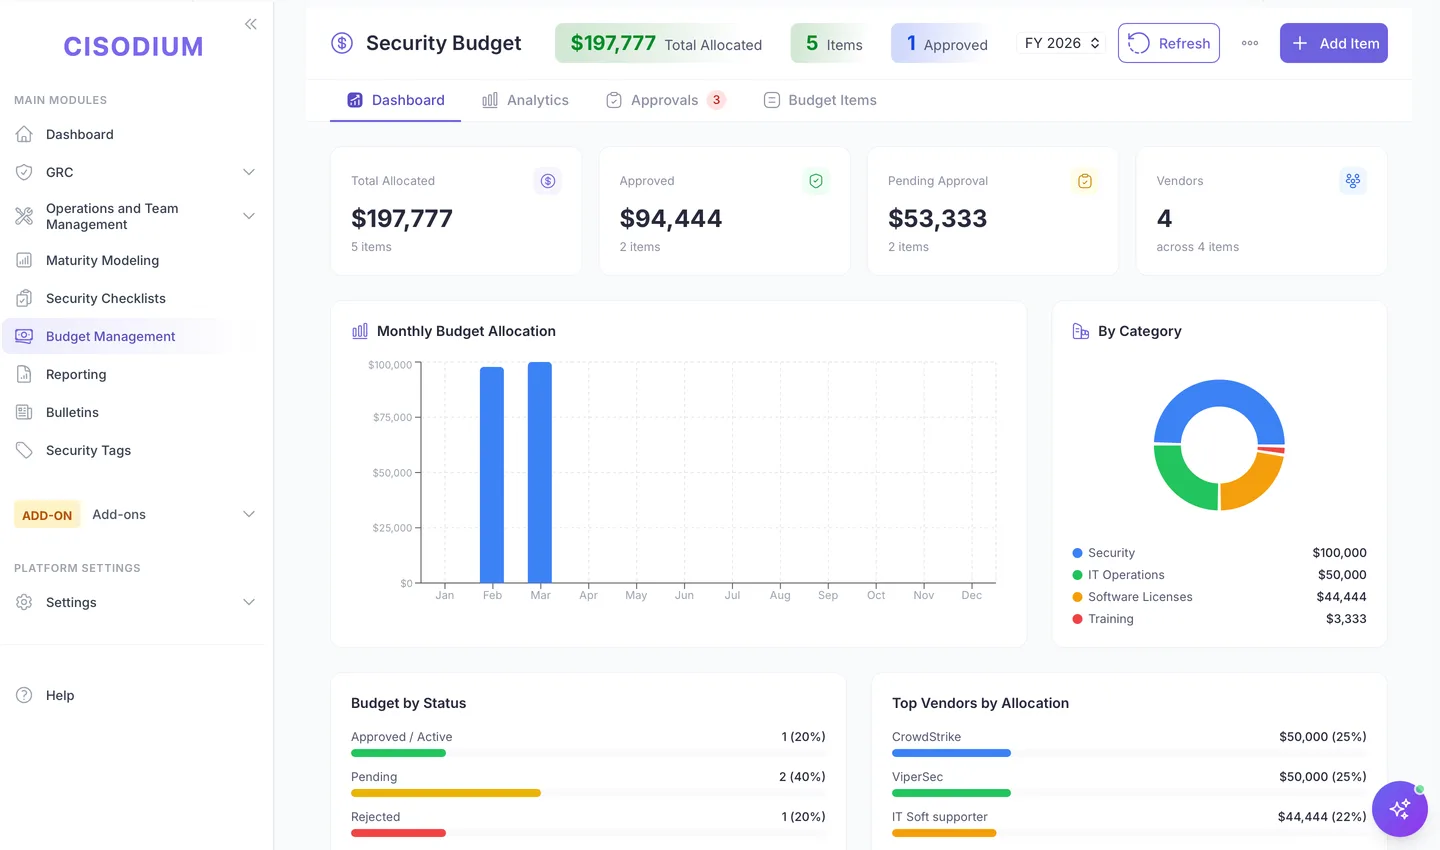
Hver krone gjort rede for.
Fordeling per leverandør, kategorianalyse, godkjenningsflyt — noe ingen GRC tilbyr.
Kjenn avstanden til målet.
C2M2, CMMC, NIST CSF og OWASP SAMM — MIL-nivåer per domene, dokumentasjon per praksis.

Fra utkast til utfasing.
Versjonskontroll, revisjonsplaner, godkjenninger og compliance-kobling for hver retningslinje.

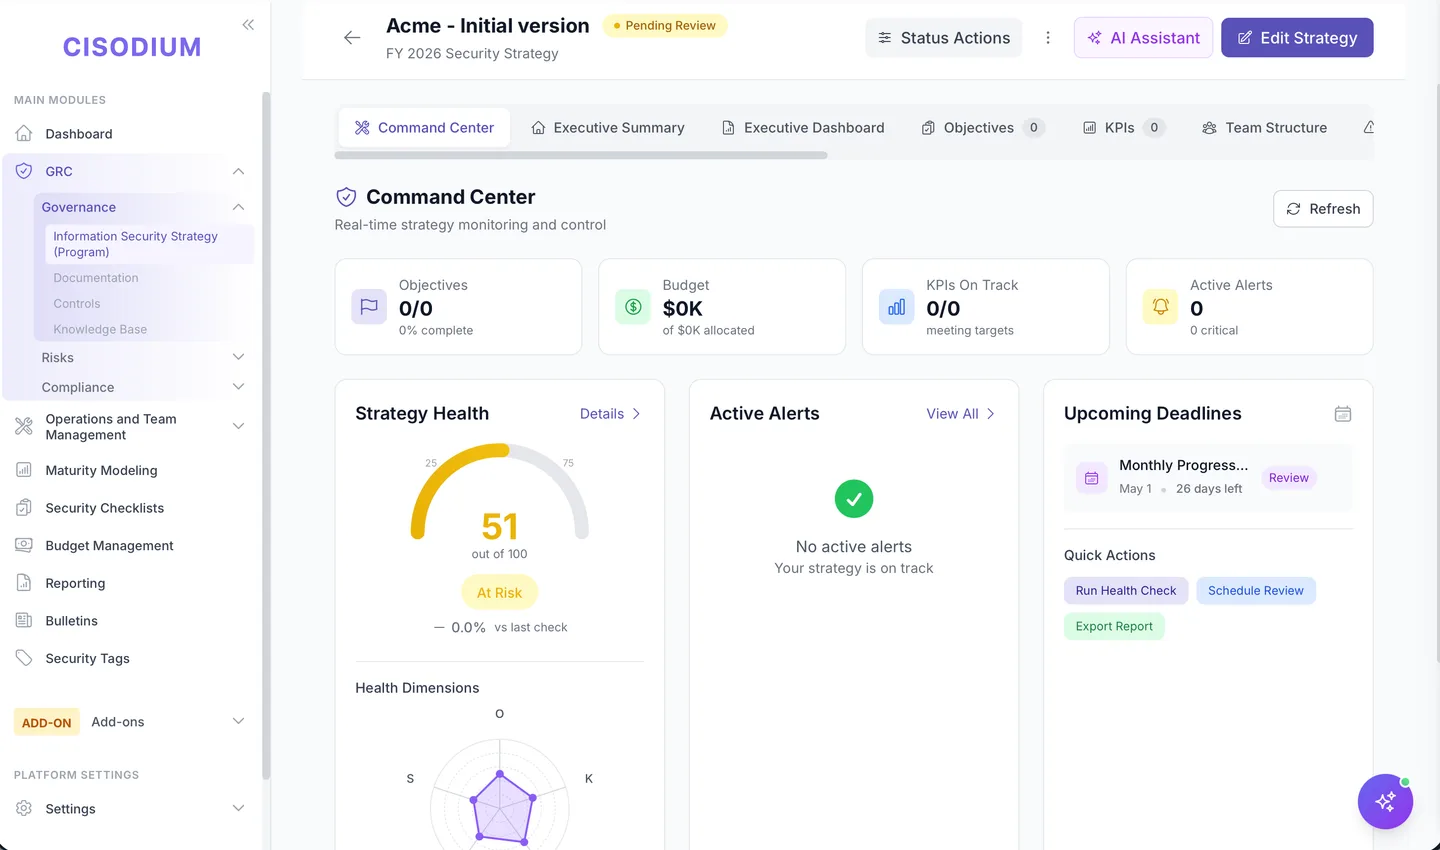
Et kommandosenter, ikke en sjekkliste.
Sett strategiske mål, følg strategiens tilstand i sanntid, spor KPI-er og lag ledersammendrag.
…og mer, i alle domener.

Revisjonsfunn
Følg funn med alvorlighetsgrad, status og varsler ved forfall.

Eiendeler og prosesser
Eiendeler, prosesser og IT-tjenester med kritikalitetsanalyse.
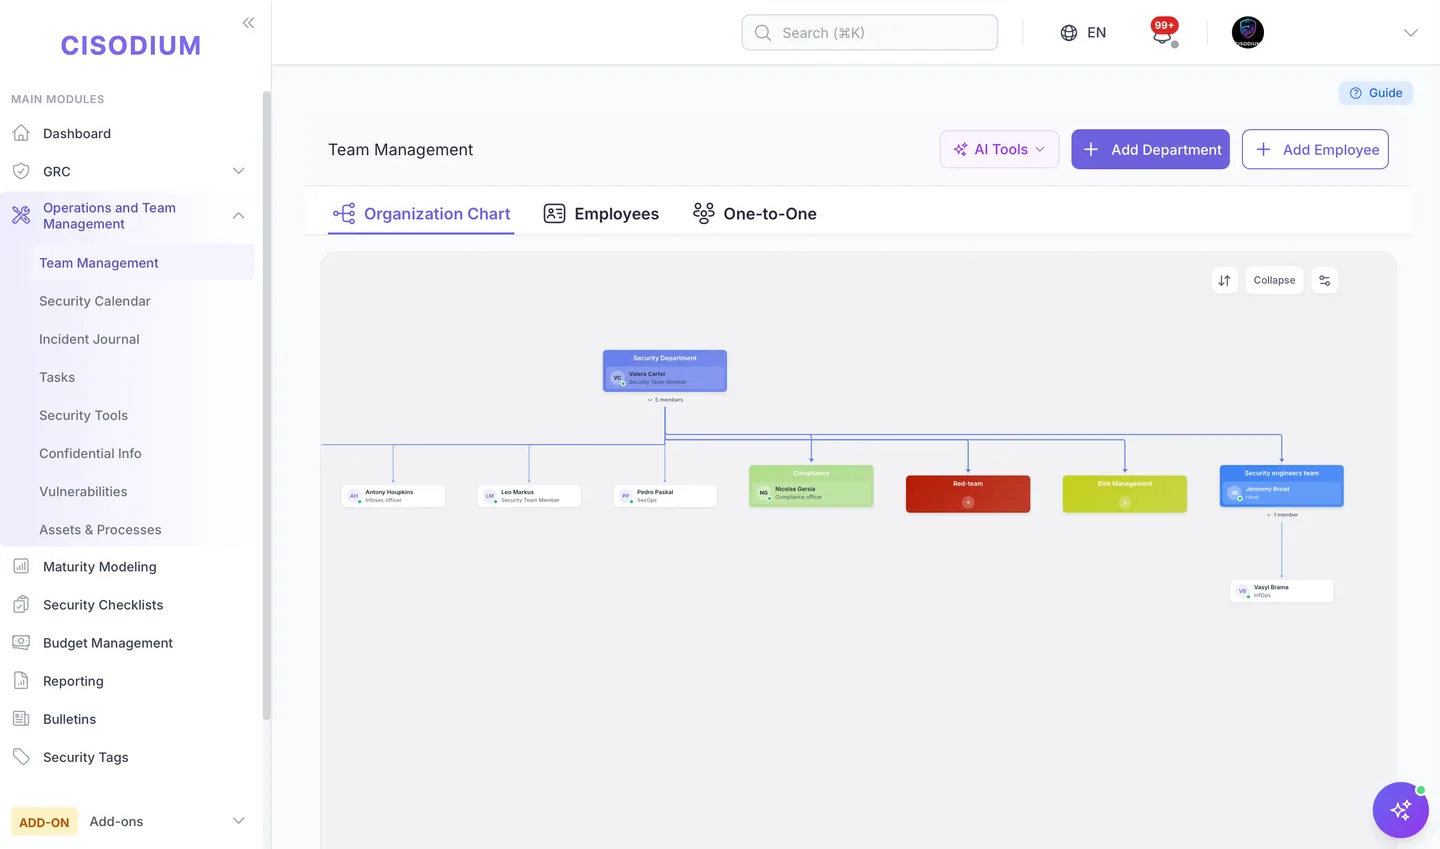
Teamstyring
Organisasjonskart, avdelinger og rollebaserte arbeidsflyter.
Mer enn et register.
Moduler som gjør jobben.
Moduler for det et sikkerhetsteam i dag står ansvarlig for: AI i bruk, kundenes tillit, kontroller som maskinen tester, pentester og dine egne AI-agenter.
- AI-styringAI Shield
Finner skygge-AI i OAuth-samtykkene i Entra ID og Google Workspace, fører én oversikt over agenter, copiloter, LLM-API-er og MCP-servere og viser per system ISO 42001-beredskap og pliktene etter AI Act.
ISO/IEC 42001 · EU AI Act - KundetillitTrust Center
En offentlig side på ditt eget domene med sertifiseringer og kontroller. Kunder ber om dokumenter under NDA og får kopier med vannmerke.
Own domain · NDA · Watermarked PDFs - Automatiske testerContinuous Compliance
Hundrevis av automatiske tester sjekker Active Directory, AWS, Entra ID og Microsoft 365 etter en plan, og hvert resultat lander som bevis på kontrollene det dekker.
Active Directory · AWS · Entra ID · Microsoft 365 - Offensiv testingPentest
Omfang, funn og retester på ett sted. Eksterne testere jobber i sin egen portal: invitert på e-post godtar de først rules of engagement og ser bare sin pentest, bare innenfor tidsvinduet.
External tester portal · Rules of engagement - AI-agenterMCP-server
Claude og andre LLM-er jobber med programmet ditt gjennom MCP-serveren: de leser risikoer, kontroller, eiendeler og hendelser og oppretter poster med rettighetene til den innloggede brukeren — og kan ikke slette noe.
Model Context Protocol · OAuth · API keys - Flere organisasjonerKommer snartMSSP og konsern
Én konsoll for en tjenesteleverandørs kunder eller et konserns selskaper: sikkerhetsstatus side om side, hver organisasjons data holdt adskilt.
MSSP portfolio · Company group
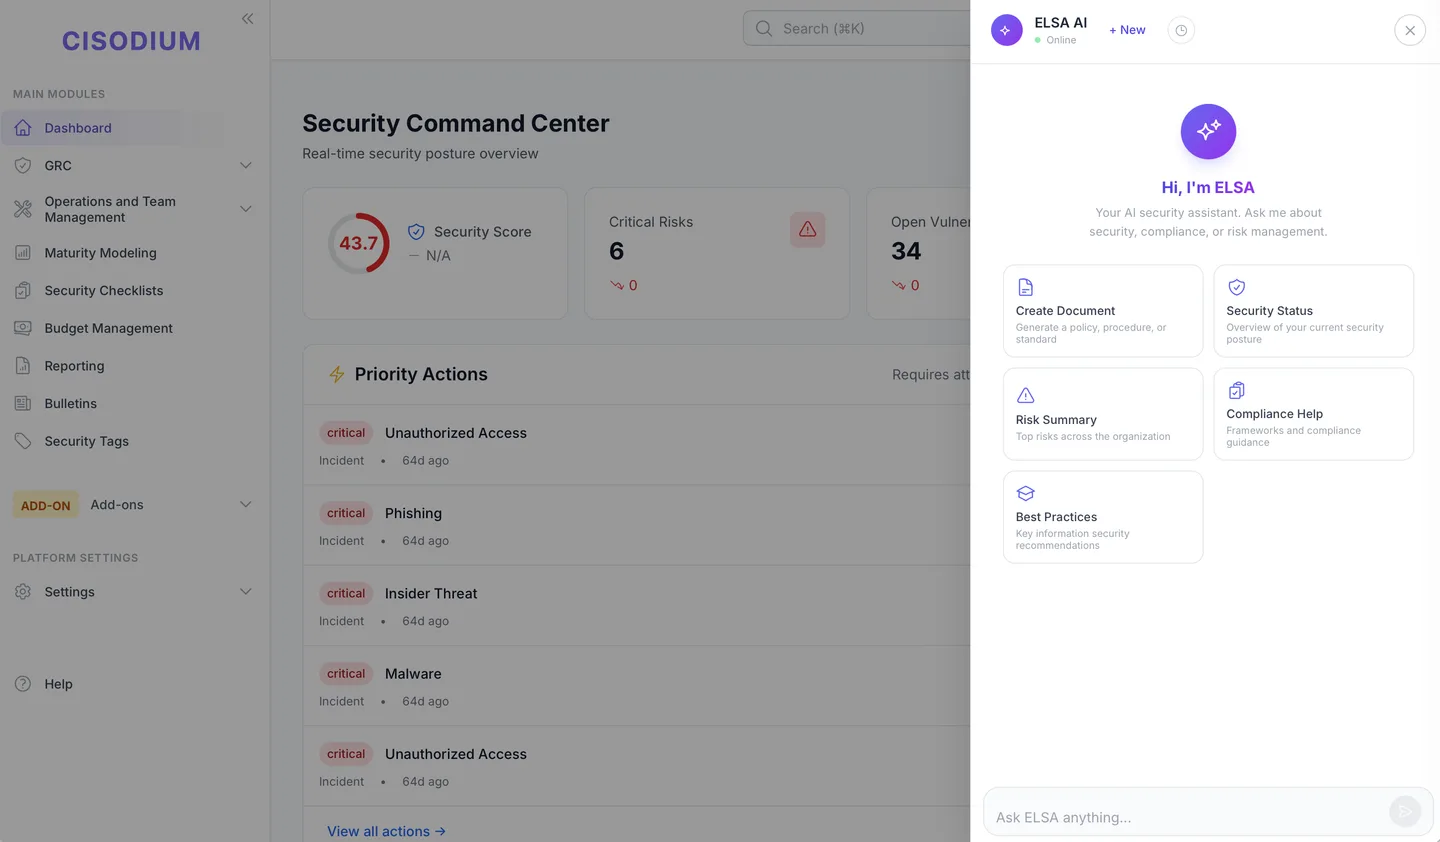
“Spør om hva som helst i sikkerhetsprogrammet ditt — ELSA svarer ut fra dine faktiske data, ikke generiske maler.”
Én kontroll.
Mange standarder oppfylt.
 ISO 27001ISO/IEC 27001:2022
 NIST CSFCybersecurity Framework
 SOC 2SOC 2 Type II
 PCI DSSPayment Card Industry DSS
 GDPRData Protection Regulation
 CMMCMaturity Model Certification
 C2M2Capability Maturity Model
+ egne rammeverk
Egne rammeverk tilpasset din bransje og dine regulatoriske krav.
0+ integrasjoner.
 Splunk
 QRadar
 Sentinel
 Nessus
 Qualys
 Rapid7
 CrowdStrike
 AWS
 Google Cloud
 Jira
 Slack
 GitHub
SIEM og SOC
- Splunk
- QRadar
- Microsoft Sentinel
- Elastic SIEM
Skannere
- Nessus
- Qualys
- Rapid7
- Shodan
- Censys
Nettskyen
- AWS
- Microsoft Azure
- Google Cloud
Samarbeid
- Jira
- Slack
- GitHub
- GitLab
Endepunkt og trusseletterretning
- CrowdStrike
- GitGuardian
- Active Directory
…og tilpassede API-integrasjoner for egne verktøy.
Fra risiko til personvern til AppSec
Splunk, Nessus, Jira, AWS…
ISO 27001 til CMMC + egne
Automatisering først
“En sikkerhetsplattform må selv være sikker — bygget av sikkerhetsfolk, med dybdeforsvar i hvert lag.”
AES-256 i ro og under overføring, HashiCorp Vault for påloggingsdetaljer.
Rollebasert tilgang med isolasjon mellom kunder.
Hver handling logges og kan spores ved etterforskning.
SSO for virksomheter via Keycloak, arkitektur i tråd med SOC 2.
Fortsatt usikker?
En plattform for styring av informasjonssikkerhet dekker hele livssyklusen til informasjonssikkerheten — ikke bare styring, risiko og compliance, men også operativ sikkerhet, integrasjoner, måltall, opplæring og budsjett. GRC handler om compliance-sjekklister; en ISMP driver hele programmet ditt.
Ja — Cisodium er en moderne cyber-GRC-plattform, og mer til. I tillegg til styring, risiko og compliance samler den operativ sikkerhet, SOC-drift, sårbarhets- og hendelseshåndtering, MITRE ATT&CK-dekning, måltall og budsjett i én ISMP. Du får én cyber-GRC-løsning i stedet for en stabel frittstående verktøy.
De fleste organisasjoner er i gang innen 2–4 uker, i nettskyen eller on-premises. Onboarding-teamet vårt hjelper fra første dag med å importere eksisterende kontroller, kartlegge rammeverk og sette opp integrasjoner.
ISO 27001, NIST CSF, CMMC, C2M2, SOC 2, PCI DSS og GDPR rett ut av boksen — pluss egne rammeverk for din bransje. Kontroller kartlegges mot flere rammeverk samtidig.
Ja — 300+ integrasjoner for SIEM (Splunk, QRadar, Sentinel), skannere (Nessus, Qualys, Rapid7), saksbehandling (Jira), kommunikasjon (Slack) og nettskyen (AWS, Azure, GCP), pluss egne API-er.
Ja. Den skalerer fra team på 2–3 personer til store avdelinger — automatisering hjelper små team å få gjort mer, og Starter-planen dekker det viktigste.
Cisodium er bygget av sikkerhetsfolk med sikkerhet som fundament. Alle data krypteres i ro og under overføring, med finmasket RBAC, fullstendig revisjonslogging, SSO via Keycloak og isolasjon mellom kunder. Påloggingsdetaljer lagres i HashiCorp Vault eller i AES-256-kryptert lagring.
En gratis prøveperiode på 14 dager med full tilgang til alle funksjonene i Professional-planen. Ikke noe kredittkort.
Klar til å gå
forbi klassisk GRC?
14 dagers gratis prøve. Ikke noe kort. Nettskyen eller on-premises.