Hele teamet. Én plattform.
Samme plattform, 16 jobber. Hva hver person i et sikkerhetsteam faktisk gjør i Cisodium — og hva som endres når de gjør det her.
Led programmet
 STRATEGYCISOStyret vil ha tall. Det skal det få.Fire team, fire tall, ett styremøte. Her leser styrepakken, modenhetskarakteren, budsjettlinjen og rettighetsmatrisen alle fra dataene teamet ditt allerede jobber i.
 OPSSikkerhetssjefIngenting faller mellom to stoler.Ta eierskap til den operative dagen: sårbarhetskøen, hendelser fra triage til lærdom, tilgangssertifiseringer, godkjenning av herding og phishing-runder. Alt har en eier, en dato og en post bak seg.
 RISKRisikosjefRisiko som strategi, ikke som avkrysning.Registre i regneark overser sammenhengene. Fastsett poengmetoden én gang, og la hver post romme kontrollene, prosessene, hendelsene, KRI-ene og sårbarhetene den faktisk berører, med behandlingsplaner og formelle aksepter registrert.
Bevis det
 COMPLIANCECompliance-ansvarligKartlegg én gang. Oppfyll mange.Kartlegg én kontroll mot flere rammeverk, ta revisjonssyklusen fra avgrensning til opplastet sertifikat, og lukk hvert funn mot et verifiseringstrinn i stedet for en mening.
 GDPRPersonvernombudArtikkel 30 krever en protokoll. Ikke en mappe.Et spørsmål fra tilsynet skal kunne besvares fra selve registeret. Artikkel 30-poster, DPIA-er, samtykker og databehandlere ligger i ett datasett, med de registrertes forespørsler delt opp i oppgaver. Ferdig oppsatt som Privacy Officer — samme jobb, amerikansk tittel.
 AUDITEkstern revisorVurderingens kvalitet, ikke logistikk.To dører fører hit. En avgrenset skrivebeskyttet rolle for en navngitt konto leser compliance, kontrollbiblioteket, dokumentene og risikoregisteret; en invitasjonskode åpner revisorportalen med seks faner helt uten plattformkonto.
 PENTESTPenetrasjonstesterFunn der utbedringen skjer. Ingen PDF å taste inn på nytt.På invitasjon, for ett oppdrag: godta reglene for oppdraget, les avgrensningen, registrer funn med bevis og retest utbedringene — i kundens eget arbeidsområde, innenfor datoene og adressene kunden tillot.
Driv dagen
 SOCSOC-sjefVakten slutter. Konteksten gjør det ikke.Kontinuitet er SOC-ens vanskeligste problem; den dør klokka sju om morgenen. Vaktplan, eskalering, arbeidsbelastning og en signert overlevering holder den i live. Saker og hendelsesposter er dine å lukke — eller slette.
 TRIAGESikkerhetsanalytikerUndersøk raskere, utbedre fullt ut.Triage fra sakskøen, og jobb deretter i hendelsesposten: IOC-er, dokumentasjon og tidslinje underveis. Sjekk om dette har skjedd før, og gi utbedringen videre som en datert oppgave.
 ASSETSIT-sjefPatchet er en påstand. Herdet er en skanning.En oversikt stemmer den dagen den ble eksportert. Her forblir registeret levende, unntak er skriftlige beslutninger, og hvert system skannes mot sin grunnlinje med herdingstillegget.
 INTELTrusseletterretningsanalytikerFørti varsler om dagen. Tre som angår deg.Offentlige trusselfeeder lest opp mot dine egne funn: hvilke CVE-er som er kjent utnyttet, hvilke som brukes av løsepengevirus, hvilke som trolig står for tur. Deretter angrepsveiene fra et inngangspunkt til systemene som betyr mest.
Ta eierskap til et program
 BCDRPKontinuitetssjefEn plan du har testet. Ikke en plan du skrev.Prosesseiere som aldri logger inn, må likevel svare på konsekvensskjemaet. Avgrens BIA-en som en kampanje, skriv planene bak den og test dem etter plan, med funn knyttet til hver kjøring.
 TPRMTredjepartsrisikosjefDu sender spørreskjemaet. Kalenderen purrer.Leverandører svarer uten konto, maler oppretter hver runde, og gjentakelsen legger opp neste vurdering av seg selv. Igjen til deg er listen over forsinkede, bearbeidet fra et løp i stedet for hukommelsen.
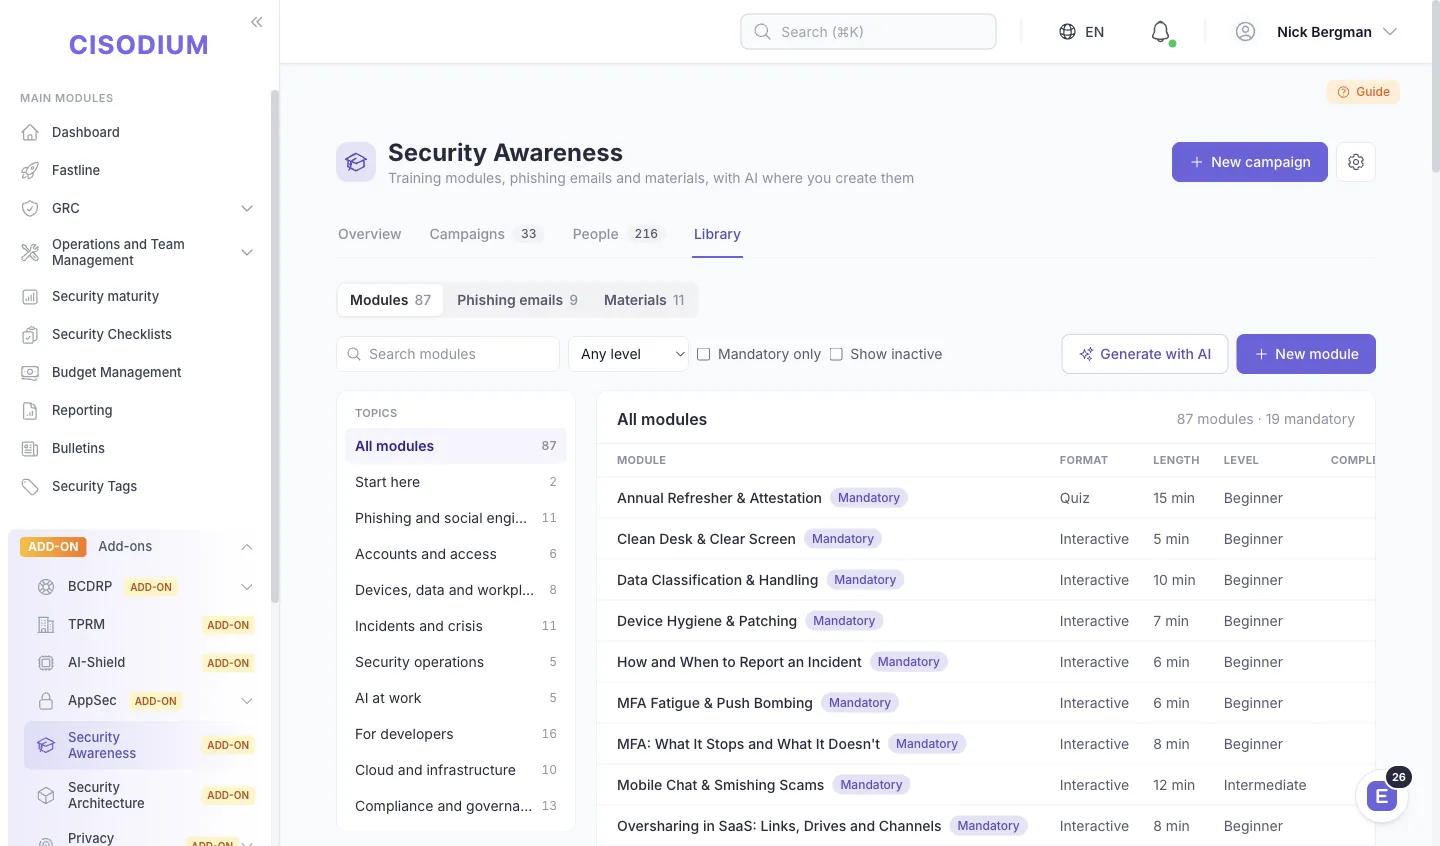 AWARENESSSjef for sikkerhetsbevissthetSendt, åpnet, klikket, rapportert. Alle fire, per person.Opplæring som bare når dem med pålogging, er ikke et program. Moduler skriver du selv, påmelding skjer per avdeling, og phishing kjører etter en gjentakende plan, lest per mottaker i stedet for som én rate for hele selskapet.
 APPSECAppSec-lederÉn liste over det som må rettes. Før releasen går ut.Skannere, pipelines og pentester mater ett register per applikasjon. Ranger utbedringer etter hva som faktisk utnyttes, la release-porter følge regler du har skrevet ned, og hold én SBOM per release til CRA-mappen.
 ARCHSikkerhetsarkitektHvert system, slik det kjører. Hvert lag, poengsatt.Tegn hvert system slik det faktisk kjører, og les det mot åtte forsvarslag. Det tynne laget, stien med én mur og den forsinkede designgjennomgangen dukker opp før en angriper eller en revisor finner dem.
Hvem gir hva til hvem
Seksten roller, ett sett registre. Velg en rolle for å se hva som havner hos den, og hvor arbeidet går videre.
Mottar
—
Gir videre
Mottar
—
Du sender spørreskjemaet. Kalenderen purrer.
Åpne rollesiden →Gir videre
Mottar
En plan du har testet. Ikke en plan du skrev.
Åpne rollesiden →Gir videre
Mottar
—
Hvert system, slik det kjører. Hvert lag, poengsatt.
Åpne rollesiden →Gir videre
Mottar
Én liste over det som må rettes. Før releasen går ut.
Åpne rollesiden →Gir videre
—
Mottar
Sendt, åpnet, klikket, rapportert. Alle fire, per person.
Åpne rollesiden →Gir videre
Mottar
Gir videre
Mottar
—
Funn der utbedringen skjer. Ingen PDF å taste inn på nytt.
Åpne rollesiden →Gir videre
MottarGir videreVelg en rolle for å fremheve overleveringene.
Følg én sak
Velg et løp og se hvordan det går videre: hvem som mottar saken, hva de gjør med den og hvem som får den etterpå.
Mottar
—
Gjør
Hold KEV-katalogen opp mot dine egne funn.Hver kjent utnyttet CVE viser vertene den ligger på og hvor langt over CISA-fristen den er.
Threat intelGir videre
→ SikkerhetsanalytikerHvilke CVE-er som utnyttes nå: KEV og EPSS
Mottar
← TrusseletterretningsanalytikerHvilke CVE-er som utnyttes nå: KEV og EPSS
Gjør
Triager og oppdater en sårbarhet.Status, alvorlighetsgrad og utbedringsnotater endres rett fra køen — å lese er ikke grensen for denne rollen.
Vulnerability managementGir videre
→ IT-sjefEn oppgave om å utbedre funnet
Mottar
← SikkerhetsanalytikerEn oppgave om å utbedre funnet
Gjør
Gjør en sårbarhet om til en patcheoppgave.Les køen, opprett arbeidsoppgaven og eie den til den er ferdig: køen er skrivebeskyttet, oppgaven er det ikke.
TasksGir videre
→ RisikosjefEiendeler og sårbarheter til poengsetting
Mottar
← IT-sjefEiendeler og sårbarheter til poengsetting
Gjør
Før en risiko gjennom redigeringsveiviseren.Iboende poeng, behandling, eier og restpoeng endres i én omgang. Registeret rommer aldri en halv oppdatering.
Risk edit wizardGir videre
→ CISORisikoer og beslutninger om aksept
Mottar
← RisikosjefRisikoer og beslutninger om aksept
Gjør
Planlegg styrepakken.Risiko, compliance, hendelser og budsjett samles i én datert fortelling, sendt i takten du bestemmer.
Board packGir videre
—
Rollene kan du endre selv
78 ferdige roller, 203 rettigheter og dine egne oppå. Minste privilegium som standard — ikke en innstilling du må huske å slå på.
Ikke på listen?
Skriv stillingstittelen i demoskjemaet. Bransjeperspektivet finner du under bruksområder.
Klar til å gå
forbi klassisk GRC?
14 dagers gratis prøve. Ikke noe kort. Nettskyen eller on-premises.