Sendt, åpnet, klikket, rapportert. Alle fire, per person.
Opplæring som bare når dem med pålogging, er ikke et program. Moduler skriver du selv, påmelding skjer per avdeling, og phishing kjører etter en gjentakende plan, lest per mottaker i stedet for som én rate for hele selskapet.
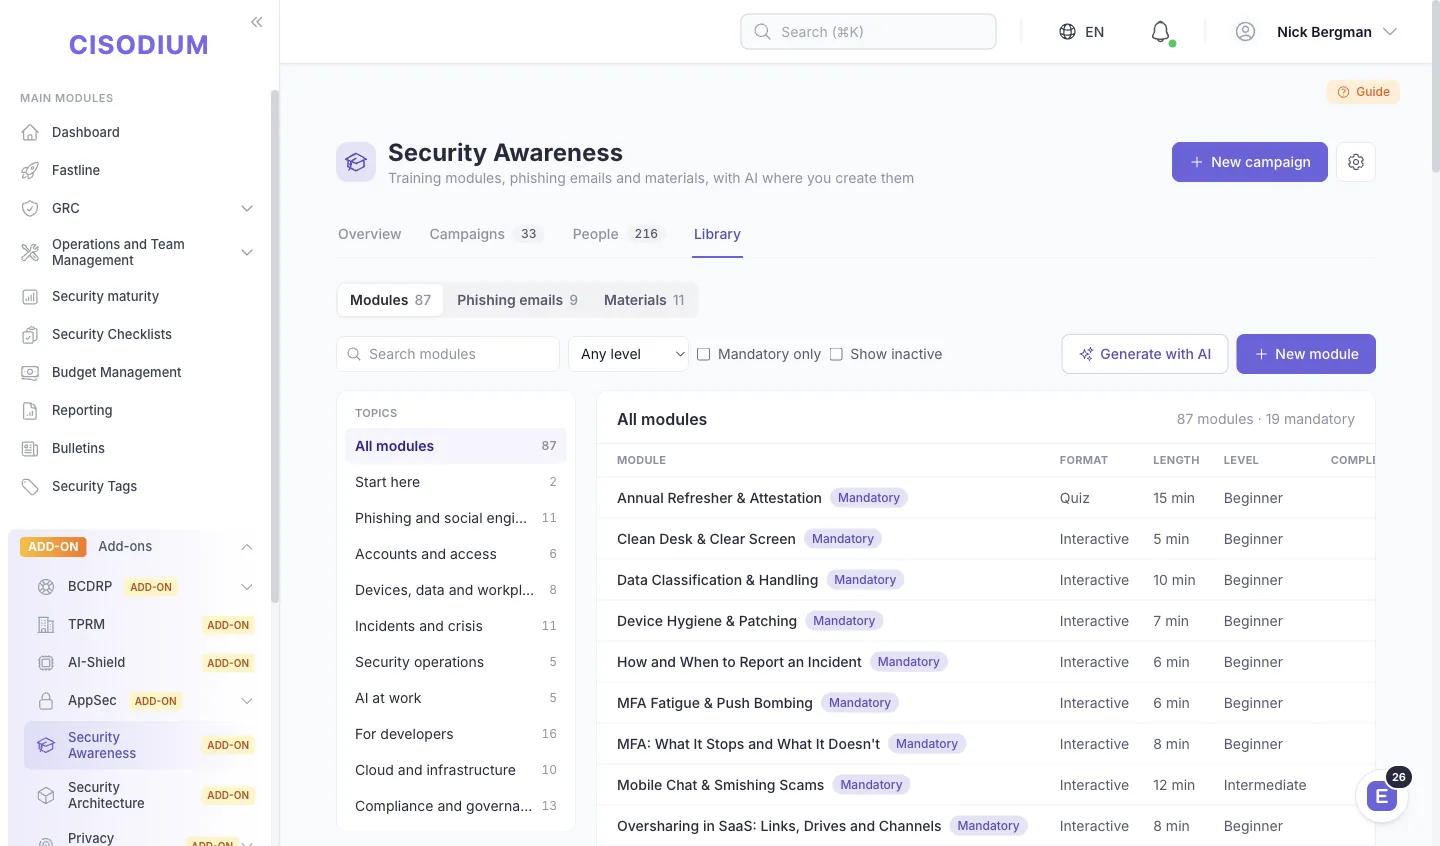
Hva dette erstatter
- En årlig lysbildeserie sett i dobbel fart og kvittert av alle.
- Én phishing-test og så en måned med diskusjon om resultatet.
- Én klikkrate for hele selskapet, ubrukelig for å avgjøre hvem som trenger hjelp.
Hva som endres
- Sendt, åpnet, klikket, sendt inn, rapportert, kompromittert: seks tilstander, fulgt per person.
- En rapporteringsrate, en toppliste og en risikoscore per bruker gjør et tall til et navn.
- Programanalysen ligger på rapportfanen Awareness, et tillegg kunden må ha lisens for.
Hva du gjør her
- 1Skriv opplæringsmodulen selv.
Modulbygger, redigering av interaktivt innhold og quizfane ligger i én redigerer. Kurset kan du endre midt i kampanjen.
Module editor - 2Meld på en kampanje per bruker eller avdeling.
Start den, og send på nytt til dem som aldri ble ferdige. Gjennomføring og snittpoeng vises per deltaker.
Campaign detail - 3Nå de ansatte som ikke har konto.
Opplæringsportalen åpnes fra en lenke i e-posten, så også innleide og fabrikkansatte er med i tallene.
Training portal - 4Utform en phishing-simulering i fem steg.
Kampanjedetaljer, e-postmal, landingsside, mottakere, plan og start — eller send en test-e-post til deg selv først.
Phishing wizard - 5Sett programmet til å gjenta seg selv.
Et gjentakende program har kjør-nå og kjøringshistorikk; rundene kommer uten at du starter hver enkelt for hånd.
Recurring programmes - 6Unnta dem som ikke skal være mål.
Målgrupper blir navngitte mottakere; en unntaksliste hindrer at den samme lille gruppen treffes to ganger i kvartalet.
Target groups
Hvor rollen slutter
Kampanjer, moduler og phishing er dine; teamlisten er skrivebeskyttet. Du registrerer opplæring på en person; å opprette, deaktivere eller flytte personen gjøres et annet sted.
Jobber sammen med
 OPSSikkerhetssjefIngenting faller mellom to stoler.Ta eierskap til den operative dagen: sårbarhetskøen, hendelser fra triage til lærdom, tilgangssertifiseringer, godkjenning av herding og phishing-runder. Alt har en eier, en dato og en post bak seg.
 STRATEGYCISOStyret vil ha tall. Det skal det få.Fire team, fire tall, ett styremøte. Her leser styrepakken, modenhetskarakteren, budsjettlinjen og rettighetsmatrisen alle fra dataene teamet ditt allerede jobber i.
 COMPLIANCECompliance-ansvarligKartlegg én gang. Oppfyll mange.Kartlegg én kontroll mot flere rammeverk, ta revisjonssyklusen fra avgrensning til opplastet sertifikat, og lukk hvert funn mot et verifiseringstrinn i stedet for en mening.
Klar til å gå
forbi klassisk GRC?
14 dagers gratis prøve. Ikke noe kort. Nettskyen eller on-premises.