Para além do GRC.
Conheça o ISMP.
Todos os domínios de segurança — risco, conformidade, incidentes, orçamento, estratégia — reunidos numa plataforma feita para a operação, não para auditorias.

Conformidade = Segurança.
Pode passar em todas as auditorias e ainda assim ser comprometido. O GRC tradicional acompanha papéis — não a sua realidade operacional.
Organizações com mais de 5 ferramentas de segurança desligadas gastam mais 40% de tempo em integração do que em trabalho de segurança propriamente dito.
Todos os domínios.
Uma só plataforma.
Vinte domínios assentam num único registo de ativos, riscos, controlos e pessoas — por isso o que acontece num deles aparece em todos os sítios onde importa.
- Estratégia de segurançaObjetivos · KPI · relatórios à administração
- Gestão de riscosRegistos · risco residual · tratamento
- Políticas e documentosRascunho → aprovar → retirar
- Orçamento e recursosFornecedores · ROI · aprovações
- Conformidade e referenciaisUm controlo, muitas normas
- Avaliação da maturidadeC2M2 · CMMC · SAMM
- Métricas e KPIDashboards · análise de tendências
- Gestão da privacidadeRegisto de tratamentos · pedidos de titulares · AIPD · consentimento
- Gestão de ativosClassificação · dependências
- Identidade e acessoRevisões de acesso · privilégios
- Segurança de aplicaçõesAnálises · constatações · SSDLC
- Hardening e defesa em profundidadeBaselines · controlos em camadas
- Operações SOCCasos · turnos · SIEM
- Gestão de incidentesSala de crise · investigações
- Gestão de vulnerabilidadesNessus · Qualys · Rapid7
- Gestão da exposiçãoSuperfície de ataque · ativos críticos
- Continuidade do negócioBCP/DRP · BIA · RTO/RPO
- Risco de fornecedores (TPRM)Questionários · cadeia de abastecimento
- Formação e sensibilizaçãoSimulações de phishing · conclusão
- Arquitetura de segurançaFluxos de dados · zero trust
- Governação
- Garantia
- Proteção
- Deteção e resposta
- Resiliência
Uma constatação, seguida por toda a plataforma
VLN-00089Vulnerabilidade detetadaAST-00234Num ativo críticoRISK-00099Gera um riscoCTRL-00102Testado por um controloCMP-00012Corresponde à ISO 27001 A.8.8TASK-00567Correção atribuída
Feito para a equipa de segurança.
Útil para todos os outros.
O trabalho de segurança passa por todas as secretárias. Cada pessoa recebe a parte que é sua — e o resto do programa não se atravessa no caminho.
- Administração e direçãoA postura numa só página.
Um relatório para a administração e uma pontuação de segurança que se explica sozinha — em linguagem de negócio, com a tendência por trás.
Reporting · Board - CISO e equipa de segurançaO programa inteiro, um só fluxo de trabalho.
Riscos, controlos, incidentes e vulnerabilidades num só lugar, e a ELSA a responder a partir dos seus próprios dados.
Dashboard · ELSA - Gestores e responsáveis por riscosDecisões, sem andar atrás de ninguém.
Revisões de acesso, aceitações de risco e aprovações chegam como tarefas, com o contexto necessário para decidir.
Access reviews · Tasks - TI e operaçõesCorreções agrupadas e ordenadas.
Vulnerabilidades agrupadas em tickets de correção, baselines de hardening e verificações de dispositivos — as piores primeiro.
Vulnerabilities · Hardening - ProgramadoresSegurança dentro da versão.
Constatações de AppSec, SBOMs e barreiras de lançamento por projeto, alimentadas diretamente a partir do pipeline.
AppSec · SBOM - RH e líderes de equipaSaiba quem cobre o quê.
Organograma, matriz de competências, reuniões individuais e ausências — e as competências que só uma pessoa tem.
Team management - Jurídico, privacidade e comprasObrigações sob controlo.
Registos de tratamentos, DSAR e DPIA, obrigações regulamentares e questionários a fornecedores num só registo.
Privacy · TPRM · Obligations - Todos os colaboradoresCurto, relevante, feito.
Formações e simulações de phishing atribuídas, políticas para ler e confirmar, e apenas as tarefas que são suas.
Security awareness · Documents - Auditores e clientesEvidências sem cadeias de e-mails.
Os auditores trabalham no seu próprio portal; os clientes consultam o seu Trust Center e pedem documentos sob NDA.
Auditor portal · Trust Center
Três fases.
De reativo a proativo.
Avalie a sua postura real.
Avalie todos os domínios — não só os auditáveis — e estabeleça a sua linha de base antes dos auditores.
- Avaliação da maturidade em todos os domínios
- Análise de lacunas face à ISO 27001 e ao NIST CSF
- Identificação e pontuação de riscos

Gira a partir de um só lugar.
Controlos, riscos, conformidade e operações coordenados num único fluxo de trabalho — sem transcrição manual entre sistemas.
- Gestão centralizada de controlos
- Mapeamento automático da conformidade
- Fluxos de resposta a incidentes

Melhore com evidências.
KPI, tendências e relatórios para a administração em tempo real. Mostre progresso, não promessas.
- Dashboards de segurança em tempo real
- Pontuação de maturidade contínua
- Relatórios executivos prontos para a administração

O que o GRC simplesmente não consegue.
Um controlo. Todas as normas.
Mapeie um único controlo para ISO 27001, NIST CSF, SOC 2 e PCI DSS em simultâneo — com análise de lacunas por IA e ligação de evidências num só ecrã.

216 técnicas, mapeadas.
Vistas de ataque e defesa sobre 475 subtécnicas. Veja as lacunas antes dos atacantes.

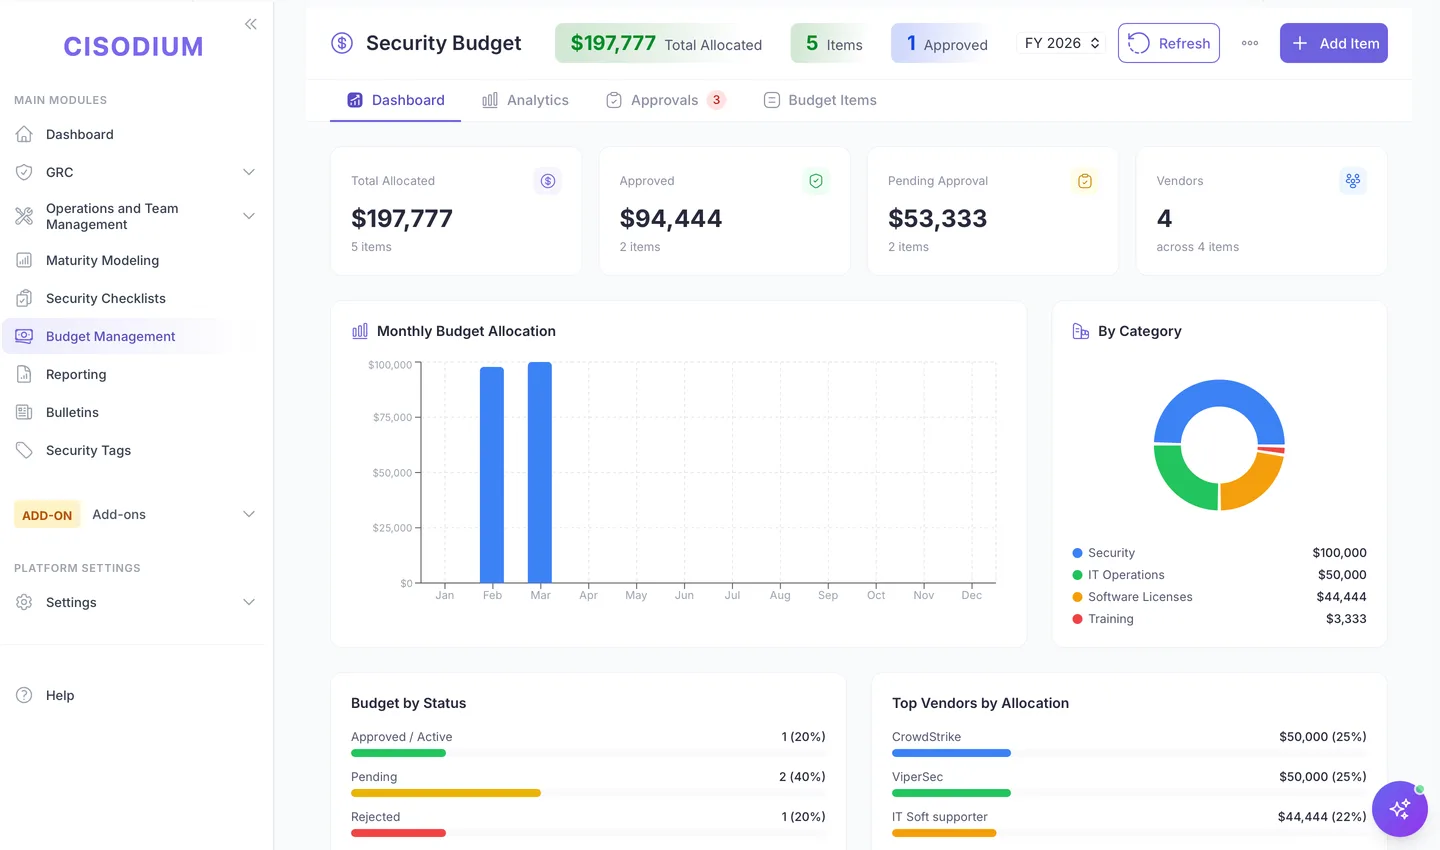
Cada euro, justificado.
Repartição por fornecedor, análise por categoria, fluxos de aprovação — algo que nenhum GRC oferece.
Conheça a distância ao objetivo.
C2M2, CMMC, NIST CSF e OWASP SAMM — níveis MIL por domínio, evidências por prática.

Do rascunho à retirada.
Controlo de versões, calendários de revisão, aprovações e ligação à conformidade para cada política.

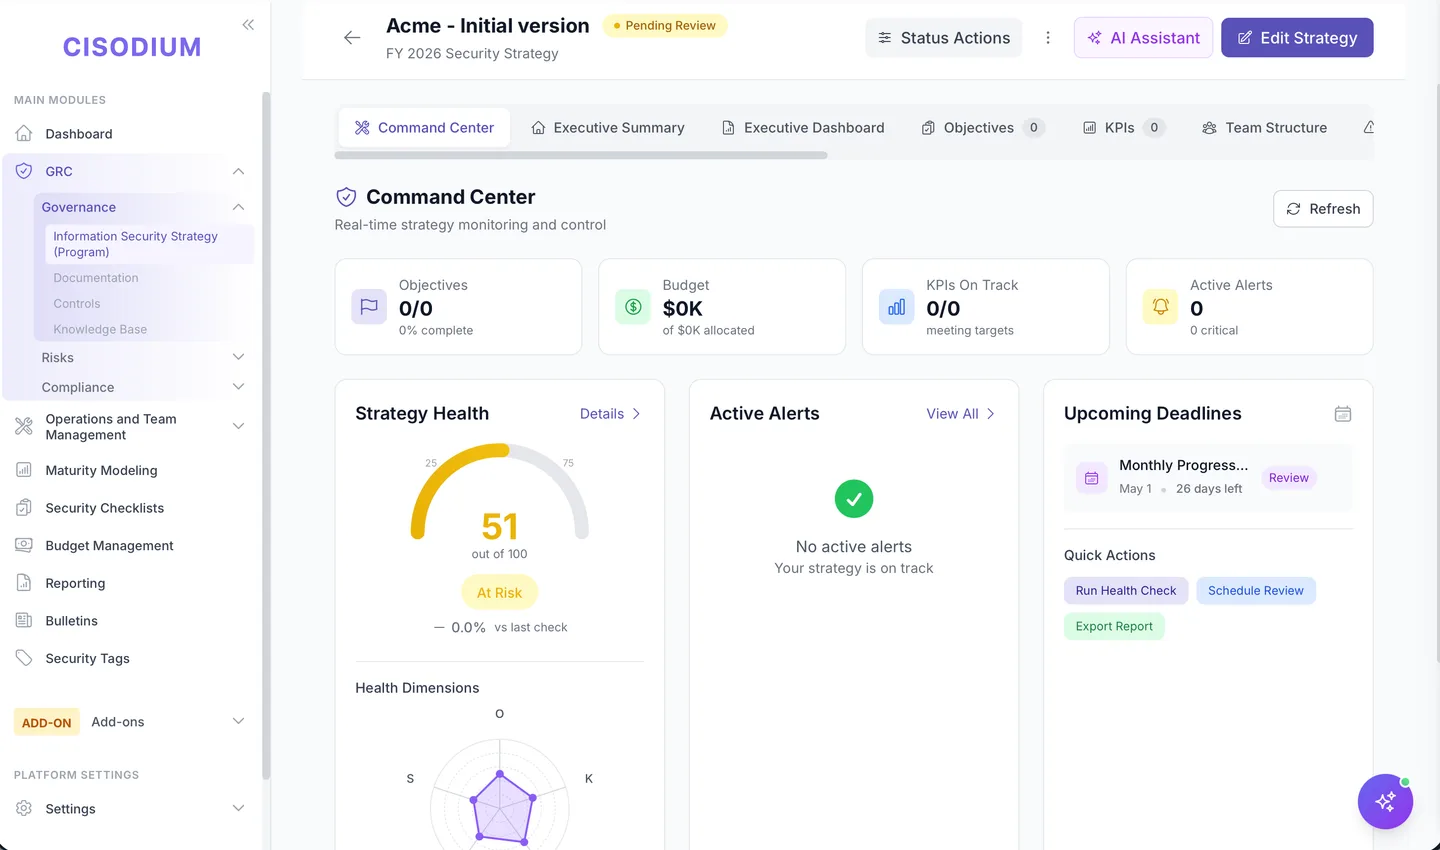
Um centro de comando, não uma checklist.
Defina objetivos estratégicos, acompanhe a saúde da estratégia em tempo real, siga os KPI e gere resumos executivos.
…e mais, em todos os domínios.

Constatações de auditoria
Acompanhe constatações com gravidade, estado e alertas de atraso.

Ativos e processos
Ativos, processos e serviços de TI, com análise de criticidade.
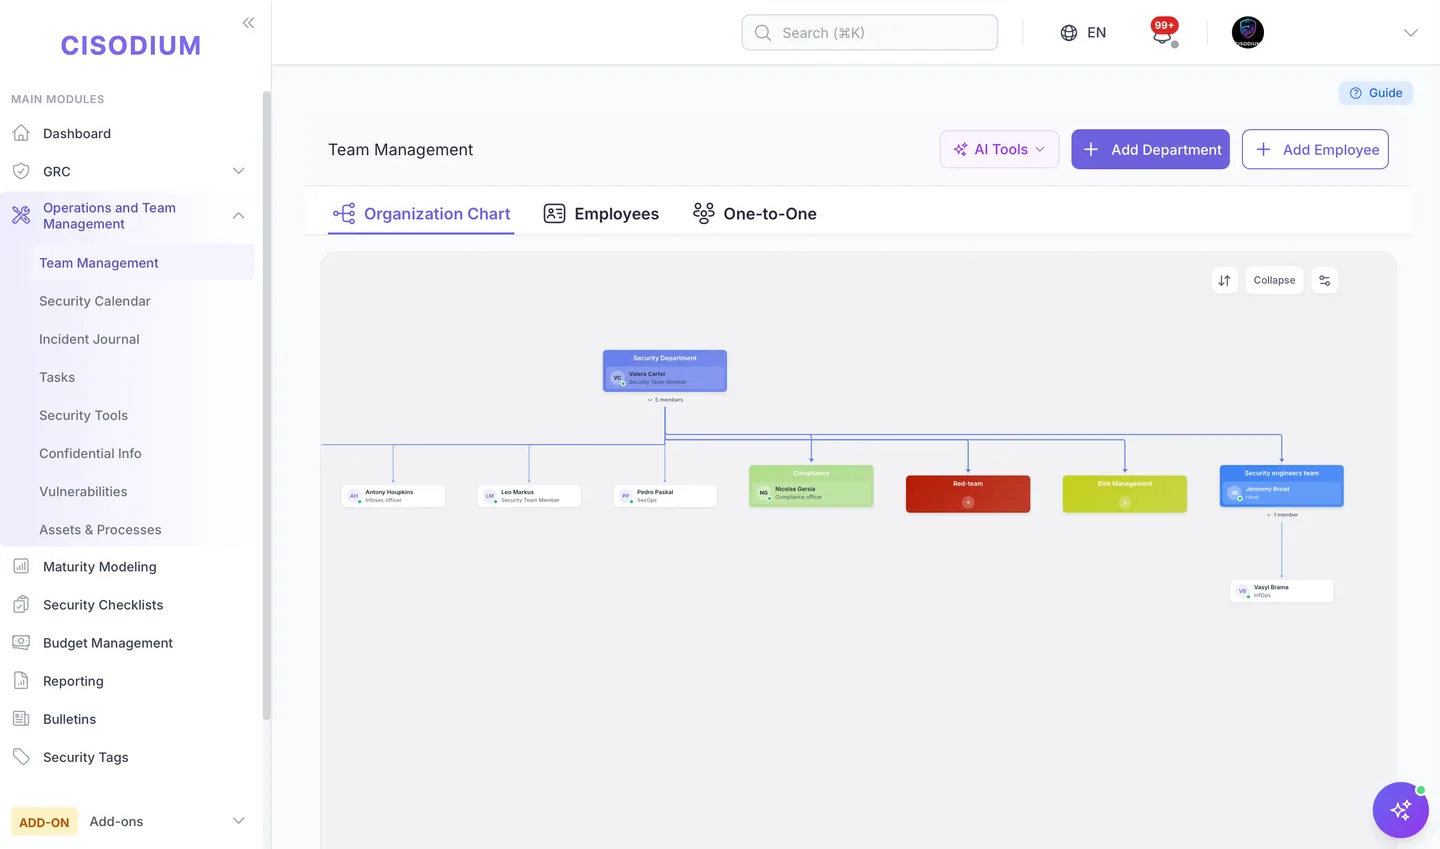
Gestão da equipa
Organograma, departamentos e fluxos de trabalho por função.
Mais do que um registo.
Módulos que fazem o trabalho.
Módulos para aquilo por que uma equipa de segurança hoje responde: a IA em uso, a confiança dos clientes, controlos testados pela máquina, pentests e os seus próprios agentes de IA.
- Governação da IAAI Shield
Encontra shadow AI nos consentimentos OAuth do Entra ID e do Google Workspace, mantém um inventário único de agentes, copilotos, APIs de LLM e servidores MCP e mostra por sistema a prontidão para a ISO 42001 e as obrigações do AI Act.
ISO/IEC 42001 · EU AI Act - Confiança dos clientesTrust Center
Uma página pública no seu próprio domínio, com as suas certificações e controlos. Os clientes pedem documentos sob NDA e recebem cópias com marca de água.
Own domain · NDA · Watermarked PDFs - Testes automáticosContinuous Compliance
Centenas de testes automáticos verificam o Active Directory, a AWS, o Entra ID e o Microsoft 365 segundo um calendário, e cada resultado fica como evidência nos controlos que cobre.
Active Directory · AWS · Entra ID · Microsoft 365 - Testes ofensivosPentest
Âmbito, constatações e retestes num só lugar. Os testers externos trabalham no seu próprio portal: convidados por e-mail, aceitam primeiro as regras de envolvimento e só veem o seu pentest, só dentro da sua janela.
External tester portal · Rules of engagement - Agentes de IAServidor MCP
O Claude e outros LLM trabalham com o seu programa através do servidor MCP: leem riscos, controlos, ativos e incidentes e criam registos com as permissões do utilizador com sessão iniciada — e não podem apagar nada.
Model Context Protocol · OAuth · API keys - Várias organizaçõesEm breveMSSP e grupos empresariais
Uma consola para os clientes de um prestador de serviços ou as empresas de um grupo: a postura lado a lado, os dados de cada organização separados.
MSSP portfolio · Company group
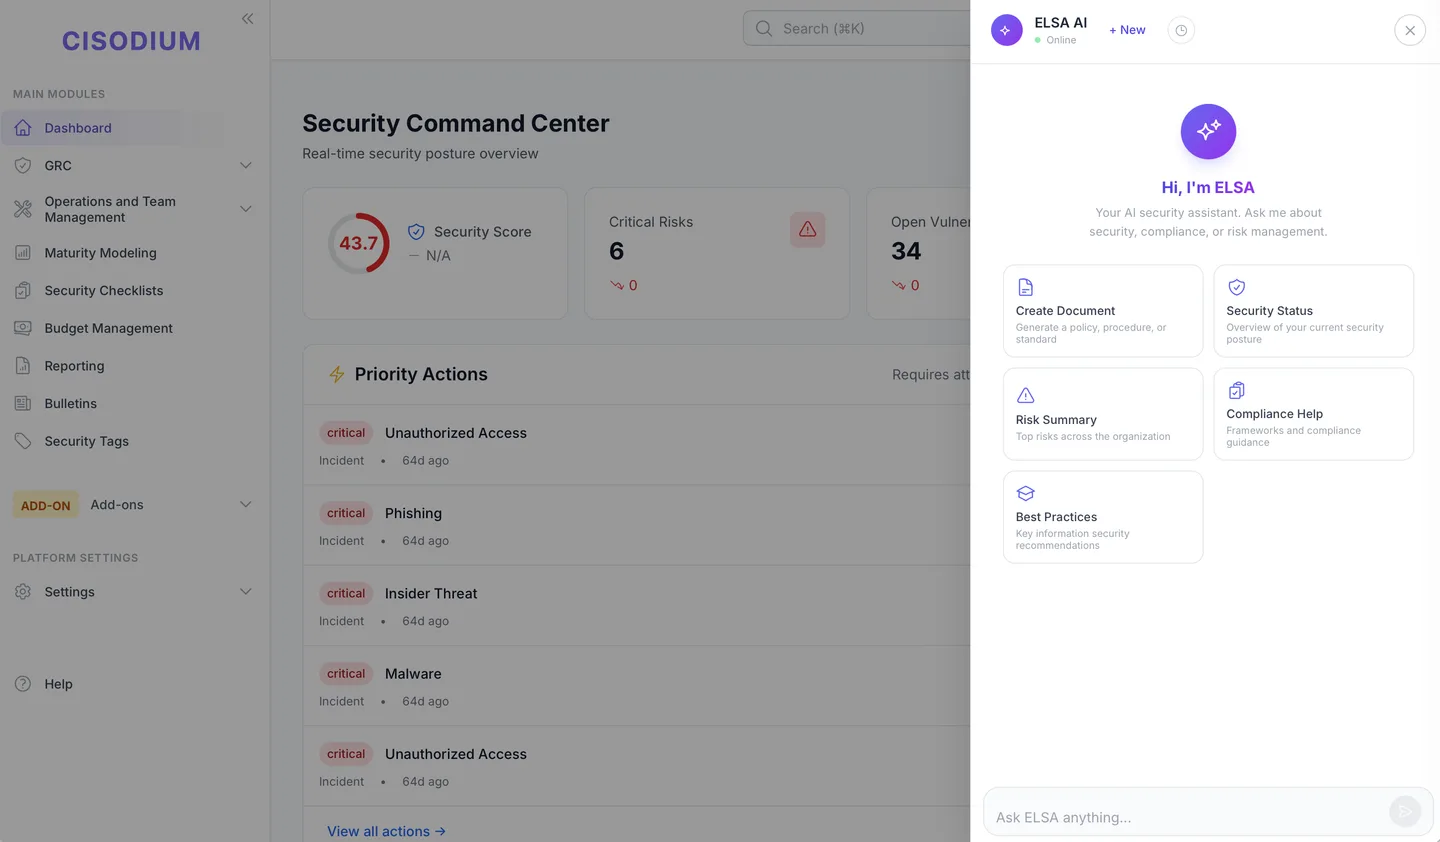
“Pergunte tudo sobre o seu programa de segurança — a ELSA responde a partir dos seus dados reais, não de modelos genéricos.”
Um controlo.
Muitas normas cumpridas.
 ISO 27001ISO/IEC 27001:2022
 NIST CSFCybersecurity Framework
 SOC 2SOC 2 Type II
 PCI DSSPayment Card Industry DSS
 GDPRData Protection Regulation
 CMMCMaturity Model Certification
 C2M2Capability Maturity Model
+ referenciais próprios
Referenciais próprios, adaptados ao seu setor e aos seus requisitos regulamentares.
0+ integrações.
 Splunk
 QRadar
 Sentinel
 Nessus
 Qualys
 Rapid7
 CrowdStrike
 AWS
 Google Cloud
 Jira
 Slack
 GitHub
SIEM e SOC
- Splunk
- QRadar
- Microsoft Sentinel
- Elastic SIEM
Scanners
- Nessus
- Qualys
- Rapid7
- Shodan
- Censys
Cloud
- AWS
- Microsoft Azure
- Google Cloud
Colaboração
- Jira
- Slack
- GitHub
- GitLab
Endpoint e intelligence
- CrowdStrike
- GitGuardian
- Active Directory
…e integrações por API personalizadas para as suas ferramentas próprias.
Do risco à privacidade e à AppSec
Splunk, Nessus, Jira, AWS…
Da ISO 27001 ao CMMC + próprios
Pensado com a automatização em primeiro lugar
“Uma plataforma de segurança tem de ser ela própria segura — criada por profissionais de segurança, com defesa em profundidade em cada camada.”
AES-256 em repouso e em trânsito, HashiCorp Vault para credenciais.
Acesso por função com isolamento entre tenants.
Cada ação registada e rastreável para investigação forense.
SSO empresarial via Keycloak, arquitetura em conformidade com o SOC 2.
Ainda com dúvidas?
Uma plataforma de gestão da segurança da informação cobre todo o ciclo de vida da segurança da informação — não apenas governação, risco e conformidade, mas também segurança operacional, integrações, métricas, formação e orçamento. O GRC centra-se em checklists de conformidade; um ISMP gere todo o seu programa.
Sim — o Cisodium é uma plataforma moderna de cyber GRC, e mais. Além de governação, risco e conformidade, reúne segurança operacional, operações SOC, gestão de vulnerabilidades e de incidentes, cobertura MITRE ATT&CK, métricas e orçamento num único ISMP. Fica com uma solução de cyber GRC em vez de um conjunto de ferramentas desligadas.
A maioria das organizações fica operacional em 2–4 semanas, na cloud ou on-premises. A nossa equipa de onboarding ajuda desde o primeiro dia a importar controlos existentes, mapear referenciais e configurar integrações.
ISO 27001, NIST CSF, CMMC, C2M2, SOC 2, PCI DSS e RGPD de origem — mais referenciais próprios para o seu setor. Os controlos são mapeados para vários referenciais em simultâneo.
Sim — mais de 300 integrações com SIEM (Splunk, QRadar, Sentinel), scanners (Nessus, Qualys, Rapid7), ticketing (Jira), comunicação (Slack) e cloud (AWS, Azure, GCP), além de APIs personalizadas.
Sim. Escala de equipas de 2–3 profissionais a grandes departamentos — a automatização ajuda as equipas pequenas a fazer mais, e o plano Starter cobre o essencial.
O Cisodium é criado por profissionais de segurança, com a segurança na base. Todos os dados são cifrados em repouso e em trânsito, com RBAC granular, registo de auditoria completo, SSO via Keycloak e isolamento entre tenants. As credenciais ficam no HashiCorp Vault ou em armazenamento cifrado com AES-256.
Um teste gratuito de 14 dias com acesso total a todas as funcionalidades do plano Professional. Sem cartão de crédito.
Pronto para ir
além do GRC tradicional?
14 dias de teste gratuito. Sem cartão. Cloud ou on-premises.