A equipa toda. Uma só plataforma.
A mesma plataforma, 16 funções. O que cada pessoa de uma equipa de segurança faz de facto no Cisodium — e o que muda quando o faz aqui.
Conduzir o programa
 STRATEGYCISOA administração quer números. Vai tê-los.Quatro equipas, quatro números, uma reunião da administração. Aqui o dossiê da administração, o nível de maturidade, a linha de orçamento e a matriz de permissões leem todos os dados em que a sua equipa já trabalha.
 OPSGestor de segurançaNada fica esquecido pelo caminho.Assuma o dia operacional: a fila de vulnerabilidades, os incidentes da triagem às lições aprendidas, as certificações de acesso, as aprovações de hardening e as rondas de phishing. Cada um tem responsável, data e registo.
 RISKGestor de riscoRisco como estratégia, não como visto.Registos em folhas de cálculo perdem as ligações. Defina a metodologia de pontuação uma vez e deixe cada entrada conter os controlos, processos, incidentes, KRI e vulnerabilidades que realmente toca, com planos de tratamento e aceitações formais registados.
Prová-lo
 COMPLIANCEResponsável de conformidadeMapear uma vez. Cumprir muitas.Mapeie um controlo para vários referenciais, leve o ciclo de auditoria do âmbito ao carregamento do certificado e feche cada constatação com um passo de verificação em vez de uma opinião.
 GDPREncarregado da proteção de dadosO artigo 30.º quer um registo. Não uma pasta.Uma pergunta da autoridade deve ter resposta no próprio registo. Entradas do art. 30.º, AIPD, consentimentos e subcontratantes ficam num conjunto de dados, com pedidos dos titulares divididos em tarefas. Pré-definido como Privacy Officer — a mesma função, título norte-americano.
 AUDITAuditor externoQualidade da avaliação, não logística.Duas portas dão aqui. Uma função delimitada só de leitura para uma conta identificada lê conformidade, biblioteca de controlos, documentos e registo de riscos; um código de convite abre o portal do auditor com seis separadores, sem qualquer conta na plataforma.
 PENTESTPentesterConstatações onde se corrige. Nenhum PDF para voltar a digitar.Por convite, para um único trabalho: aceite as regras de empenhamento, leia o âmbito, registe constatações com prova e volte a testar as correções — no espaço de trabalho do próprio cliente, dentro das datas e endereços que ele autorizou.
Gerir o dia
 SOCGestor de SOCO turno acaba. O contexto não.A continuidade é o problema mais difícil de um SOC; morre às sete da manhã. Escala, escalonamento, carga de trabalho e uma passagem assinada mantêm-na viva. Casos e registos de incidentes são seus para fechar — ou apagar.
 TRIAGEAnalista de segurançaInvestigar mais depressa, corrigir por completo.Faça a triagem na fila de casos e depois trabalhe no registo do incidente: IOC, evidências e cronologia à medida que avança. Veja se já aconteceu antes e passe a correção como tarefa com data.
 ASSETSGestor de TICorrigido é uma afirmação. Reforçado é uma análise.Um inventário está certo no dia em que foi exportado. Aqui o registo mantém-se vivo, as exceções são decisões escritas e cada sistema é analisado face à sua base com o add-on de hardening.
 INTELAnalista de informações sobre ameaçasQuarenta avisos por dia. Três dizem-lhe respeito.Fontes públicas de ameaças lidas contra as suas próprias constatações: que CVE têm exploração conhecida, quais o ransomware usa, quais serão provavelmente as seguintes. Depois, os caminhos de ataque de um ponto de entrada até aos sistemas que mais importam.
Ser dono de um programa
 BCDRPGestor de continuidade do negócioUm plano que testou. Não um plano que escreveu.Donos de processos que nunca entram têm na mesma de responder ao questionário de impacto. Delimite a BIA como campanha, escreva os planos por trás dela e teste-os em calendário, com constatações em cada execução.
 TPRMGestor de risco de terceirosEnvia o questionário. O calendário persegue-o.Os fornecedores respondem sem conta, os modelos geram cada ronda e a recorrência abre sozinha a avaliação seguinte. Fica-lhe a lista de atrasos, trabalhada a partir de um fluxo e não da memória.
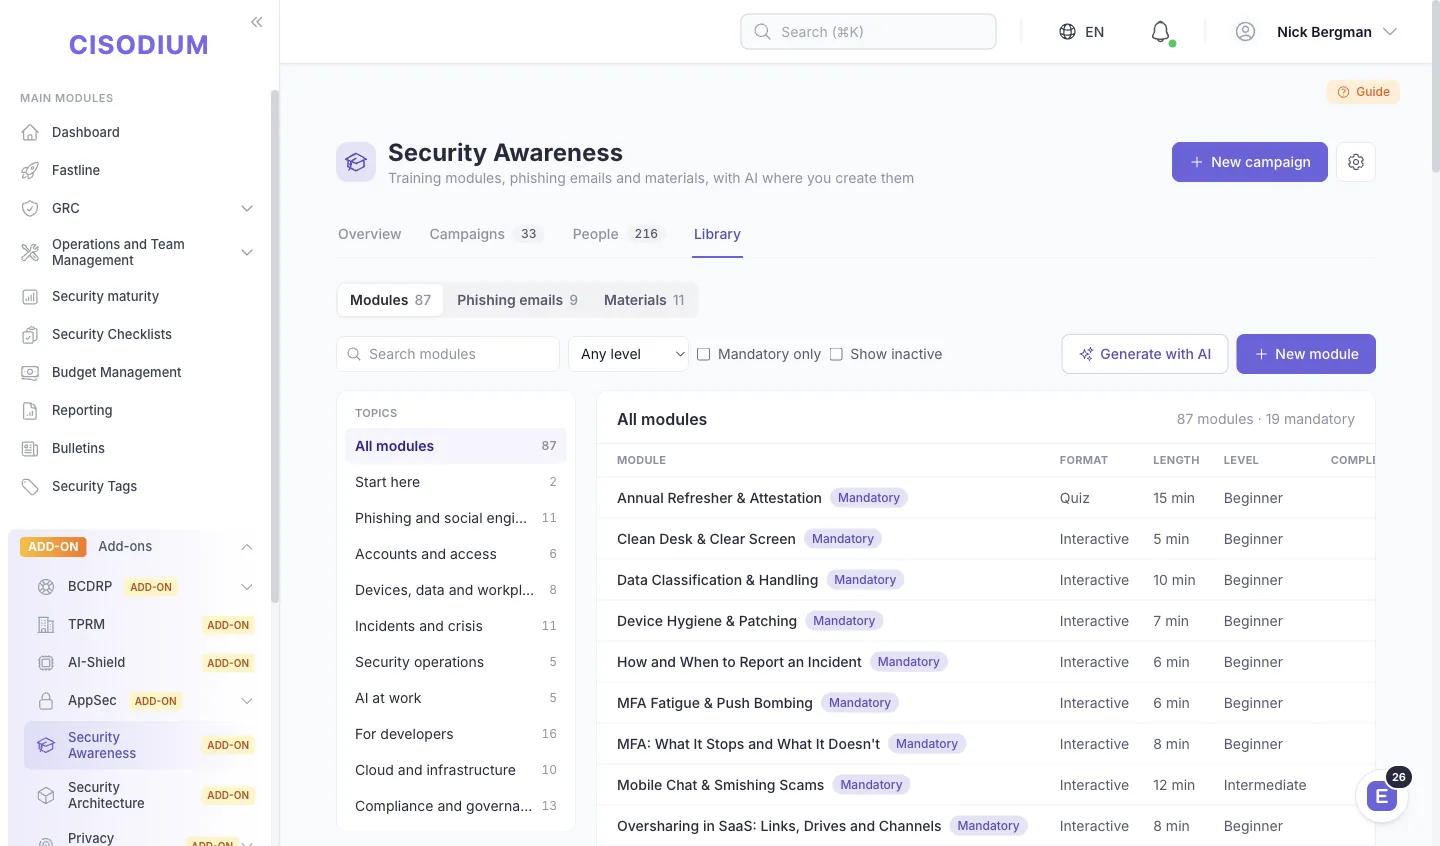 AWARENESSGestor de sensibilização para a segurançaEnvio, abertura, clique, reporte. Os quatro, por pessoa.Formação que só chega a quem tem login não é um programa. Os módulos são seus para escrever, a inscrição faz-se por departamento e o phishing corre em calendário recorrente, lido por destinatário e não como taxa única da empresa.
 APPSECResponsável de AppSecUma lista do que corrigir. Antes de a versão sair.Scanners, pipelines e pentests alimentam um registo por aplicação. Ordene as correções pelo que é de facto explorado, sujeite as versões a barreiras com regras escritas por si e guarde um SBOM por versão para o dossiê CRA.
 ARCHArquiteto de segurançaCada sistema, tal como funciona. Cada camada, pontuada.Desenhe cada sistema tal como funciona de facto e leia-o face a oito camadas de defesa. A camada fina, o caminho com um só muro e a revisão de design em atraso aparecem antes de um atacante ou um auditor os encontrar.
Quem entrega o quê a quem
Dezasseis funções, um só conjunto de registos. Escolha uma função para ver o que lhe chega à secretária e para onde segue o seu trabalho.
Recebe
Entrega
Recebe
Entrega
—
Recebe
Entrega
Recebe
Corrigido é uma afirmação. Reforçado é uma análise.
Abrir a página da função →Entrega
Recebe
—
Quarenta avisos por dia. Três dizem-lhe respeito.
Abrir a página da função →Entrega
Recebe
Investigar mais depressa, corrigir por completo.
Abrir a página da função →Entrega
Recebe
—
Envia o questionário. O calendário persegue-o.
Abrir a página da função →Entrega
Recebe
Um plano que testou. Não um plano que escreveu.
Abrir a página da função →Entrega
Recebe
—
Cada sistema, tal como funciona. Cada camada, pontuada.
Abrir a página da função →Entrega
Recebe
Uma lista do que corrigir. Antes de a versão sair.
Abrir a página da função →Entrega
—
Recebe
Envio, abertura, clique, reporte. Os quatro, por pessoa.
Abrir a página da função →Entrega
Recebe
O artigo 30.º quer um registo. Não uma pasta.
Abrir a página da função →Entrega
Recebe
Entrega
Recebe
Entrega
Recebe
—
Constatações onde se corrige. Nenhum PDF para voltar a digitar.
Abrir a página da função →Entrega
RecebeEntregaEscolha uma função para destacar as suas entregas.
Acompanhe um trabalho
Escolha um percurso e veja-o avançar: quem recebe o trabalho, o que faz com ele e a quem o entrega a seguir.
Recebe
—
Faz
Cruze o catálogo KEV com as suas constatações.Cada CVE com exploração conhecida mostra os hosts onde está e quanto já passou do prazo da CISA.
Threat intelEntrega
→ Analista de segurançaQue CVE são exploradas agora: KEV e EPSS
Recebe
← Analista de informações sobre ameaçasQue CVE são exploradas agora: KEV e EPSS
Faz
Faça a triagem e atualize uma vulnerabilidade.Estado, gravidade e notas de correção mudam a partir da própria fila — ler não é o limite desta função.
Vulnerability managementEntrega
→ Gestor de TIUma tarefa para corrigir a constatação
Recebe
← Analista de segurançaUma tarefa para corrigir a constatação
Faz
Transforme uma vulnerabilidade numa tarefa de correção.Leia a fila, crie o item de trabalho e assuma-o até ao fim: a fila é só de leitura, a tarefa não.
TasksEntrega
→ Gestor de riscoAtivos e vulnerabilidades para pontuar
Recebe
← Gestor de TIAtivos e vulnerabilidades para pontuar
Faz
Passe um risco pelo assistente de edição.Pontuação inerente, tratamento, responsável e pontuação residual mudam de uma vez. O registo nunca guarda meia atualização.
Risk edit wizardEntrega
→ CISORiscos e decisões de aceitação
Recebe
← Gestor de riscoRiscos e decisões de aceitação
Faz
Agende o dossiê da administração.Risco, conformidade, incidentes e orçamento chegam numa só narrativa datada, enviada com a cadência que definir.
Board packEntrega
—
As funções são suas para alterar
78 funções pré-definidas, 203 permissões e as suas por cima. Privilégio mínimo por omissão — não uma opção de que tem de se lembrar de ativar.
Não está na lista?
Indique o cargo no formulário de demonstração. Para a perspetiva por setor, veja os casos de uso.
Pronto para ir
além do GRC tradicional?
14 dias de teste gratuito. Sem cartão. Cloud ou on-premises.