Envio, abertura, clique, reporte. Os quatro, por pessoa.
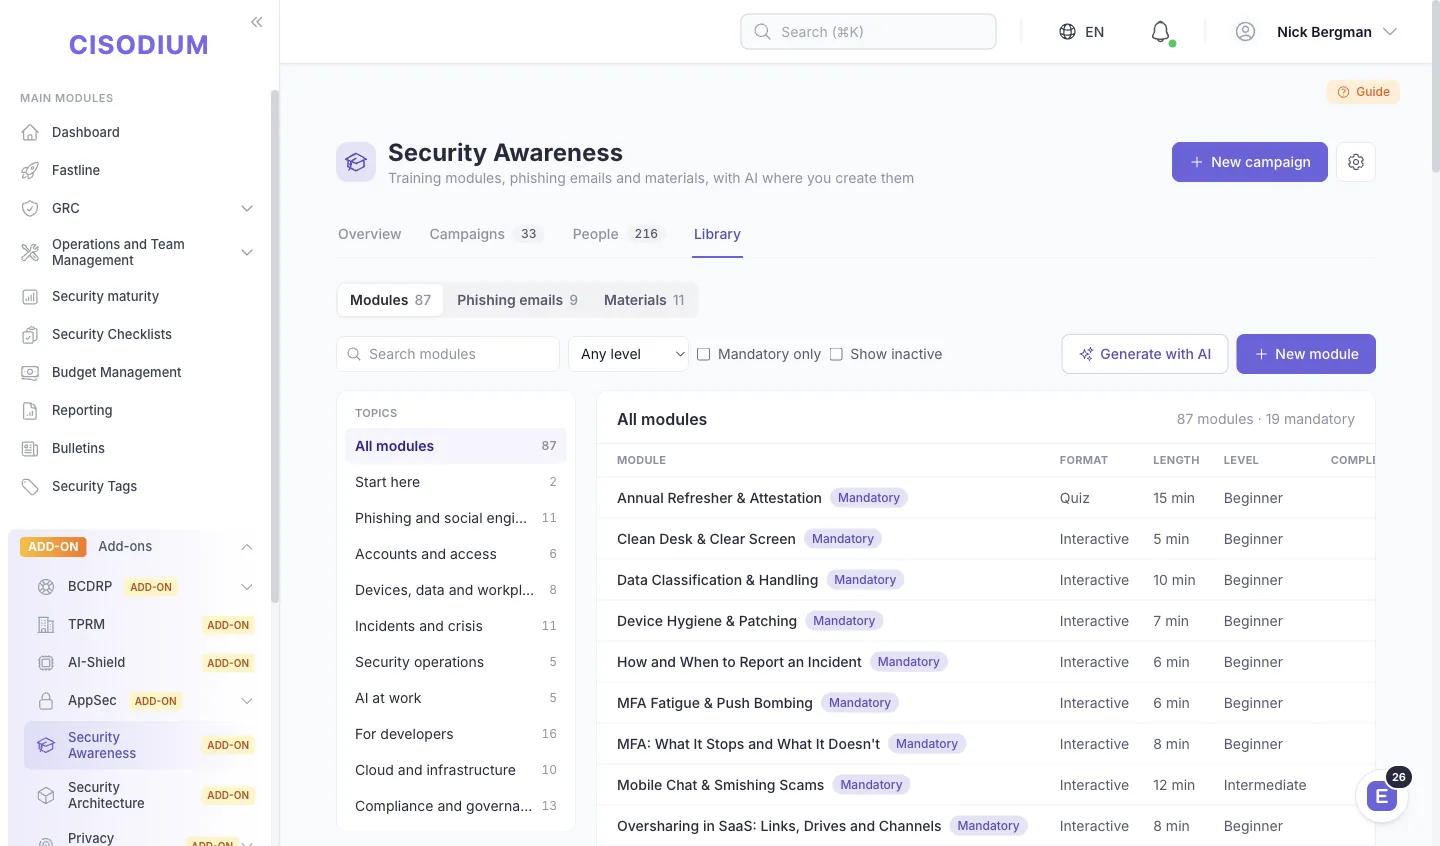
Formação que só chega a quem tem login não é um programa. Os módulos são seus para escrever, a inscrição faz-se por departamento e o phishing corre em calendário recorrente, lido por destinatário e não como taxa única da empresa.
O que isto substitui
- Uma apresentação anual vista em velocidade dupla e assinada por todos.
- Um teste de phishing e depois um mês de discussão sobre o resultado.
- Uma taxa de cliques única para a empresa, inútil para decidir quem precisa de ajuda.
O que muda
- Enviado, aberto, clicado, submetido, reportado, comprometido: seis estados, seguidos por pessoa.
- Uma taxa de reporte, uma classificação e uma pontuação de risco por utilizador transformam um número num nome.
- A análise do programa fica no separador Awareness, um add-on que exige licença do tenant.
O que faz aqui
- 1Escreva o próprio módulo de formação.
Construtor de lições, editor de conteúdo interativo e separador de quiz num só editor. O curso pode mudar a meio da campanha.
Module editor - 2Inscreva uma campanha por utilizador ou departamento.
Lance-a e reenvie a quem nunca terminou. Conclusão e pontuação média aparecem por participante.
Campaign detail - 3Chegue aos colaboradores sem conta.
O portal de formação abre por uma ligação no e-mail, por isso prestadores externos e pessoal fabril também contam.
Training portal - 4Desenhe uma simulação de phishing em cinco passos.
Detalhes da campanha, modelo de e-mail, página de destino, destinatários, calendário e lançamento — ou primeiro um e-mail de teste.
Phishing wizard - 5Ponha o programa a repetir-se sozinho.
Um programa recorrente tem executar agora e histórico de execuções; as rondas chegam sem lançar cada uma à mão.
Recurring programmes - 6Exclua as pessoas que não devem ser visadas.
Os grupos-alvo resolvem-se em destinatários identificados; uma lista de exclusão evita atingir o mesmo punhado duas vezes por trimestre.
Target groups
Onde a função termina
Campanhas, módulos e phishing são seus; a lista da equipa é só de leitura. Regista formação numa pessoa; criar, desativar ou reatribuir essa pessoa acontece noutro lado.
Trabalha com
 OPSGestor de segurançaNada fica esquecido pelo caminho.Assuma o dia operacional: a fila de vulnerabilidades, os incidentes da triagem às lições aprendidas, as certificações de acesso, as aprovações de hardening e as rondas de phishing. Cada um tem responsável, data e registo.
 STRATEGYCISOA administração quer números. Vai tê-los.Quatro equipas, quatro números, uma reunião da administração. Aqui o dossiê da administração, o nível de maturidade, a linha de orçamento e a matriz de permissões leem todos os dados em que a sua equipa já trabalha.
 COMPLIANCEResponsável de conformidadeMapear uma vez. Cumprir muitas.Mapeie um controlo para vários referenciais, leve o ciclo de auditoria do âmbito ao carregamento do certificado e feche cada constatação com um passo de verificação em vez de uma opinião.
Pronto para ir
além do GRC tradicional?
14 dias de teste gratuito. Sem cartão. Cloud ou on-premises.