Nada fica esquecido pelo caminho.
Assuma o dia operacional: a fila de vulnerabilidades, os incidentes da triagem às lições aprendidas, as certificações de acesso, as aprovações de hardening e as rondas de phishing. Cada um tem responsável, data e registo.

O que isto substitui
- A responsabilidade vive num fio de chat que desaparece até sexta-feira.
- As revisões de permissões saem uma vez por ano, numa folha enviada a doze gestores.
- O scanner reporta a mesma constatação todos os meses e a discussão recomeça todos os meses.
O que muda
- Uma campanha de certificação fecha com decisões em bloco e análise de anomalias por trás de cada aprovação.
- Uma ronda de phishing pontua seis estados por pessoa, de enviado a comprometido.
- Integridade da cadeia e vista numa data acompanham, datadas, a exportação de evidências.
O que faz aqui
- 1Leve uma vulnerabilidade da triagem ao fecho.
A fila é sua para repriorizar; o trabalho de correção sai dela como tarefa com responsável.
Vulnerability management - 2Atribua um incidente e acompanhe-o até ao fecho.
Responsável, gravidade e prazo ficam no incidente; o relatório de lições aprendidas é o que o fecha.
Incident journal - 3Execute uma campanha de certificação de acessos.
Defina os sistemas, decida permissões em bloco e deixe a análise de anomalias assinalar exceções antes de aprovar.
Access reviews - 4Aprove as exceções de hardening pedidas pelas equipas.
Análises de base e constatações agregam-se por sistema; a justificação escrita é o artefacto, num tenant licenciado para o add-on.
Hardening systems - 5Encomende uma ronda de phishing para as suas equipas.
Cinco passos para lançar, depois o funil de enviado a comprometido, lido por pessoa.
Security awareness - 6Gere a exportação de evidências para o auditor.
Integridade da cadeia e vista numa data ficam junto da exportação: um add-on sobre a licença de hardening.
Evidence Lake
Onde a função termina
Gere as operações; o tenant não é seu. Funções e permissões ficam com o CISO, e um incidente pode ser fechado por si, mas nunca apagado.
Trabalha com
 SOCGestor de SOCO turno acaba. O contexto não.A continuidade é o problema mais difícil de um SOC; morre às sete da manhã. Escala, escalonamento, carga de trabalho e uma passagem assinada mantêm-na viva. Casos e registos de incidentes são seus para fechar — ou apagar.
 ASSETSGestor de TICorrigido é uma afirmação. Reforçado é uma análise.Um inventário está certo no dia em que foi exportado. Aqui o registo mantém-se vivo, as exceções são decisões escritas e cada sistema é analisado face à sua base com o add-on de hardening.
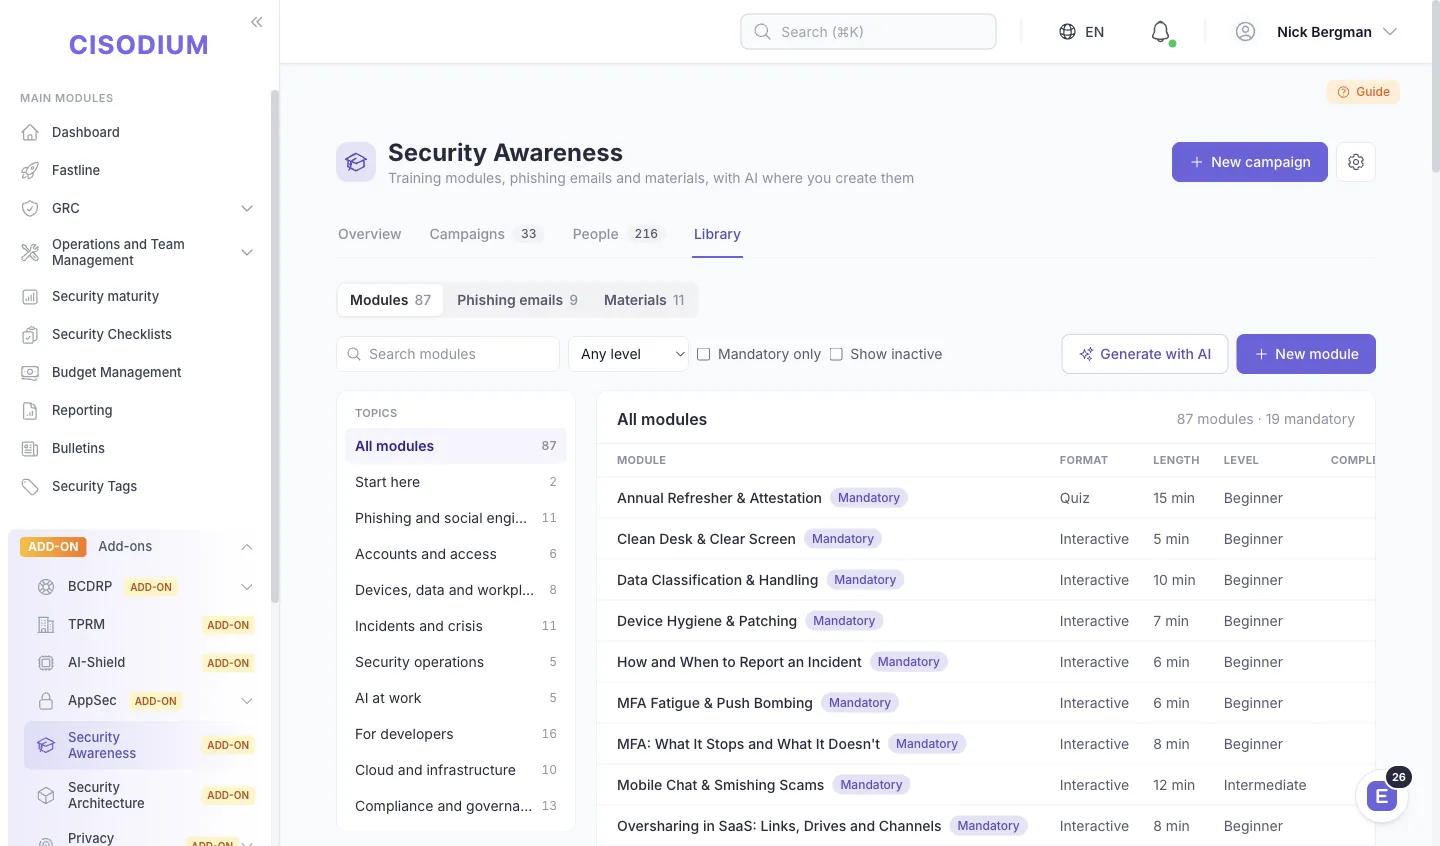 AWARENESSGestor de sensibilização para a segurançaEnvio, abertura, clique, reporte. Os quatro, por pessoa.Formação que só chega a quem tem login não é um programa. Os módulos são seus para escrever, a inscrição faz-se por departamento e o phishing corre em calendário recorrente, lido por destinatário e não como taxa única da empresa.
Pronto para ir
além do GRC tradicional?
14 dias de teste gratuito. Sem cartão. Cloud ou on-premises.