Dincolo de GRC.
Faceți cunoștință cu ISMP.
Fiecare domeniu de securitate — risc, conformitate, incidente, buget, strategie — unificat într-o singură platformă construită pentru operațiuni, nu pentru audituri.

Conformitate = Securitate.
Puteți trece orice audit și totuși să fiți compromiși. GRC-ul clasic urmărește hârtiile — nu realitatea dvs. operațională.
Organizațiile cu peste 5 instrumente de securitate neconectate petrec cu 40% mai mult timp cu integrarea decât cu munca propriu-zisă de securitate.
Fiecare domeniu.
O singură platformă.
Douăzeci de domenii rulează pe un singur registru de active, riscuri, controale și oameni — așa că ce se întâmplă într-unul se vede peste tot unde contează.
- Strategie de securitateObiective · KPI · rapoarte pentru board
- Managementul riscurilorRegistre · risc rezidual · tratare
- Politici și documenteCiornă → aprobare → retragere
- Buget și resurseFurnizori · ROI · aprobări
- Conformitate și cadreUn control, multe standarde
- Evaluarea maturitățiiC2M2 · CMMC · SAMM
- Metrici și KPIDashboard-uri · analiza tendințelor
- Managementul confidențialitățiiRegistrul prelucrărilor · cereri DSAR · DPIA · consimțământ
- Managementul activelorClasificare · dependențe
- Identitate și accesRevizuiri de acces · privilegii
- Securitatea aplicațiilorScanări · constatări · SSDLC
- Hardening și apărare în profunzimeBaseline-uri · controale stratificate
- Operațiuni SOCCazuri · ture · SIEM
- Managementul incidentelorCelulă de criză · investigații
- Managementul vulnerabilitățilorNessus · Qualys · Rapid7
- Managementul expuneriiSuprafața de atac · activele critice
- Continuitatea activitățiiBCP/DRP · BIA · RTO/RPO
- Riscul furnizorilor (TPRM)Chestionare · lanț de aprovizionare
- Instruire și conștientizareSimulări de phishing · finalizare
- Arhitectura de securitateFluxuri de date · zero trust
- Guvernanță
- Asigurare
- Protecție
- Detectare și răspuns
- Reziliență
O constatare, urmărită în toată platforma
VLN-00089Vulnerabilitate descoperităAST-00234Pe un activ criticRISK-00099Generează un riscCTRL-00102Testat de un controlCMP-00012Mapat la ISO 27001 A.8.8TASK-00567Remediere atribuită
Creat pentru echipa de securitate.
Util pentru toți ceilalți.
Munca de securitate atinge fiecare birou. Fiecare persoană primește partea care îi aparține — iar restul programului nu îi stă în cale.
- Board și conducerePostura pe o singură pagină.
Un raport pentru board și un scor de securitate care se explică singur — în termeni de business, cu tendința din spate.
Reporting · Board - CISO și echipa de securitateÎntregul program, un singur flux.
Riscuri, controale, incidente și vulnerabilități într-un singur loc, iar ELSA răspunde din datele dvs. proprii.
Dashboard · ELSA - Manageri și proprietari de riscDecizii, nu alergat după oameni.
Revizuirile de acces, acceptările de risc și aprobările sosesc ca sarcini, cu contextul necesar pentru a decide.
Access reviews · Tasks - IT și operațiuniRemedieri grupate și ordonate.
Vulnerabilități grupate în tichete de remediere, baseline-uri de hardening și verificări de dispozitive — cele mai grave primele.
Vulnerabilities · Hardening - DezvoltatoriSecuritate în interiorul release-ului.
Constatări AppSec, SBOM-uri și porți de release pe proiect, alimentate direct din pipeline.
AppSec · SBOM - HR și lideri de echipăSe vede cine acoperă ce.
Organigramă, matrice de competențe, discuții one-to-one și absențe — plus competențele pe care le deține o singură persoană.
Team management - Juridic, confidențialitate și achizițiiObligații sub control.
Registre de prelucrare, DSAR-uri și DPIA-uri, obligații de reglementare și chestionare pentru furnizori într-un singur registru.
Privacy · TPRM · Obligations - Fiecare angajatScurt, relevant, gata.
Instruiri atribuite și simulări de phishing, politici de citit și confirmat, doar sarcinile care îi aparțin.
Security awareness · Documents - Auditori și cliențiDovezi fără lanțuri de e-mailuri.
Auditorii lucrează în propriul portal; clienții consultă Trust Center-ul dvs. și solicită documente sub NDA.
Auditor portal · Trust Center
Trei etape.
De la reactiv la proactiv.
Evaluați situația reală.
Evaluați fiecare domeniu — nu doar pe cele auditabile — și stabiliți-vă punctul de referință înainte să o facă auditorii.
- Evaluarea maturității în fiecare domeniu
- Analiză de decalaje față de ISO 27001 și NIST CSF
- Identificarea și punctarea riscurilor

Gestionați dintr-un singur loc.
Controale, riscuri, conformitate și operațiuni coordonate într-un singur flux de lucru — fără transcrieri manuale între sisteme.
- Managementul centralizat al controalelor
- Mapare automată a conformității
- Fluxuri de răspuns la incidente

Îmbunătățiți cu dovezi.
KPI, tendințe și rapoarte pentru board în timp real. Arătați progres, nu promisiuni.
- Dashboard-uri de securitate în timp real
- Punctaj de maturitate continuu
- Rapoarte executive gata pentru board

Ce GRC-ul pur și simplu nu poate.
Un control. Toate standardele.
Mapați un singur control simultan la ISO 27001, NIST CSF, SOC 2 și PCI DSS — cu analiză de decalaje prin AI și legarea dovezilor pe un singur ecran.

216 tehnici, mapate.
Vederi de atac și de apărare pe 475 de subtehnici. Vedeți golurile înaintea atacatorilor.

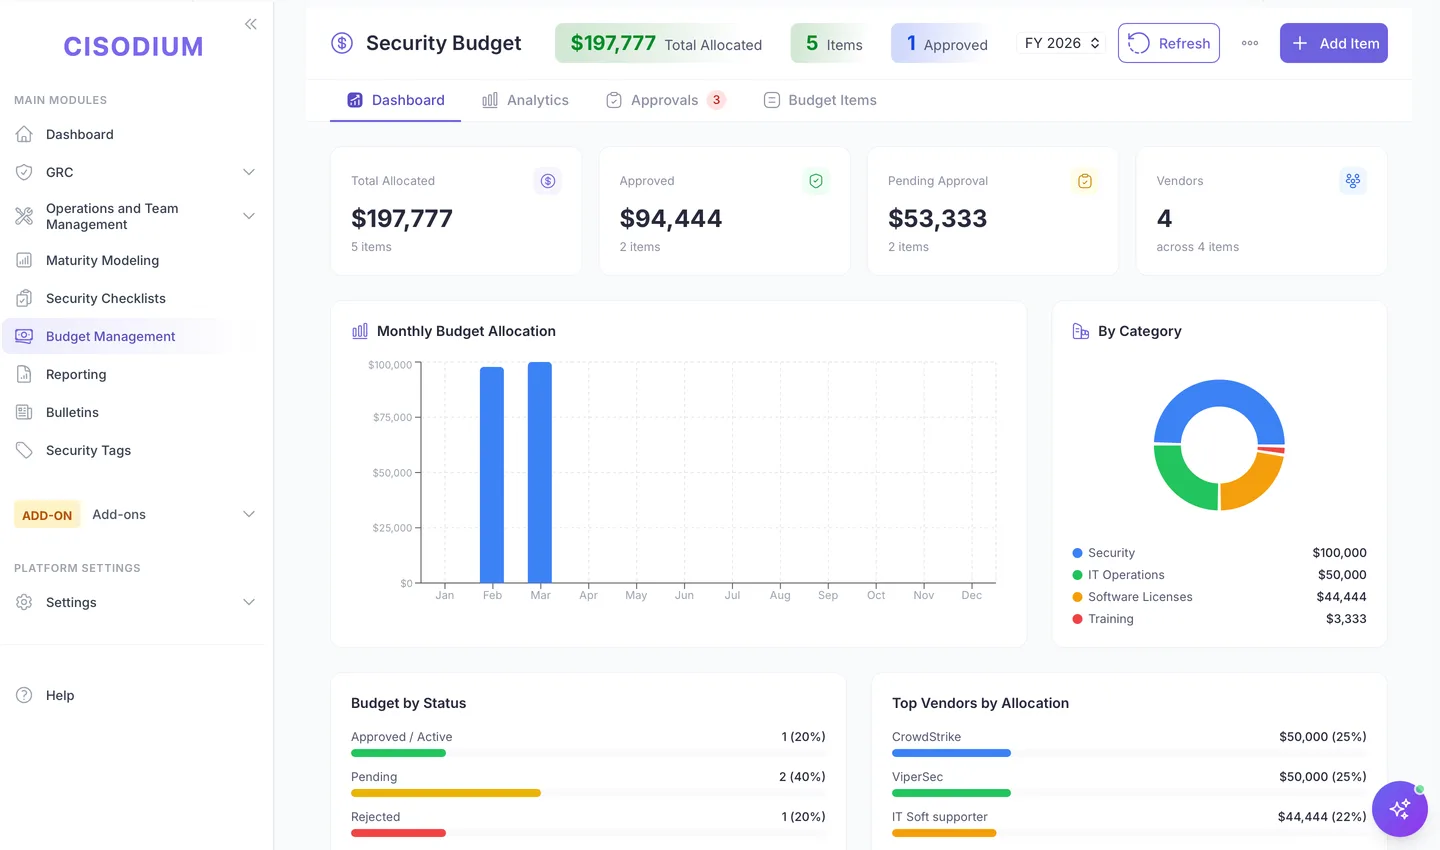
Fiecare euro, justificat.
Defalcare pe furnizori, analiză pe categorii, fluxuri de aprobare — ceva ce niciun GRC nu oferă.
Cunoașteți distanța față de țintă.
C2M2, CMMC, NIST CSF și OWASP SAMM — niveluri MIL pe domeniu, dovezi pe practică.

De la ciornă la retragere.
Controlul versiunilor, calendare de revizuire, aprobări și legătura cu conformitatea pentru fiecare politică.

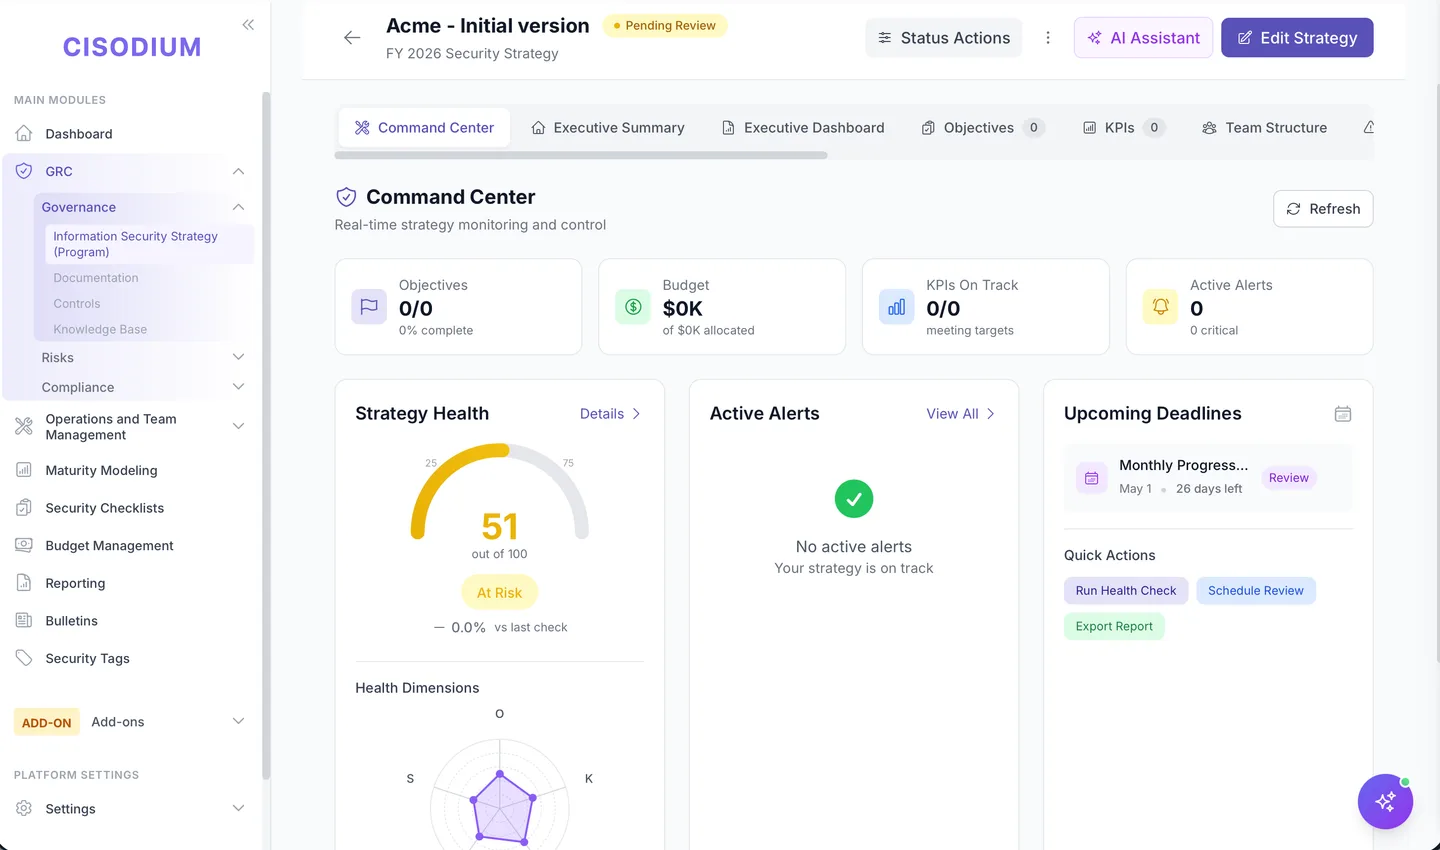
Un centru de comandă, nu o listă de verificare.
Definiți obiective strategice, urmăriți în timp real starea strategiei, monitorizați KPI și generați rezumate executive.
…și multe altele, în fiecare domeniu.

Constatări de audit
Urmăriți constatările cu gravitate, stadiu și alerte de depășire a termenului.

Active și procese
Active, procese și servicii IT, cu analiză de criticitate.
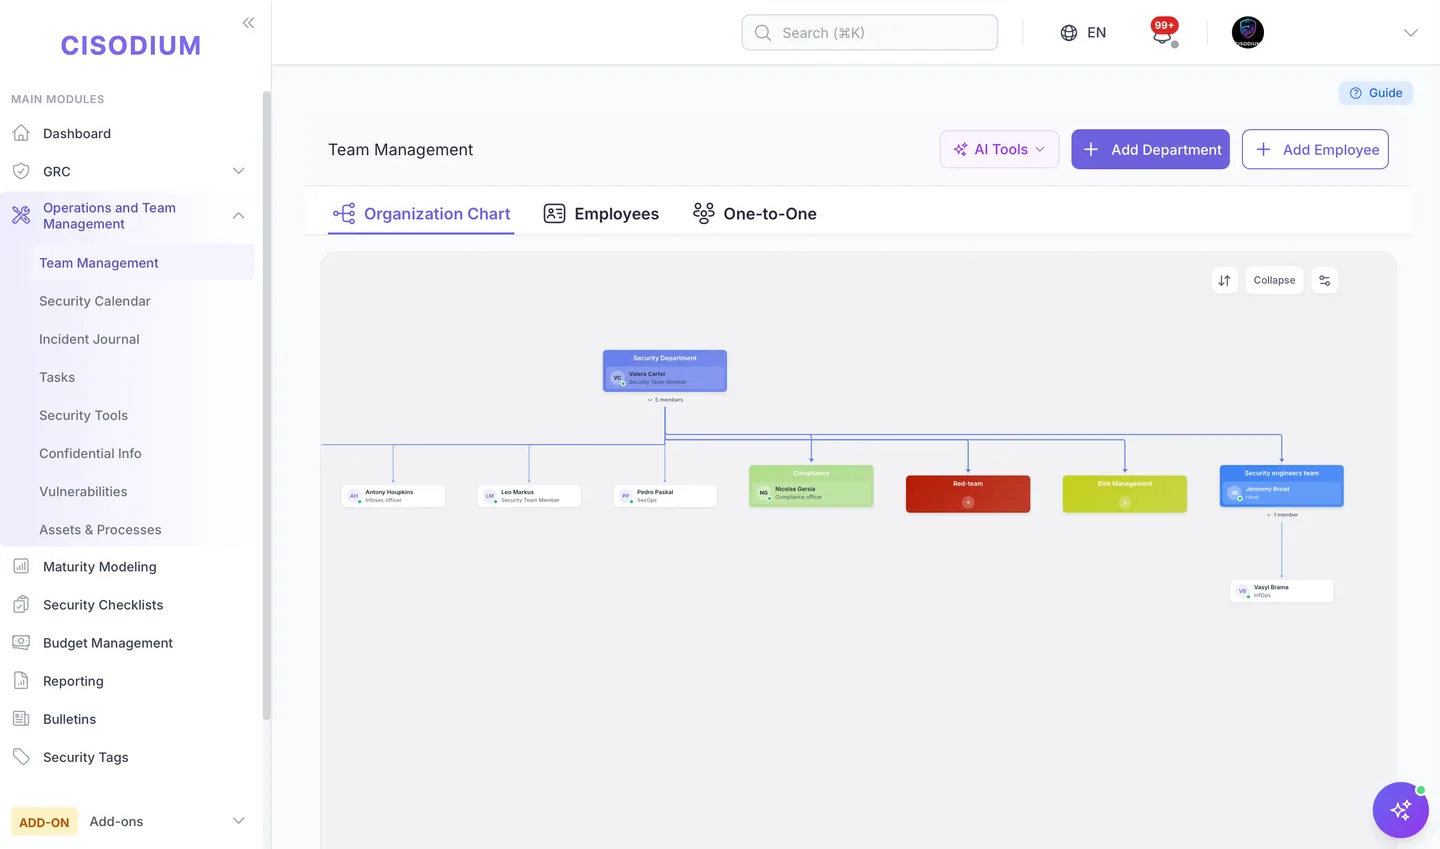
Managementul echipei
Organigramă, departamente și fluxuri de lucru pe roluri.
Mai mult decât un registru.
Module care fac treaba.
Module pentru ceea ce o echipă de securitate are azi în răspundere: AI-ul folosit, încrederea clienților, controale testate automat, pentesturi și propriii agenți AI.
- Guvernanța AIAI Shield
Găsește shadow AI în consimțămintele OAuth din Entra ID și Google Workspace, ține un singur inventar de agenți, copiloți, API-uri LLM și servere MCP și arată pentru fiecare sistem pregătirea pentru ISO 42001 și obligațiile din AI Act.
ISO/IEC 42001 · EU AI Act - Încrederea cliențilorTrust Center
O pagină publică pe propriul dvs. domeniu, cu certificări și controale. Clienții cer documente sub NDA și primesc copii cu filigran.
Own domain · NDA · Watermarked PDFs - Teste automateContinuous Compliance
Sute de teste automate verifică Active Directory, AWS, Entra ID și Microsoft 365 după un program, iar fiecare rezultat devine dovadă pentru controalele pe care le acoperă.
Active Directory · AWS · Entra ID · Microsoft 365 - Testare ofensivăPentest
Perimetru, constatări și retestări într-un singur loc. Testerii externi lucrează în propriul portal: invitați prin e-mail, acceptă întâi regulile de angajare și văd doar pentestul lor, doar în fereastra lui.
External tester portal · Rules of engagement - Agenți AIServer MCP
Claude și alte LLM-uri lucrează cu programul dvs. prin serverul MCP: citesc riscuri, controale, active și incidente și creează înregistrări cu drepturile utilizatorului conectat — și nu pot șterge nimic.
Model Context Protocol · OAuth · API keys - Mai multe organizațiiÎn curândMSSP și grupuri de companii
O singură consolă pentru clienții unui furnizor de servicii sau companiile unui grup: postura alăturată, datele fiecărei organizații separate.
MSSP portfolio · Company group
“Întrebați orice despre programul dvs. de securitate — ELSA răspunde din datele dvs. reale, nu din șabloane generice.”
Un control.
Multe standarde îndeplinite.
 ISO 27001ISO/IEC 27001:2022
 NIST CSFCybersecurity Framework
 SOC 2SOC 2 Type II
 PCI DSSPayment Card Industry DSS
 GDPRData Protection Regulation
 CMMCMaturity Model Certification
 C2M2Capability Maturity Model
+ cadre proprii
Cadre proprii, adaptate industriei și cerințelor dvs. de reglementare.
0+ integrări.
 Splunk
 QRadar
 Sentinel
 Nessus
 Qualys
 Rapid7
 CrowdStrike
 AWS
 Google Cloud
 Jira
 Slack
 GitHub
SIEM și SOC
- Splunk
- QRadar
- Microsoft Sentinel
- Elastic SIEM
Scanere
- Nessus
- Qualys
- Rapid7
- Shodan
- Censys
Cloud
- AWS
- Microsoft Azure
- Google Cloud
Colaborare
- Jira
- Slack
- GitHub
- GitLab
Endpoint și threat intelligence
- CrowdStrike
- GitGuardian
- Active Directory
…și integrări API personalizate pentru instrumentele dvs. proprii.
De la risc la confidențialitate și AppSec
Splunk, Nessus, Jira, AWS…
De la ISO 27001 la CMMC + proprii
Proiectat cu automatizarea pe primul loc
“O platformă de securitate trebuie să fie ea însăși sigură — construită de profesioniști în securitate, cu apărare în profunzime la fiecare nivel.”
AES-256 în repaus și în tranzit, HashiCorp Vault pentru credențiale.
Acces pe roluri, cu izolare între tenanți.
Fiecare acțiune este înregistrată și trasabilă pentru investigații.
SSO enterprise prin Keycloak, arhitectură conformă SOC 2.
Încă aveți nelămuriri?
O platformă de management al securității informației acoperă întregul ciclu de viață al securității informației — nu doar guvernanța, riscul și conformitatea, ci și securitatea operațională, integrările, metricile, instruirea și bugetul. GRC-ul se concentrează pe liste de conformitate; un ISMP conduce întregul program.
Da — Cisodium este o platformă cyber GRC modernă, și mai mult. Dincolo de guvernanță, risc și conformitate, unește securitatea operațională, operațiunile SOC, managementul vulnerabilităților și al incidentelor, acoperirea MITRE ATT&CK, metricile și bugetul într-un singur ISMP. Primiți o singură soluție cyber GRC în locul unui teanc de instrumente neconectate.
Majoritatea organizațiilor sunt operaționale în 2–4 săptămâni, în cloud sau on-premises. Echipa noastră de onboarding ajută din prima zi la importul controalelor existente, maparea cadrelor și configurarea integrărilor.
ISO 27001, NIST CSF, CMMC, C2M2, SOC 2, PCI DSS și GDPR din start — plus cadre proprii pentru industria dvs. Controalele sunt mapate simultan la mai multe cadre.
Da — peste 300 de integrări pentru SIEM (Splunk, QRadar, Sentinel), scanere (Nessus, Qualys, Rapid7), ticketing (Jira), comunicare (Slack) și cloud (AWS, Azure, GCP), plus API-uri personalizate.
Da. Se adaptează de la echipe de 2–3 profesioniști la departamente de mari dimensiuni — automatizarea ajută echipele mici să realizeze mai mult, iar planul Starter acoperă esențialul.
Cisodium este construit de profesioniști în securitate, cu securitatea la bază. Toate datele sunt criptate în repaus și în tranzit, cu RBAC granular, jurnalizare completă de audit, SSO prin Keycloak și izolare între tenanți. Credențialele stau în HashiCorp Vault sau în stocare criptată AES-256.
O perioadă de probă gratuită de 14 zile, cu acces complet la toate funcționalitățile planului Professional. Fără card.
Pregătiți să treceți
dincolo de GRC-ul clasic?
14 zile de probă gratuită. Fără card. Cloud sau on-premises.