Întreaga echipă. O singură platformă.
Aceeași platformă, 16 posturi. Ce face de fapt fiecare persoană dintr-o echipă de securitate în Cisodium — și ce se schimbă când o face aici.
Conduceți programul
 STRATEGYCISOBoard-ul vrea cifre. Le va avea.Patru echipe, patru cifre, o ședință de board. Aici pachetul pentru board, nota de maturitate, linia de buget și matricea de permisiuni se citesc toate din datele în care echipa dvs. lucrează deja.
 OPSManager de securitateNimic nu scapă printre degete.Asumați ziua operațională: coada de vulnerabilități, incidentele de la triaj la lecțiile învățate, certificările de acces, aprobările de hardening și rundele de phishing. Fiecare are un responsabil, o dată și o înregistrare în spate.
 RISKManager de riscRiscul ca strategie, nu ca bifă.Registrele din foi de calcul ratează legăturile. Stabiliți metodologia de punctare o dată, apoi lăsați fiecare intrare să conțină controalele, procesele, incidentele, KRI și vulnerabilitățile pe care le atinge efectiv, cu planuri de tratare și acceptări formale consemnate.
Dovediți
 COMPLIANCEResponsabil de conformitateMapați o dată. Îndepliniți multe.Mapați un control la mai multe cadre, duceți ciclul de audit de la delimitare la încărcarea certificatului, apoi închideți fiecare constatare printr-un pas de verificare, nu printr-o opinie.
 GDPRResponsabil cu protecția datelorArticolul 30 cere o evidență. Nu un dosar.O întrebare a autorității ar trebui să primească răspuns din registrul însuși. Intrările art. 30, DPIA, consimțămintele și persoanele împuternicite stau într-un set de date, cu cererile persoanelor vizate împărțite în sarcini. Predefinit ca Privacy Officer — același post, titlul american.
 AUDITAuditor externCalitatea evaluării, nu logistica.Două uși duc aici. Un rol delimitat doar pentru citire, pentru un cont nominal, citește conformitatea, biblioteca de controale, documentele și registrul de riscuri; un cod de invitație deschide portalul auditorului cu șase file, fără niciun cont în platformă.
 PENTESTTester de penetrareConstatări unde se remediază. Niciun PDF de tastat din nou.Cu invitație, pentru o singură misiune: acceptați regulile de angajare, citiți delimitarea, înregistrați constatări cu dovezi și retestați remedierile — chiar în spațiul de lucru al clientului, în datele și la adresele pe care le-a permis.
Conduceți ziua
 SOCManager SOCTura se încheie. Contextul, nu.Continuitatea este cea mai grea problemă a unui SOC; moare la șapte dimineața. Graficul de ture, escaladarea, încărcarea și o predare semnată o țin în viață. Cazurile și incidentele le puteți închide — sau șterge.
 TRIAGEAnalist de securitateInvestigați mai repede, remediați complet.Triaj din coada de cazuri, apoi lucrul direct în înregistrarea incidentului: IOC, dovezi și cronologie pe parcurs. Verificați dacă s-a mai întâmplat, apoi predați remedierea ca sarcină cu o dată.
 ASSETSManager ITPatch-uit e o afirmație. Securizat e o scanare.Un inventar e corect în ziua exportului. Aici registrul rămâne viu, excepțiile sunt decizii scrise, iar fiecare sistem este scanat față de baza sa cu add-on-ul de hardening.
 INTELAnalist de informații despre amenințăriPatruzeci de buletine pe zi. Trei vă privesc.Fluxuri publice despre amenințări citite în raport cu propriile dvs. constatări: ce CVE sunt exploatate în mod cunoscut, pe care le folosește ransomware-ul, care urmează probabil. Apoi căile de atac de la un punct de intrare până la sistemele care contează cel mai mult.
Dețineți un program
 BCDRPManager de continuitate a activitățiiUn plan testat. Nu un plan doar scris.Responsabilii de procese care nu se autentifică niciodată tot trebuie să răspundă la chestionarul de impact. Delimitați BIA ca pe o campanie, scrieți planurile din spatele ei, apoi testați-le după calendar, cu constatări atașate fiecărei rulări.
 TPRMManager de risc al terțilorTrimiteți chestionarul. Calendarul îl urmărește.Furnizorii răspund fără cont, șabloanele generează fiecare rundă, iar recurența creează singură evaluarea următoare. Vă rămâne lista restanțelor, lucrată dintr-un flux, nu din memorie.
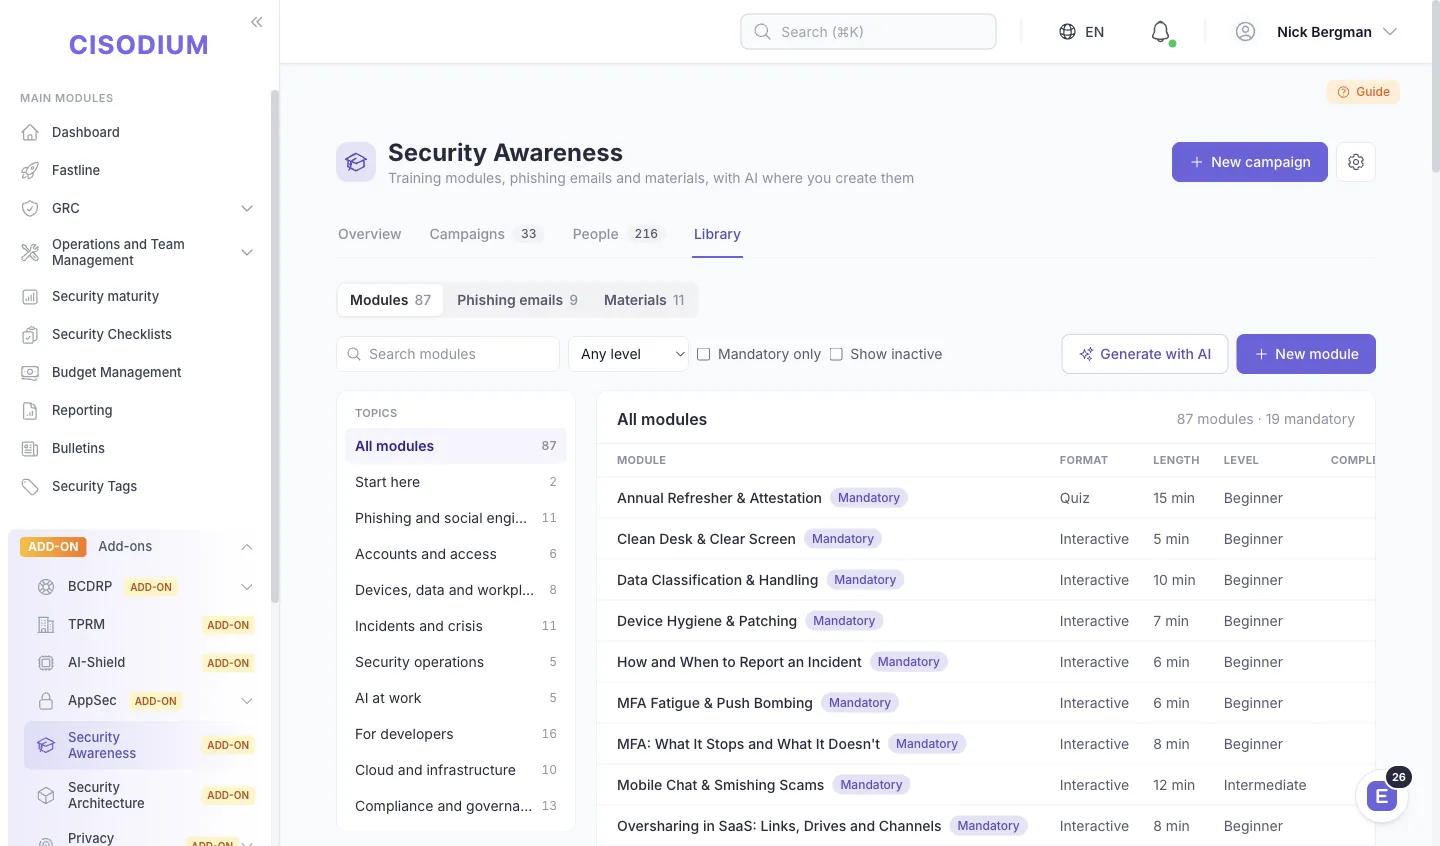 AWARENESSManager de conștientizare a securitățiiTrimis, deschis, click, raportat. Toate patru, pe persoană.Instruirea care ajunge doar la cei cu cont nu este un program. Modulele le scrieți dvs., înscrierea se face pe departament, iar phishingul rulează după un calendar recurent, citit pe destinatar, nu ca o singură rată pe companie.
 APPSECResponsabil AppSecO listă cu ce e de remediat. Înainte să iasă release-ul.Scanerele, pipeline-urile și pentesturile alimentează un singur registru pe aplicație. Ordonați remedierile după ce se exploatează efectiv, condiționați release-urile de reguli pe care le-ați scris și păstrați un SBOM pe release pentru dosarul CRA.
 ARCHArhitect de securitateFiecare sistem, așa cum rulează. Fiecare strat, punctat.Desenați fiecare sistem așa cum rulează de fapt, apoi citiți-l față de opt straturi de apărare. Stratul subțire, calea cu un singur zid și revizuirea de design restantă ies la iveală înainte ca un atacator sau un auditor să le găsească.
Cine ce predă cui
Șaisprezece roluri, un singur set de registre. Alegeți un rol ca să vedeți ce ajunge pe biroul lui și unde merge apoi munca sa.
Primește
Predă
Primește
Predă
Primește
Predă
Primește
—
Patruzeci de buletine pe zi. Trei vă privesc.
Deschideți pagina rolului →Predă
Primește
Investigați mai repede, remediați complet.
Deschideți pagina rolului →Predă
Primește
—
Trimiteți chestionarul. Calendarul îl urmărește.
Deschideți pagina rolului →Predă
Primește
Un plan testat. Nu un plan doar scris.
Deschideți pagina rolului →Predă
Primește
—
Fiecare sistem, așa cum rulează. Fiecare strat, punctat.
Deschideți pagina rolului →Predă
Primește
O listă cu ce e de remediat. Înainte să iasă release-ul.
Deschideți pagina rolului →Predă
—
Primește
Trimis, deschis, click, raportat. Toate patru, pe persoană.
Deschideți pagina rolului →Predă
Primește
Articolul 30 cere o evidență. Nu un dosar.
Deschideți pagina rolului →Predă
Primește
Predă
Primește
—
Constatări unde se remediază. Niciun PDF de tastat din nou.
Deschideți pagina rolului →Predă
PrimeștePredăAlegeți un rol ca să-i evidențiați predările.
Urmăriți drumul unei lucrări
Alegeți un traseu și priviți cum avansează: cine primește lucrarea, ce face cu ea și cui o predă mai departe.
Primește
—
Face
Confruntați catalogul KEV cu propriile constatări.Fiecare CVE exploatată în mod cunoscut arată hosturile pe care se află și cât a depășit termenul CISA.
Threat intelPredă
→ Analist de securitateCe CVE sunt exploatate acum: KEV și EPSS
Primește
← Analist de informații despre amenințăriCe CVE sunt exploatate acum: KEV și EPSS
Face
Triați și actualizați o vulnerabilitate.Stadiul, gravitatea și notele de remediere se schimbă direct din coadă — citirea nu este limita acestui rol.
Vulnerability managementPredă
→ Manager ITO sarcină de remediere a constatării
Primește
← Analist de securitateO sarcină de remediere a constatării
Face
Transformați o vulnerabilitate într-o sarcină de patch.Citiți coada, creați elementul de lucru și duceți-l la capăt: coada e doar pentru citire, sarcina nu.
TasksPredă
→ Manager de riscActive și vulnerabilități de punctat
Primește
← Manager ITActive și vulnerabilități de punctat
Face
Treceți un risc prin asistentul de editare.Scorul inerent, tratarea, responsabilul și scorul rezidual se schimbă dintr-o singură trecere. Registrul nu conține niciodată o jumătate de actualizare.
Risk edit wizardPredă
→ CISORiscuri și decizii de acceptare
Primește
← Manager de riscRiscuri și decizii de acceptare
Face
Programați pachetul pentru board.Riscul, conformitatea, incidentele și bugetul ajung într-o singură narațiune datată, trimisă în ritmul stabilit de dvs.
Board packPredă
—
Rolurile le puteți schimba
78 roluri predefinite, 203 permisiuni și propriile dvs. peste ele. Privilegiul minim implicit — nu o setare pe care trebuie să nu uitați s-o activați.
Nu sunteți pe listă?
Scrieți titlul postului în formularul de demo. Pentru perspectiva pe industrii, vedeți cazurile de utilizare.
Pregătiți să treceți
dincolo de GRC-ul clasic?
14 zile de probă gratuită. Fără card. Cloud sau on-premises.