Nimic nu scapă printre degete.
Asumați ziua operațională: coada de vulnerabilități, incidentele de la triaj la lecțiile învățate, certificările de acces, aprobările de hardening și rundele de phishing. Fiecare are un responsabil, o dată și o înregistrare în spate.

Ce înlocuiește
- Responsabilitatea trăiește într-un fir de chat care dispare din vedere până vineri.
- Revizuirile de drepturi pleacă anual, ca foaie de calcul trimisă la doisprezece manageri.
- Scanerul raportează aceeași constatare în fiecare lună, iar discuția reîncepe în fiecare lună.
Ce se schimbă
- O campanie de certificare se închide cu decizii în bloc și o scanare de anomalii după fiecare aprobare.
- O rundă de phishing punctează șase stări pe persoană, de la trimis la compromis.
- Integritatea lanțului și o vedere la o dată vin datate odată cu exportul de dovezi.
Ce faceți aici
- 1Duceți o vulnerabilitate de la triaj la închidere.
Coada o reprioritizați dvs.; munca de patch pleacă din ea ca element de lucru cu responsabil.
Vulnerability management - 2Alocați un incident și țineți-l până la închidere.
Responsabilul, gravitatea și termenul stau pe incident; raportul de lecții învățate este cel care îl închide.
Incident journal - 3Rulați o campanie de certificare a accesului.
Delimitați sistemele, decideți drepturile în bloc, apoi lăsați scanarea de anomalii să marcheze excepțiile înainte de aprobare.
Access reviews - 4Aprobați excepțiile de hardening ridicate de echipele dvs.
Scanările de bază și constatările se agregă pe sistem; justificarea scrisă este artefactul, pe un tenant licențiat pentru add-on.
Hardening systems - 5Comandați o rundă de phishing pentru echipele dvs.
Cinci pași până la lansare, apoi pâlnia de la trimis la compromis, citită pe persoană.
Security awareness - 6Generați exportul de dovezi pentru auditor.
Integritatea lanțului și o vedere la o dată stau lângă export: un add-on peste licența de hardening.
Evidence Lake
Unde se oprește rolul
Conduceți operațiunile; tenantul nu este al dvs. Rolurile și permisiunile țin de CISO, iar un incident îl puteți închide, dar niciodată șterge.
Lucrează cu
 SOCManager SOCTura se încheie. Contextul, nu.Continuitatea este cea mai grea problemă a unui SOC; moare la șapte dimineața. Graficul de ture, escaladarea, încărcarea și o predare semnată o țin în viață. Cazurile și incidentele le puteți închide — sau șterge.
 ASSETSManager ITPatch-uit e o afirmație. Securizat e o scanare.Un inventar e corect în ziua exportului. Aici registrul rămâne viu, excepțiile sunt decizii scrise, iar fiecare sistem este scanat față de baza sa cu add-on-ul de hardening.
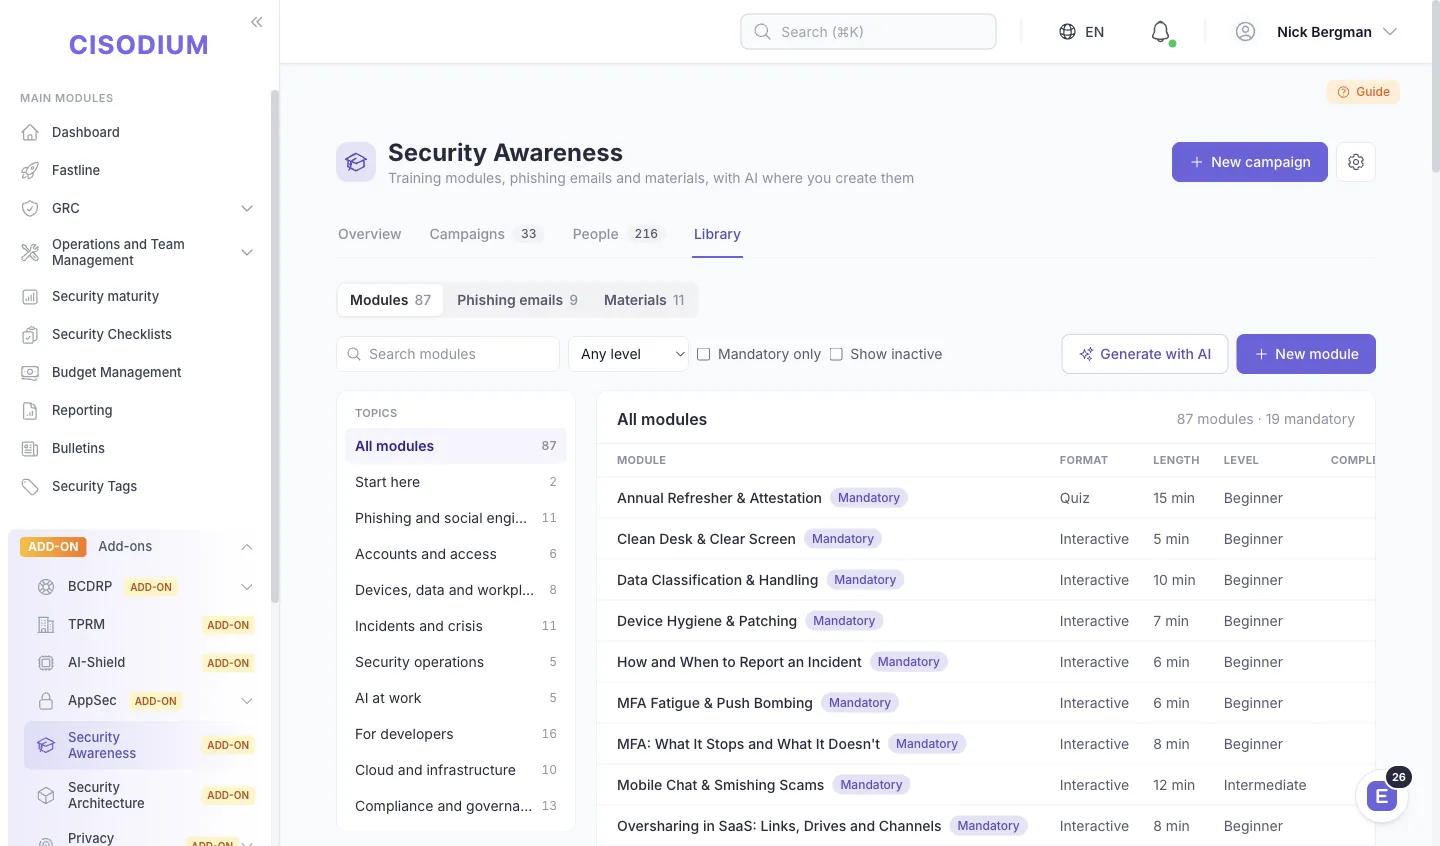 AWARENESSManager de conștientizare a securitățiiTrimis, deschis, click, raportat. Toate patru, pe persoană.Instruirea care ajunge doar la cei cu cont nu este un program. Modulele le scrieți dvs., înscrierea se face pe departament, iar phishingul rulează după un calendar recurent, citit pe destinatar, nu ca o singură rată pe companie.
Pregătiți să treceți
dincolo de GRC-ul clasic?
14 zile de probă gratuită. Fără card. Cloud sau on-premises.