Bortom GRC.
Möt ISMP.
Varje säkerhetsdomän — risk, compliance, incidenter, budget, strategi — samlad i en plattform byggd för drift, inte för revisioner.

Compliance = Säkerhet.
Du kan klara varje revision och ändå bli intrångad. Klassisk GRC håller koll på pappren — inte på din verklighet i driften.
Organisationer med 5+ fristående säkerhetsverktyg lägger 40 % mer tid på integration än på faktiskt säkerhetsarbete.
Varje domän.
En plattform.
Tjugo domäner körs på ett enda register över tillgångar, risker, kontroller och personer — så det som händer i en syns överallt där det spelar roll.
- SäkerhetsstrategiMål · KPI:er · styrelserapporter
- RiskhanteringRegister · restrisk · behandling
- Policyer och dokumentUtkast → godkänn → avveckla
- Budget och resurserLeverantörer · ROI · godkännanden
- Compliance och ramverkEn kontroll, många standarder
- MognadsbedömningC2M2 · CMMC · SAMM
- Mätetal och KPI:erDashboards · trendanalys
- IntegritetshanteringBehandlingsregister · begäranden · DPIA · samtycke
- TillgångsförvaltningKlassificering · beroenden
- Identitet och åtkomstBehörighetsgranskningar · privilegier
- ApplikationssäkerhetSkanningar · fynd · SSDLC
- Härdning och djupförsvarBaslinjer · skiktade kontroller
- SOC-driftÄrenden · skift · SIEM
- IncidenthanteringKrisrum · utredningar
- SårbarhetshanteringNessus · Qualys · Rapid7
- ExponeringshanteringAttackyta · kronjuveler
- DriftskontinuitetBCP/DRP · BIA · RTO/RPO
- Leverantörsrisk (TPRM)Frågeformulär · leveranskedja
- Utbildning och medvetenhetNätfiskeövningar · genomförande
- SäkerhetsarkitekturDataflöden · zero trust
- Styrning
- Säkerställande
- Skydd
- Upptäckt och respons
- Motståndskraft
Ett fynd, följt genom hela plattformen
VLN-00089Sårbarhet hittadAST-00234På en kritisk tillgångRISK-00099Ger upphov till en riskCTRL-00102Testas av en kontrollCMP-00012Motsvarar ISO 27001 A.8.8TASK-00567Åtgärd tilldelad
Byggd för säkerhetsteamet.
Användbar för alla andra.
Säkerhetsarbete rör varje skrivbord. Var och en får den del som är deras — och resten av programmet håller sig ur vägen.
- Styrelse och ledningLäget på en sida.
En styrelserapport och ett säkerhetsbetyg som förklarar sig självt — i affärstermer, med trenden bakom.
Reporting · Board - CISO och säkerhetsteamHela programmet, ett arbetsflöde.
Risker, kontroller, incidenter och sårbarheter på ett ställe, och ELSA svarar utifrån dina egna data.
Dashboard · ELSA - Chefer och riskägareBeslut, inte jagande.
Behörighetsgranskningar, riskacceptanser och godkännanden kommer som uppgifter, med det sammanhang som behövs för att besluta.
Access reviews · Tasks - IT och driftÅtgärder, grupperade och rangordnade.
Sårbarheter grupperade i åtgärdsärenden, härdningsbaslinjer och enhetskontroller — värst först.
Vulnerabilities · Hardening - UtvecklareSäkerhet inbyggd i releasen.
AppSec-fynd, SBOM:er och releasegrindar per projekt, matade direkt från pipelinen.
AppSec · SBOM - HR och teamledareVet vem som täcker vad.
Organisationsschema, kompetensmatris, enskilda samtal och frånvaro — och de kompetenser som bara en person har.
Team management - Juridik, integritet och inköpSkyldigheter under kontroll.
Behandlingsregister, DSAR och DPIA, regulatoriska skyldigheter och leverantörsenkäter i ett register.
Privacy · TPRM · Obligations - Alla anställdaKort, relevant, klart.
Tilldelad utbildning och nätfiskeövningar, policyer att läsa och bekräfta — och bara de uppgifter som är deras.
Security awareness · Documents - Revisorer och kunderBevis utan mejlkedjor.
Revisorer arbetar i sin egen portal; kunder läser ditt Trust Center och begär dokument under NDA.
Auditor portal · Trust Center
Tre faser.
Från reaktivt till proaktivt.
Bedöm ditt verkliga läge.
Bedöm varje domän — inte bara de som kan revideras — och fastställ din baslinje innan revisorerna gör det.
- Mognadsbedömning i varje domän
- Gap-analys mot ISO 27001 och NIST CSF
- Identifiering och poängsättning av risker

Styr från ett ställe.
Kontroller, risker, compliance och drift samordnade i ett arbetsflöde — ingen manuell överföring mellan system.
- Central kontrollhantering
- Automatisk compliance-mappning
- Arbetsflöden för incidenthantering

Förbättra med belägg.
KPI:er, trender och styrelseklara rapporter i realtid. Visa framsteg, inte löften.
- Säkerhetsdashboards i realtid
- Löpande mognadspoäng
- Styrelseklara ledningsrapporter

Det GRC helt enkelt inte klarar.
En kontroll. Varje standard.
Mappa en enda kontroll mot ISO 27001, NIST CSF, SOC 2 och PCI DSS samtidigt — med AI-driven gap-analys och bevislänkning på en skärm.

216 tekniker, mappade.
Attack- och försvarsvyer över 475 undertekniker. Se luckorna innan angriparna gör det.

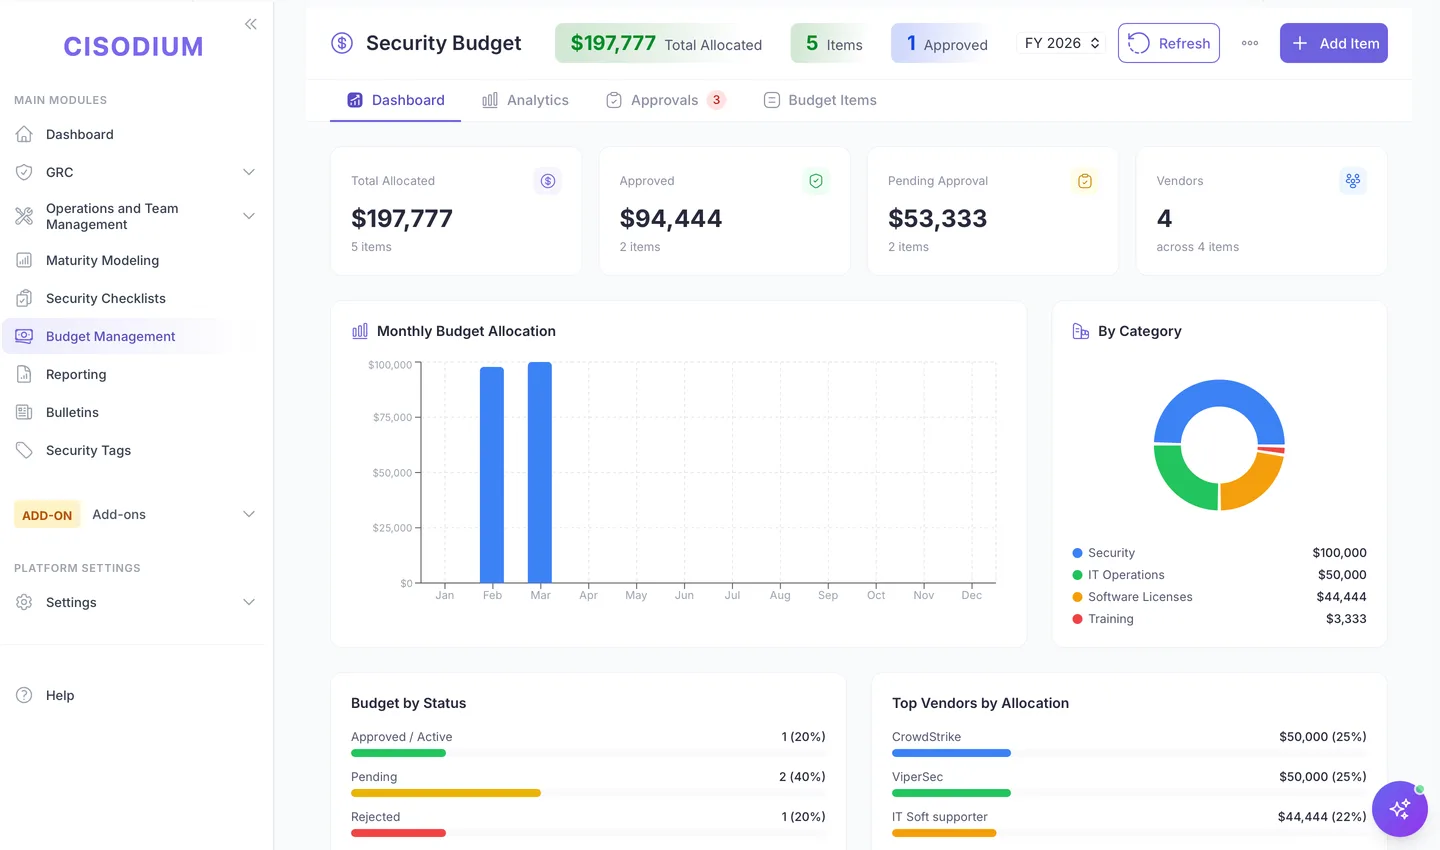
Varje krona redovisad.
Fördelning per leverantör, kategorianalys, godkännandeflöden — något inget GRC-verktyg erbjuder.
Känn avståndet till målet.
C2M2, CMMC, NIST CSF och OWASP SAMM — MIL-nivåer per domän, belägg per praxis.

Från utkast till avveckling.
Versionshantering, granskningsscheman, godkännanden och compliance-länkning för varje policy.

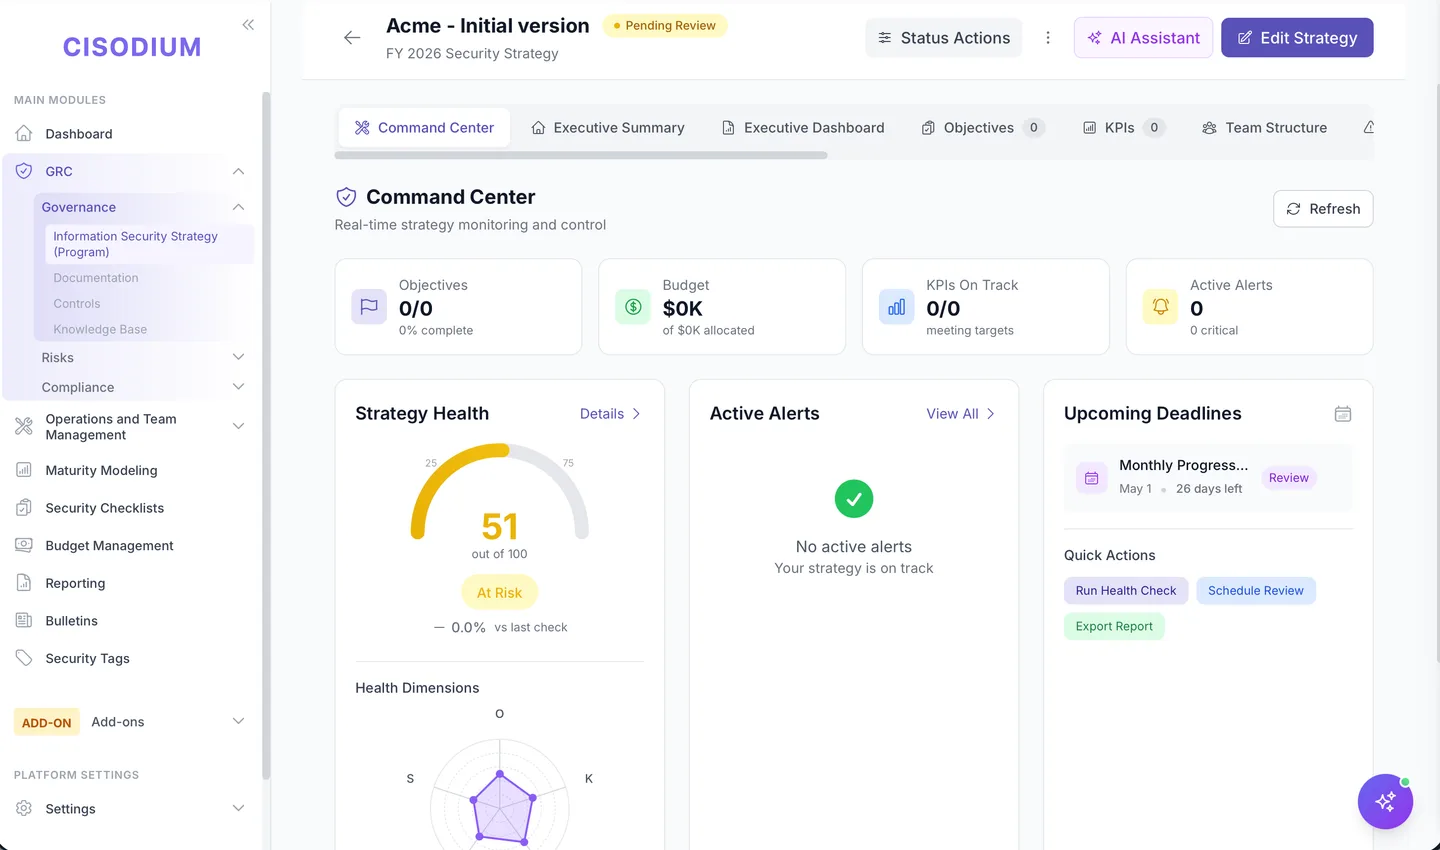
En ledningscentral, inte en checklista.
Sätt strategiska mål, följ strategins hälsa i realtid, bevaka KPI:er och ta fram ledningssammanfattningar.
…och mer, i varje domän.

Revisionsfynd
Följ fynd med allvarlighetsgrad, status och varningar vid försening.

Tillgångar och processer
Tillgångar, processer och IT-tjänster med kritikalitetsanalys.
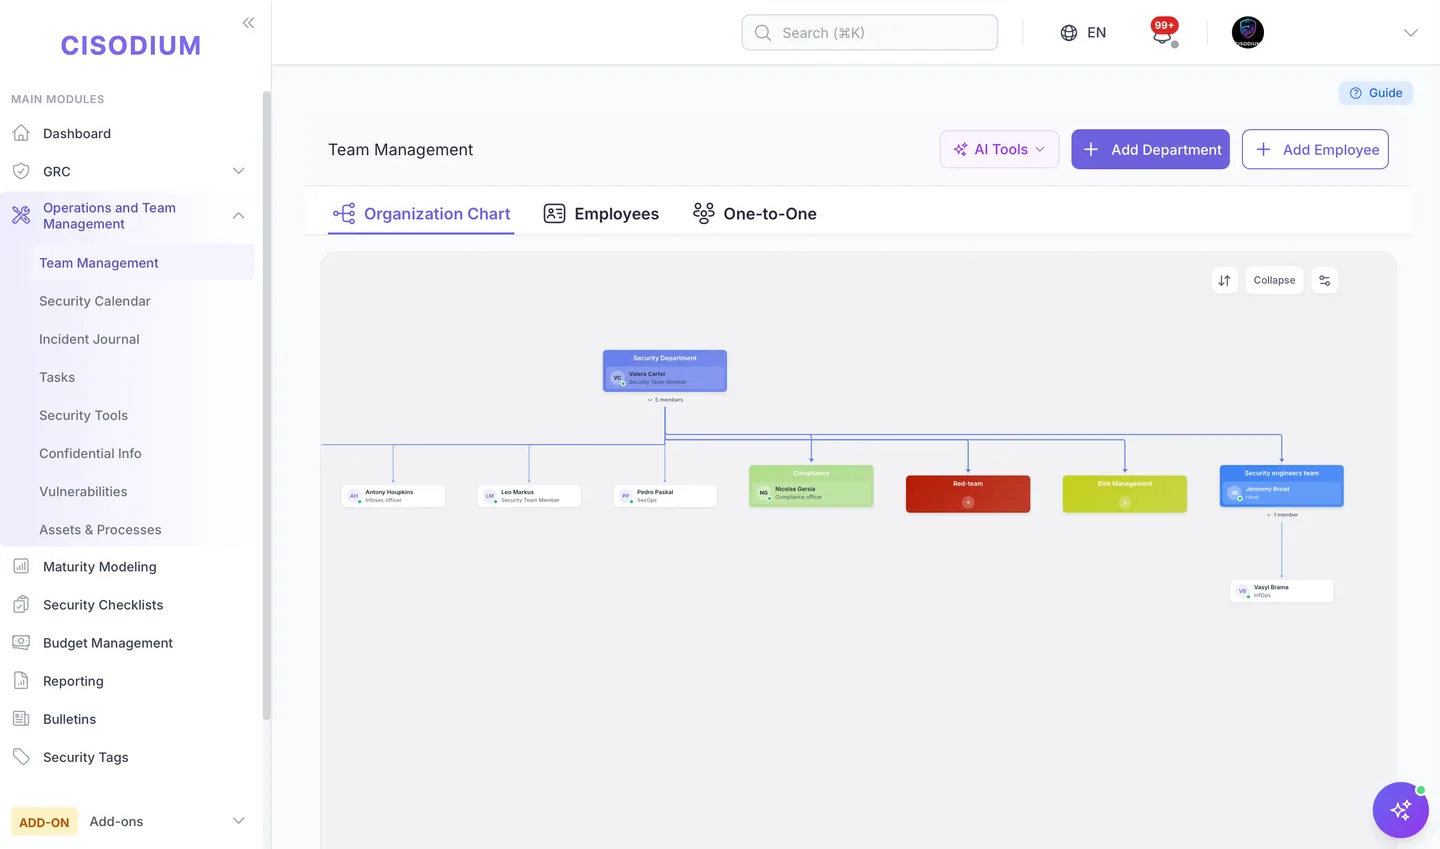
Teamhantering
Organisationsschema, avdelningar och rollbaserade arbetsflöden.
Mer än ett register.
Moduler som gör jobbet.
Moduler för det ett säkerhetsteam i dag svarar för: AI som används, kundernas förtroende, kontroller som maskinen testar, pentester och dina egna AI-agenter.
- AI-styrningAI Shield
Hittar skugg-AI i OAuth-samtyckena i Entra ID och Google Workspace, för en enda förteckning över agenter, copiloter, LLM-API:er och MCP-servrar och visar per system ISO 42001-beredskap och skyldigheter enligt AI Act.
ISO/IEC 42001 · EU AI Act - KundförtroendeTrust Center
En publik sida på din egen domän med dina certifieringar och kontroller. Kunder begär dokument under NDA och får vattenmärkta kopior.
Own domain · NDA · Watermarked PDFs - Automatiska testerContinuous Compliance
Hundratals automatiska tester kontrollerar Active Directory, AWS, Entra ID och Microsoft 365 enligt schema, och varje resultat hamnar som bevis på de kontroller det täcker.
Active Directory · AWS · Entra ID · Microsoft 365 - Offensiv testningPentest
Omfattning, fynd och omtester på ett ställe. Externa testare arbetar i en egen portal: inbjudna via e-post godkänner de först rules of engagement och ser bara sitt pentest, bara inom dess tidsfönster.
External tester portal · Rules of engagement - AI-agenterMCP-server
Claude och andra LLM:er arbetar med ditt program via MCP-servern: de läser risker, kontroller, tillgångar och incidenter och skapar poster med den inloggade användarens behörigheter — och kan inte radera något.
Model Context Protocol · OAuth · API keys - Flera organisationerKommer snartMSSP och koncerner
En konsol för en tjänsteleverantörs kunder eller en koncerns bolag: säkerhetsläget sida vid sida, varje organisations data hållen åtskild.
MSSP portfolio · Company group
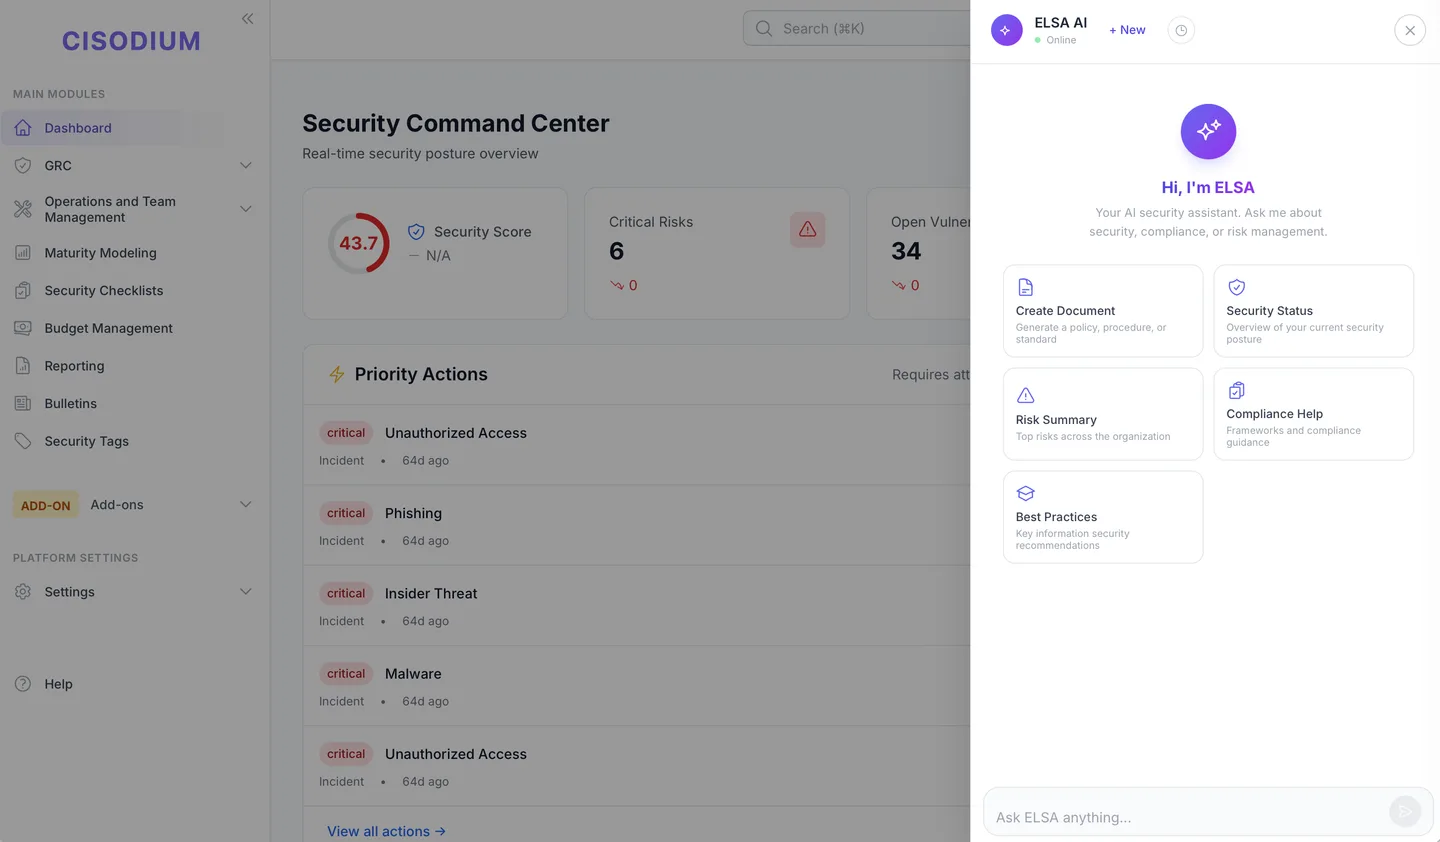
“Fråga vad som helst om ditt säkerhetsprogram — ELSA svarar utifrån dina faktiska data, inte generiska mallar.”
En kontroll.
Många standarder uppfyllda.
 ISO 27001ISO/IEC 27001:2022
 NIST CSFCybersecurity Framework
 SOC 2SOC 2 Type II
 PCI DSSPayment Card Industry DSS
 GDPRData Protection Regulation
 CMMCMaturity Model Certification
 C2M2Capability Maturity Model
+ egna ramverk
Egna ramverk anpassade efter din bransch och dina regulatoriska krav.
0+ integrationer.
 Splunk
 QRadar
 Sentinel
 Nessus
 Qualys
 Rapid7
 CrowdStrike
 AWS
 Google Cloud
 Jira
 Slack
 GitHub
SIEM och SOC
- Splunk
- QRadar
- Microsoft Sentinel
- Elastic SIEM
Skannrar
- Nessus
- Qualys
- Rapid7
- Shodan
- Censys
Moln
- AWS
- Microsoft Azure
- Google Cloud
Samarbete
- Jira
- Slack
- GitHub
- GitLab
Endpoint och hotinformation
- CrowdStrike
- GitGuardian
- Active Directory
…och anpassade API-integrationer för era egna verktyg.
Från risk till integritet till AppSec
Splunk, Nessus, Jira, AWS…
ISO 27001 till CMMC + egna
Automatisering först
“En säkerhetsplattform måste själv vara säker — byggd av säkerhetsfolk, med djupförsvar i varje lager.”
AES-256 i vila och under överföring, HashiCorp Vault för inloggningsuppgifter.
Rollbaserad åtkomst med isolering mellan kunder.
Varje åtgärd loggas och kan spåras vid utredning.
SSO för företag via Keycloak, arkitektur som uppfyller SOC 2.
Fortfarande osäker?
En plattform för styrning av informationssäkerhet täcker informationssäkerhetens hela livscykel — inte bara styrning, risk och compliance utan också operativ säkerhet, integrationer, mätetal, utbildning och budget. GRC fokuserar på compliance-checklistor; en ISMP driver hela ditt program.
Ja — Cisodium är en modern cyber-GRC-plattform, och mer. Utöver styrning, risk och compliance samlar den operativ säkerhet, SOC-drift, sårbarhets- och incidenthantering, MITRE ATT&CK-täckning, mätetal och budget i en ISMP. Du får en cyber-GRC-lösning i stället för en hög fristående verktyg.
De flesta organisationer är igång inom 2–4 veckor, i molnet eller on-premises. Vårt onboarding-team hjälper från dag ett med att importera befintliga kontroller, mappa ramverk och konfigurera integrationer.
ISO 27001, NIST CSF, CMMC, C2M2, SOC 2, PCI DSS och GDPR direkt — plus egna ramverk för din bransch. Kontroller mappas mot flera ramverk samtidigt.
Ja — 300+ integrationer för SIEM (Splunk, QRadar, Sentinel), skannrar (Nessus, Qualys, Rapid7), ärendehantering (Jira), kommunikation (Slack) och moln (AWS, Azure, GCP), plus egna API:er.
Ja. Den skalar från team på 2–3 personer till stora avdelningar — automatisering hjälper små team att hinna mer, och Starter-planen täcker det viktigaste.
Cisodium är byggt av säkerhetsfolk med säkerhet som grund. All data krypteras i vila och under överföring, med finkornig RBAC, fullständig revisionsloggning, SSO via Keycloak och isolering mellan kunder. Inloggningsuppgifter lagras i HashiCorp Vault eller i AES-256-krypterad lagring.
En gratis provperiod på 14 dagar med full åtkomst till alla funktioner i Professional-planen. Inget kreditkort behövs.
Redo att gå
bortom klassisk GRC?
14 dagars gratis provperiod. Inget kort. Molnet eller on-premises.