Hela teamet. En plattform.
Samma plattform, 16 jobb. Vad varje person i ett säkerhetsteam faktiskt gör i Cisodium — och vad som ändras när de gör det här.
Led programmet
 STRATEGYCISOStyrelsen vill ha siffror. Den ska få dem.Fyra team, fyra siffror, ett styrelsemöte. Här läser styrelsepaketet, mognadsbetyget, budgetraden och behörighetsmatrisen alla från de data ditt team redan arbetar i.
 OPSSäkerhetschefInget faller mellan stolarna.Äg den operativa dagen: sårbarhetskön, incidenter från triage till lärdomar, behörighetscertifieringar, godkännanden av härdning och nätfiskeomgångar. Allt har en ägare, ett datum och en post bakom sig.
 RISKRiskchefRisk som strategi, inte en bock.Register i kalkylark missar sambanden. Fastställ poängsättningsmetoden en gång och låt varje post rymma de kontroller, processer, incidenter, KRI:er och sårbarheter den faktiskt berör, med behandlingsplaner och formella accepter registrerade.
Bevisa det
 COMPLIANCEComplianceansvarigMappa en gång. Uppfyll många.Mappa en kontroll mot flera ramverk, ta revisionscykeln från avgränsning till uppladdat certifikat och stäng varje fynd mot ett verifieringssteg i stället för en åsikt.
 GDPRDataskyddsombudArtikel 30 kräver ett register. Inte en mapp.En fråga från tillsynsmyndigheten ska kunna besvaras ur själva registret. Artikel 30-poster, DPIA:er, samtycken och biträden ligger i en datamängd, med de registrerades begäranden uppdelade i uppgifter. Förinställd som Privacy Officer — samma jobb, amerikansk titel.
 AUDITExtern revisorBedömningens kvalitet, inte logistik.Två dörrar leder hit. En avgränsad skrivskyddad roll för ett namngivet konto läser compliance, kontrollbiblioteket, dokumenten och riskregistret; en inbjudningskod öppnar revisorsportalen med sex flikar helt utan plattformskonto.
 PENTESTPenetrationstestareFynd där åtgärden sker. Ingen PDF att mata in igen.På inbjudan, för ett enda uppdrag: godkänn reglerna för uppdraget, läs avgränsningen, registrera fynd med bevis och testa om åtgärderna — i kundens egen arbetsyta, inom de datum och adresser kunden tillät.
Driv dagen
 SOCSOC-chefSkiftet tar slut. Sammanhanget gör det inte.Kontinuitet är SOC:ens svåraste problem; den dör klockan sju på morgonen. Schema, eskalering, arbetsbelastning och en signerad överlämning håller den vid liv. Ärenden och incidentposter är dina att stänga — eller radera.
 TRIAGESäkerhetsanalytikerUtred snabbare, åtgärda helt.Triage från ärendekön och sedan arbete i incidentposten: IOC:er, belägg och tidslinje medan du går. Kolla om det hänt förut och lämna vidare åtgärden som en daterad uppgift.
 ASSETSIT-chefPatchad är ett påstående. Härdad är en skanning.En inventering stämmer den dag den exporterades. Här förblir registret levande, undantag är skriftliga beslut och varje system skannas mot sin baslinje med härdningstillägget.
 INTELHotunderrättelseanalytikerFyrtio varningar om dagen. Tre som rör dig.Öppna hotflöden lästa mot dina egna fynd: vilka CVE:er som är kända för att utnyttjas, vilka som används av ransomware, vilka som troligen står på tur. Sedan attackvägarna från en ingångspunkt till de system som betyder mest.
Äg ett program
 BCDRPKontinuitetschefEn plan du har testat. Inte en plan du skrev.Processägare som aldrig loggar in måste ändå besvara konsekvensformuläret. Avgränsa BIA:n som en kampanj, skriv planerna bakom den och testa dem enligt schema, med fynd kopplade till varje körning.
 TPRMChef för tredjepartsriskDu skickar frågeformuläret. Kalendern jagar det.Leverantörer svarar utan konto, mallar skapar varje omgång och återkommande scheman lägger upp nästa bedömning av sig själva. Kvar för dig är listan över försenade, bearbetad från ett flöde i stället för minnet.
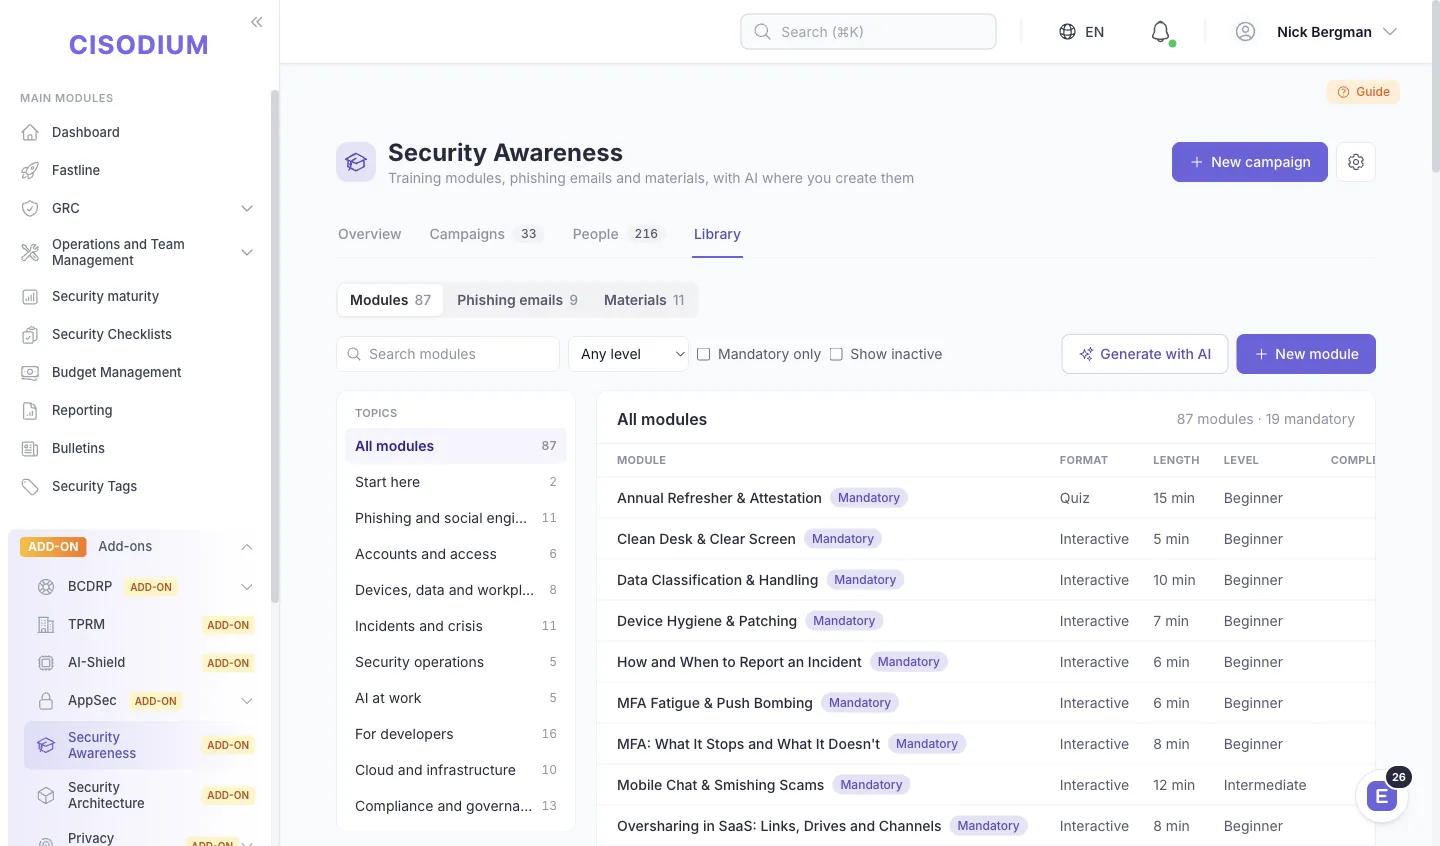 AWARENESSChef för säkerhetsmedvetenhetSkickat, öppnat, klickat. Rapporterat. Per person.Utbildning som bara når dem med inloggning är inget program. Moduler skriver du själv, anmälan sker per avdelning och nätfiske körs enligt ett återkommande schema, läst per mottagare i stället för som en siffra för hela företaget.
 APPSECAppSec-ansvarigEn lista med allt att åtgärda. Innan releasen går ut.Skannrar, pipelines och pentester matar ett register per applikation. Rangordna åtgärder efter vad som faktiskt utnyttjas, låt releasegrindar följa regler du skrivit ner och behåll en SBOM per release till CRA-akten.
 ARCHSäkerhetsarkitektVarje system, så som det körs. Varje lager, poängsatt.Rita varje system så som det faktiskt körs och läs det mot åtta försvarslager. Det tunna lagret, vägen med en enda mur och den försenade designgranskningen syns innan en angripare eller en revisor hittar dem.
Vem lämnar vad till vem
Sexton roller, en uppsättning register. Välj en roll för att se vad som hamnar på dess bord och vart arbetet går sedan.
Tar emot
Lämnar över
Tar emot
—
Lämnar över
Tar emot
—
Du skickar frågeformuläret. Kalendern jagar det.
Öppna rollsidan →Lämnar över
Tar emot
Lämnar över
Tar emot
—
Varje system, så som det körs. Varje lager, poängsatt.
Öppna rollsidan →Lämnar över
Tar emot
Lämnar över
—
Tar emot
Skickat, öppnat, klickat. Rapporterat. Per person.
Öppna rollsidan →Lämnar över
Tar emot
Lämnar över
Tar emot
—
Lämnar över
Tar emotLämnar överVälj en roll för att lysa upp dess överlämningar.
Följ ett ärende
Välj ett flöde och se hur det går vidare: vem som tar emot ärendet, vad de gör med det och vem som får det sedan.
Tar emot
—
Gör
Stäm av KEV-katalogen mot dina egna fynd.Varje känt utnyttjad CVE visar vilka värdar den sitter på och hur långt den har passerat CISA-fristen.
Threat intelLämnar över
→ SäkerhetsanalytikerVilka CVE:er som utnyttjas nu: KEV och EPSS
Tar emot
← HotunderrättelseanalytikerVilka CVE:er som utnyttjas nu: KEV och EPSS
Gör
Triagera och uppdatera en sårbarhet.Status, allvarlighetsgrad och åtgärdsanteckningar ändras direkt från kön — att läsa är inte gränsen för den här rollen.
Vulnerability managementLämnar över
→ IT-chefEn uppgift att åtgärda fyndet
Tar emot
← SäkerhetsanalytikerEn uppgift att åtgärda fyndet
Gör
Gör en sårbarhet till en patchuppgift.Läs kön, skapa arbetsuppgiften och äg den tills den är klar: kön är skrivskyddad, uppgiften är det inte.
TasksLämnar över
→ RiskchefTillgångar och sårbarheter att poängsätta
Tar emot
← IT-chefTillgångar och sårbarheter att poängsätta
Gör
För en risk genom redigeringsguiden.Inneboende poäng, behandling, ägare och restpoäng ändras i ett svep. Registret rymmer aldrig en halv uppdatering.
Risk edit wizardLämnar över
→ CISORisker och beslut om accept
Tar emot
← RiskchefRisker och beslut om accept
Gör
Schemalägg styrelsepaketet.Risk, compliance, incidenter och budget samlas i en daterad berättelse, skickad i den takt du bestämmer.
Board packLämnar över
—
Rollerna ändrar du själv
78 färdiga roller, 203 behörigheter och dina egna ovanpå. Minsta behörighet som standard — inte en inställning du måste komma ihåg att slå på.
Inte med på listan?
Ange titeln i demoformuläret. Branschperspektivet finns under användningsfall.
Redo att gå
bortom klassisk GRC?
14 dagars gratis provperiod. Inget kort. Molnet eller on-premises.